
 #1
Outils d'extraction de micrologiciel, décompression, émulation, découverte de vulnérabilités et analyse binaire.
Recommandé par Kitploit
 oneplusoss/android_kernel_modules_and_devicetree_oneplus_sm8550
Modules noyau de bas niveau et source d'arbre de périphériques pour le OnePlus 11 (sm8550), permettant le démarrage matériel, l'analyse des pilotes…
 nnonickreal/openqore
Libérez tout le potentiel de vos écouteurs BES ! :)
 jjensn/cve-2024-36877
Preuve de concept d'exploitation pour CVE-2024-36877 ciblant des vulnérabilités de firmware, avec analyse détaillée et techniques d'exploitation…
 blasty/sonos
Exploit et outils pour les appareils Sonos basés sur Amlogic : extrait l'OTP/eFUSE via un exploit EL3, récupère les clés de déchiffrement LUKS, et…
 jackdoe/pico2-swd-riscv
Probe de débogage SWD pour les cœurs RISC-V RP2350. Fournit l'arrêt/reprise/le pas à pas, l'accès aux registres et à la mémoire, l'exécution de code…
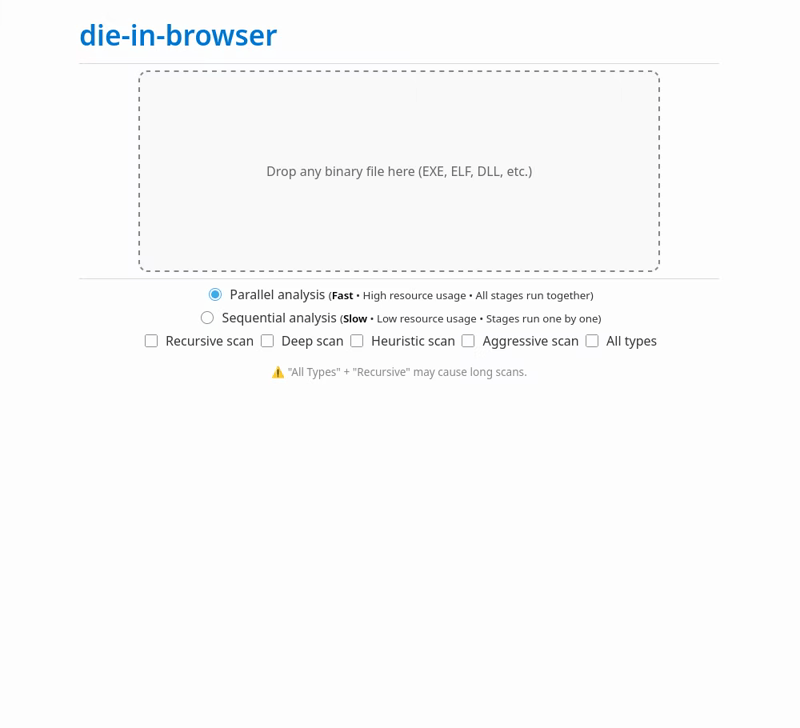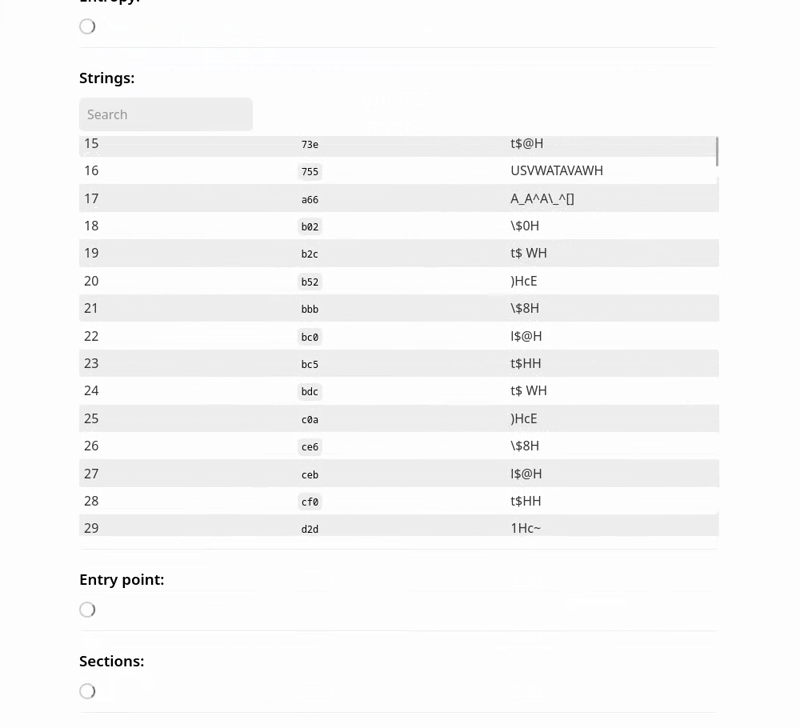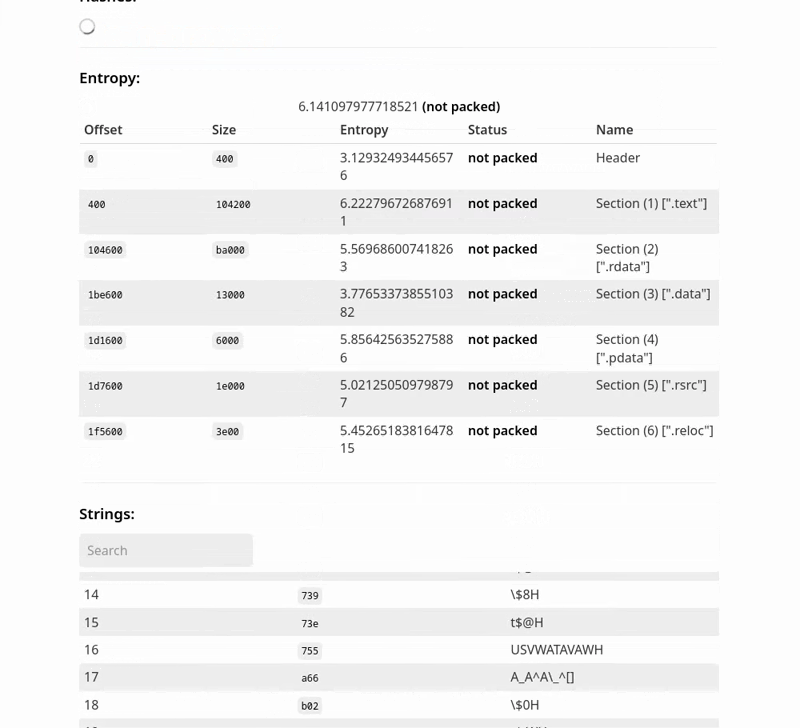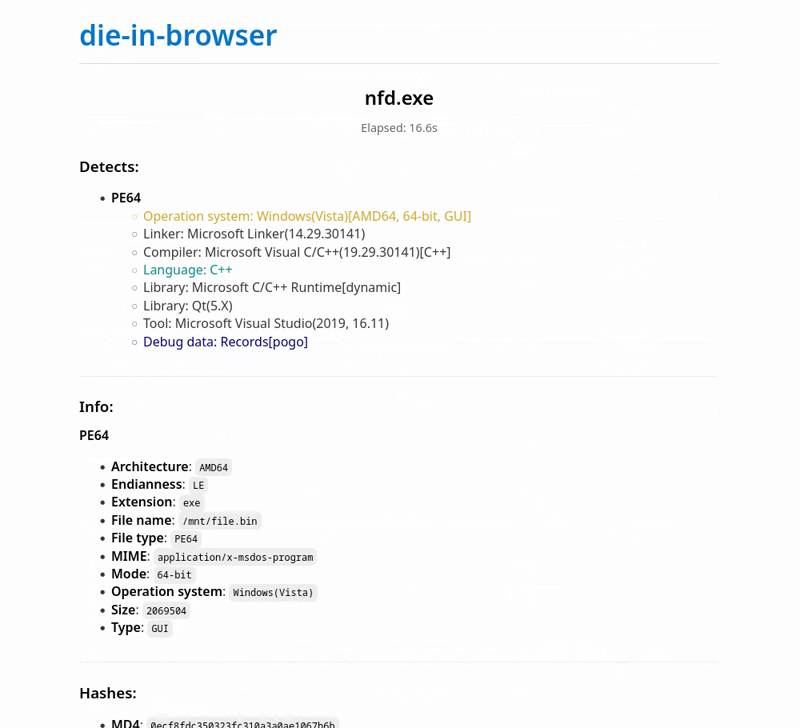 xoreaxlmbdx/die-in-browser
Analyse statique de binaires avec Detect It Easy — 100% dans votre navigateur, aucun téléchargement.
 akustikrausch/yamaha-smaf-player
Un lecteur C++ sans dépendance pour les sonneries Yamaha SMAF (.mmf) : le format polyphonique des puces téléphoniques MA-3 / MA-5 des années 2000,…
 sadopc/machscope
Analyse binaire macOS tout-en-un : analyse Mach-O, désassemblage ARM64, signatures de code et débogage.
 synacktiv/shannon-dbg
Débogueur pour la bande de base Shannon
 aeromodes/8cryptdo
Reverse-engineered docs and tools for 8BitDo firmware encryption methods
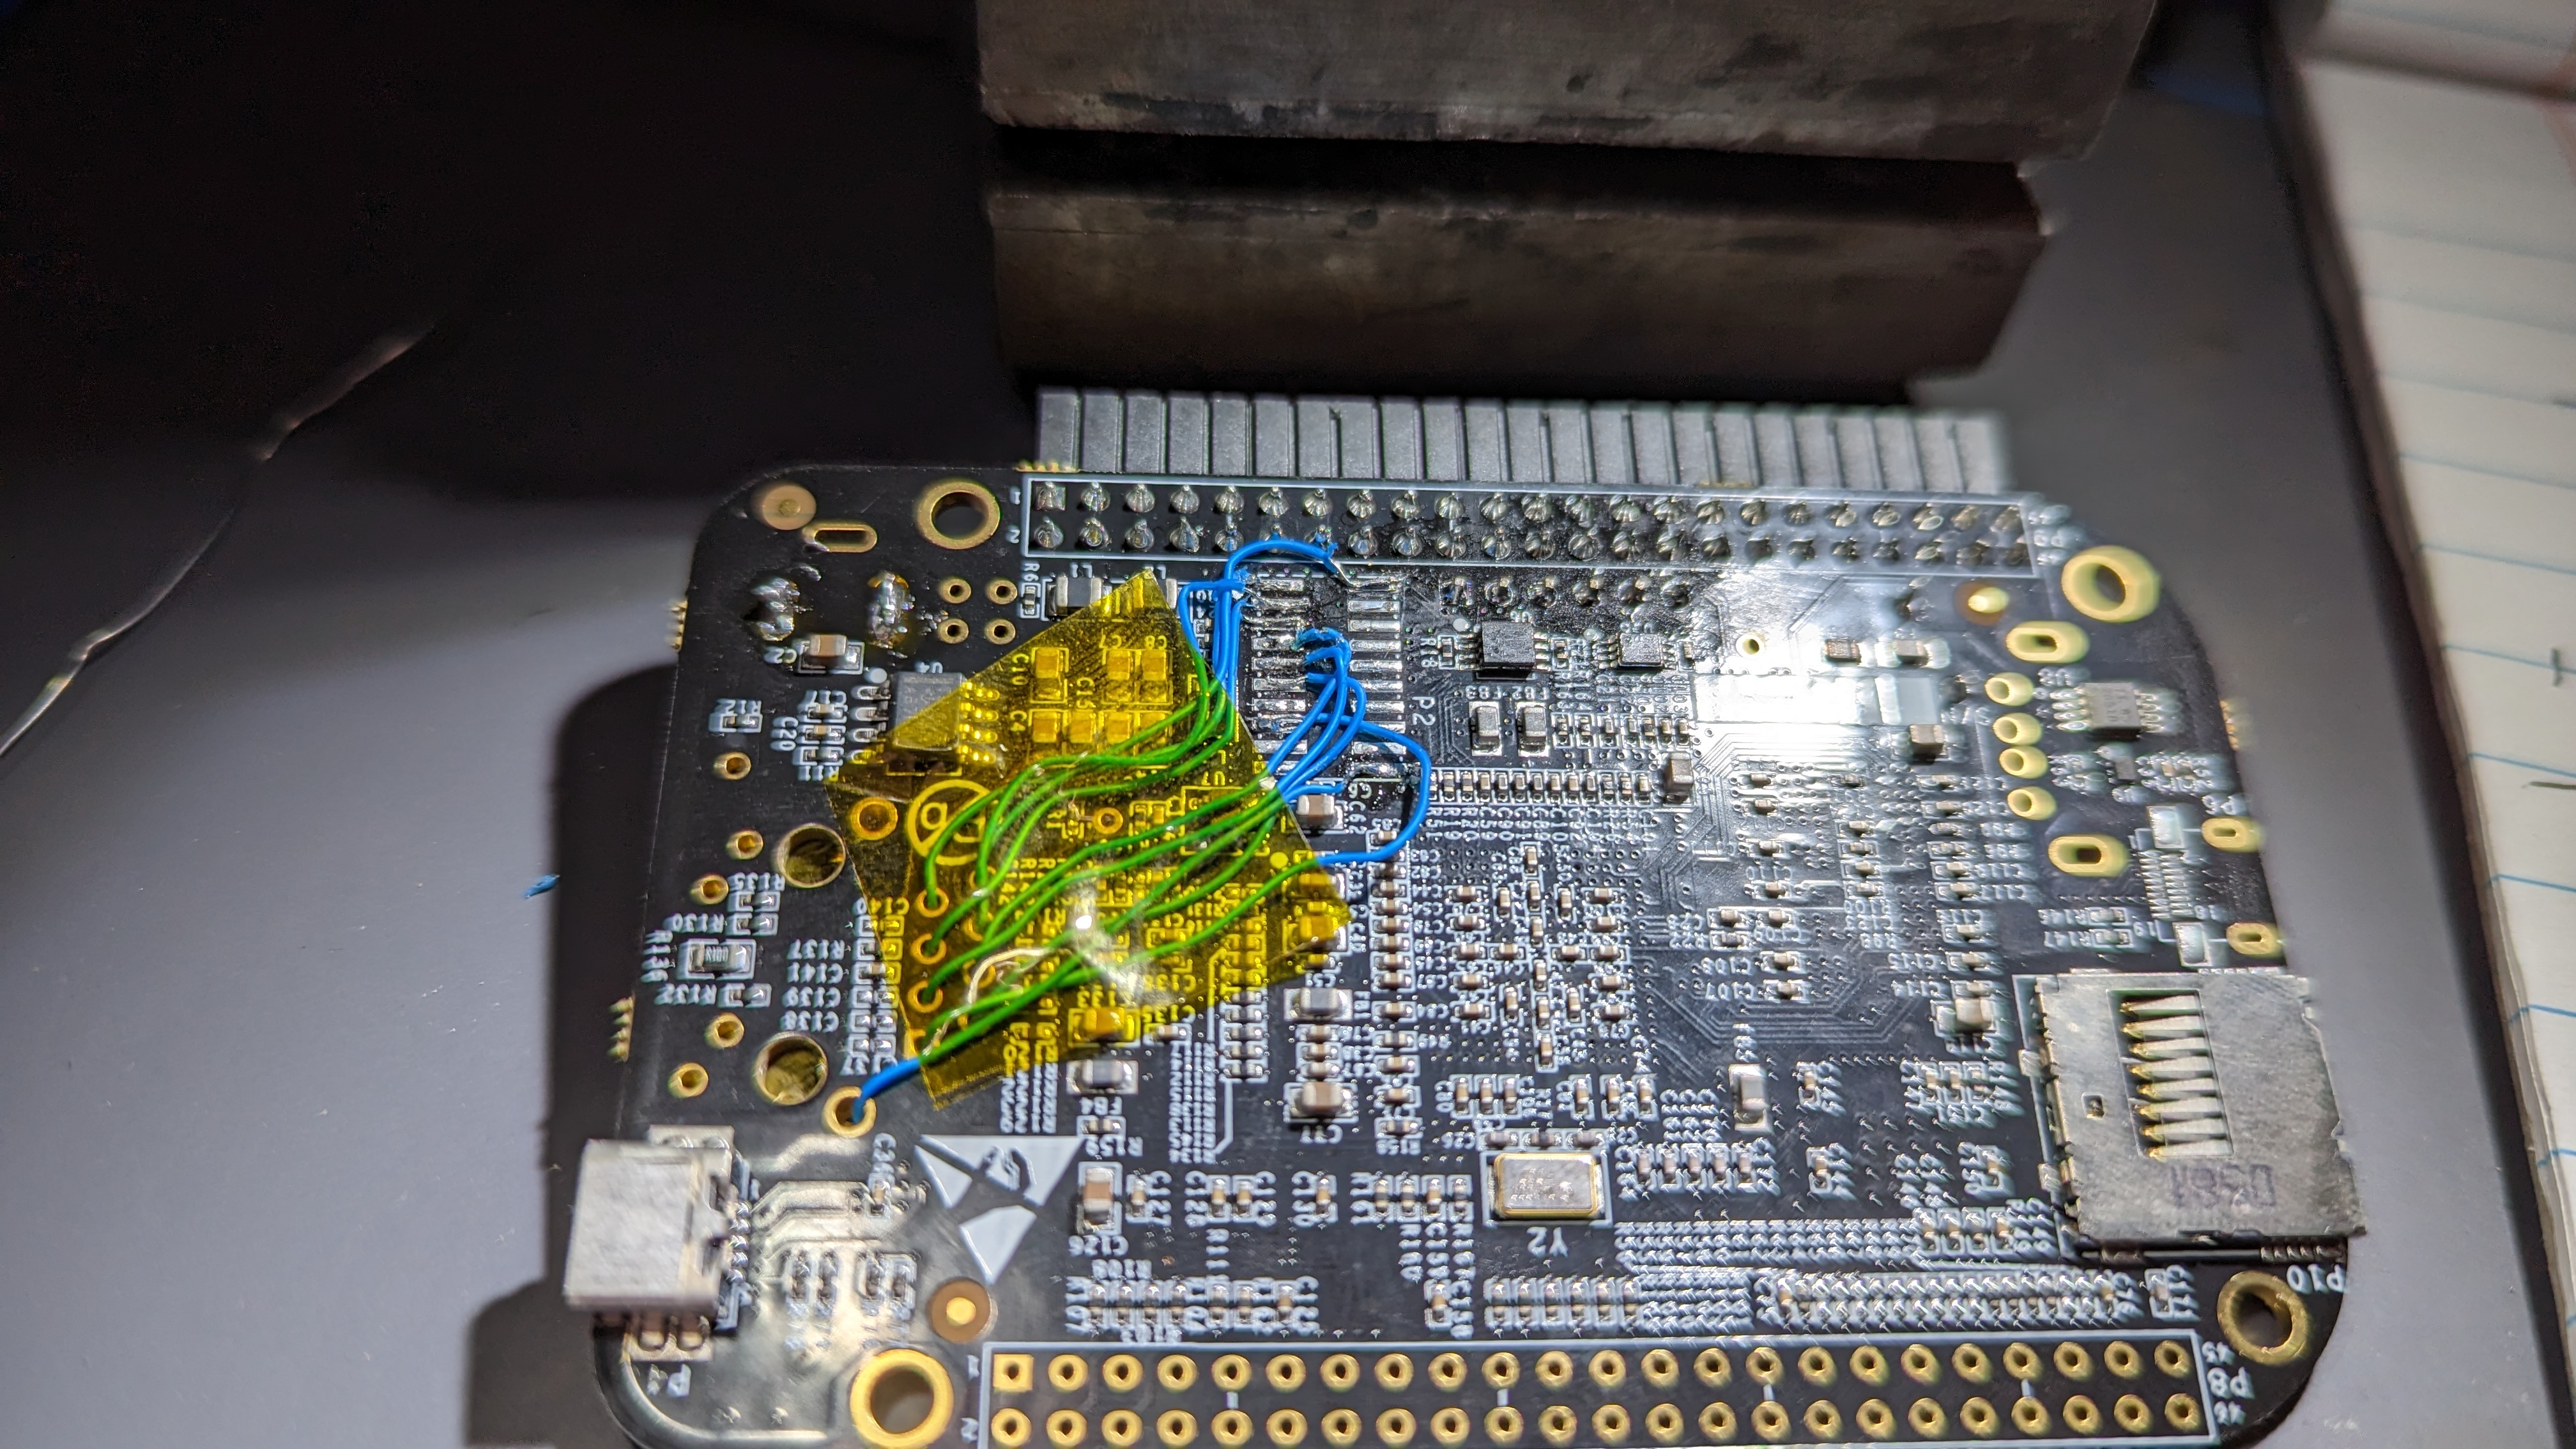 sjgallagher2/am335xbootrom
Rétro-ingénierie du boot ROM du TI AM3358
 kavan00/android-projector-c2-malware
Analyse d'un réseau C2 de beamers chinois - SilentSDK-Analysis
 kartoffelpflanze/odis-project-explorer
Dumper/explorateur Python pour les projets runtime MCD utilisés par ODIS
 euva-project/euva
Un éditeur hexadécimal et décompilateur léger pour résoudre vos problèmes d'analyse de fichiers binaires.
 jas502n/010-editor-template
Dépôt de modèles binaires pour 010 Editor, fournissant des scripts .bt pour analyser les exécutables, les images de systèmes de fichiers, les ruches…
 splintersfury/autopiff
Moteur d'analyse sémantique pour détecter les correctifs de vulnérabilité dans les pilotes du noyau Windows — 58 règles YAML, décompilation Ghidra,…
 creeeeger/cve-2024-56426
Un PoC de la vulnérabilité CVE-2024-56426.
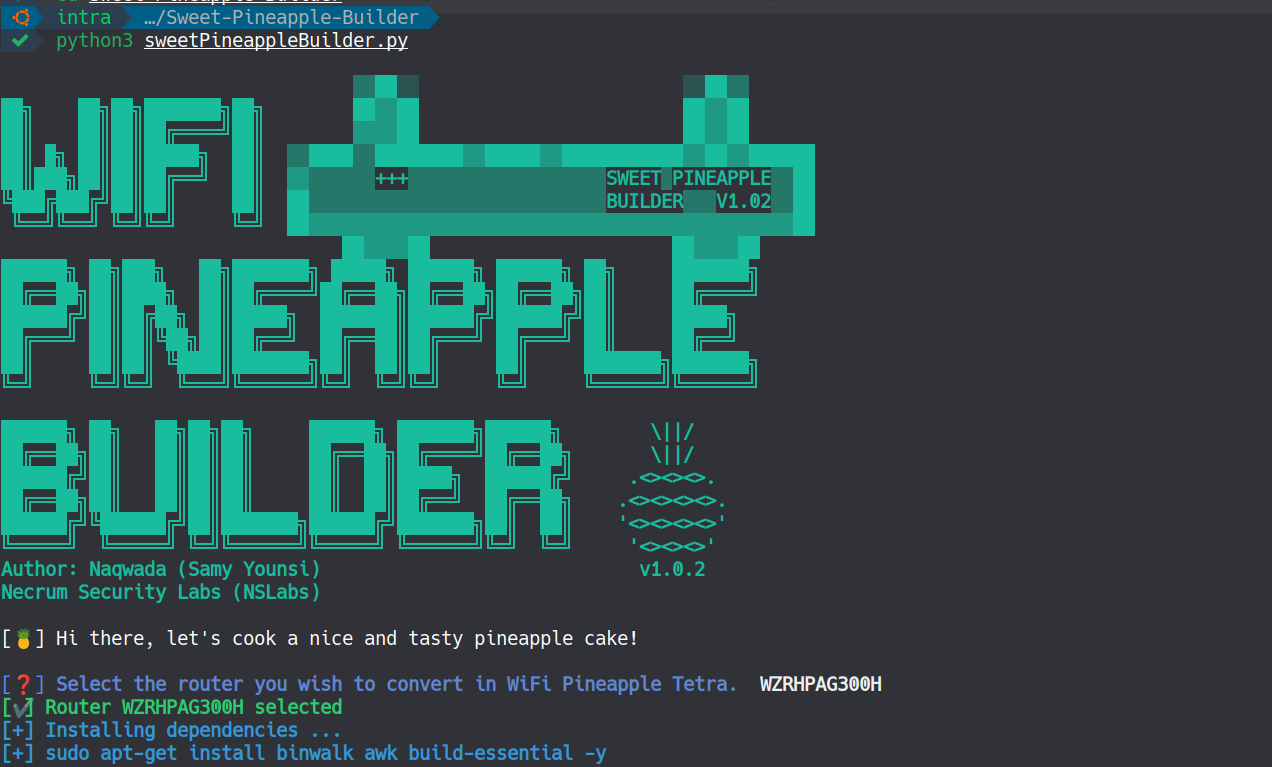
 0xsamy/sweet-pineapple-builder
Construisez votre propre firmware WiFi Pineapple Tetra sur mesure pour tout routeur basé sur l'architecture MIPS 24Kc. (WiFi Pineapple Tetra DIY)








