
 #1
Outils pour l'armement des vulnérabilités afin d'obtenir un accès non autorisé aux systèmes ou aux données.
Recommandé par Kitploit

 voidsec/cve-2020-1472
Code d'exploitation pour CVE-2020-1472 alias Zerologon
 mwielgoszewski/python-paddingoracle
Un API portable d'exploitation d'oracle de padding
 0xrootpls/fritter
Polymorphic shellcode generator for in-memory execution of EXE, DLL, .NET, VBScript, and JScript with per-output and per-build randomization for…
 hktalent/spring-spel-0day-poc
spring-cloud / spring-cloud-function,spring.cloud.function.routing-expression,RCE,0day,0-day,POC,EXP,CVE-2022-22963
 ivan-sincek/php-reverse-shell
Shells PHP fonctionnant sur Linux, macOS et Windows.
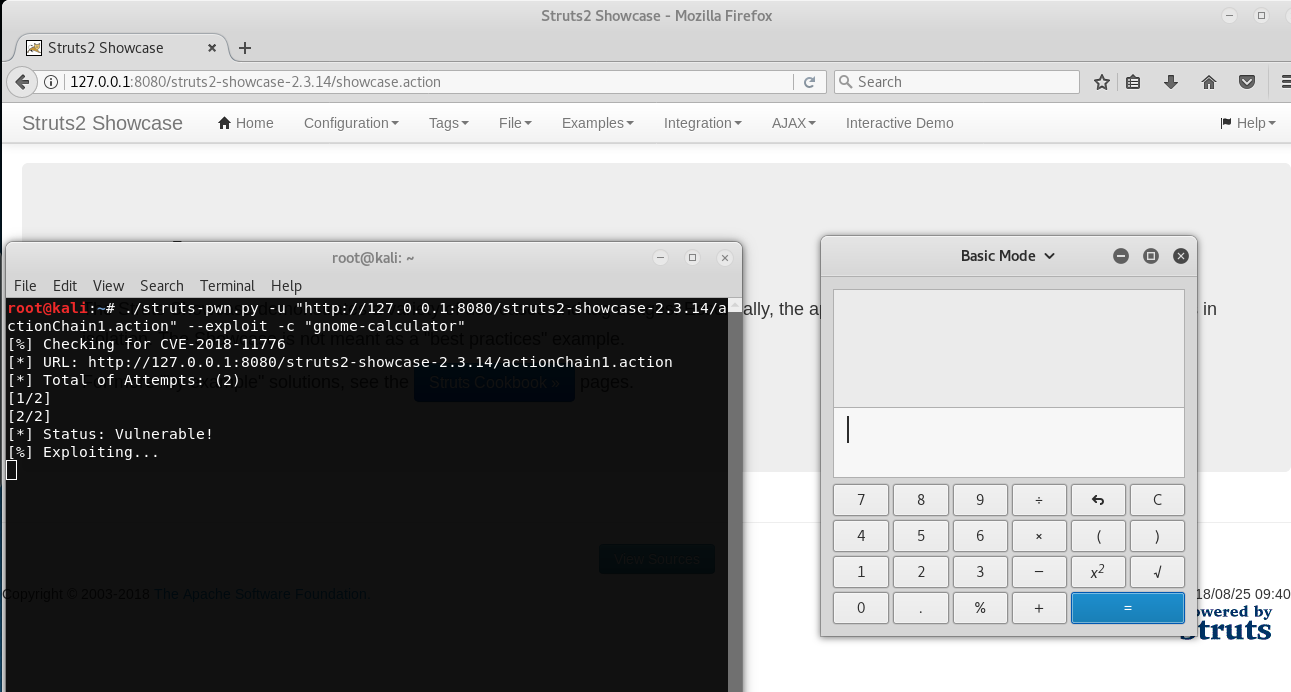 mazen160/struts-pwn_cve-2018-11776
Un exploit pour Apache Struts CVE-2018-11776
 whispergate/infraguard
InfraGuard est un proxy de redirection et gestionnaire Command & Control qui protège votre infrastructure Red Team contre l'attribution des menaces.
 leesh3288/cve-2023-4911
Preuve de concept d'exploit pour CVE-2023-4911 (Looney Tunables), ciblant un débordement de tampon dans la fonction d'analyse de GLIBC_TUNABLES de…
 thewhiteh4t/flashsploit
Cadre d'exploitation pour attaques HID basées sur ATtiny85
 r00t-3xp10it/trojanizer
Troyanisez votre payload - automatisation WinRAR (SFX) - sous les distributions Linux
 tgies/copy-fail-c
Port C multiplateforme de l'exploit Copy Fail Linux LPE (CVE-2026-31431). Divulgué le 2026-04-29 par Theori / Xint.
 joelgmsec/http-shell
Shell inverse HTTP multiplateforme fournissant une interface similaire à un shell via HTTP, avec téléchargement/envoi de fichiers, historique des…
 patrowl/patrowlhears
PatrowlHears - Centre de renseignement sur les vulnérabilités / Exploits
 wofeiwo/webcgi-exploits
Exploits d'interfaces web CGI multilingues.
 sarabpal-dev/ionstack-s22u
Chaîne d'exploitation complète de CVE-2026-43499 pour Samsung Galaxy S22 Ultra (kernel Android 5.10)
 dmontgomery40/pentest-mcp
PAS à des fins éducatives : Un serveur MCP pour les testeurs d'intrusion professionnels, incluant la prise en charge de STDIO/HTTP/SSE, nmap,…
 vi3t1/qq-tim-elevation
CVE-2023-34312
 horizon3ai/cve-2022-40684
Un exploit de preuve de concept pour CVE-2022-40684 affectant Fortinet FortiOS, FortiProxy, et FortiSwitchManager








