
 #1
Outils pour l'armement des vulnérabilités afin d'obtenir un accès non autorisé aux systèmes ou aux données.
Recommandé par Kitploit

 tothi/rbcd-attack
Attaque par délégation contrainte basée sur les ressources Kerberos depuis l'extérieur utilisant Impacket
 wyatu/cve-2018-20250
exp pour https://research.checkpoint.com/extracting-code-execution-from-winrar
 shutdownrepo/targetedkerberoast
Script Python pour le Kerberoasting avec abus ACL ciblé : définit des SPN temporaires sur des utilisateurs sans en avoir, extrait les hachages…
 andresriancho/nimbostratus
Outils de fingerprinting et d'exploitation des infrastructures cloud Amazon
 mandatoryprogrammer/judasdns
Attaques par empoisonnement DNS de serveur de noms simplifiées
 psyb0t/piraterf
PIrateRF transforms your Raspberry Pi Zero W into a portable RF signal generator that spawns its own WiFi hotspot. Control everything from FM…
 k8gege/cve-2019-0708
Outil de détection en masse de la vulnérabilité d'exécution de code du Bureau à distance 3389 CVE-2019-0708 (Rdpscan Bluekeep Check)
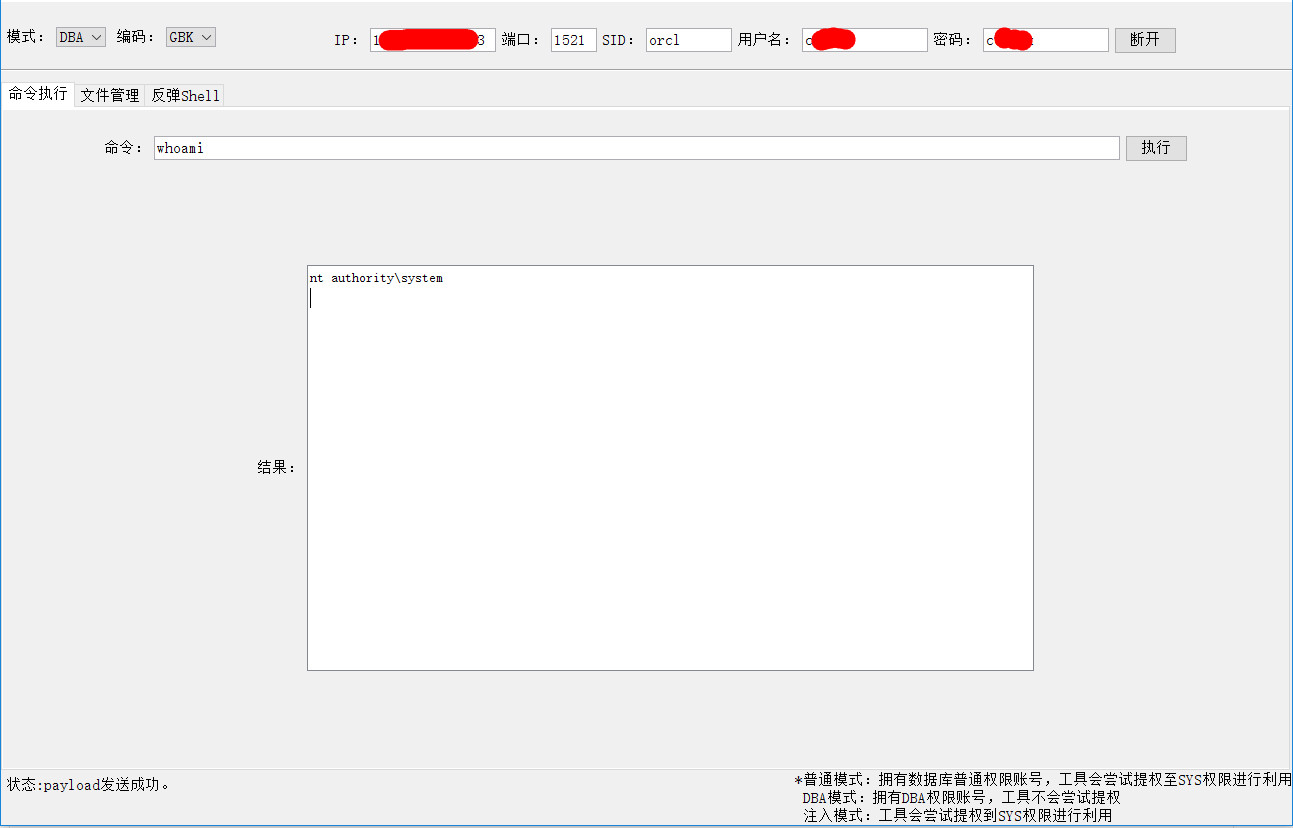 jas502n/oracleshell
Exécution de commandes sur la base de données oracle
 blacknbunny/cve-2018-10933
Exploit pour CVE-2018-10933 (contournement d'authentification LibSSH) permettant un accès shell non authentifié à des serveurs SSH vulnérables avec…
 chvancooten/nimplant
Un implant C2 de premier stade léger écrit en Nim (et Rust).
 markakd/cve-2022-2588
Exploit pour CVE-2022-2588
 vdohney/keepass-password-dumper
PoC original pour CVE-2023-32784
 arno0x/embedinhtml
Intégrer et masquer n'importe quel fichier dans un fichier HTML
 vah13/extracttvpasswords
outil pour extraire les mots de passe de la mémoire de TeamViewer à l'aide de Frida
 valdikss/super-uefiinsecureboot-disk
Super UEFIinSecureBoot Disk: Démarrer n'importe quel OS ou fichier .efi sans désactiver UEFI Secure Boot
 zgzhang/cve-2024-6387-poc
une condition de course dans le gestionnaire de signaux du serveur OpenSSH (sshd)
 vxcrypt0r/voidgate
Une technique pouvant être utilisée pour contourner les scanners mémoire AV/EDR. Elle permet de masquer des shellcodes bien connus et détectés (tels…
 samdenty/injectify
Effectuez facilement des attaques MiTM avancées sur les sites Web 💉








