
 #1
 nikaiw/cve-2021-4034
Preuve de concept d'exploitation pour CVE-2021-4034, une vulnérabilité d'élévation de privilèges locale dans pkexec de polkit, démontrant…
 shadowabi/cve-2026-31431-copyfail-universal-lpe
CVE-2026-31431 Copy Fail — Exploit LPE universel. Décalage ELF dynamique + réécriture complète du binaire, compatible Python 2/3 avec repli splice…
 payatu/cve-2018-14442
PoC pour Foxit Reader CVE-2018-14442
 cedowens/mythic-macro-generator
Script Python3 pour générer une macro afin de lancer une charge utile Mythic. Auteur : Cedric Owens
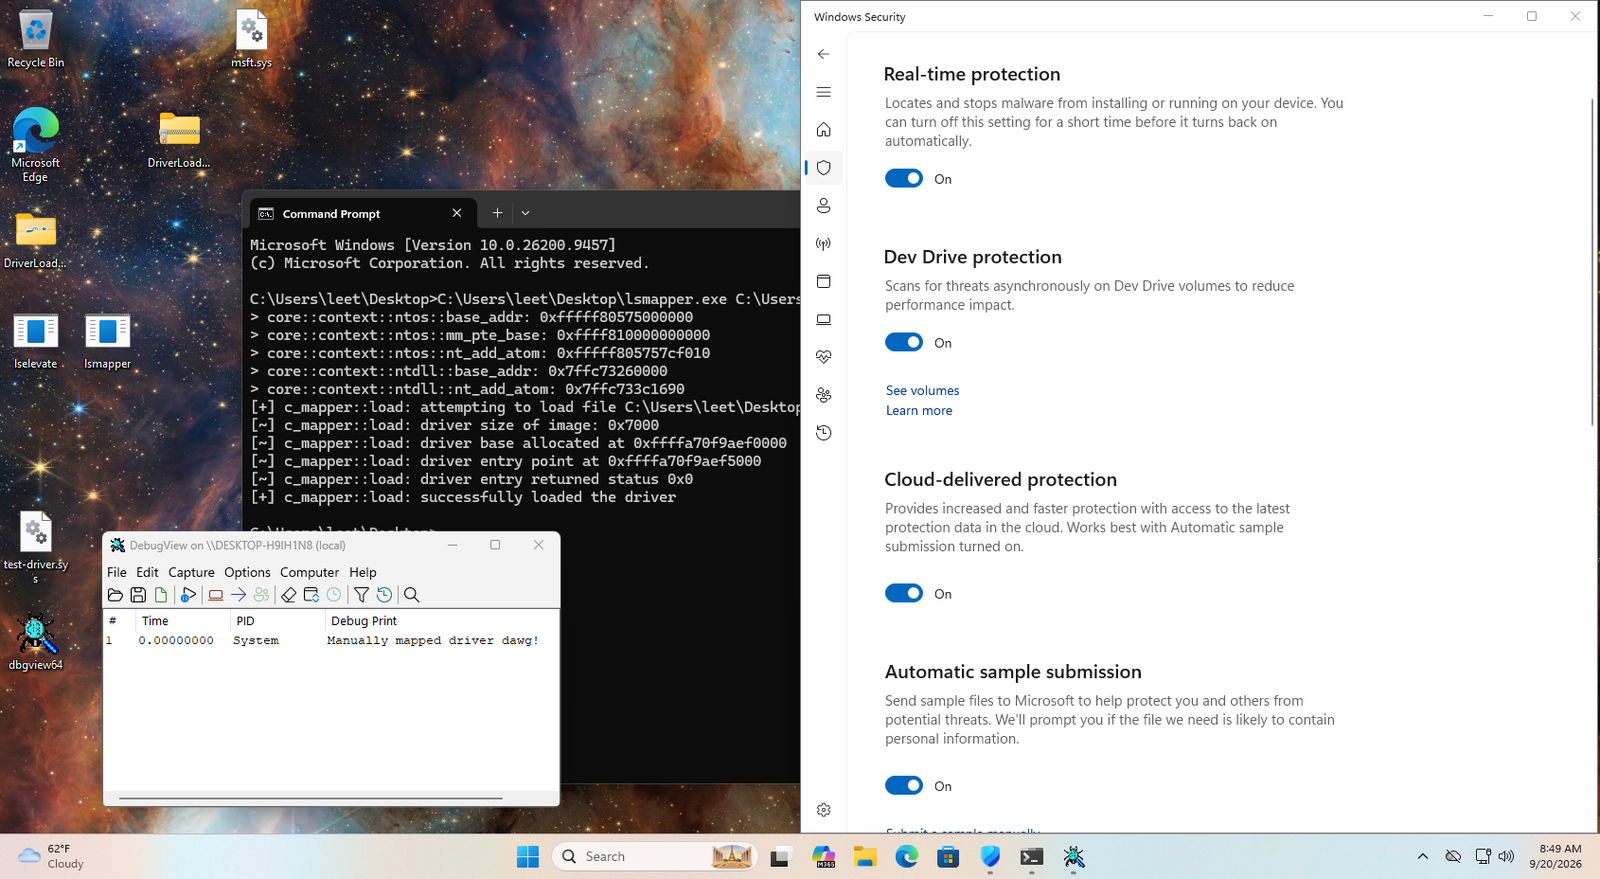 nbs32k/localstranger
PoC pour WinNotify, démontré via un driver mapper, et une élévation de privilèges locale.
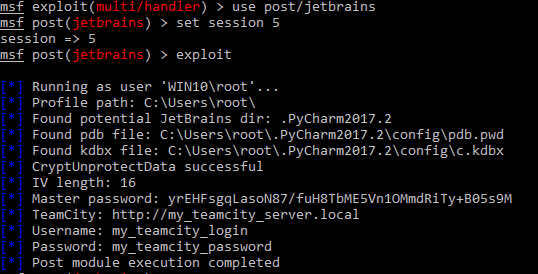 kacperszurek/pentest_teamcity
Pentest de TeamCity avec Metasploit
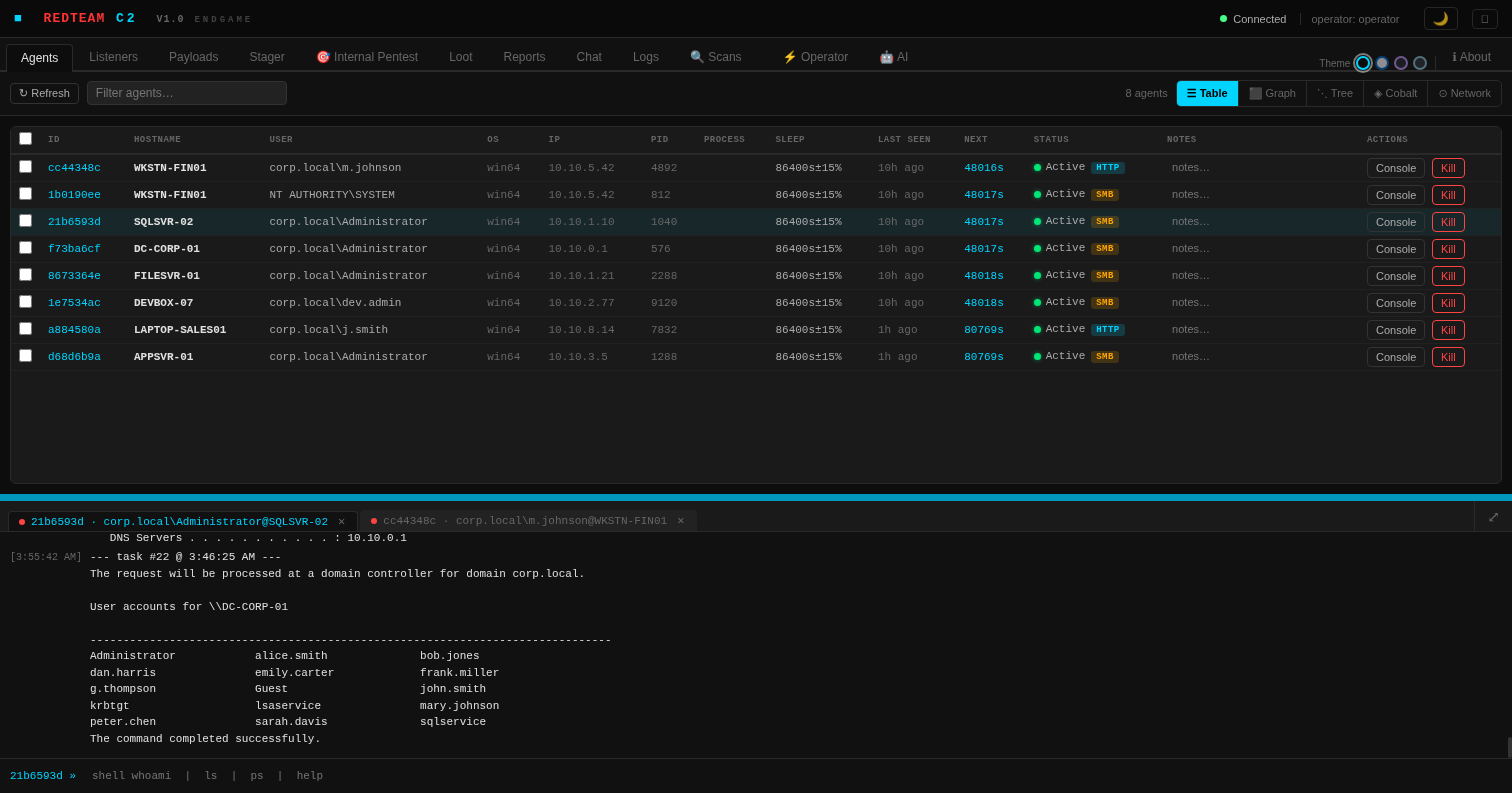 endgamec2framework/endgame
ENDGAME C2 FRAMEWORK — AI-powered command and control for professional red team operations
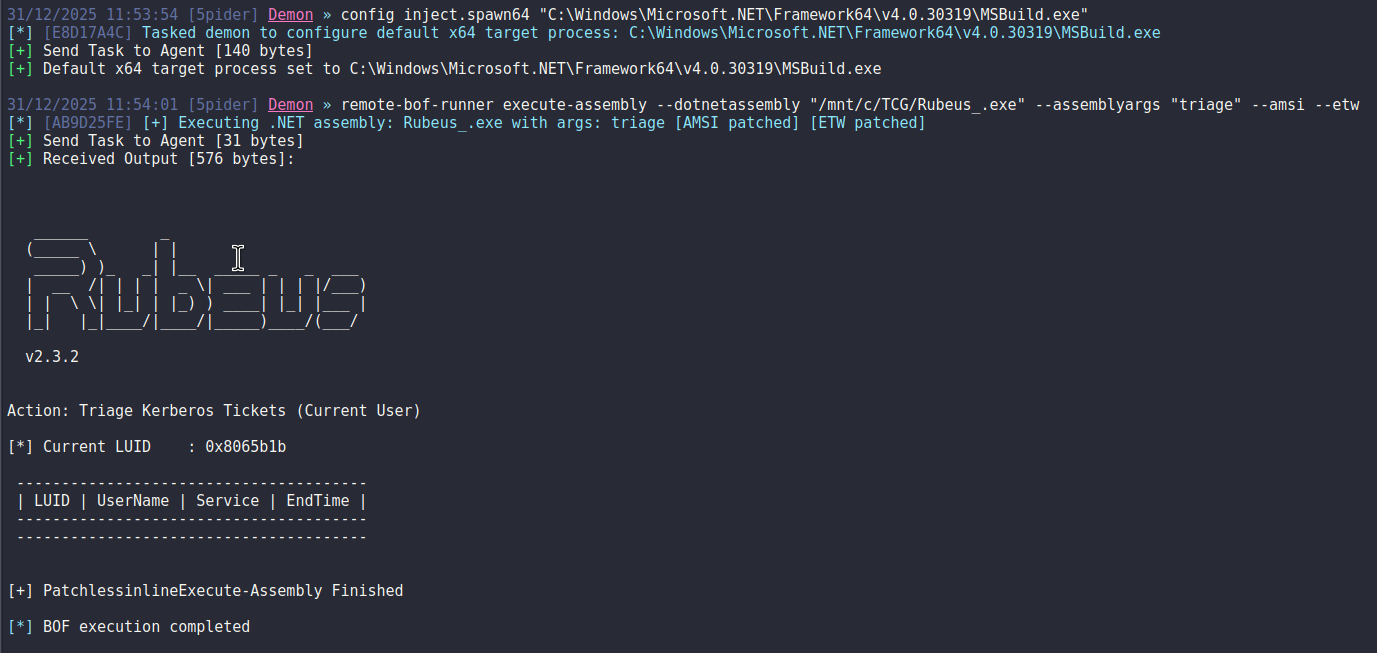 pard0p/remote-bof-runner
Remote BOF Runner est un framework d'extension Havoc pour l'exécution à distance de fichiers d'objet Beacon (BOF) en utilisant un chargeur PIC fait…
 averagesecurityguy/c2
Un système de beaconing C&C simple et extensible.
 n0qword/mythic_ornn
Générateur piloté par LLM pour les agents Mythic, les types de payload et les profils C2.
 bishopfox/joro
Un framework collaboratif d'exploitation web.
 0xshe/cve-2026-31431
# Exploit d'élévation de privilèges du noyau pour CVE-2026-31431 Exploit d'élévation de privilèges du noyau pour CVE-2026-31431, abusant de…
 charmve/pystegosploit
PoC - Livraison d'exploit via stéganographie et polyglottes, CVE-2014-0282
 jackofmosttrades/bluebox
Boîte à outils d'exploitation automatisée pour CVE-2015-6095 et CVE-2016-0049

 exbotanical/brutus
cadre d'exploitation extensible reposant sur une architecture modulaire multitâche
 moiz-2x/cve-2025-24990_poc
Preuve de concept CVE-2025-24990 (pilote d'Agere Systems)









