
 #1
Frameworks complets pour le développement, le test et l'exécution d'exploits.
Recommandé par Kitploit
 rsmudge/cve-2020-0796-bof
Cobalt Strike Beacon Object File implémentant CVE-2020-0796 SMBGhost, une élévation de privilèges locale avec deux voies d'armement pour le vol de…
 icyguider/nimcrypt
Crypter PE écrit en Nim
 j4nn/cve-2020-0041
Exploit d'élévation de privilèges locale pour la vulnérabilité CVE-2020-0041 du noyau Android, avec portabilité entre les appareils et les versions…
 1n3/attacksurfacemanagement
Découvrez la surface d'attaque et priorisez les risques grâce à notre plateforme de gestion continue de la surface d'attaque (ASM) - Sn1per…
 calfcrusher/maccaronic2
Un framework de Command & Control preuve de concept qui utilise la puissante bibliothèque Python AsyncSSH, laquelle fournit une implémentation…
 j-0-t/staekka
Stækka Metasploit - Extension de Metasploit
 duriantaco/ravage
Tests de cybersécurité web autonomes axés sur la preuve pour des cibles contrôlées et autorisées. Avec des laboratoires reproductibles, des pistes…
 michalbednarski/thisseemswrong
Analyse détaillée et exploitation pour CVE-2024-49746 : Parcel::continueWrite d'Android ferme des descripteurs de fichiers qui sont ensuite utilisés
 lorentzenman/payday
Générateur de charges utiles utilisant Metasploit et Veil. Prend une adresse IP en entrée et appelle Veil. Utilise msfvenom pour créer des charges…
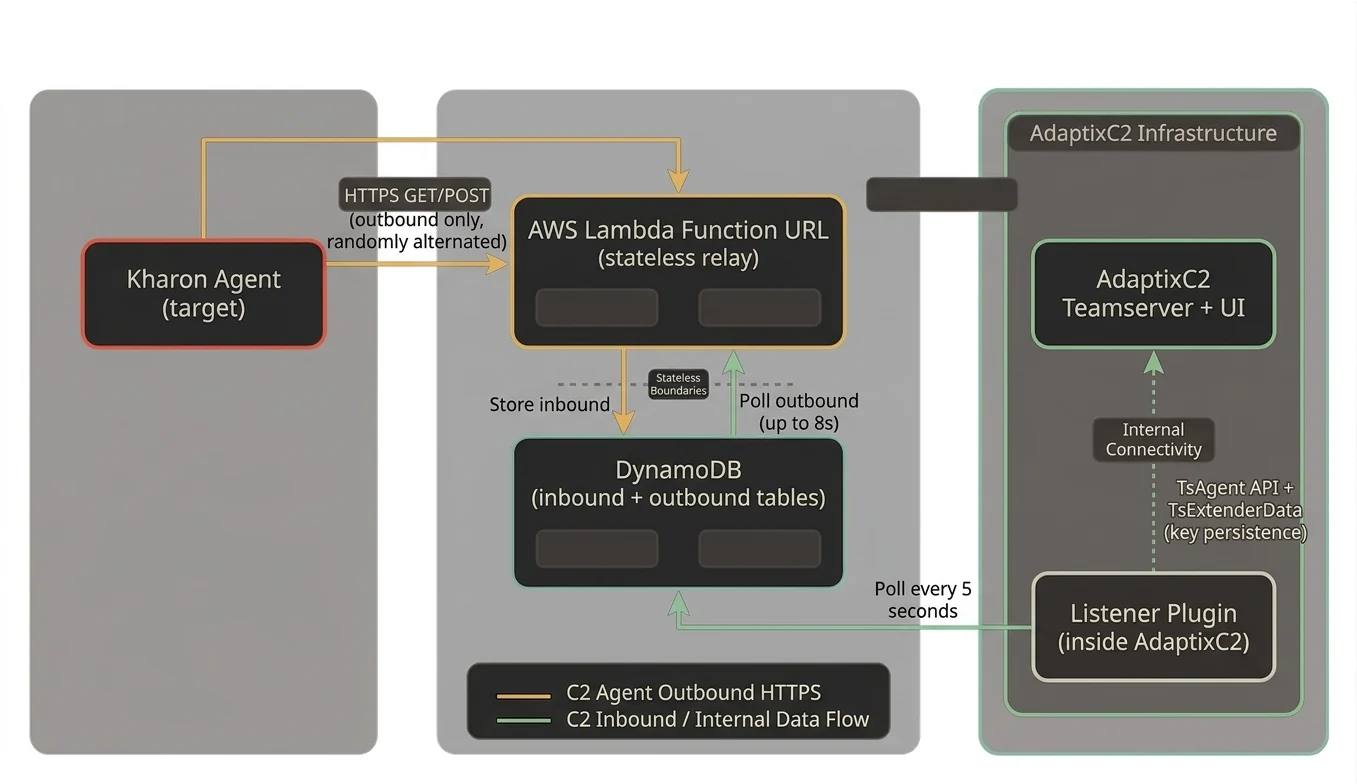 stillbigjosh/adaptix-serverless-c2
Plugin de transport C2 serverless pour AdaptixC2 v1.2 utilisant AWS Lambda + DynamoDB comme infrastructure de relais.
 lanleft/cve-2023-1829
Exploit d'élévation de privilèges locale du noyau Linux pour CVE-2023-1829, ciblant Ubuntu 22.04 avec les fonctions de filtre netfilter. Comprend des…
 professionallyevil/c4
Cyberdelia, une collection de frameworks de commande et de contrôle.
 jas502n/msfconsole-termux
Comment installer Metasploit-Table sur Termux pour Android
 bazad/launchd-portrep
CVE-2018-4280 : vulnérabilité de remplacement de port Mach dans launchd sur macOS 10.13.5 entraînant une élévation de privilèges locale et un…
 34zy/microsoft-office-word-mshtml-remote-code-execution-exploit
Exploite CVE-2021-40444 dans Microsoft Office Word pour obtenir une exécution de code à distance via le moteur MSHTML en injectant du contenu…
 nhh9905/cve-2026-62735
Preuve de concept pour CVE-2026-62735, un débordement d'entier dans http.sys menant à un débordement de tas et à un shell SYSTEM. Inclut le journal…
 truneski/external_c2_framework
API Python pour une utilisation avec la spécification External C2 de Cobalt Strike
 kuwaitist/astral_projection
UDRL Cobalt Strike qui effectue un piétinement de modules avancé en utilisant VEH pour intercepter les appels, démapper les modules pendant le…








