
 #1
Frameworks complets pour le développement, le test et l'exécution d'exploits.
Recommandé par Kitploit
 cryptolok/aslray
Linux ELF x32/x64 ASLR DEP/NX bypass exploit avec stack-spraying
 jakobfriedl/conquest
Conquest est un framework de commande & contrôle/post-exploitation riche en fonctionnalités et malléable développé en Nim.
 jesusprubio/bluebox
Une collection d'exploits pour différents produits VoIP.
 und3rf10w/external_c2_framework
API Python pour utilisation avec la spécification External C2 de Cobalt Strike.
 boostsecurityio/smokedmeat
Un framework Red Team CI/CD pour démontrer les risques de sécurité des pipelines de build.
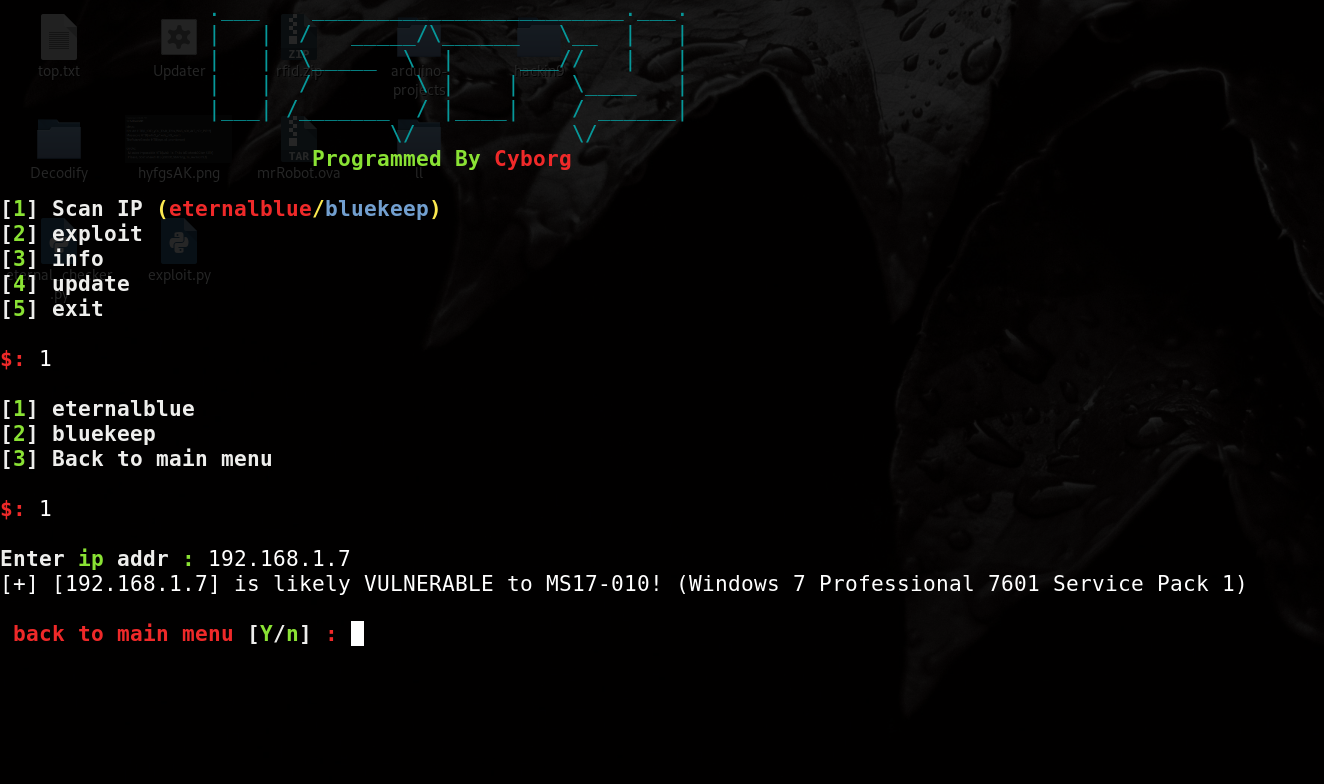 cyb0r9/ispy
ispy V1.0 - Scanner et exploit Eternalblue(ms17-010)/Bluekeep(CVE-2019-0708) ( Automatisation Metasploit )
 naksyn/pythonmemorymodule
implémentation pure Python de la technique MemoryModule pour charger des dll et des exe non managés entièrement depuis la mémoire
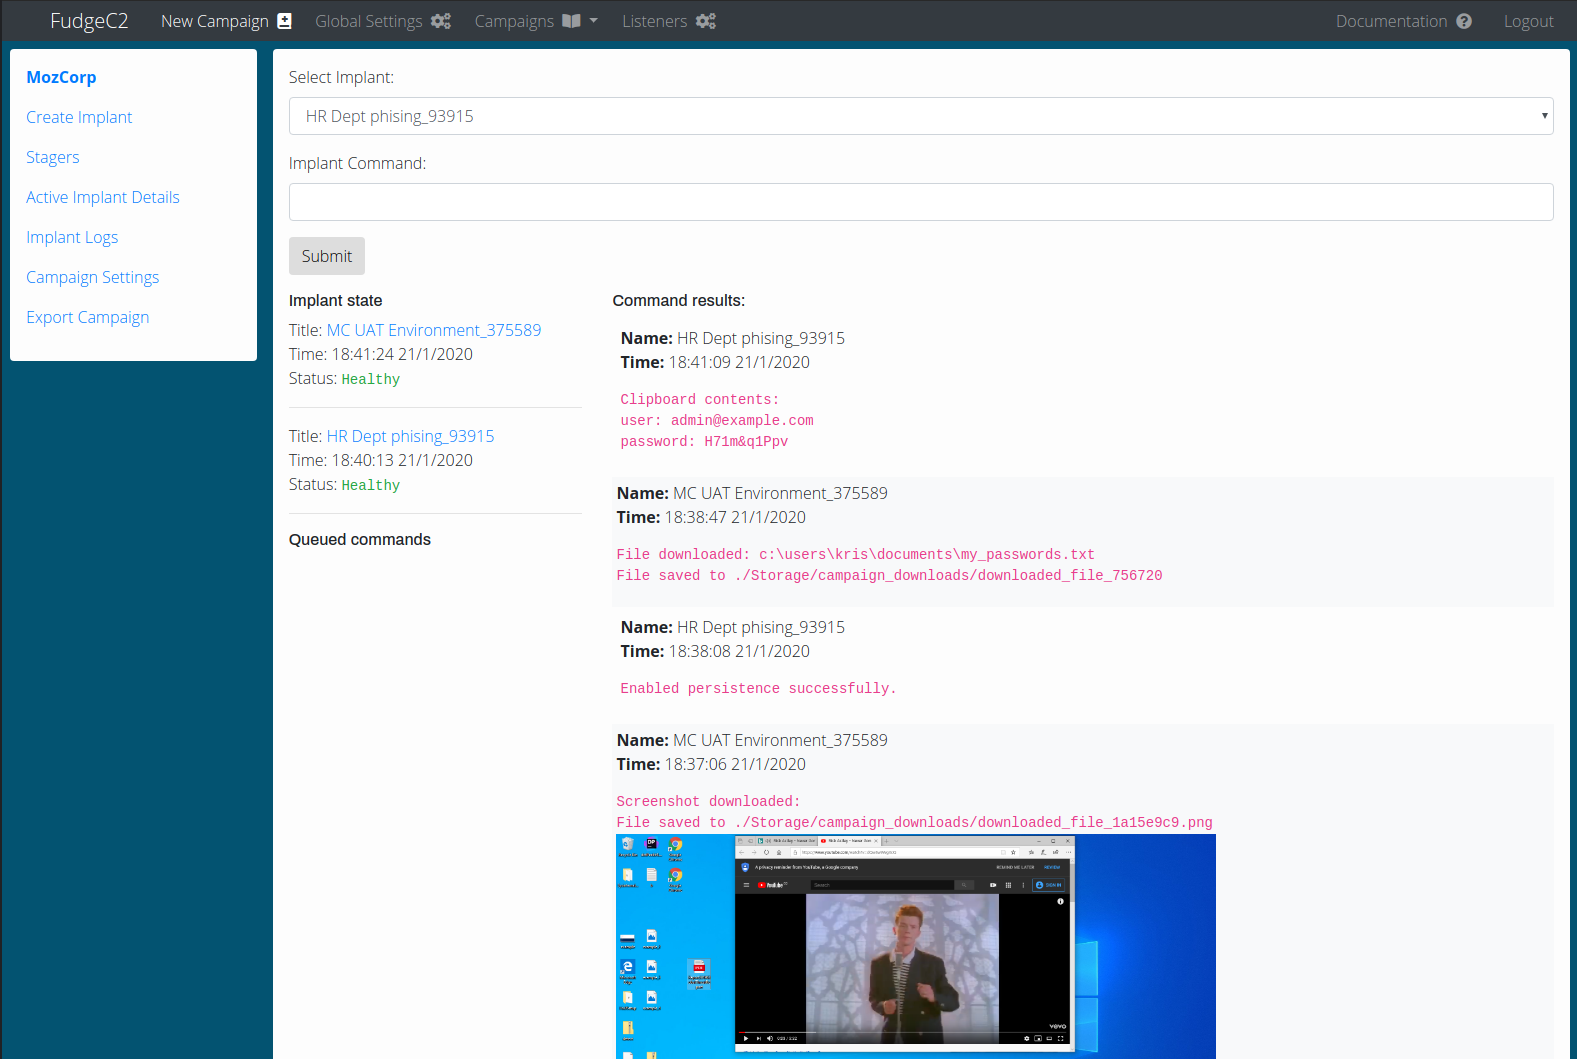 ziconius/fudgec2
FudgeC2 - un framework de commande et de contrôle conçu pour la collaboration en équipe et les activités de post-exploitation.
 msd0pe-1/cve-maker
Outil CLI pour rechercher des CVE et des exploits à partir des bases de données NIST, ExploitDB et GitHub. Prend en charge la détection de…
 bb00/zer0dump
Abuser de CVE-2020-1472 (Zerologon) pour prendre le contrôle d'un domaine puis réparer le mot de passe du compte machine stocké localement.
 straightblast/my-poc-exploits
Exploits PoC que j'ai écrits. Ils sont tels quels et je n'offrirai pas de support.
 catsploit/catsploit
Outil de test d'intrusion automatisé utilisant Cyber Attack Techniques Scoring (CATS) pour sélectionner et exécuter des scénarios d'attaque optimaux…
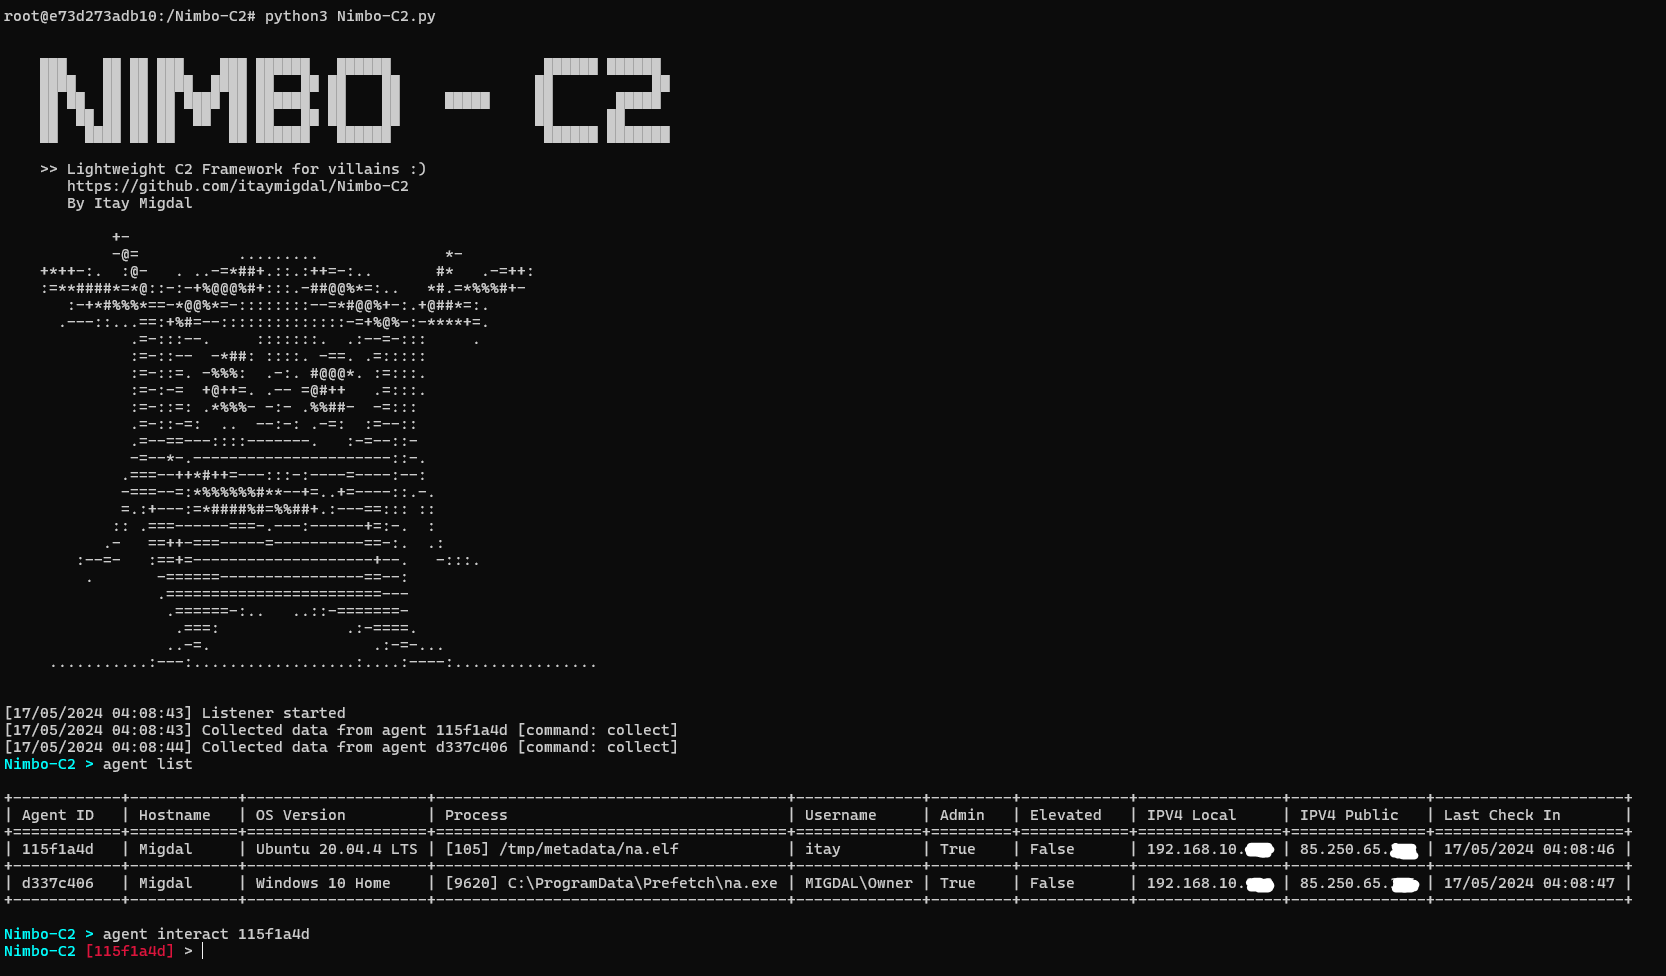 itaymigdal/nimbo-c2
Nimbo-C2 est un autre framework C2 (simple et léger)
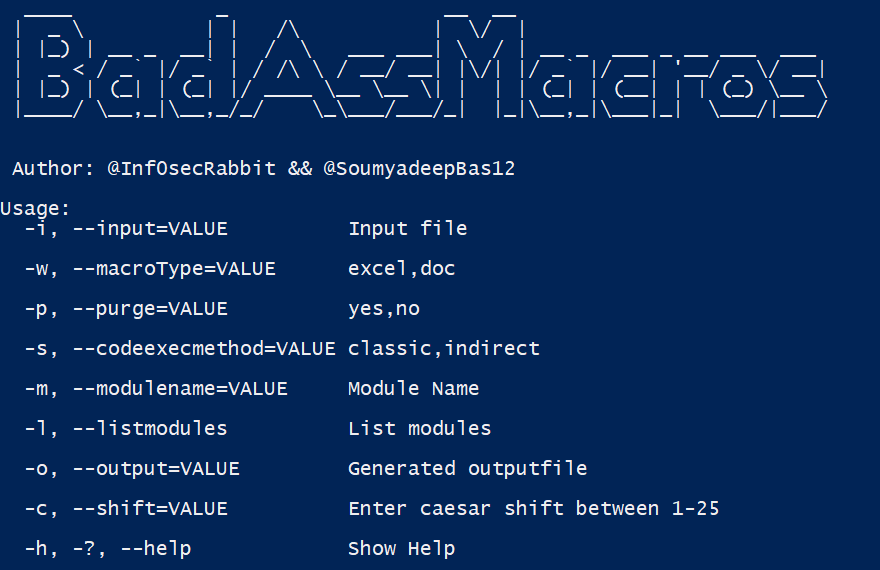 inf0secrabbit/badassmacros
Outil en C# qui génère des macros VBA malveillantes avec injection de shellcode, purge VBA et détection de sandbox pour les opérations d'équipe rouge.
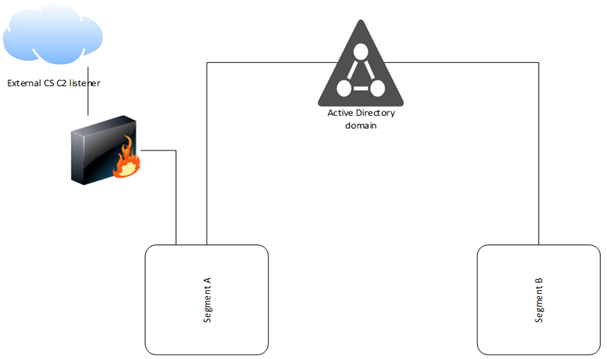 fox-it/ldapfragger
Outil C2 routant les données de beacon Cobalt Strike via les attributs utilisateur LDAP pour un commandement et contrôle furtif dans des réseaux…
 cleanunicorn/theo
Outil de reconnaissance et d'exploitation Ethereum.
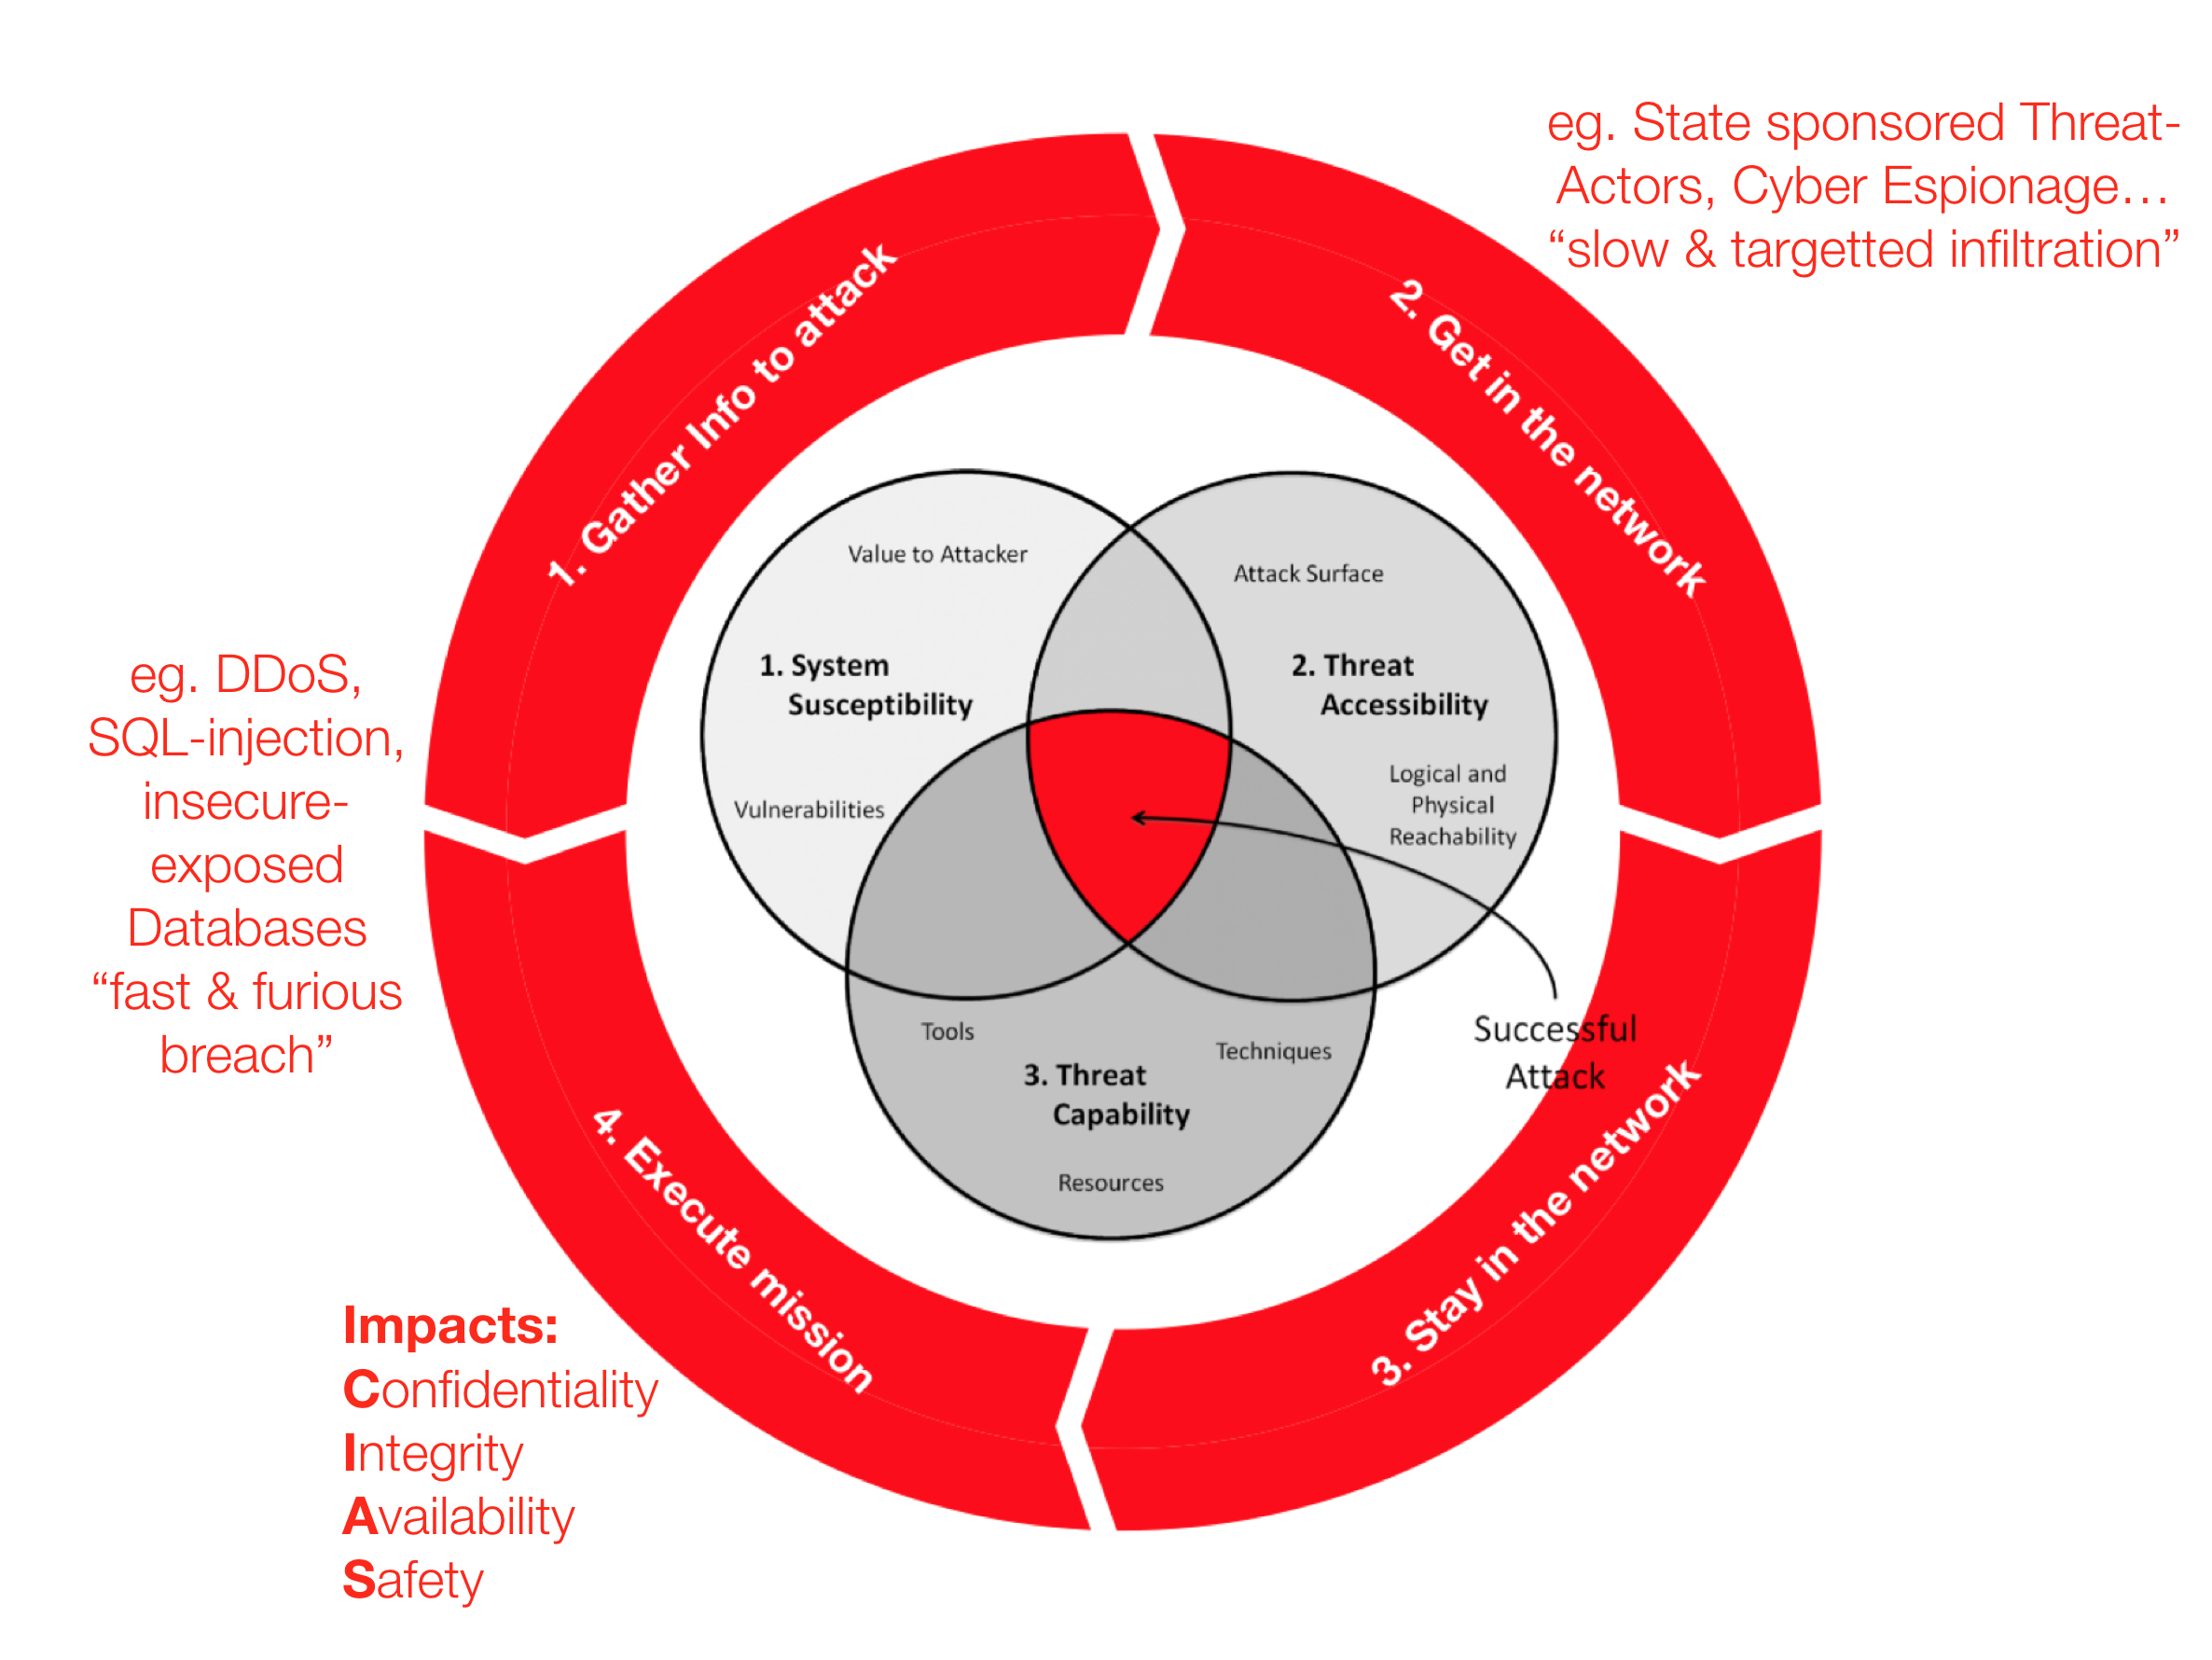 jymcheong/autottp
Tactiques, techniques et procédures automatisées
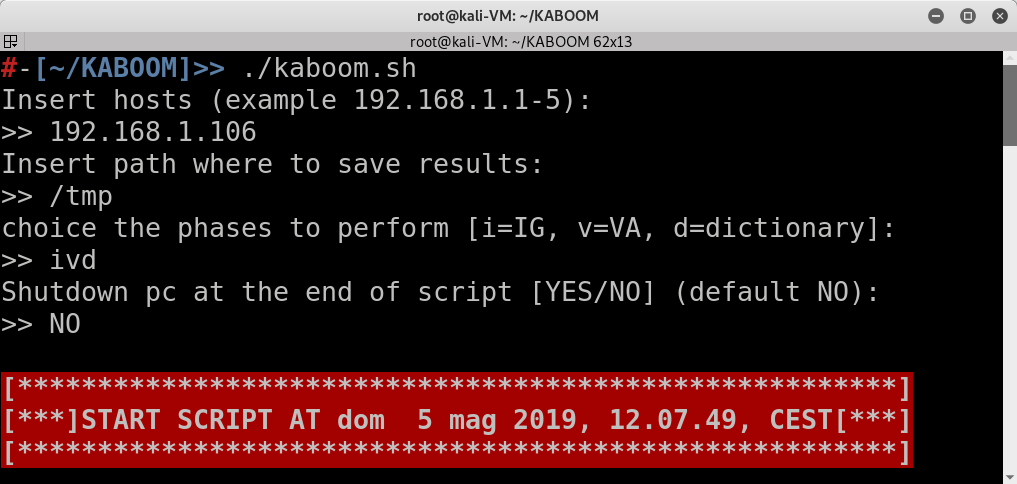 leviathan36/kaboom
Un outil pour automatiser les tests d'intrusion








