
 #1
Outils pour l'analyse et la sécurisation des firmwares, des microcontrôleurs et des composants matériels de bas niveau.
Recommandé par Kitploit

 leoservalli/privilege-escalation-askey
Élévation de privilèges sur les routeurs ASKEY
 fi01/libmsm_cameraconfig_exploit
Exploit C pour CVE-2013-2595 ciblant une corruption de mémoire du noyau dans le pilote de caméra Qualcomm MSM sur les appareils Android, permettant…
 fabriziosalmi/aimp
Un protocole de réseau sans serveur conçu pour la synchronisation résiliente d'état entre agents autonomes dans des réseaux fragmentés à faible bande…
 gitchw/ghostlock-cve-2026-43499
CVE-2026-43499 (GhostLock) — Recherche sur l'élévation de privilèges ARM32 par UAF futex PI rt_mutex du noyau Linux ciblant la Huawei Watch 4 Pro…
 mavlevin/d-link-cve-2021-27342-exploit
Exploit pour la vulnérabilité CVE-2021-27342 (contournement de la protection anti-brute-force de l'authentification telnet)
 otsmane-ahmed/cve-2025-29384-poc
Exploit de preuve de concept pour CVE-2025-29384, un débordement de tampon critique basé sur la pile dans les routeurs Tenda AC9. Inclut des modules…
 szymonh/inspector-gadget
CVE-2021-39685 Description et exemple d'exploit pour la vulnérabilité de débordement du Linux USB Gadget
 florentineprinzessinzusachsen/badbox-h713-projector
Guide d'analyse et de nettoyage du malware BadBox sur les projecteurs Android Allwinner H713 : accès ADB, preuve d'infection, sauvegarde du firmware,…
 qbnasasn/google-tensor-chips
Google Tensor Craque
 ggfuchsi-oss/lg-webos-kexec
Démarre un noyau Linux personnalisé sur les téléviseurs LG webOS rootés via kexec, avec prise en charge du watchdog SoC rétro-ingénieré, des payloads…
 teutekeune/ibssloader
Outil de recherche pour démarrer Linux sur iPad mini 1 via checkm8, iBSS/iBEC corrigés et charges utiles bare-metal personnalisées, incluant le…
 keowu/sjcam
Recherche en rétro-ingénierie et firmware personnalisé pour les caméras IoT basées sur Allwinner V3, incluant des analyseurs de firmware, un client…
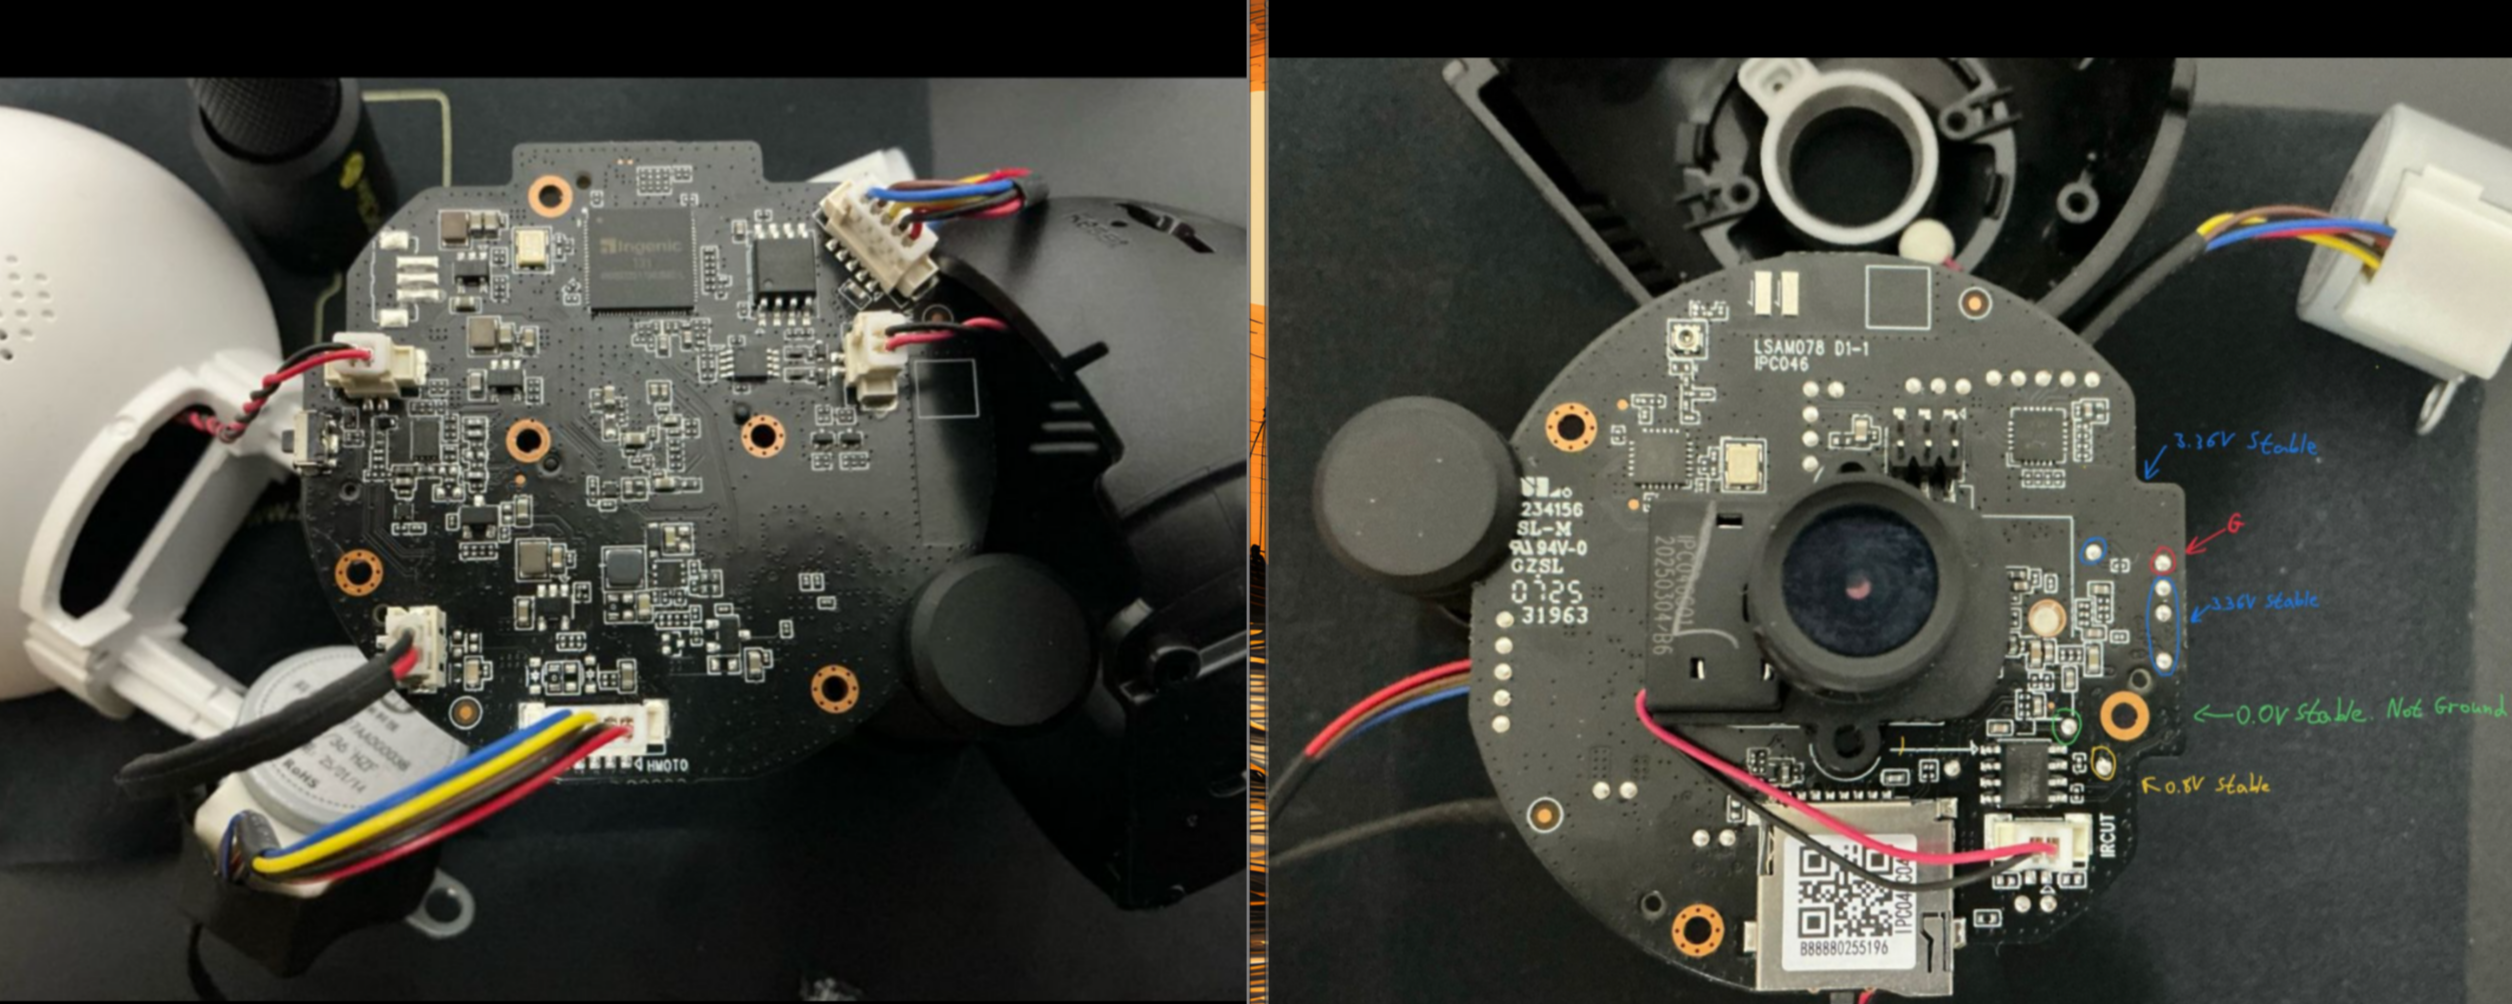 h3xdum/xiaomi-c200-firmware-analysis
De l'UART au Root : Pénétrer dans la Xiaomi C200 via U-Boot
 nat-lab/cve-2018-5951
Vulnérabilité de déni de service de MikroTik RouterOS
 0xkol/ripple20-digi-connect-exploit
Exploit RCE pour CVE-2020-11896 (Vulnérabilité de débordement de tas IP-in-IP Ripple20) ciblant Digi Connect ME 9210
 zzz66686/cve-2017-14262
Exploit pour CVE-2017-14262 ciblant les appareils Samsung NVR : extrait le hash MD5 du mot de passe admin via une requête CGI non authentifiée et se…
 v0lp3/cve-2022-39066
Preuve de concept de la vulnérabilité d'injection SQL affectant le routeur ZTE MF286R.
 tangrs/cve-2026-1668-poc
Preuve de concept d'exploit pour CVE-2026-1668.








