
 #1
Outils pour l'analyse et la sécurisation des firmwares, des microcontrôleurs et des composants matériels de bas niveau.
Recommandé par Kitploit
 kkamagui/napper-for-tpm
Outil de vérification de vulnérabilité TPM pour CVE-2018-6622. Cet outil sera présenté à Black Hat Asia 2019 et Black Hat Europe 2019.
 mailinneberg/broadpwn
Bug Broadpwn (CVE-2017-9417)
 fullmetal5/str2hax
Une implémentation de CVE-2009-0689 pour la Nintendo Wii.
 digiprosec/microtrick
PoC Python autonome exploitant la chaîne SSH MikroTrick (CVE-2026-86060, CVE-2026-67279) pour obtenir un accès administrateur complet non authentifié…
 dbrll/ll-34
Circuit-level PDP-11/34 emulator
 electroniccats/catsniffer-firmware
Dépôt de firmware pour CatSniffer, une carte de recherche en sécurité IoT multi-protocole prenant en charge BLE, Zigbee, Sub-1 GHz, et plus encore,…
 lfi-project/lfi
Dépôt de premier niveau pour LFI : Sandboxing logiciel pratique, efficace et sécurisé
 xchwarze/wifi-pineapple-cloner-builds
Dépôt de construction à partir du cloneur matériel Universal Wifi pineapple
 laginimaineb/cve-2016-2431
Escalade de privilèges du noyau Qualcomm TrustZone
 synacktiv/samsung-q60t-exploit
Suite d'exploits ciblant le téléviseur Samsung Q60T basé sur Tizen, incluant des exploits v8 et noyau, le déchiffrement du firmware et l'accès à un…
 synacktiv/ps4-webkit-exploit-6.xx
Exploit Webkit qui permet une lecture/écriture arbitraire sur les firmwares PS4 6.XX
 libriscv/libloong
Le sandbox LoongArch le plus rapide
 ffri/shadebios
Code PoC du Shade BIOS (allégé) présenté au Black Hat USA 2025
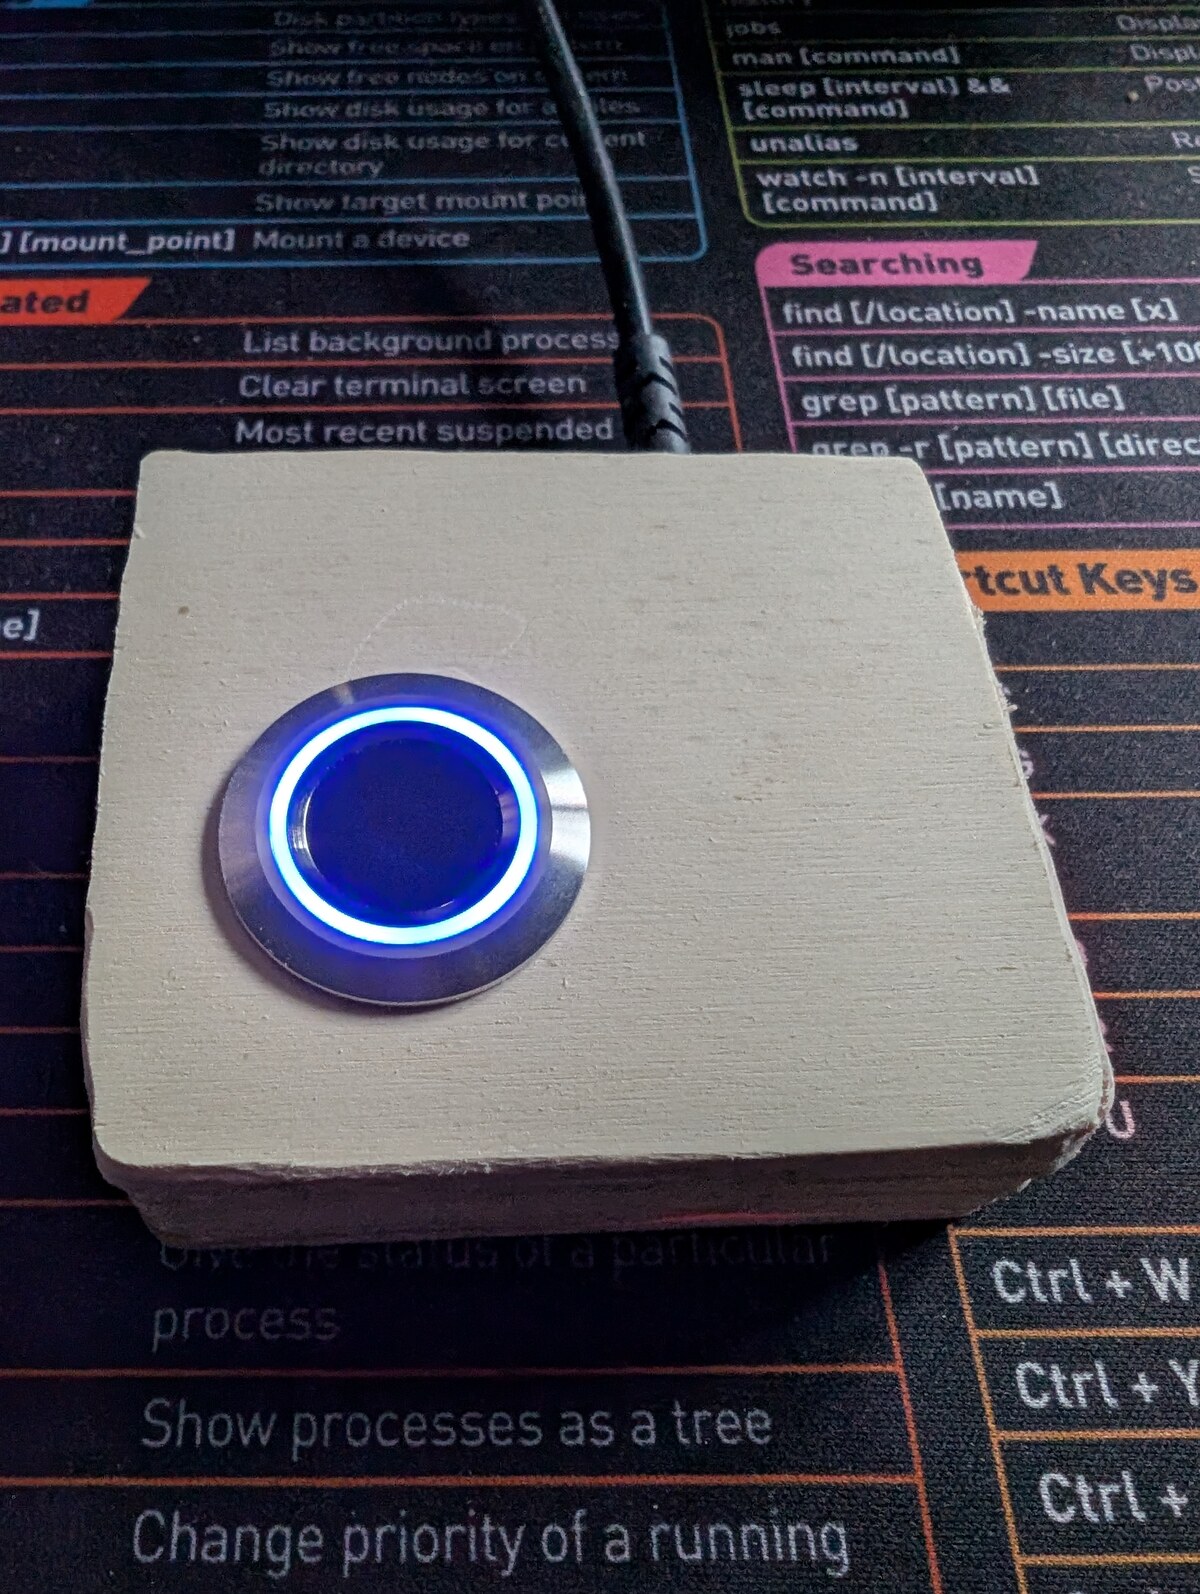 matpb/linux-fingerprint-r503
Connexion par empreinte digitale au bureau Linux à l'aide d'un capteur Grow R503 + Arduino + d'un démon de remplacement de fprintd en Rust
 sharif-bot-cmd/quantum-silicon-core-loader
Exécute à la frontière du silicium
 wkoszek/emuko
Émulateur RISC-V en Rust qui démarre Linux avec JIT sur ARM64/x86_64 et mémoire virtuelle Sv39
 infobyte/doggie
Bienvenue dans le dépôt Doggie et EvilDoggie de Faraday Security ! Doggie est un adaptateur CAN Bus vers série modulaire DIY (USB, BLE, UART)…
 hook-s3c/cve-2018-18852
Exploit d'exécution de code à distance authentifiée pour les routeurs CERIO (DT300N, DT100G, AMR-3204, WMR-200N) utilisant les identifiants par…








