
 #1
Outils de filtrage d'emails, DKIM/DMARC/SPF, anti-spam, détection d'hameçonnage et passerelle email.
Recommandé par Kitploit
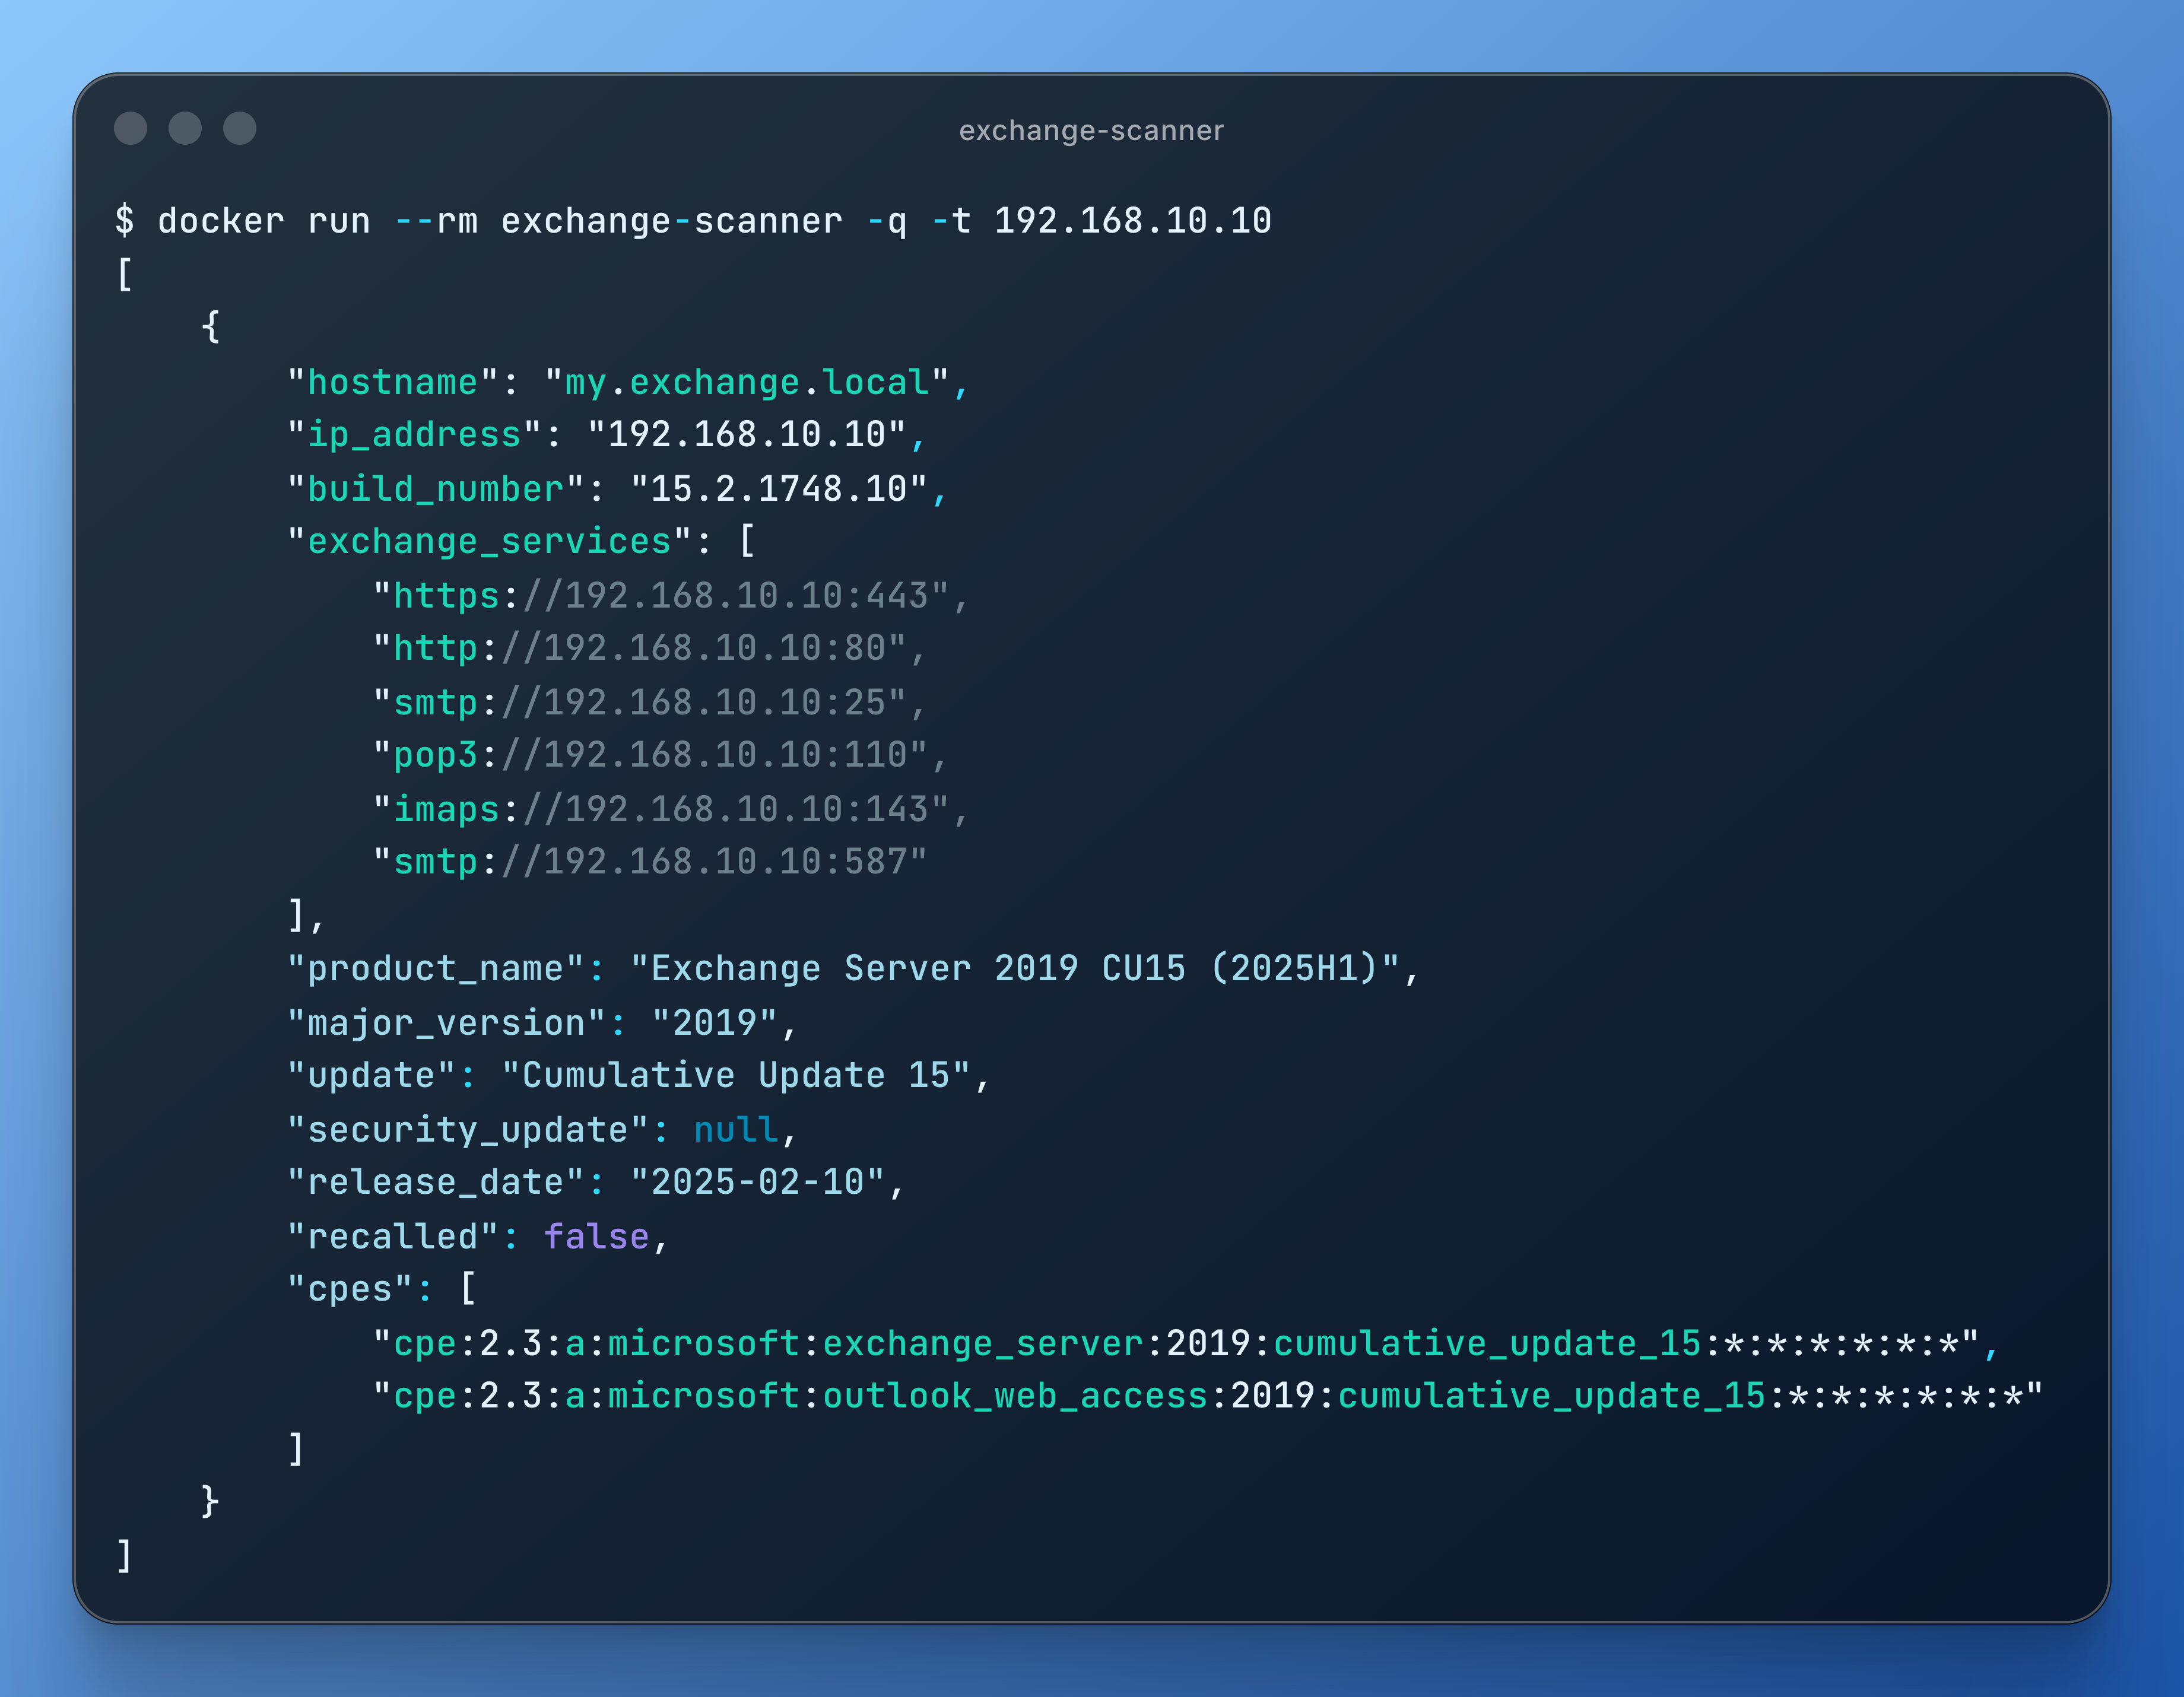
 bishopfox/exchange-scanner
Identifier les serveurs Microsoft Exchange exposés publiquement et déterminer leurs versions logicielles
 simonschoeni/cve-2020-7247-poc
Preuve de concept pour CVE-2020-7247 à des fins éducatives.
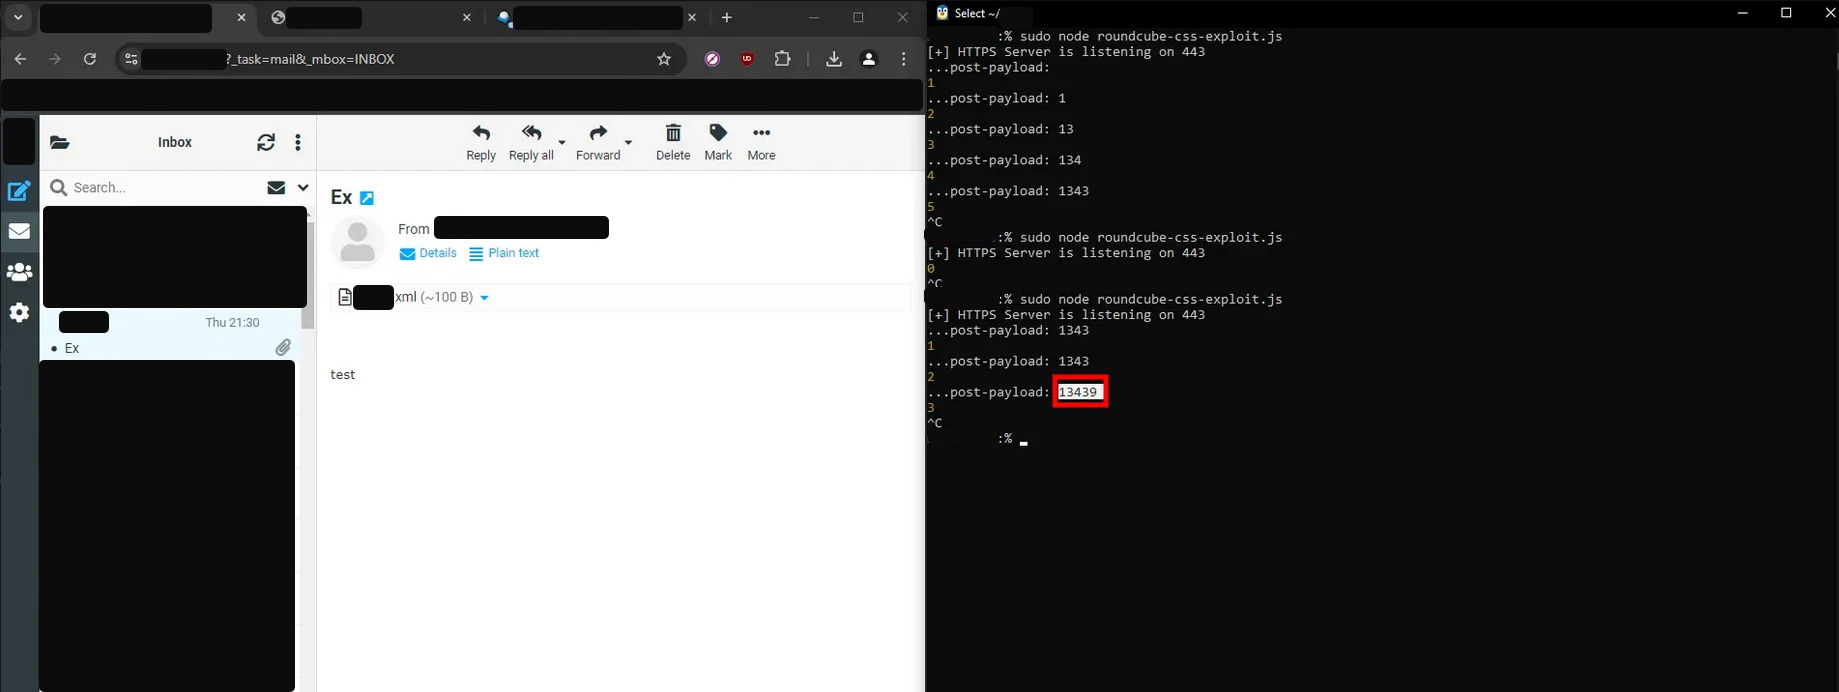 victoni/roundcube-cve-2024-42008-and-cve-2024-42010-poc
PoC pour les vulnérabilités Roundcube CVE-2024-42008 et CVE-2024-42010
 natasaka/cve-2025-30349
Vulnérabilité de Horde IMP (jusqu’à la version 6.2.27) – obscurcissement via encodage HTML – payload XSS
 jump-wang-111/amzword
Une chaîne d'attaque automatisée basée sur CVE-2022-30190, backdoor email 163, et stéganographie d'image.
 theunknownsoul/cve-2023-23397-pow
Preuve de travail de CVE-2023-23397 pour application cliente Microsoft Outlook vulnérable.
 h1ssbl1tz/blind-trust-cve-2024-21413-research
Un outil de recherche en sécurité pour simuler des campagnes de phishing ciblées utilisant CVE-2024-21413 (Moniker Link).
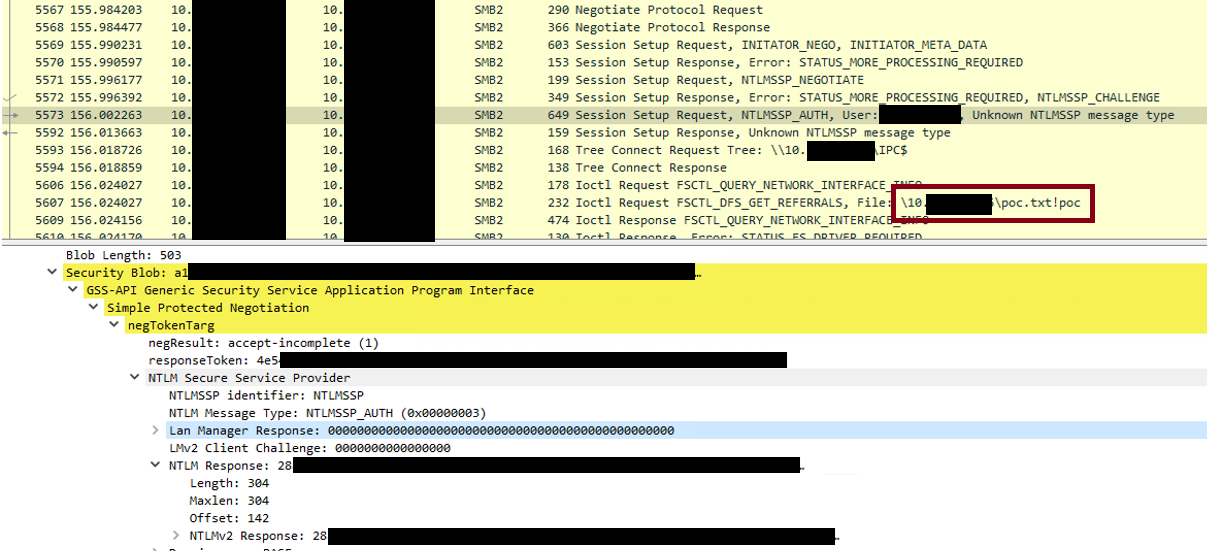 fathanahhidayati/https-github.com-xaitax-cve-2024-21413-microsoft-outlook-remote-code-execution-vulnerability
Preuve de concept d'exploitation pour CVE-2024-21413, une vulnérabilité d'exécution de code à distance dans Microsoft Outlook. Démontre la fuite…
 fevar54/cve-2026-76461-detection-kit-
Kit de détection défensive pour CVE-2026-76461, une injection SQL critique dans Cisco Secure Email Gateway, avec des règles Sigma et YARA, des IOC et…
 aykhan32/cve-2026-51788
Avis détaillé CVE-2026-51788 concernant une vulnérabilité DoS dans cleverange_auth v0.1.10, avec analyse technique, score CVSS et recommandations…
 abc1230940/soc336-windows-ole-zero-click-rce-exploitation-detected-cve-2025-21298
SOC336 - Exploitation RCE Zero-Click de Windows OLE détectée (CVE-2025-21298) - Procédure pas à pas
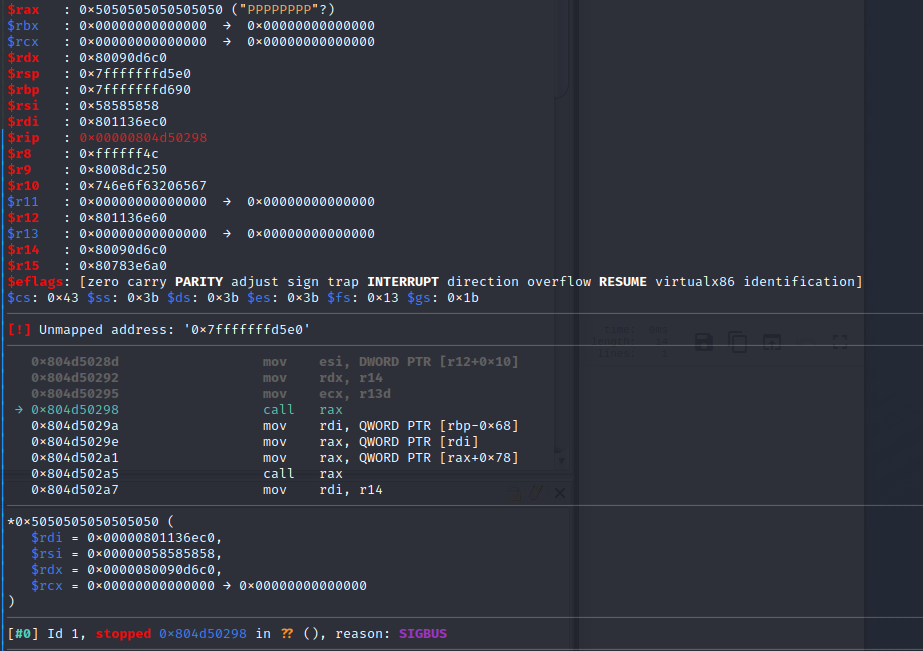 ly1g3/cisco-cve-2023-31488
Appliance de sécurité email Cisco : Email vers RCE zero-click en tant que root - Exécution de code à distance / Corruption mémoire / Chaîne ROP
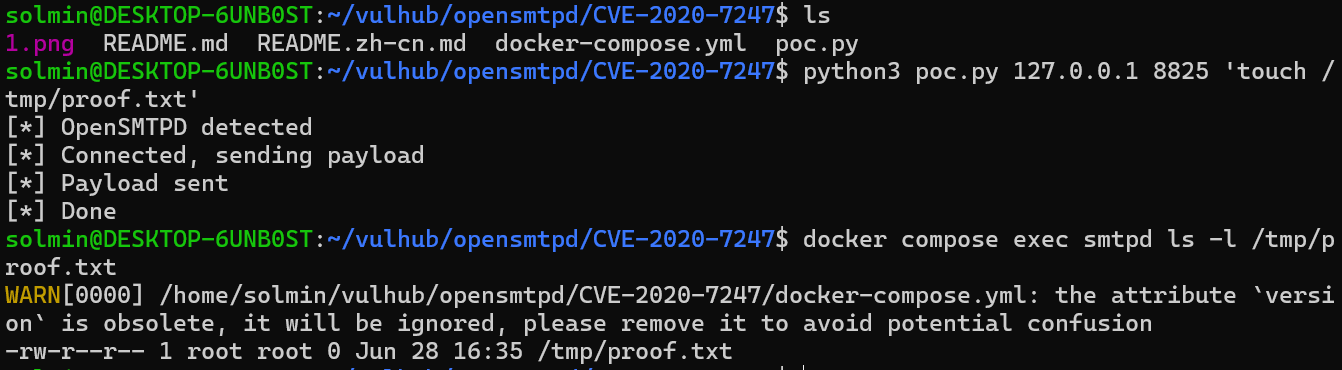 solmin111/opensmtpd-cve-2020-7247-
Laboratoire basé sur Docker démontrant l'exécution de code à distance CVE-2020-7247 dans OpenSMTPD 6.6.1p1 avec un PoC Python pour des tests de…
 bhatbhupendra/moniker-link--cve-2024-21413-
Guide éducatif sur CVE-2024-21413, la vulnérabilité Outlook zero-click Moniker Link, couvrant le flux d'attaque, la capture d'identifiants NTLM, la…
 osintnet/osintnet-public
OsintNET est une plateforme OSINT basée sur un navigateur pour l'intelligence de domaine, l'analyse des risques de site web, la découverte SERP,…
 jenderal92/shadow-vault
Shadow Vault – Ajouter des utilisateurs shadow avec hash SHA-512, correspondance automatique du vieillissement, multiples replis d’écriture.
 c-g-creator/letsdefend-soc336-windows-ole-zero-click-rce-exploitation-detected-cve-2025-21298
Étude de cas LetsDefend SOC336 sur CVE-2025-21298
 derrickschoen/laravel-framework
Fork de laravel/framework 10.50.2 avec CVE-2026-48019 (injection CRLF dans la règle de courriel par défaut) rétroporté dans…








