
 #1
Recherche, supports, laboratoires et parcours d’apprentissage en cybersécurité, y compris CTF et ressources éducatives organisées.
Recommandé par Kitploit
 ysanatomic/io_uring_lpe-cve-2024-0582
Exploit LPE pour CVE-2024-0582 (io_uring)
 mirchr/security-research
Recherche en sécurité
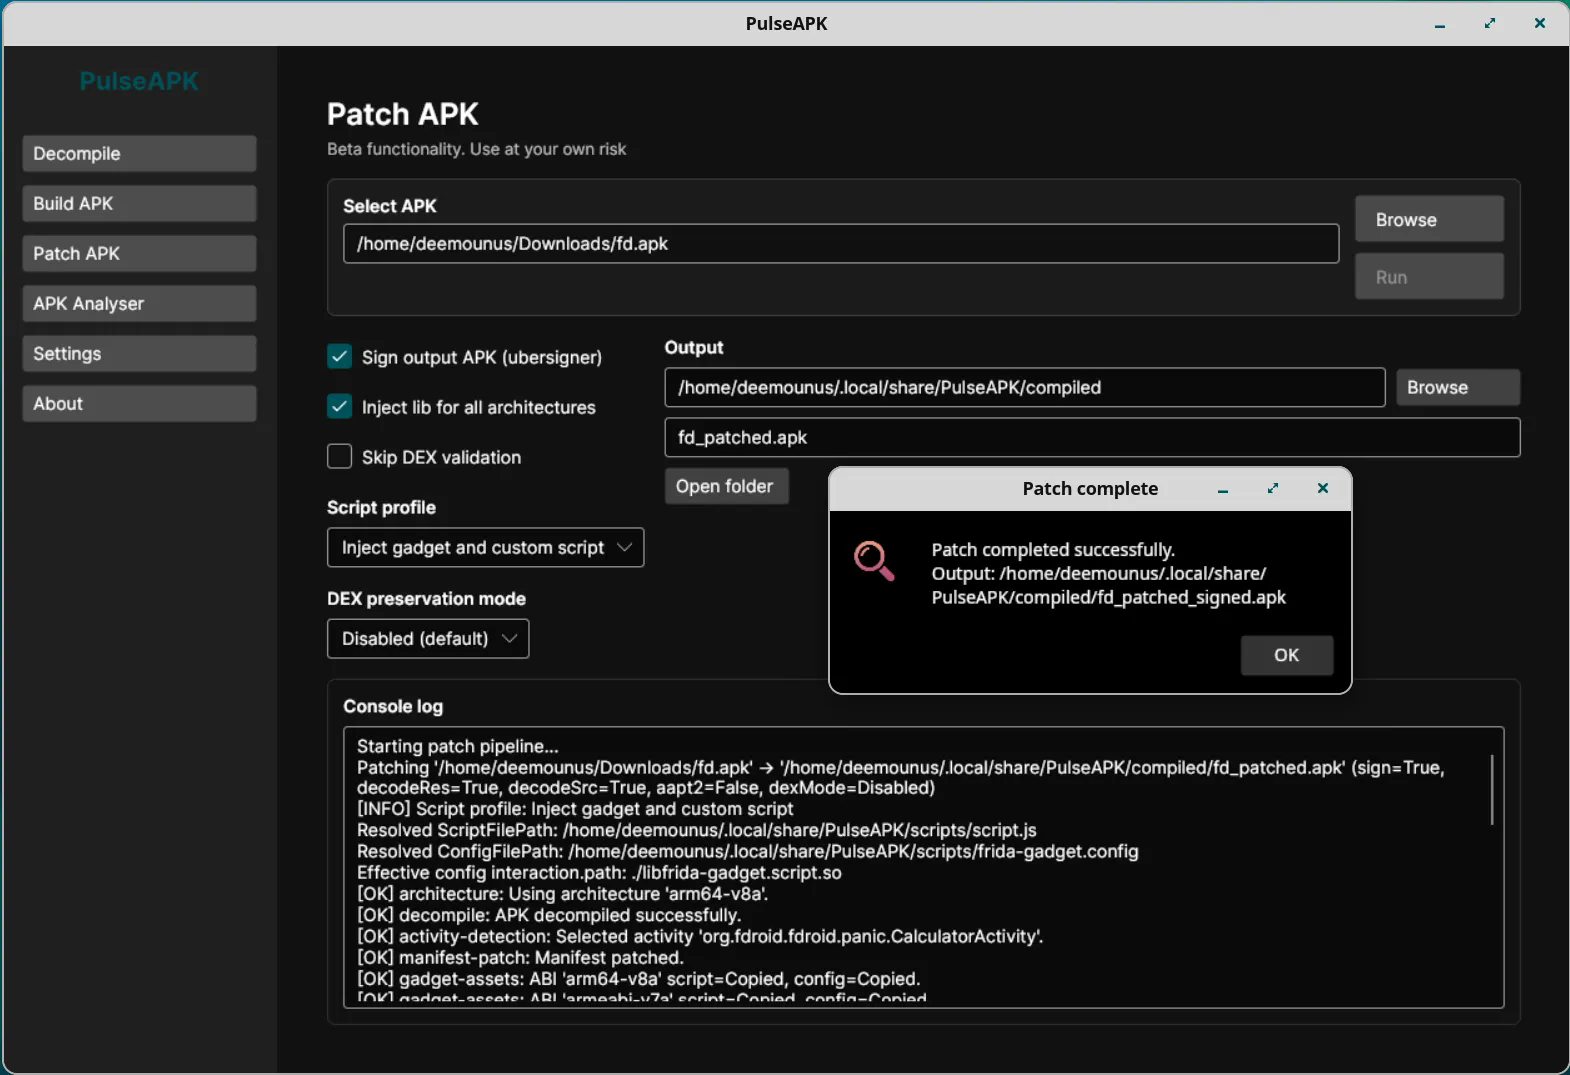 deemoun/pulseapk-core
PulseAPK Core: Outil multiplateforme pour travailler avec les fichiers APK : Décompilation, Analyse, Construction
 c53elyas/cve-2023-33733
Analyse technique détaillée et exploit proof-of-concept pour CVE-2023-33733, une vulnérabilité d'exécution de code à distance dans la bibliothèque…
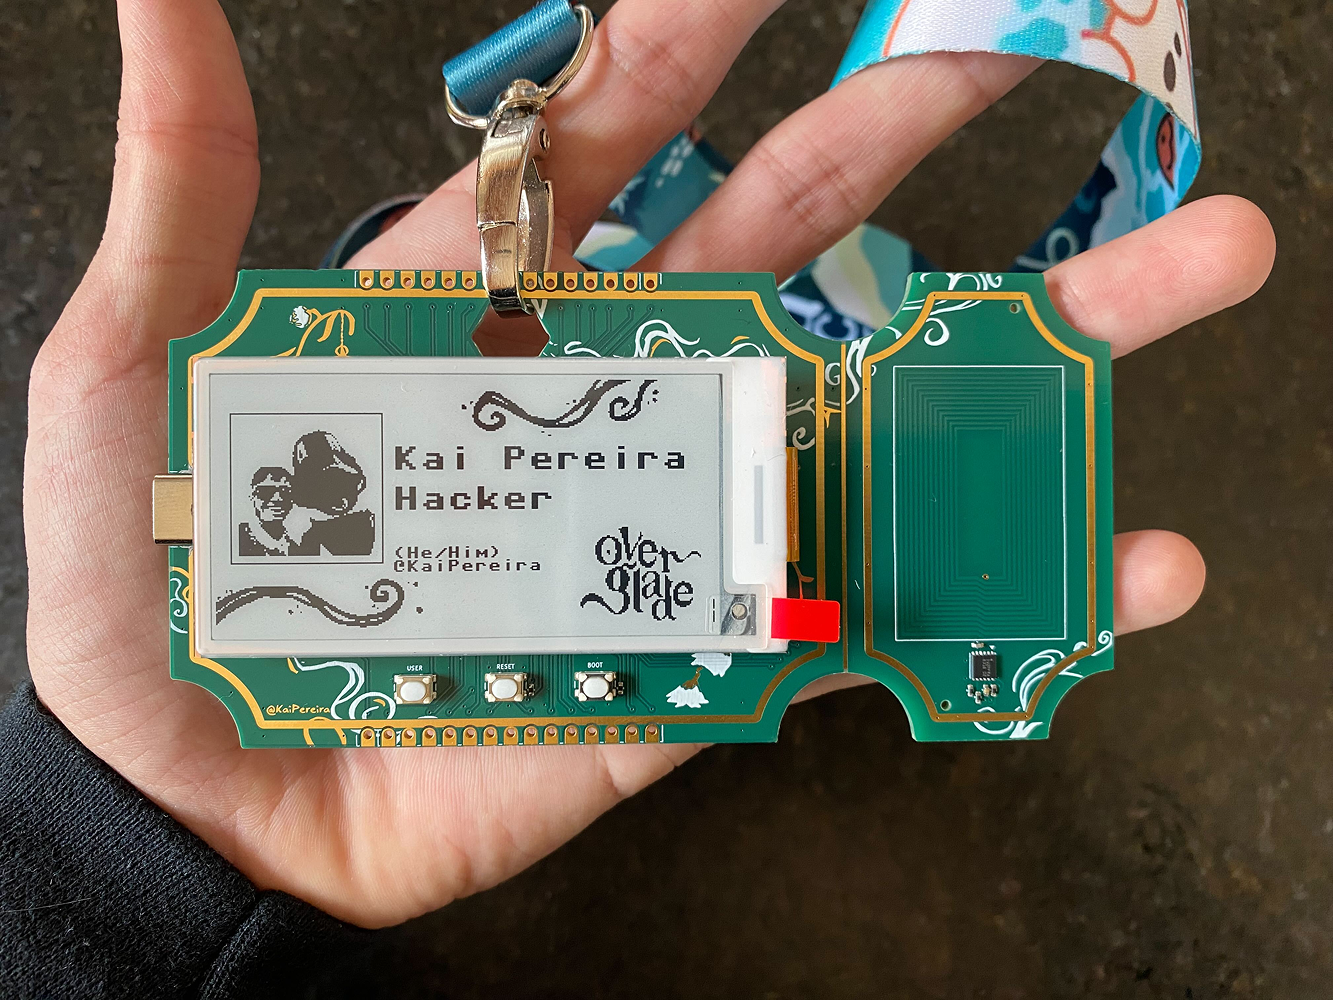 kaipereira/overglade-badges
Badges de hackathon NFC pour la game jam Overglade à Singapour !
 orange-cyberdefense/cve-repository
🐞 Dépôt de CVE trouvées par des personnes atteintes de TOC
 1n3/powerexfil
Une collection de scripts d'exfiltration de données pour les évaluations Red Team.
 j00sean/secbugs
Divulgations complètes pour les identifiants CVE, preuves de concept, exploits, bugs 0day et ainsi de suite.
 lt-asset/resym
Pour notre article CCS24 🏆 « ReSym : exploiter les LLM pour récupérer les symboles de variables et de structures de données à partir de binaires…
 live-ctf/livectf-defcon30
Collection de binaires des épreuves du CTF DEF CON 30, de scripts de build et de scripts de résolution pour s'entraîner à l'exploitation binaire et…
 mister-iks/pcybox-attackgraph
Laboratoire de navigateur open source pour construire une infrastructure simulée, observer le déroulement d'une attaque et vérifier si votre défense…
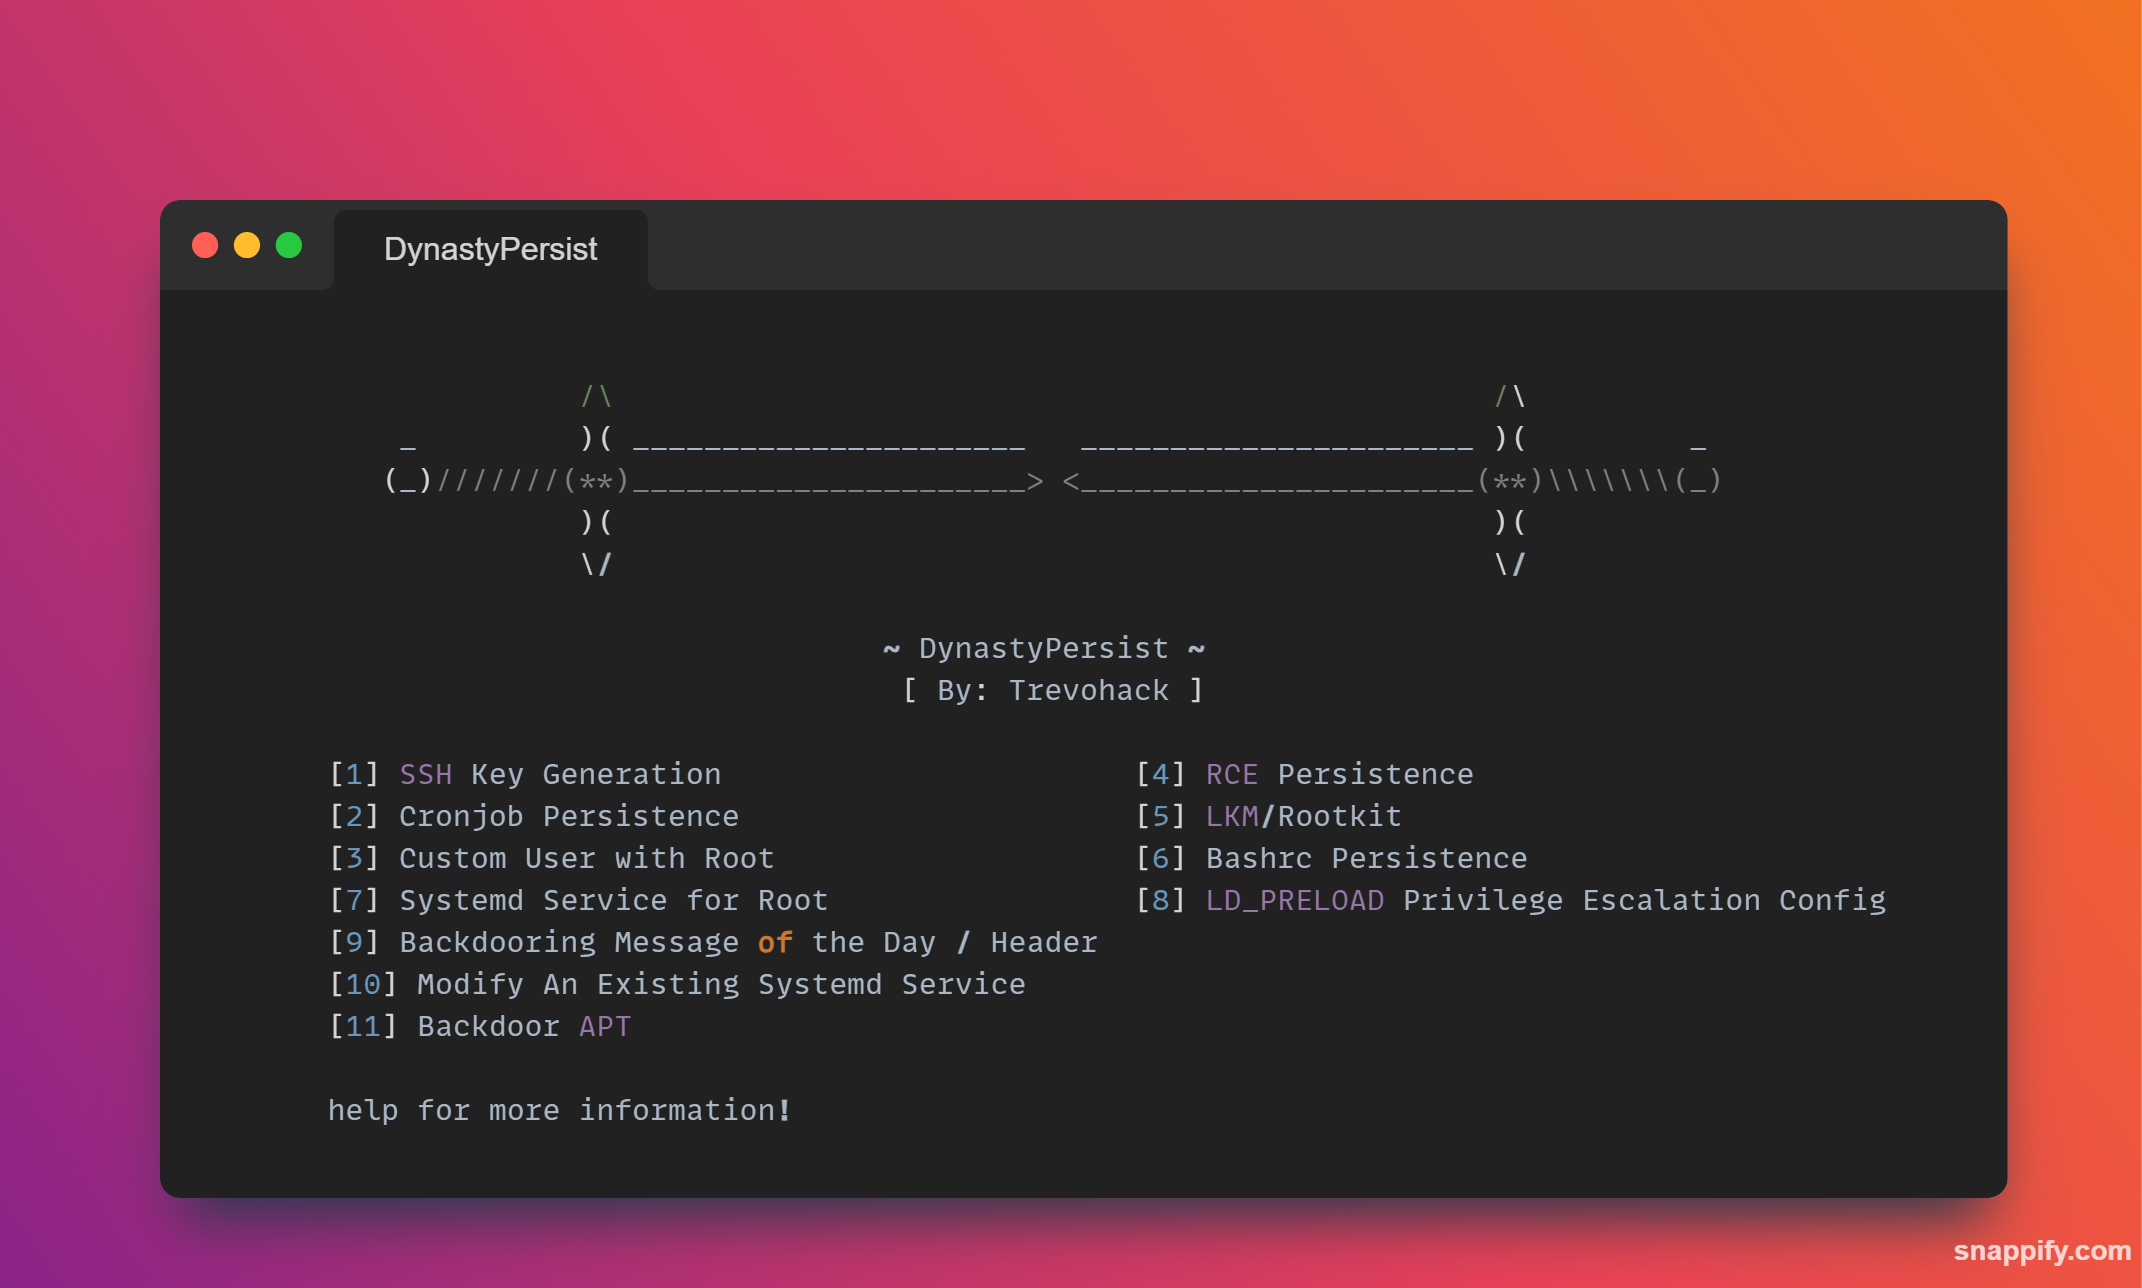 trevohack/dynastypersist
Kit de persistance Linux avec 11 modules pour backdoors SSH, cronjobs, services systemd, rootkits LKM et escalade de privilèges via LD_PRELOAD. Conçu…
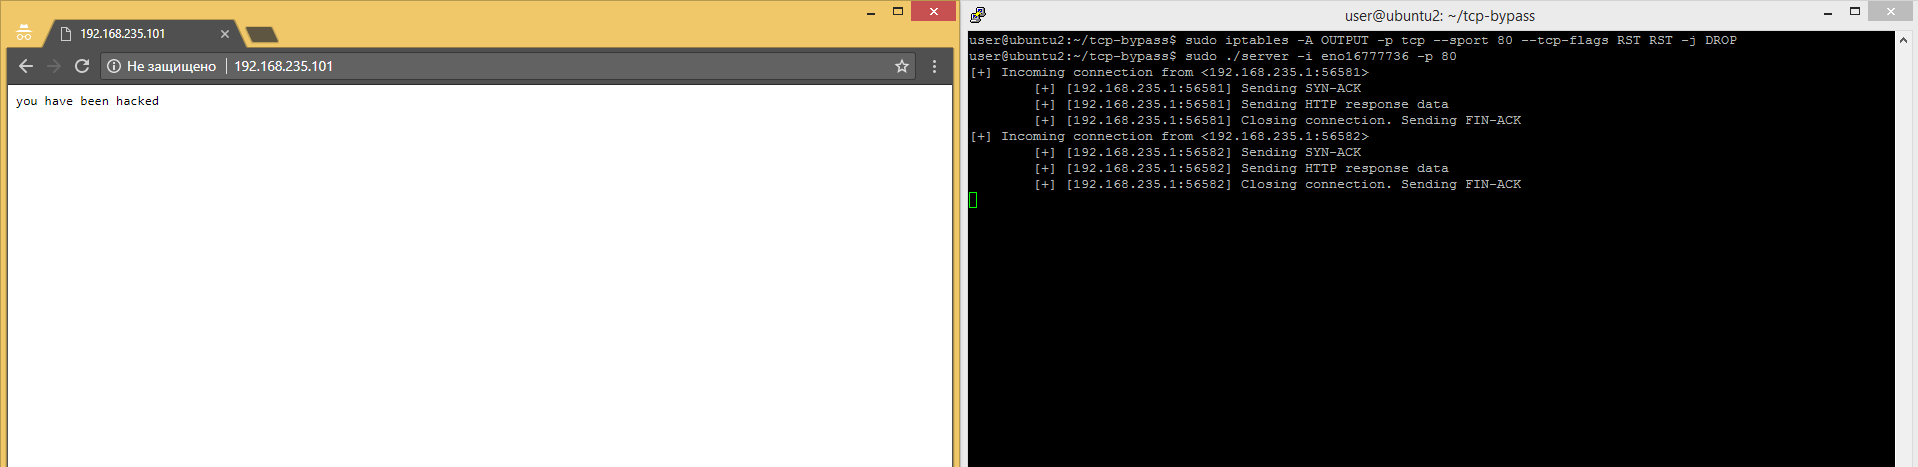 kirillwow/ids_bypass
Astuces de contournement IDS
 mindcrypt/covertchannels-steganography
Une liste de canaux cachés et de ressources en stéganographie/stéganalyse (livres, articles et outils)
 anyaschukin/override
Exploitation binaire et rétro-ingénierie (de l'assembleur vers le C)
 jakabakos/cve-2023-50164-apache-struts-rce
Une vulnérabilité de sécurité critique, identifiée comme CVE-2023-50164 (CVE: 9.8), a été découverte dans Apache Struts, permettant aux attaquants de…
 otrf/set-auditrule
Entrées de contrôle d'accès (ACE) utiles sur la liste de contrôle d'accès système (SACL) des objets sécurisables pour trouver une activité…
 anthropics/cryptography-research-demo
Artefacts de cryptanalyse reproductibles pour les attaques de récupération de clé unique sur AES à tours réduits, incluant la récupération de clé en…








