
 #1
Recherche, supports, laboratoires et parcours d’apprentissage en cybersécurité, y compris CTF et ressources éducatives organisées.
Recommandé par Kitploit

 projectdiscovery/nuclei-templates-labs
Environnements vulnérables associés à des modèles Nuclei prêts à l'emploi pour les tests de sécurité et l'apprentissage ! 🚀
 asaotomo/hx0-hawkeye
Une extension légère de navigateur pour la capture et l'analyse de sécurité, permettant la capture, l'interception, la modification, la relecture, la…
 naksyn/processstomping
Une variante de ProcessOverwriting pour exécuter du shellcode sur une section d'un exécutable.
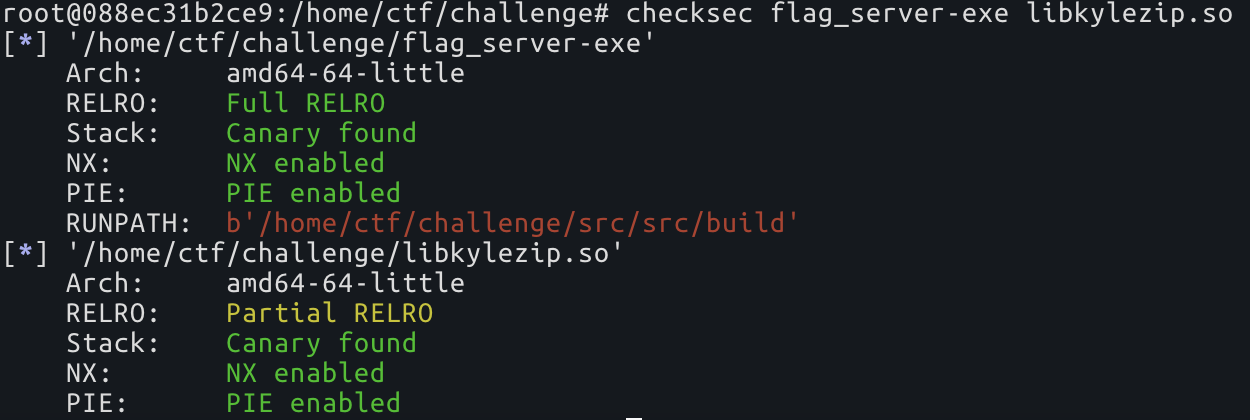 nick0ve/how-to-bypass-aslr-on-linux-x86_64
Contournement d'ASLR sans fuite d'informations
 spectrixdev/diy_whisperpair
Détournement d'accessoires Bluetooth via Google Fast Pair : WhisperPair CVE-2025-36911 - Implémentation de référence & kit de vérification de…
 sepehrdaddev/hashcobra
HashCobra Outil de cassage de hachages.
 payatu/cve-2015-6086
PoC pour CVE-2015-6086
 gobysec/weblogic
Exploration des vulnérabilités WebLogic, du débutant à l'expert.
 jm00nj/phantom-evasion-loader
Moteur d'injection en assembleur x64 utilisant SROP et Zero-Copy Injection pour contourner les EDR/XDR et les moniteurs du noyau. Délivre des charges…
 bjrjk/cve-2022-4262
Analyse complète de la chaîne d'exploitation de CVE-2022-4262, une confusion de type de feedback slot non triviale dans V8.
 k0keoyo/my_vulnerabilities
Collection d'exploits de preuve de concept pour des vulnérabilités signalées par l'auteur, démontrant des techniques d'exploitation et l'analyse de…
 bi7s/cves
Dépôt contenant des données et des outils liés aux Common Vulnerabilities and Exposures (CVE) pour l'analyse des vulnérabilités et le renseignement…
 pathtofile/pplrunner
Compile un pilote ELAM et un service qui lance un processus enfant signé en tant que processus protégé anti-malware léger (PPL) sous Windows, à des…
 cado-security/dfir_resources_revil_kaseya
Ressources pour les professionnels DFIR face à l'attaque de la chaîne d'approvisionnement Kaseya par le rançongiciel REvil
 elastic/labs-releases
Elastic Security Labs releases
 fortra/cve-2024-30051
Analyse technique détaillée et preuve de concept pour CVE-2024-30051, un dépassement de tampon basé sur le tas dans la bibliothèque principale DWM de…
 owasp/owasp-scs
Projet OWASP de sécurité des contrats intelligents (SCS)
 octoberfest7/beatrev
POC pour frustrer/déjouer les Analystes de Malwares








