
 #1
Recherche, supports, laboratoires et parcours d’apprentissage en cybersécurité, y compris CTF et ressources éducatives organisées.
Recommandé par Kitploit

 bcapptain/dockernymous
Un script utilisé pour créer un environnement de type Whonix (passerelle/station de travail) avec des conteneurs Docker.
 pubglite55/oppo-ghostlock
Adaptation de l'exploit OPPO Find N2 GhostLock (CVE-2026-43499)
 yardenshafir/cve-2020-1034
PoC démontrant l'utilisation de cve-2020-1034 pour l'élévation de privilèges
 mzer0one/cve-2020-7961-poc
Preuve de concept d'exploit pour CVE-2020-7961, une vulnérabilité de désérialisation dans Liferay Portal permettant l'exécution de code à distance…
 ultrasina/androidreverse
Reverse engineering Android entièrement sur l'appareil. Analyse binaire Radare2, 8 décompilateurs Java, prise en charge de Flutter et Unity il2cpp.
 teach2breach/moonwalk
trouver les adresses de base des dll sans PEB WALK
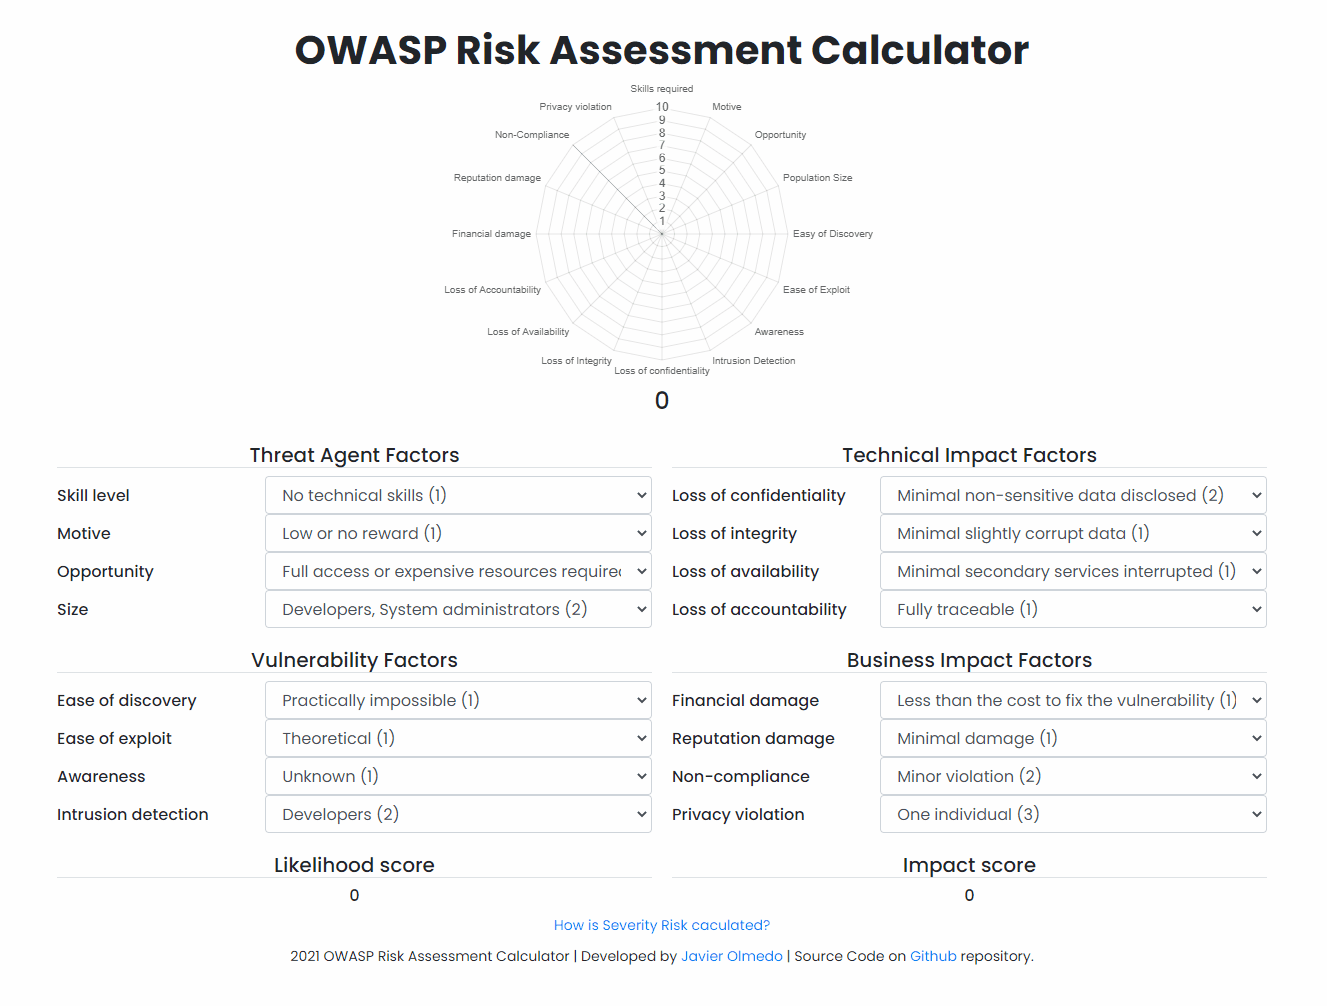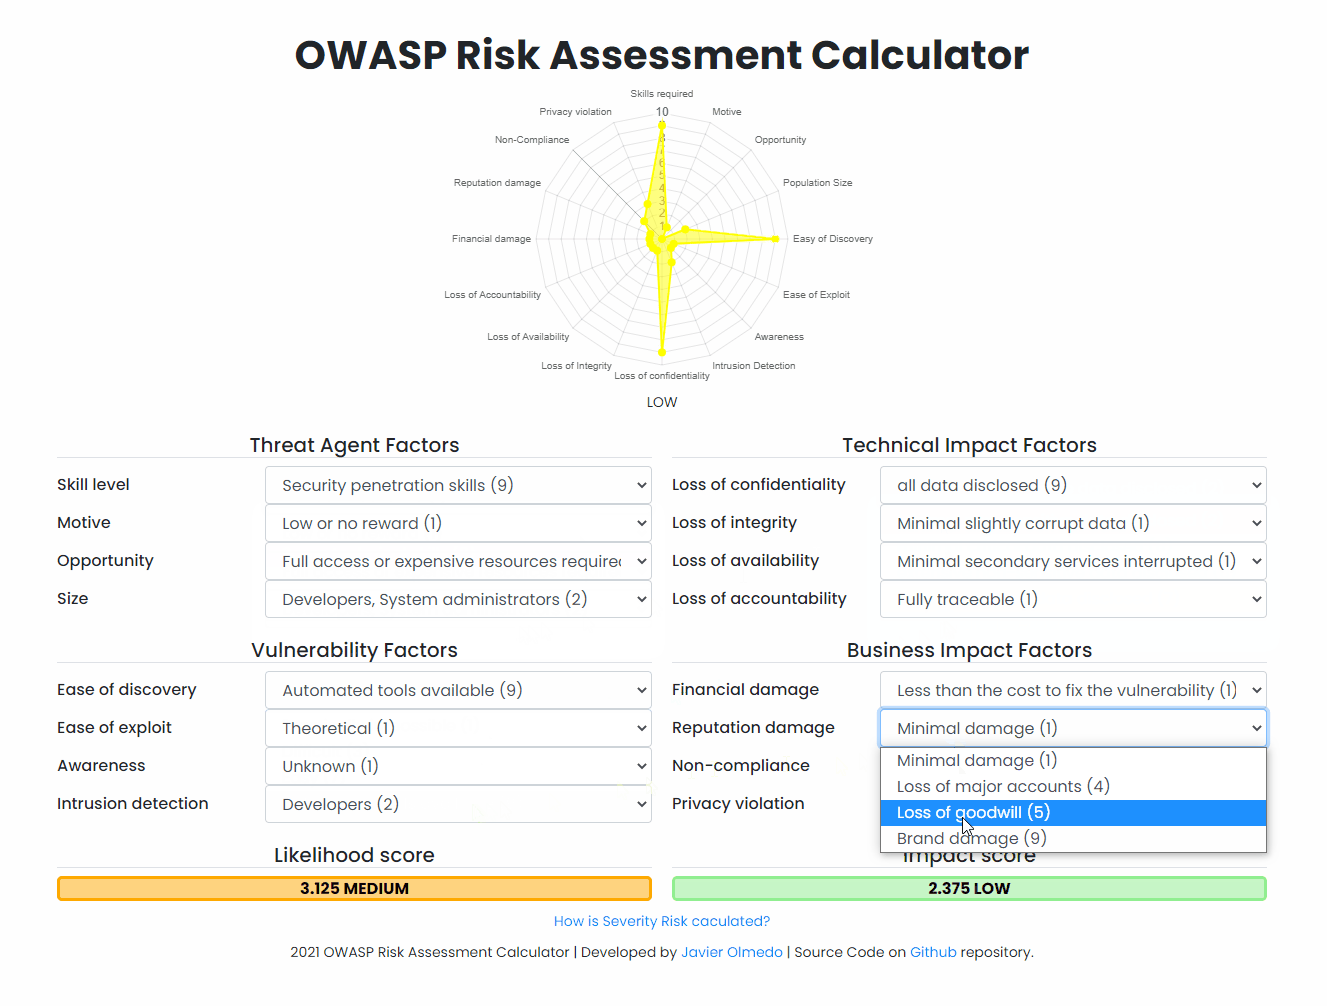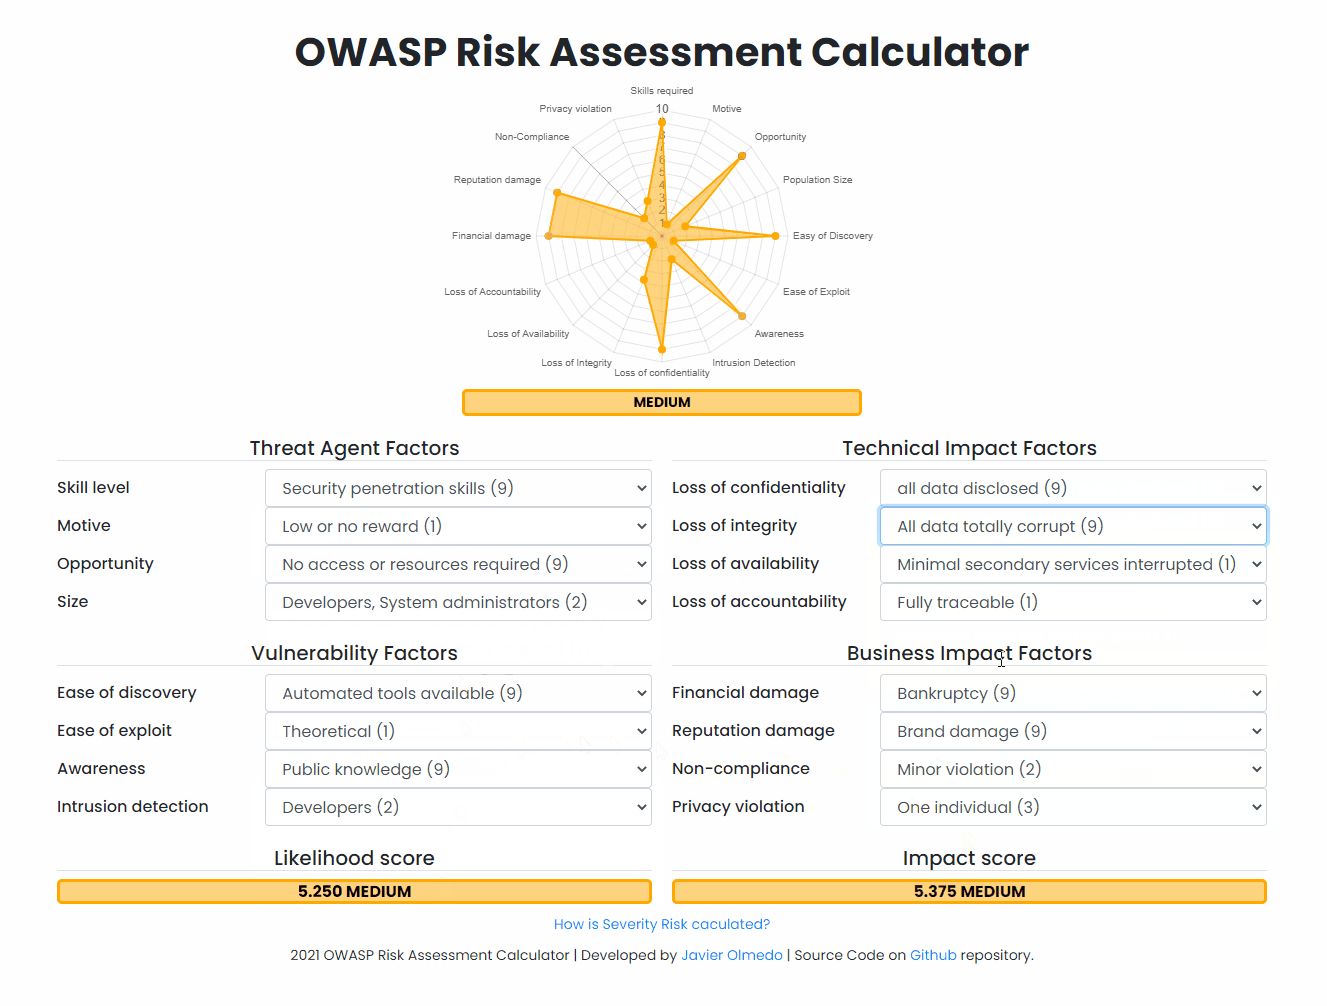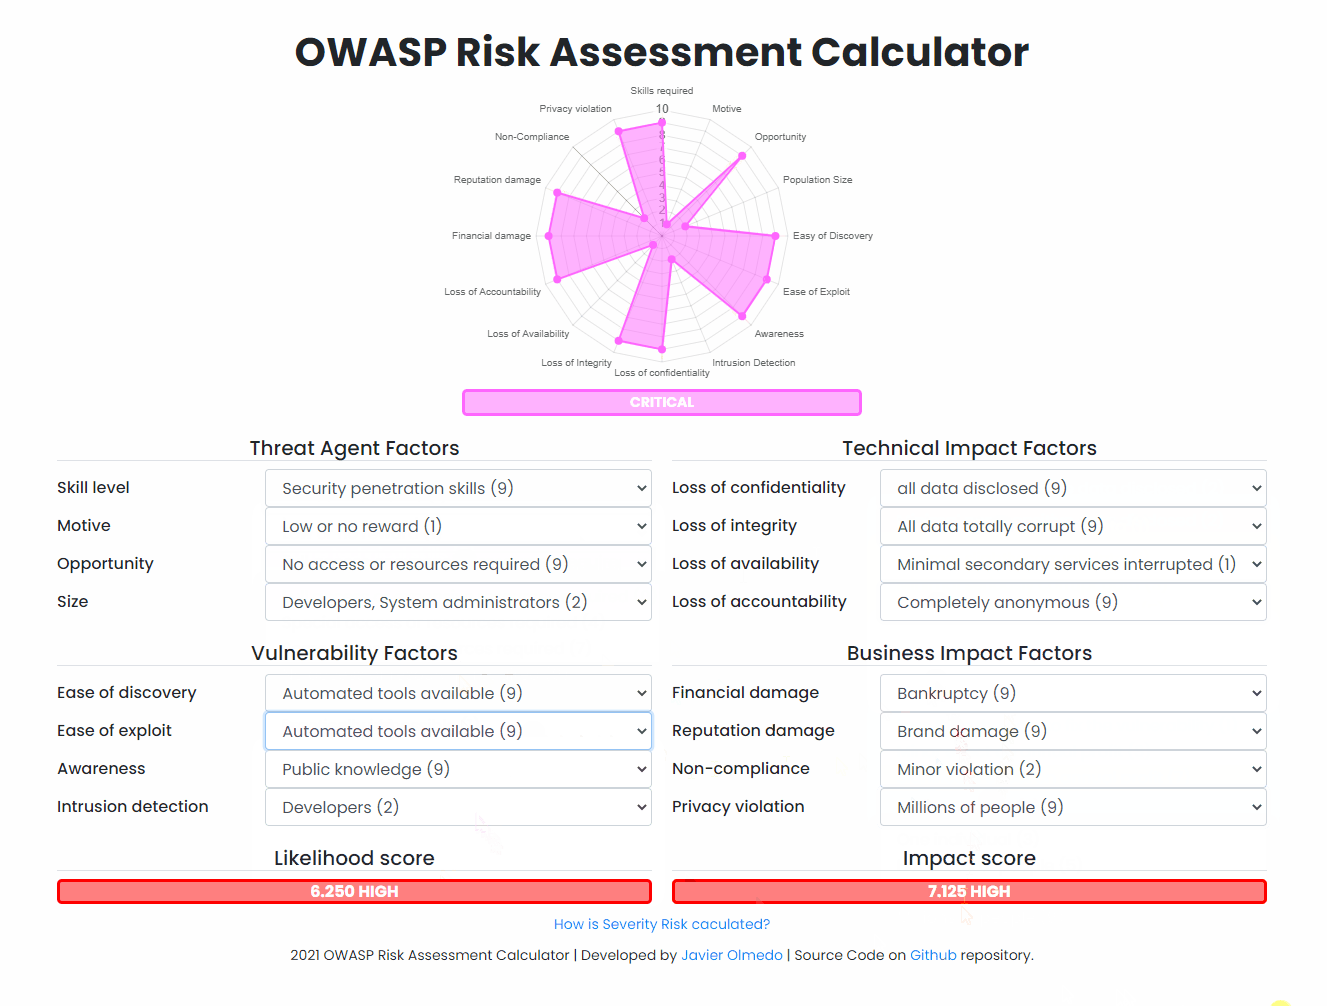 javierolmedo/owasp-calculator
🧮 Un calculateur en ligne pour évaluer le risque des vulnérabilités web basé sur l'évaluation des risques OWASP
 xoreaxeaxeax/schrodingers-toctou
Détecte les chargements mémoire inventés par le compilateur qui transforment du C sécurisé en vulnérabilités TOCTOU. Comprend des audits automatisés…

 nccgroup/goatcasino
Ceci est un déploiement Truffle de contrats intelligents intentionnellement vulnérables, destiné à permettre aux personnes intéressées par la…
 aloshdenny/reverse-synthid-text
Rétro-ingénierie de SynthID pour le texte
 doyensec/csptplayground
CSPTPlayground est un terrain de jeu open-source pour découvrir et exploiter les traversées de chemin côté client (CSPT).
 movemaverick/move-vulnerability-database
Base de données de vulnérabilités Move
 mistymntncop/cve-2023-3079
Exploit de preuve de concept pour CVE-2023-3079, une vulnérabilité de confusion de type V8 dans Chrome, avec des analyses organisées et des…
 xuehuolll/cve-2026-109618-109619-audit
CVE-2026-109618/109619 — RCE pré-authentification via session.upload_progress de PHP. Recherche d'exploitation : chaîne ASLR distante, analyse du PoC…

 pbnj/infosec-interview-questions
🗒️ Une collection [en cours de réalisation] de questions d'entretien pour les postes en sécurité de l'information.
 huntandhackett/concealed_code_execution
Outils et articles techniques décrivant des techniques d'attaque qui reposent sur la dissimulation de l'exécution de code sous Windows








