
 #1
Recherche, supports, laboratoires et parcours d’apprentissage en cybersécurité, y compris CTF et ressources éducatives organisées.
Recommandé par Kitploit
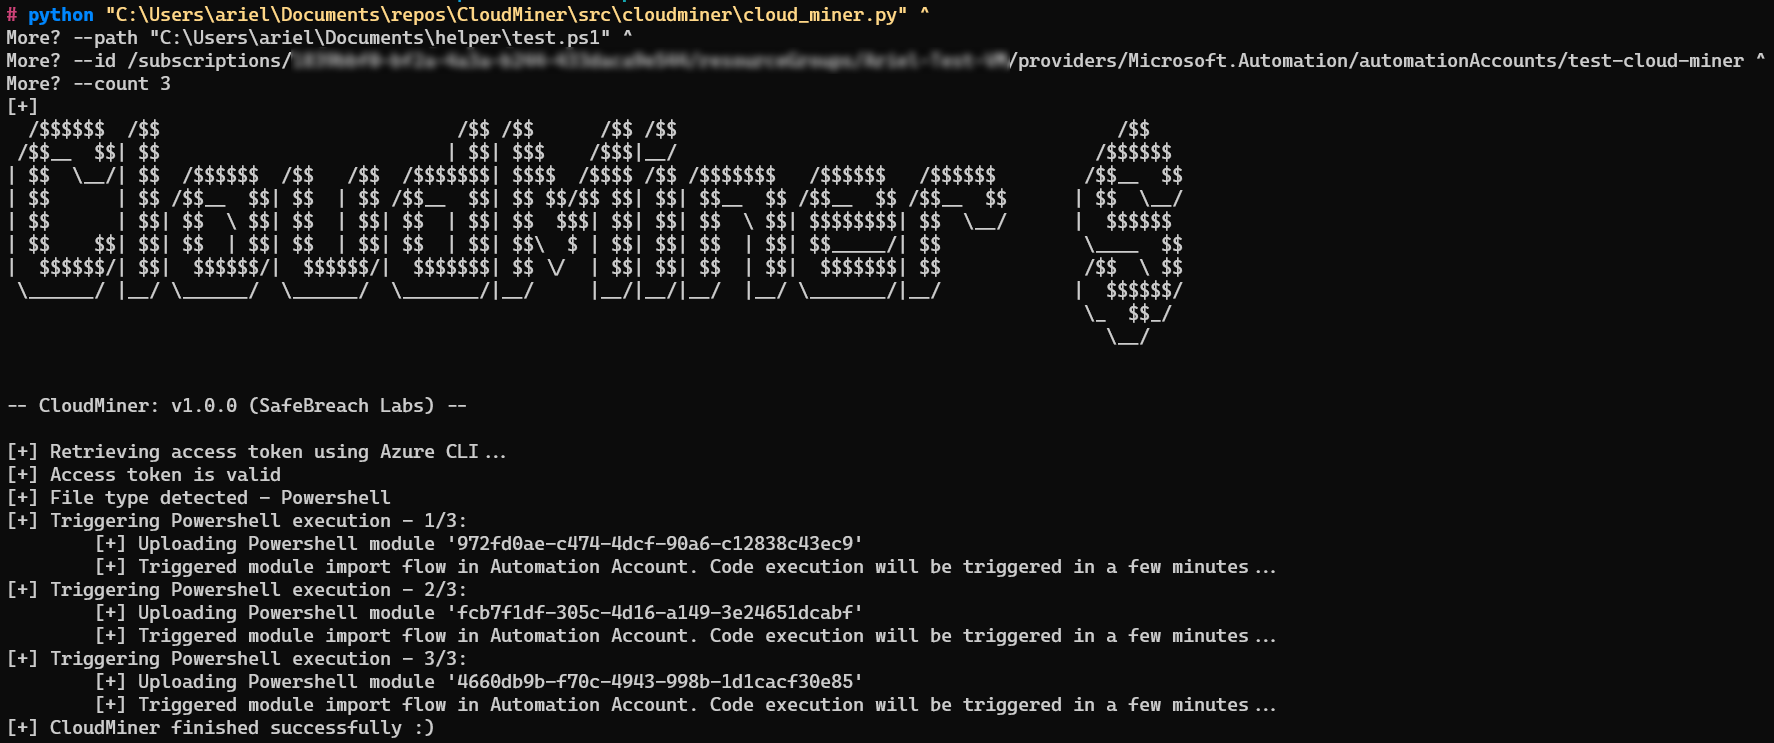
 safebreach-labs/cloudminer
Exécuter du code en utilisant le service Azure Automation sans être facturé
 paloaltonetworks/unit42-threat-intelligence-article-information
Ceci est le dépôt des indicateurs de compromission (IOC) et autres données pour les articles de renseignement sur les menaces publiés sur le site Web…
 tenable/cnappgoat
CNAPPgoat est un projet open source conçu pour provisionner de manière modulaire des composants vulnérables par conception dans des environnements…
 rvn0xsy/cve-2021-3156-plus
CVE-2021-3156 exécution de commande non interactive
 owasp/pwnzzai
Plateforme d'apprentissage pratique de la sécurité IA avec des applications LLM volontairement vulnérables. Explorez l'OWASP Top 10 pour les LLM à…
 t3l3machus/pentest-pivoting
Un guide compact sur le pivoting réseau pour les tests d'intrusion / challenges CTF.
 frishtik/osint-tools-mcp-server
Serveur MCP exposant plusieurs outils OSINT pour des assistants IA comme Claude
 coffinxp/img-payloads
Collection organisée de payloads basés sur des images pour les tests red team autorisés et la formation en sécurité, avec des exemples HTML pour…
 hari-prasaanth/thick-client-pentest-checklist
Un checklist basé sur OWASP avec plus de 80 cas de test
 sofianehamlaoui/pentest-bookmarkz
Une collection de liens utiles pour les pentesteurs
 alainnothere/llm-circuit-finder
J'ai reproduit la méthode RYS de Ng et constaté que dupliquer 3 couches spécifiques de Qwen2.5-32B améliore le raisonnement de 17 %, et que dupliquer…

 shenli/distributed-system-testing
Compétences d'agents IA pour les tests de systèmes distribués
 cornerpirate/java-stager
Un PoC Java Stager qui peut télécharger, compiler et exécuter un fichier Java en mémoire.
 andreisss/remote-dll-injection-with-timer-based-shellcode-execution
Injection de DLL à distance avec exécution de shellcode basée sur un minuteur
 jonny-jhnson/telemetrysource
Reference mappant les événements de télémétrie Windows—Sysmon, Security Auditing et Threat Intelligence ETW—aux fonctions API sous-jacentes, aidant…
 quantika14/osint-suite-tools
Dépôt de l'ensemble d'outils pour faire de l'OSINT et du SOCMINT avec Dante's Gates Minimal Version.
 cbayet/exploit-cve-2017-6008
Exploits pour CVE-2017-6008, un dépassement de tampon du pool du noyau menant à une élévation de privilèges.








