
 #1
Recherche, supports, laboratoires et parcours d’apprentissage en cybersécurité, y compris CTF et ressources éducatives organisées.
Recommandé par Kitploit

 d4t4s3c/offensivereverseshellcheatsheet
Aide-mémoire sélectionnée de payloads de reverse shell en Bash, Netcat, PHP, PowerShell, Python, Perl, Ruby et msfvenom, ainsi que des webshells, de…
 summitroute/aws_exposable_resources
Catalogue organisé des types de ressources AWS pouvant être exposés publiquement, avec des commandes CLI pour créer et auditer les configurations…
 darksight-analytics/tgspyder
Outil CLI pour la collecte structurée de données OSINT Telegram. Extrait les membres, messages, liens d'invitation et métadonnées utilisateur de…
 aleksamcode/wifi-password-stealer
Outil simple d'injection de frappes pour Windows et Linux qui exfiltre les données WiFi stockées (SSID et mot de passe).
 elemental-attack/elemental
Elemental - Une bibliothèque de menaces ATT&CK
 v1d1an/s1em
Ce projet est un SIEM avec SIRP et Threat Intel, le tout en un.
 infobyte/spoilerwall
Spoilerwall introduit un tout nouveau concept dans le domaine du durcissement réseau. Évitez d'être scanné en spoilant des films sur tous vos ports !
 mrphrazer/binary-ninja-headless-mcp
Serveur MCP Headless Binary Ninja — offrant aux agents IA des capacités profondes de rétro-ingénierie via 180 outils.
 adamyordan/cve-2019-1003000-jenkins-rce-poc
Preuve de concept RCE Jenkins: SECURITY-1266 / CVE-2019-1003000 (Script Security), CVE-2019-1003001 (Pipeline: Groovy), CVE-2019-1003002 (Pipeline:…
 nu11secur1ty/cve-mitre
https://cve.mitre.org/
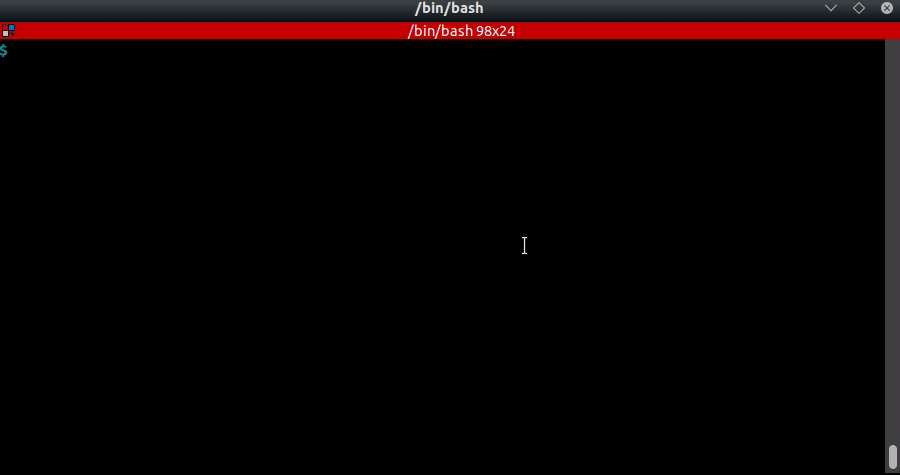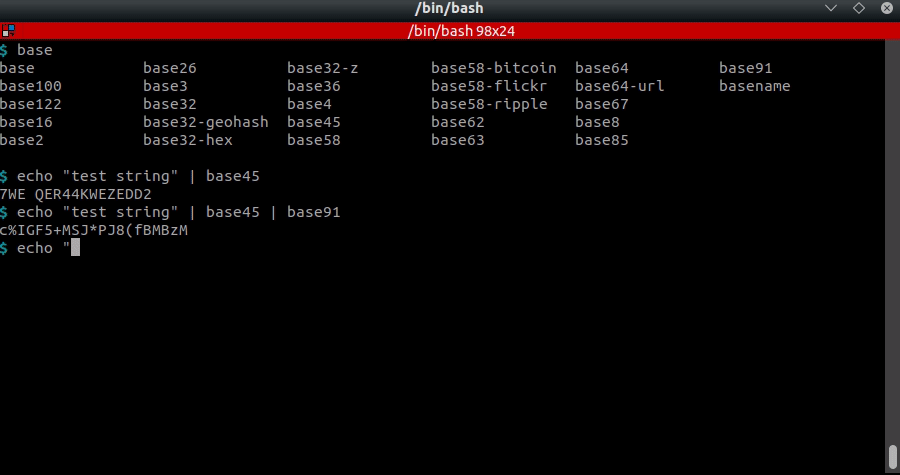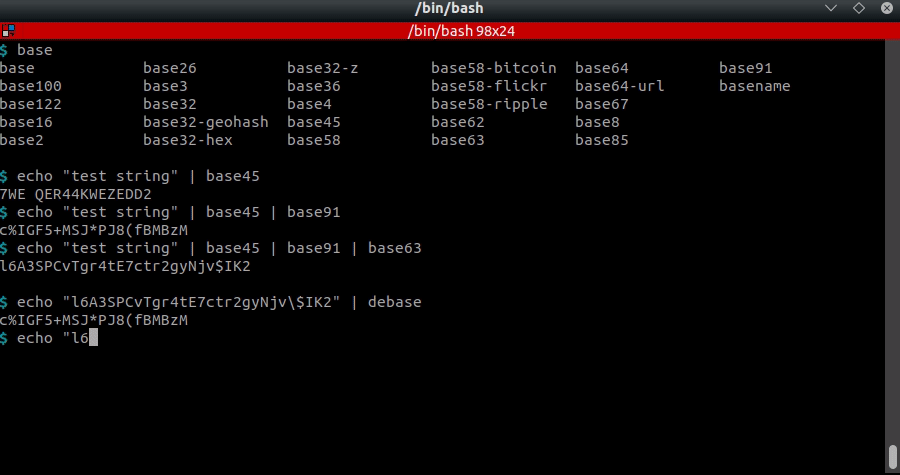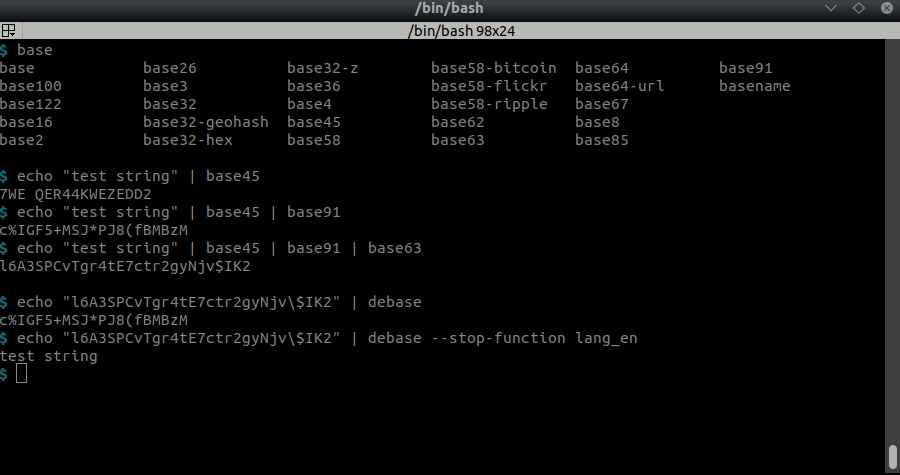 dhondta/python-codext
Extension Python codecs proposant des outils CLI pour encoder/décoder n'importe quoi
 crond-jaist/autopentest-drl
AutoPentest-DRL : Test de pénétration automatisé utilisant l'apprentissage par renforcement profond
 itm4n/pentest-windows
Recueil de recherches sur les internes de Windows et de techniques d'exploitation couvrant l'élévation de privilèges, l'abus de jetons et les astuces…
 shramos/polymorph
Polymorph est un framework de manipulation de paquets réseau en temps réel prenant en charge la quasi-totalité des protocoles existants.
 0xsojalsec/uncensored-ai
Suppression entièrement automatique de la censure pour les modèles de langage
 realitynet/android-forensics-references
Référence organisée d'artefacts forensiques Android et de chemins de logs, avec des liens vers des writeups de CTF, des articles de recherche et des…
 jakobfriedl/conquest
Conquest est un framework de commande & contrôle/post-exploitation riche en fonctionnalités et malléable développé en Nim.
 fankh/vulnerability-poc
Labs de preuve de concept CVE, scripts d'exploitation et règles de détection/prévention (Nginx, Apache, Snort, YARA) pour les CVE à haute sévérité.…








