
 #1
Outils pour l'analyse du comportement des applications pendant l'exécution afin de trouver des vulnérabilités de sécurité.
Recommandé par Kitploit
 cobbr/elite
Elite est le composant côté client du projet Covenant. Covenant est un framework de commande et de contrôle .NET qui vise à mettre en évidence la…
 cornerpirate/java-stager
Un PoC Java Stager qui peut télécharger, compiler et exécuter un fichier Java en mémoire.
 dobin/burpsentinel
Plugin GUI Burp pour faciliter la découverte de failles de sécurité dans les applications web
 advdebug/brovan
Émulateur binaire x86_64 en mode utilisateur pour l'analyse de malwares et la rétro-ingénierie. Prend en charge les exécutables PE, ELF, les dumps…
 we5ter/flerken
Une solution pour la détection de commandes obscurcies multiplateforme présentée à CIS2019 Chine. 动静态Bash/CMD/PowerShell命令混淆检测框架 - CIS 2019大会
 lauriewired/artful
La bibliothèque ARTful pour modifier dynamiquement le runtime Android
 ch0pin/rdx
A native APK and DEX decompiler written in Rust
 nalen98/ghidraemu
Émulateur natif de Pcode
 nccgroup/dibf
Bruteforceur d'ioctl Windows NT et fuzzer modulaire
 rbmm/ntdetours
Implémentation de Detours (x64/x86) qui n'utilise que l'import ntdll
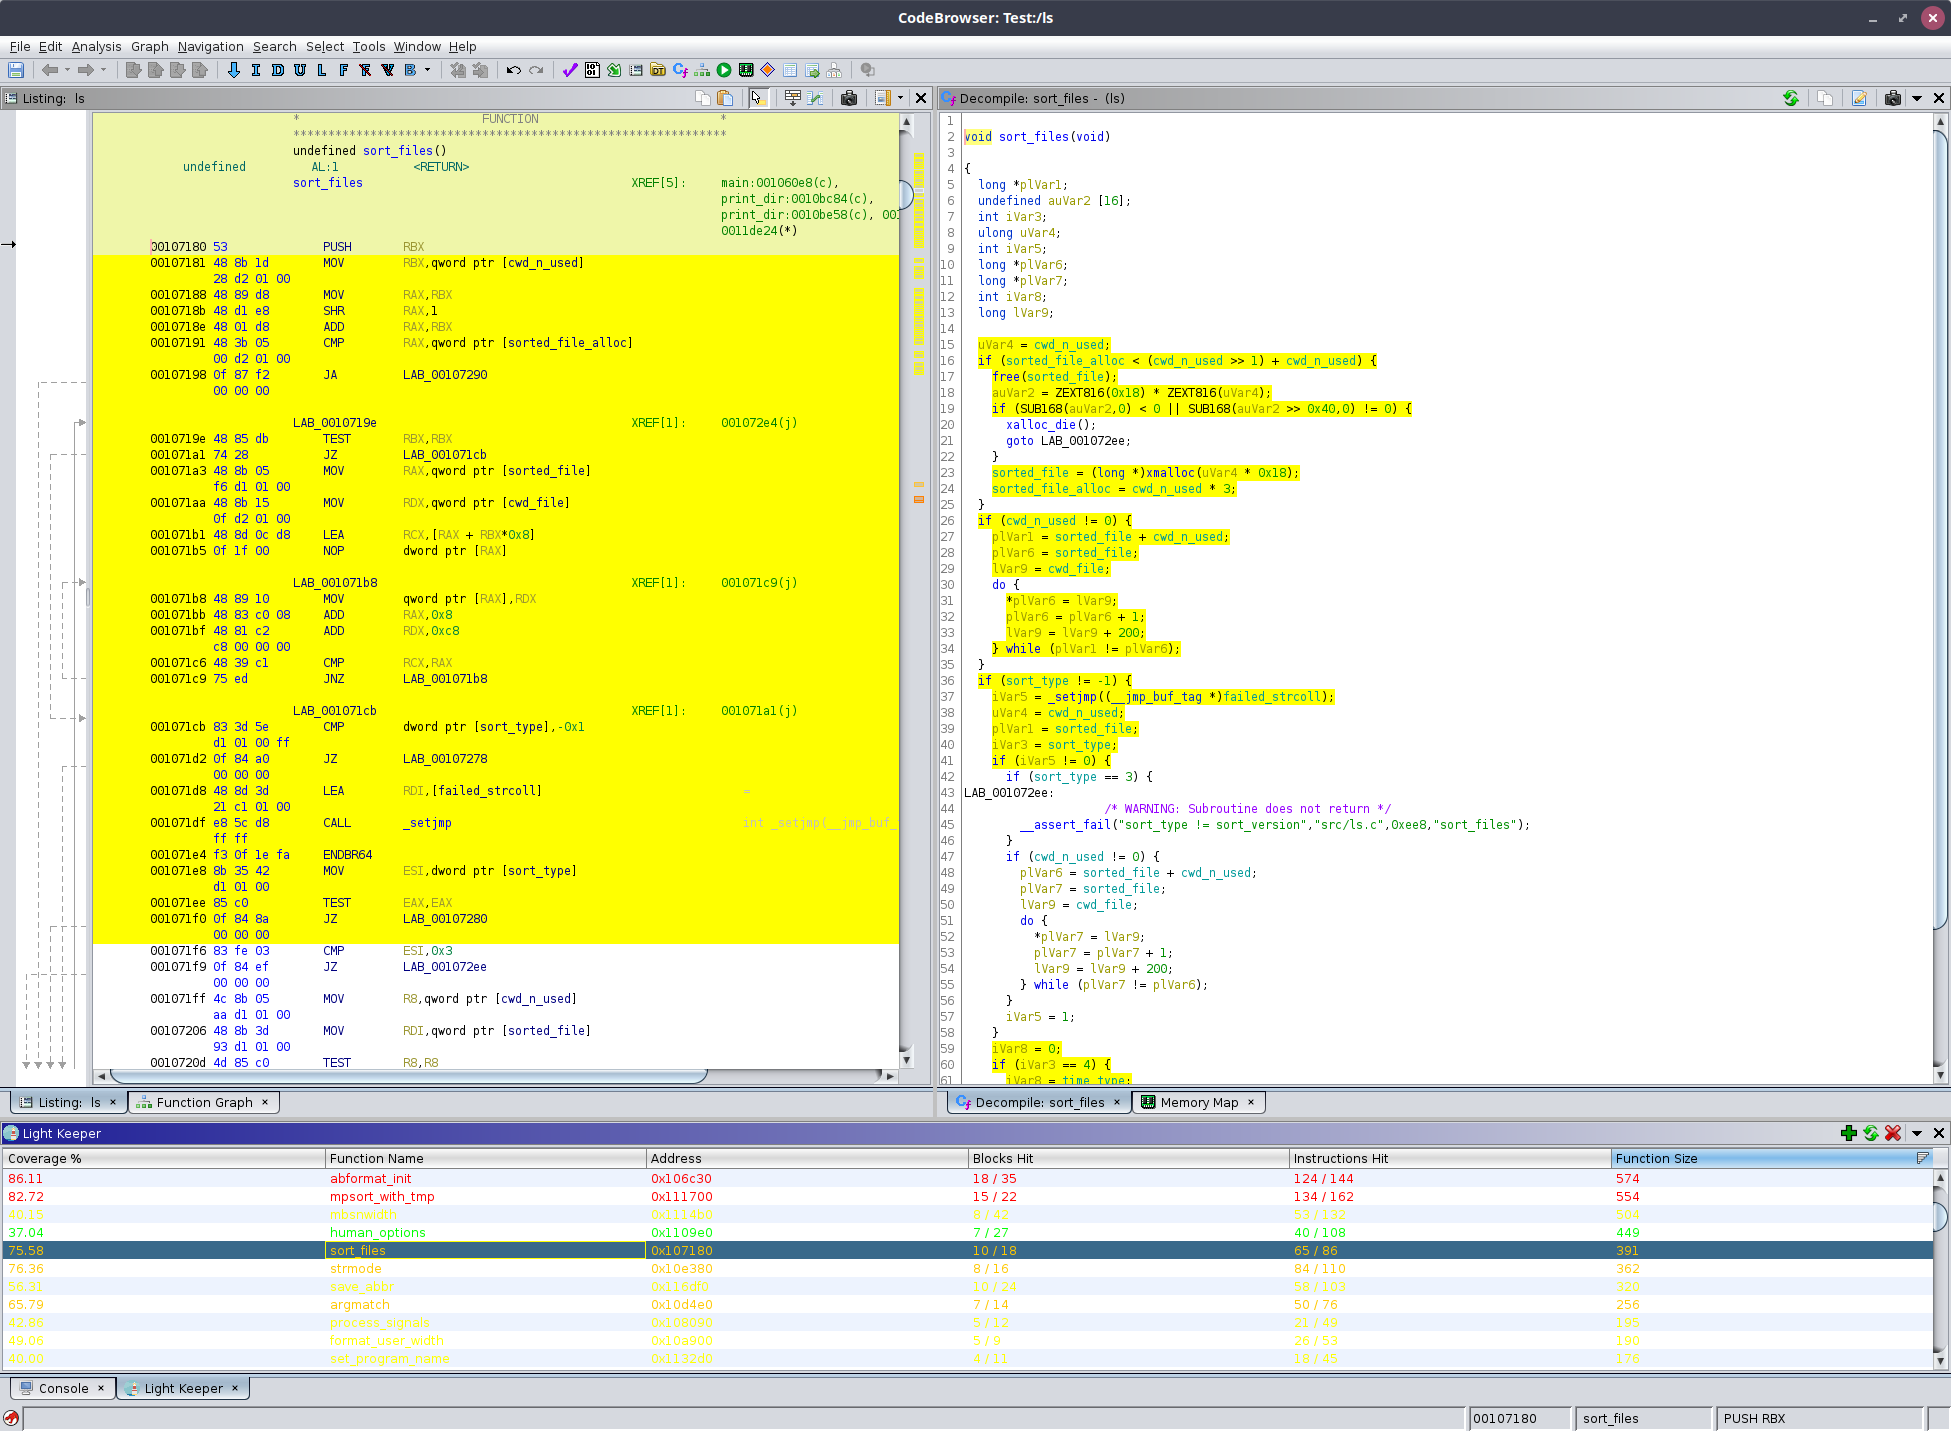 worksbutnottested/lightkeeper
Mappe les données de couverture d'exécution sur le désassemblage Ghidra afin de mettre en évidence les chemins de code parcourus et d'accélérer les…
 r00tkitsmm/pishi
Pishi est un outil de couverture de code, similaire à kcov, pour macOS.
 jpiechowka/jenkins-cve-2016-0792
Exploit pour la vulnérabilité de sérialisation Jenkins - CVE-2016-0792
 robertdfrench/ifuncd-up
GNU IFUNC est le véritable responsable derrière CVE-2024-3094
 tca-iscas/cooper-ndss-2022
Un outil pour tester efficacement la couche de liaison des langages de script
 dougwithseismic/dezlock-dump
Outil d'extraction de schéma runtime et RTTI pour Deadlock, CS2, Dota et autres (Source 2). Aucun source2gen requis.
 binsec/xyntia
Xyntia, le désobfuscateur en boîte noire
 1rhino2/fnprint
Faire correspondre les fonctions dans les binaires par ce qu'elles font, et non par l'apparence de leurs octets. Empreinte comportementale de…








