
 #1
Outils pour l'analyse du comportement des applications pendant l'exécution afin de trouver des vulnérabilités de sécurité.
Recommandé par Kitploit

 rust-fuzz/cargo-fuzz
Sous-commande Cargo pour le fuzzing Rust guidé par la couverture avec libFuzzer : créer et exécuter des fuzz targets, minimiser les échecs et les…
 narfindustries/http-garden
Framework de tests différentiels pour implémentations HTTP
 google/oss-fuzz-gen
LLM propulsé par fuzzing via OSS-Fuzz.
 gaasedelen/patching
Un plugin interactif de patching binaire pour IDA Pro
 splx-ai/agentic-radar
Un scanner de sécurité pour vos workflows agentiques LLM
 steven-michaud/hookcase
Outil de rétro-ingénierie pour macOS/OS X
 chichou/vscode-frida
Extension non officielle de frida pour VSCode
 angorafuzzer/angora
Fuzzer guidé par la couverture de code qui utilise le suivi de teinte et l'optimisation scalaire pour résoudre les contraintes de chemin sans…
 cc1a2b/jshunter
jshunter est un outil en ligne de commande conçu pour analyser les fichiers JavaScript et extraire des points de terminaison. Cet outil se spécialise…
 byt3bl33d3r/offensivedlr
Boîte à outils contenant des notes de recherche et du code PoC pour l'armement du DLR de .NET.
 dolevf/graphw00f
Outil de fingerprinting de moteur de serveur GraphQL qui envoie des requêtes bénignes et malformées pour identifier la technologie back-end et…
 smackers/smack
Chaîne d'outils modulaire de vérification logicielle qui traduit le LLVM IR en langage de vérification intermédiaire Boogie pour la vérification…
 trailofbits/polytracker
Un outil d'instrumentation basé sur LLVM pour le suivi universel de taint, l'analyse de flux de données et le traçage.
 ghostvectoracademy/dllhijackhunter
Découverte, validation et confirmation automatisées du détournement de DLL. Transformer des erreurs de configuration locales en chemins d’attaque…
 swdunlop/andbug
Débogueur scriptable pour la machine virtuelle Dalvik d'Android utilisant les interfaces JDWP/DDM pour intercepter des méthodes, inspecter l'état du…
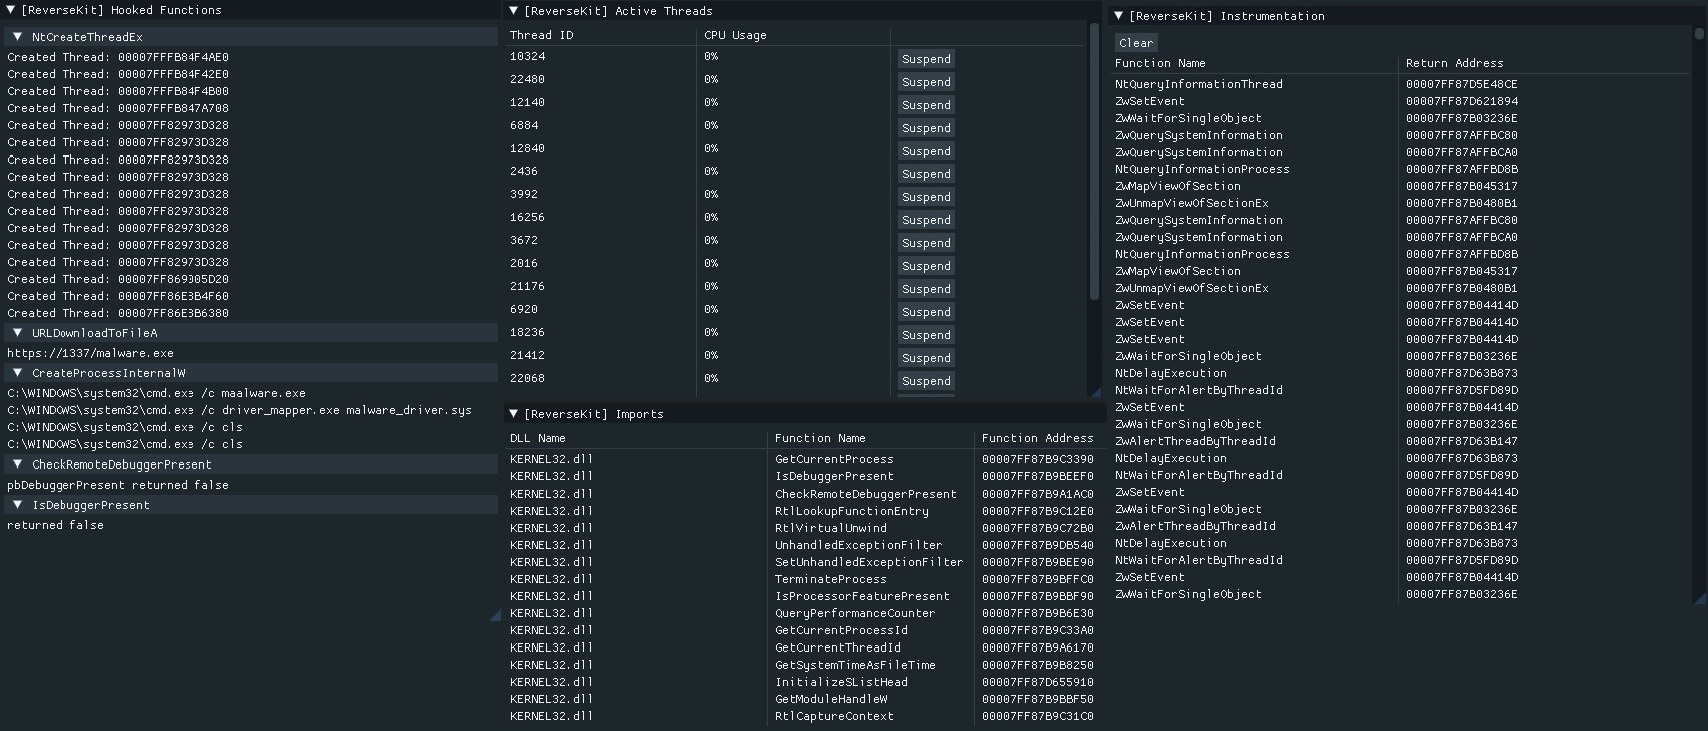 zer0condition/reversekit
x64 Dynamic Reverse Engineering Toolkit
 ejfkdev/ddc
Android DEX → Java decompiler in Rust, built for speed — full apps in seconds, queries in milliseconds. Progressive analysis, javac-verified output,…
 fuzzysecurity/fermion
Fermion, un wrapper électron pour Frida & Monaco.








