
 #2
Outils pour l'observation du comportement des logiciels malveillants dans des environnements isolés afin de comprendre leurs actions et leur impact.
Recommandé par Kitploit
 ergrelet/unlicense
Dépaqueteur dynamique et réparateur d'imports pour Themida/WinLicense 2.x et 3.x.
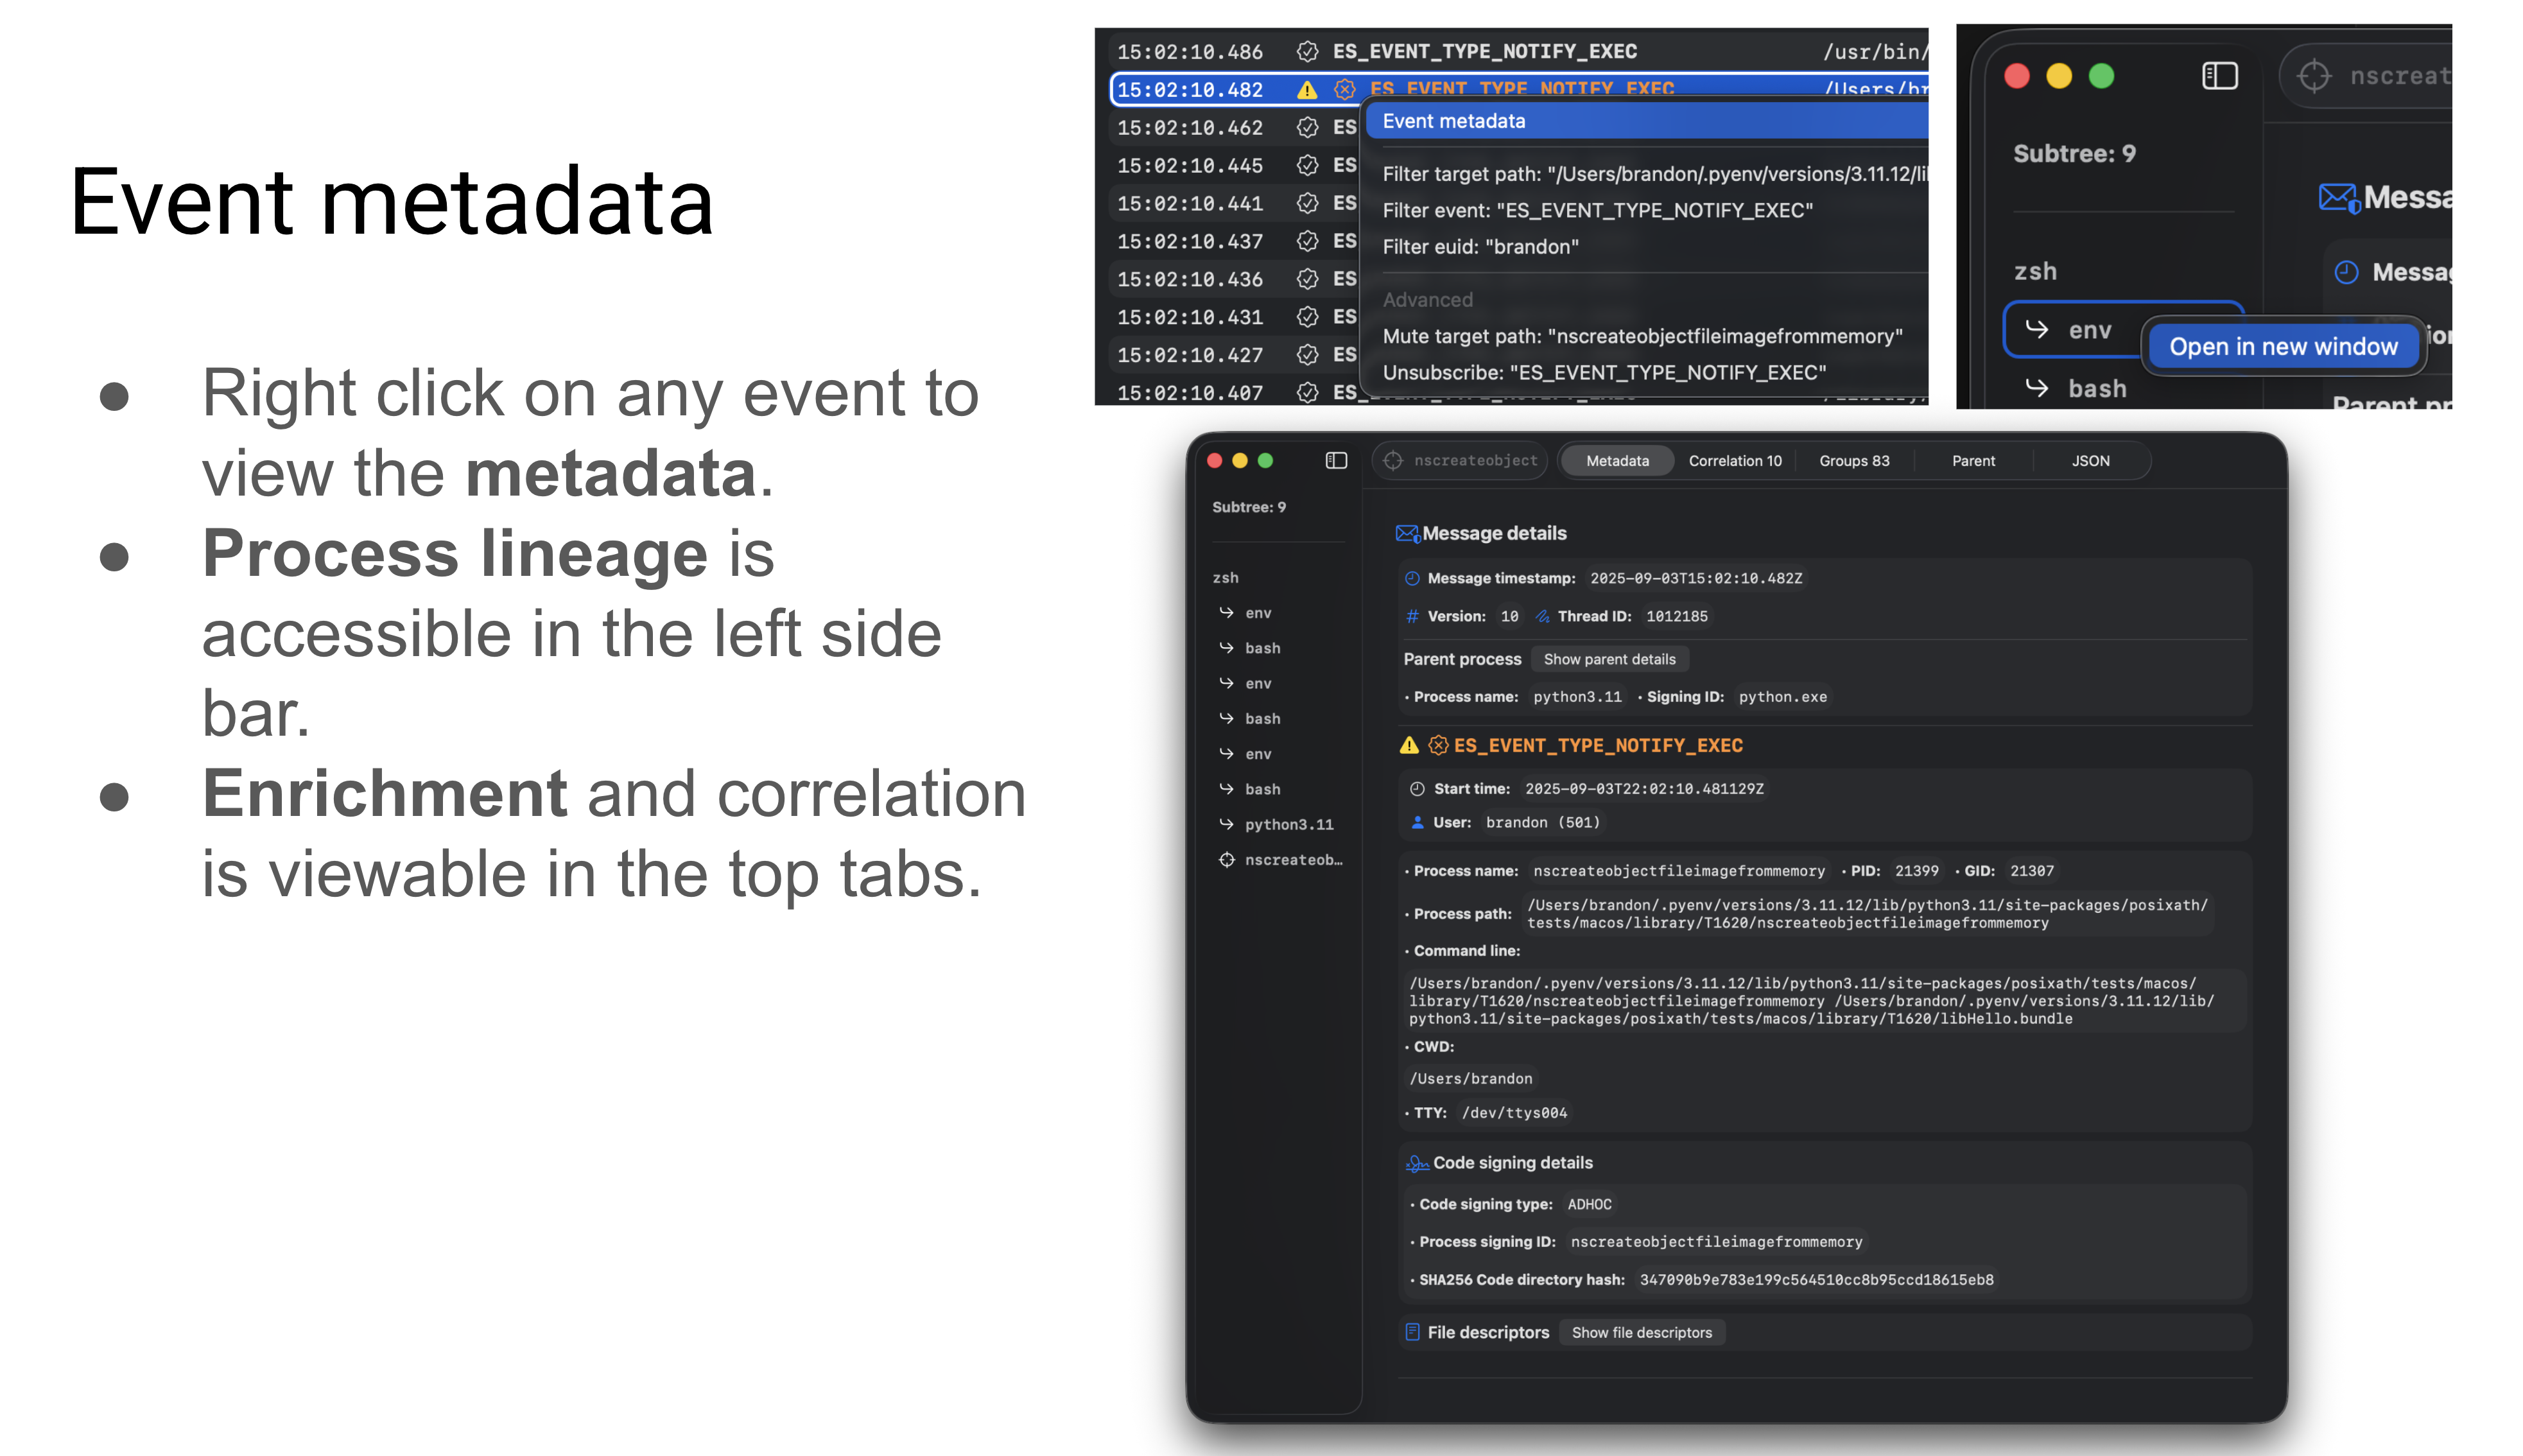 brandon7cc/mac-monitor
Système de surveillance macOS avancé exploitant Apple Endpoint Security pour collecter, enrichir et afficher les événements de processus, fichiers,…
 blacksnufkin/litterbox
Un bac à sable auto-hébergé pour les équipes rouges afin de tester des charges utiles contre les détections modernes avant le déploiement.…
 spinkham/skipfish
Scanner de sécurité d'applications Web créé par lcamtuf pour google - Miroir non officiel
 maoabc/nmmp
Utilisé pour protéger le fichier android classes.dex
 ctxis/cape
Configuration de malware et extraction de payload
 qmonnet/rbpf
Machine virtuelle Rust et compilateur JIT pour programmes eBPF
 cecio/usbvalve
Exposer l'activité USB à la volée
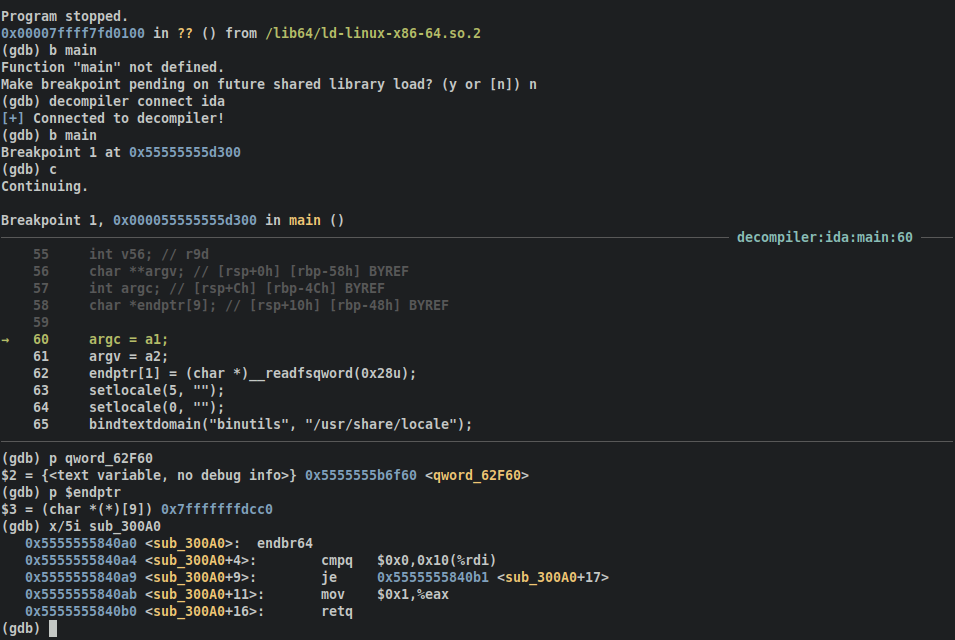 mahaloz/decomp2dbg
Un plugin pour introduire des symboles interactifs dans votre débogueur depuis votre décompilateur.
 0xnobody/vmpdump
Un dumper dynamique VMP et un réparateur d'imports, propulsé par VTIL.
 programa-stic/barf-project
BARF : Un framework open source multiplateforme d'analyse binaire et de rétro-ingénierie
 x86rc/vmp-lazy-unpack
Décompresseur et résolveur d'imports basés sur l'émulation pour les binaires Windows x86/x64 VMProtect 3.x, utilisant Unicorn pour émuler les appels…
 instavm/coderunner
Un bac à sable local pour vos agents IA
 gaasedelen/tenet
Un explorateur de traces pour les rétro-ingénieurs
 openedx/codejail
Exécution sécurisée de code
 withsecureopensource/see
Environnement d'exécution sandboxé
 bishopfox/bfinject
Injection de Dylib pour iOS 11.0 - 11.1.2 avec les jailbreaks LiberiOS et Electra
 fadi002/de4py
Le kit ultime alimenté par l'IA pour le reverse engineering en Python.








