
 #2
Outils pour l'observation du comportement des logiciels malveillants dans des environnements isolés afin de comprendre leurs actions et leur impact.
Recommandé par Kitploit
 biitts/cve-2026-53753-crawl4ai-rce
CVE-2026-53753 — Crawl4AI <0.8.7 RCE non authentifié (évasion du sandbox AST via gi_frame.f_back). Lab + PoC, vérifié e2e.
 ejfkdev/jd
CLI Go qui désobfusque la sortie de javascript-obfuscator (obfuscator.io) et déminifie le JavaScript à l'aide de transformations AST, de décodage…
 vighnesh91/-logicsentry-ai
Moteur de triage SAST/DAST hors ligne qui analyse le code source et rejoue le trafic HAR pour détecter les failles de logique métier, les BOLA, les…
 abraxas/gatex
Application de cracking de binaire FortinetHunter (@YogSoth0). Fait partie du CTF pour FortinetHunter. ELF door : un Nuitka onefile strippé, un…
 captain4554/cve-2025-55182-scanner
🛡️ Analysez et évaluez les vulnérabilités dans Next.js/Waku avec le CVE-2025-55182-Scanner, combinant analyse statique et dynamique pour une…
 gmh5225/driver-pidqserializationwrite-example
Comment utiliser PiDqSerializationWrite. Présente comment lire et écrire en toute sécurité depuis un pilote mappé
 madcdan/jndilookup
Quelques outils pour aider à atténuer la CVE-2021-44228 d'Apache Log4j 2
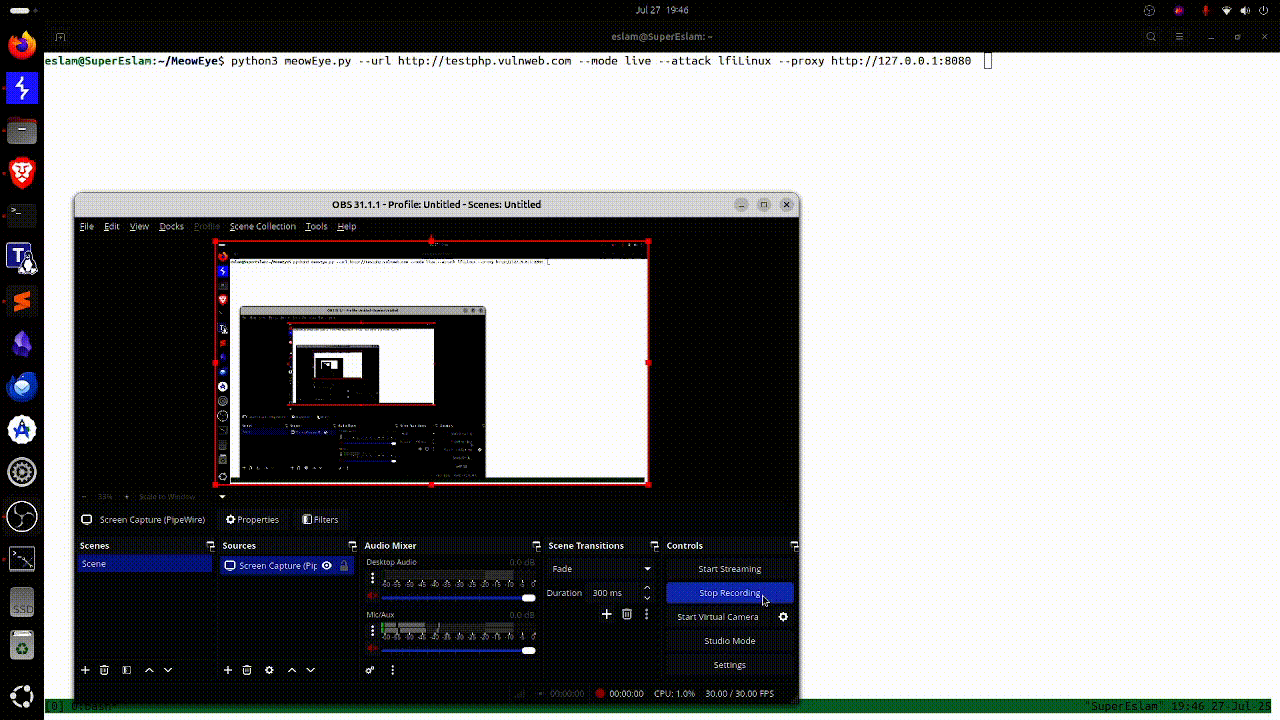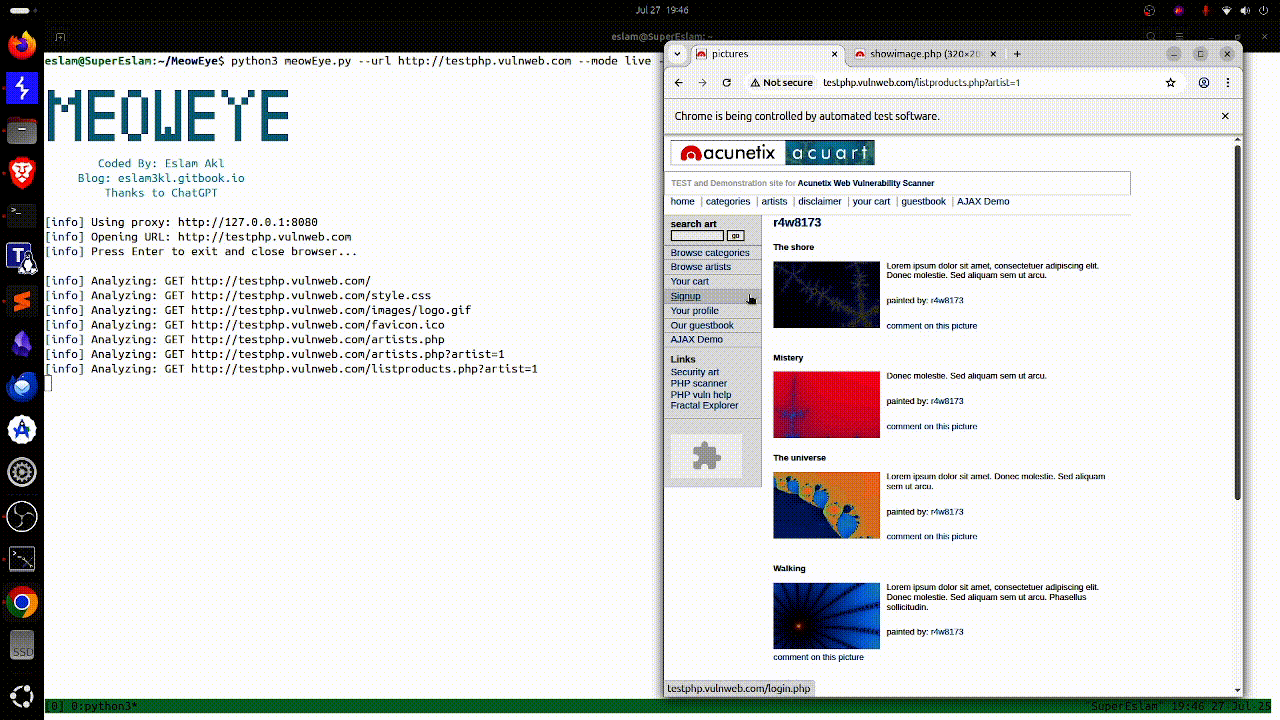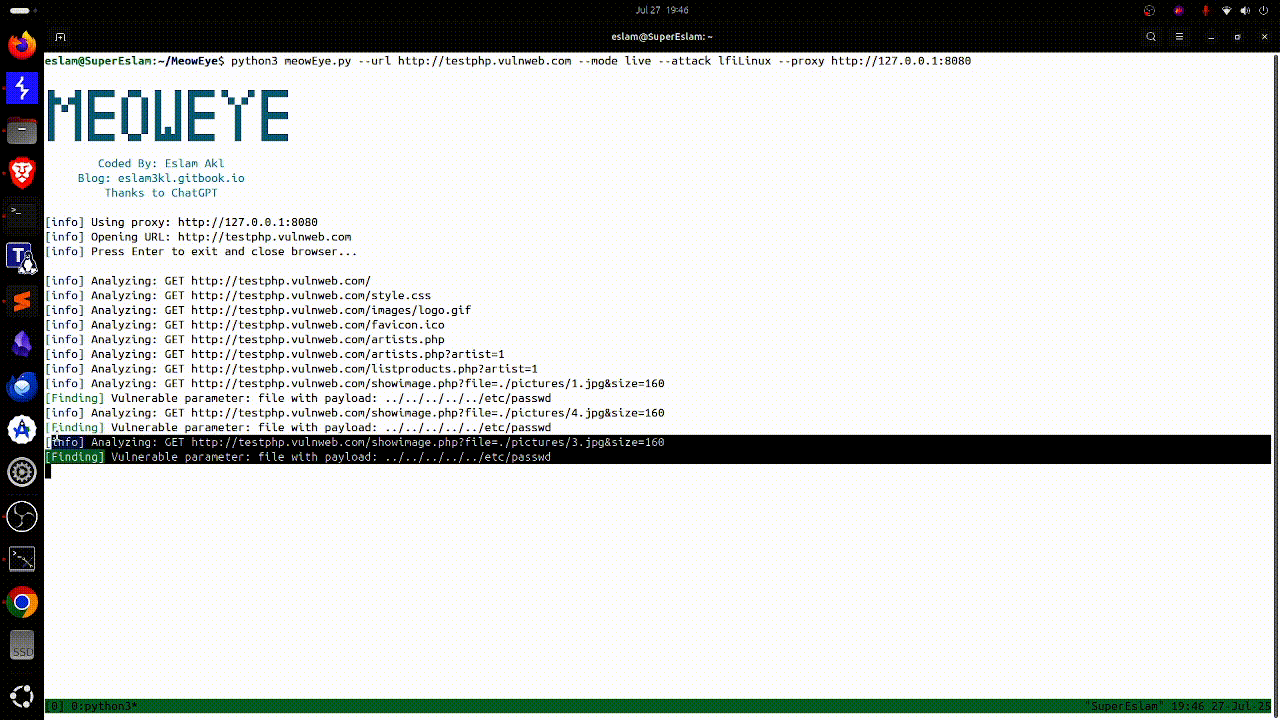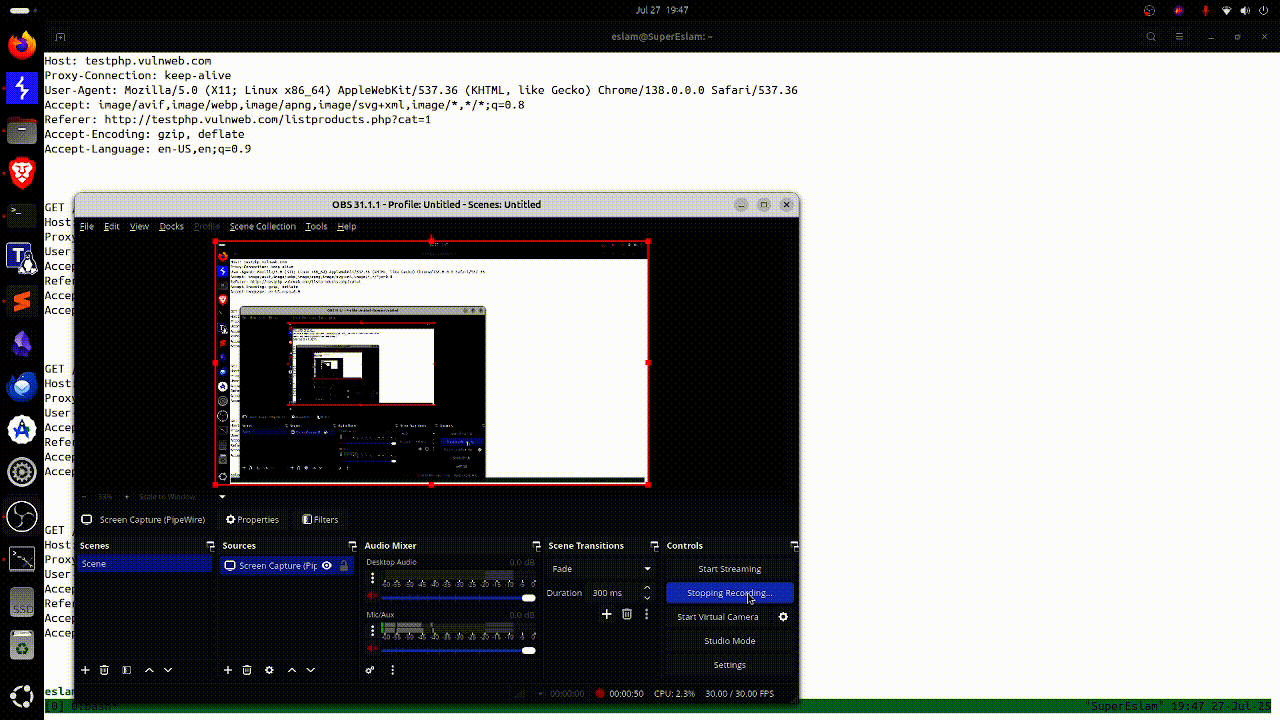 eslam3kl/meoweye
MeowEye est un scanner en temps réel permettant d'identifier de multiples vulnérabilités web dans des applications en ligne.
 0x0allenace/windows-malware-behavioral-analysis
Analyse comportementale d'un échantillon de malware Windows multi-étapes simulé à l'aide de FLARE-VM et REMnux. Investigation DFIR fondée sur les…
 hasan-khalil/cve-2020-6514
Exploit pour CVE-2020-6514 ciblant la corruption mémoire SCTP WebRTC dans les applications Android. Utilise Frida pour hooker les fonctions natives…
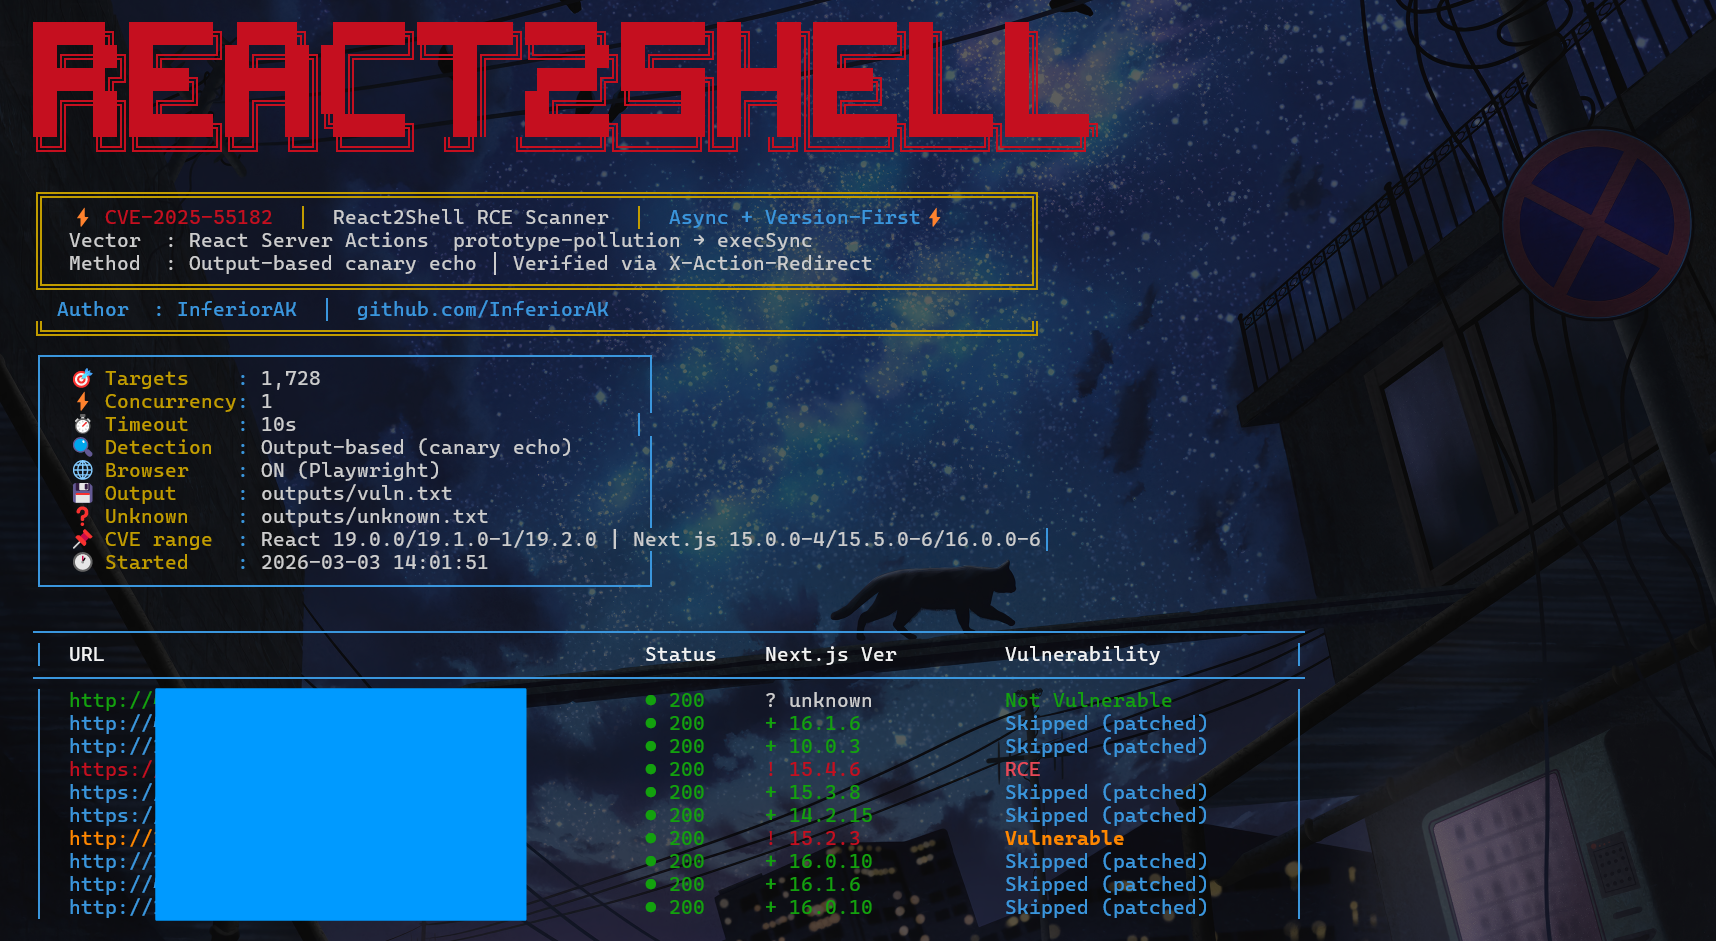 inferiorak/cve-2025-55182-react2shell-async-scanner
Scanner RCE asynchrone pour CVE-2025-55182 / CVE-2025-66478 — pollution de prototype → exécution de code via React Server Actions.
 hunt-benito/the-callback-that-outlived-the-page-cve-2026-78997-uc-browser-android-universal-xss
PoC pour CVE-2026-78997, un XSS universel dans UC Browser pour Android. Comprend un générateur d'URL conçu, un oracle de répartition de rappels et…
 hunt-benito/go-without-bounds-cve-2026-67822-stack-overflow-in-tenda-w6-s-wifissidset
PoC pour CVE-2026-67822 débordement de pile dans Tenda W6-S /goform/wifiSSIDset: reproducteur de DoS, shim QEMU MIPS et squelette conceptuel de…
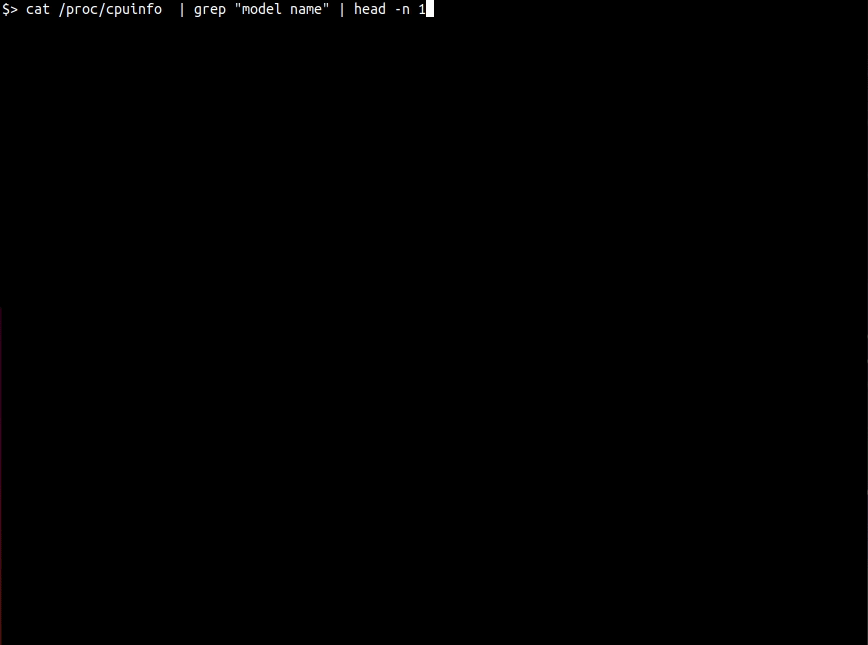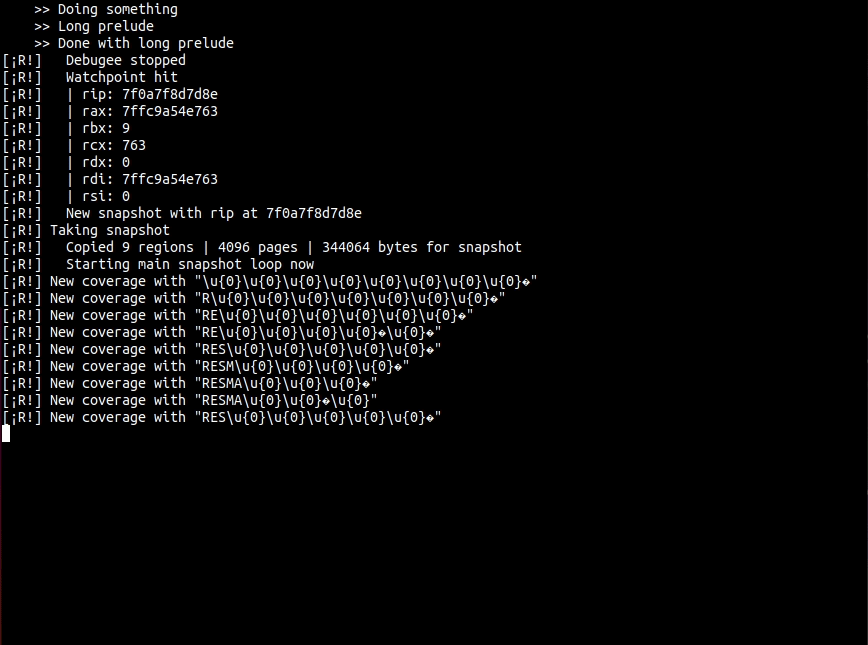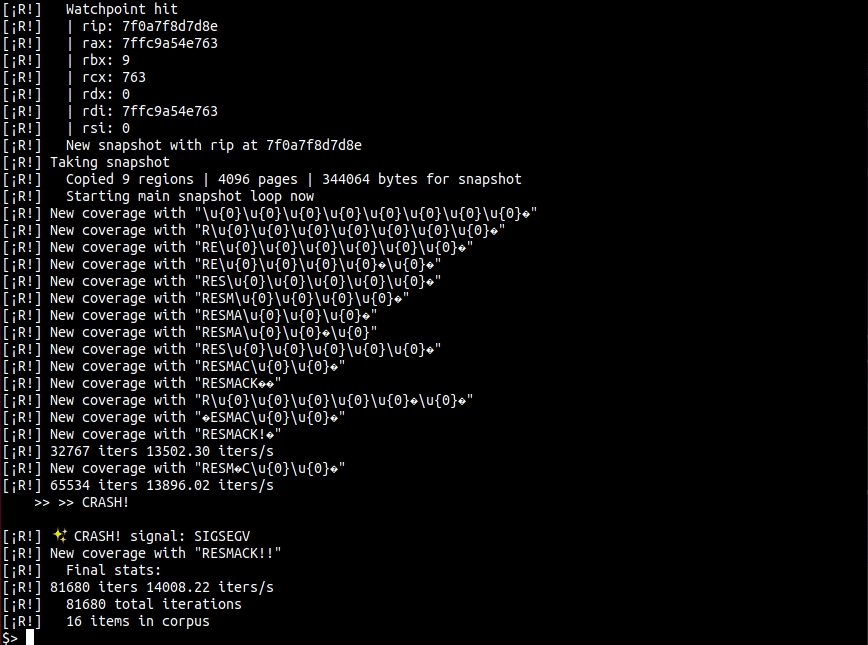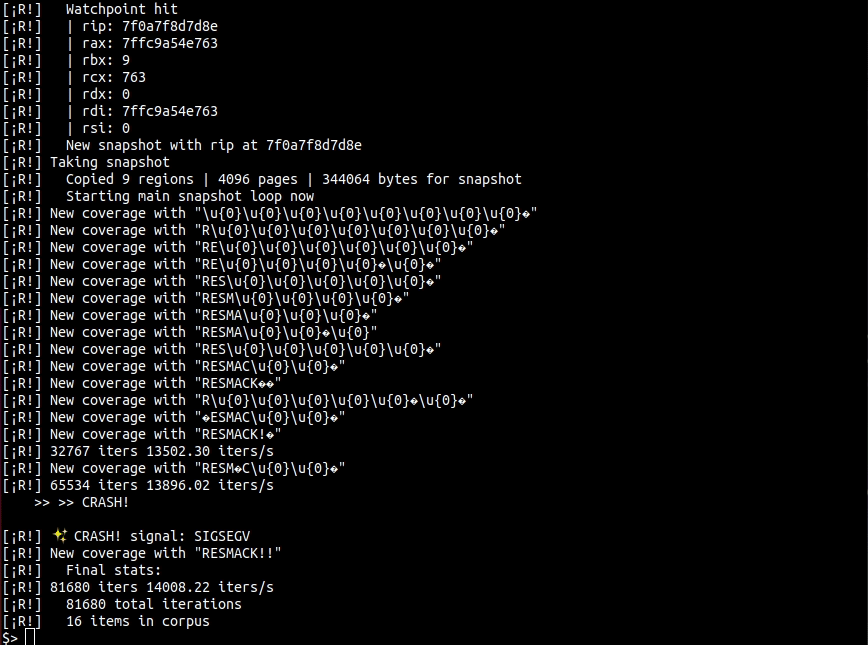
 d0c-s4vage/resmack-fuzz-test
Ceci est un projet expérimental pour [resmack](https://gitlab.com/d0c-s4vage/resmack) afin de déterminer les meilleures méthodes pour instrumenter…
 salaheldinfikri/kalim_backdoor
Kalim backdooe Rapport sur les logiciels malveillants
 phanhoangkhang/react2shell
Laboratoire Docker isolé et scanner statique pour CVE-2025-55182, avec des builds Next.js vulnérables/corrigés et validation de PoC de la…
 abhinavagarwal07/gdcm-security-poc
Package privé de reproduction de désinfectant de bout en bout pour six constats GDCM
 roxanne_ardary/emailxpose
EmailXpose est un système open source de sécurité des e-mails propulsé par l'IA qui détecte le phishing, le spam, les arnaques, les logiciels…








