 #2
Outils pour l'observation du comportement des logiciels malveillants dans des environnements isolés afin de comprendre leurs actions et leur impact.
Recommandé par Kitploit

 malwaretech/appcontainersandbox
Un exemple de sandbox utilisant AppContainer (Windows 8+)
 nuguardai/nuguard
dépôt open source pour valider les applications d'IA agentique : redteam, comportement, chaîne d'approvisionnement, analyse statique
 livecvebench/cve-factory
CVE-Factory
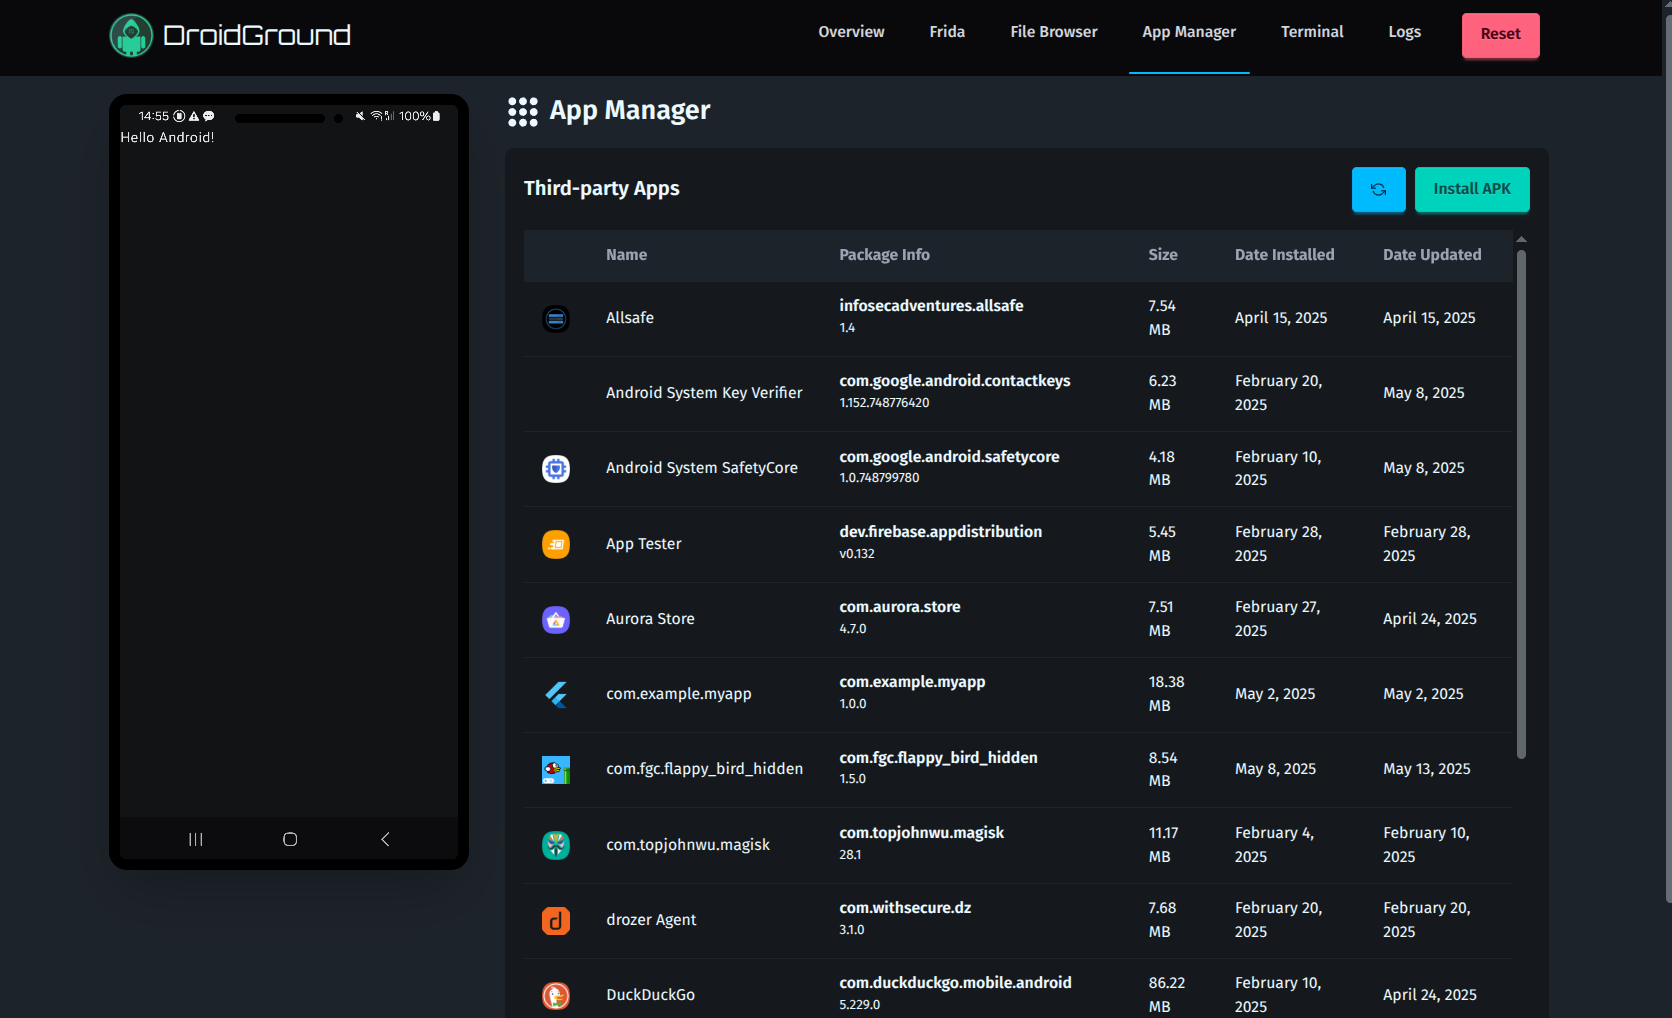 secforce/droidground
Un terrain de jeu flexible pour les défis CTF Android.
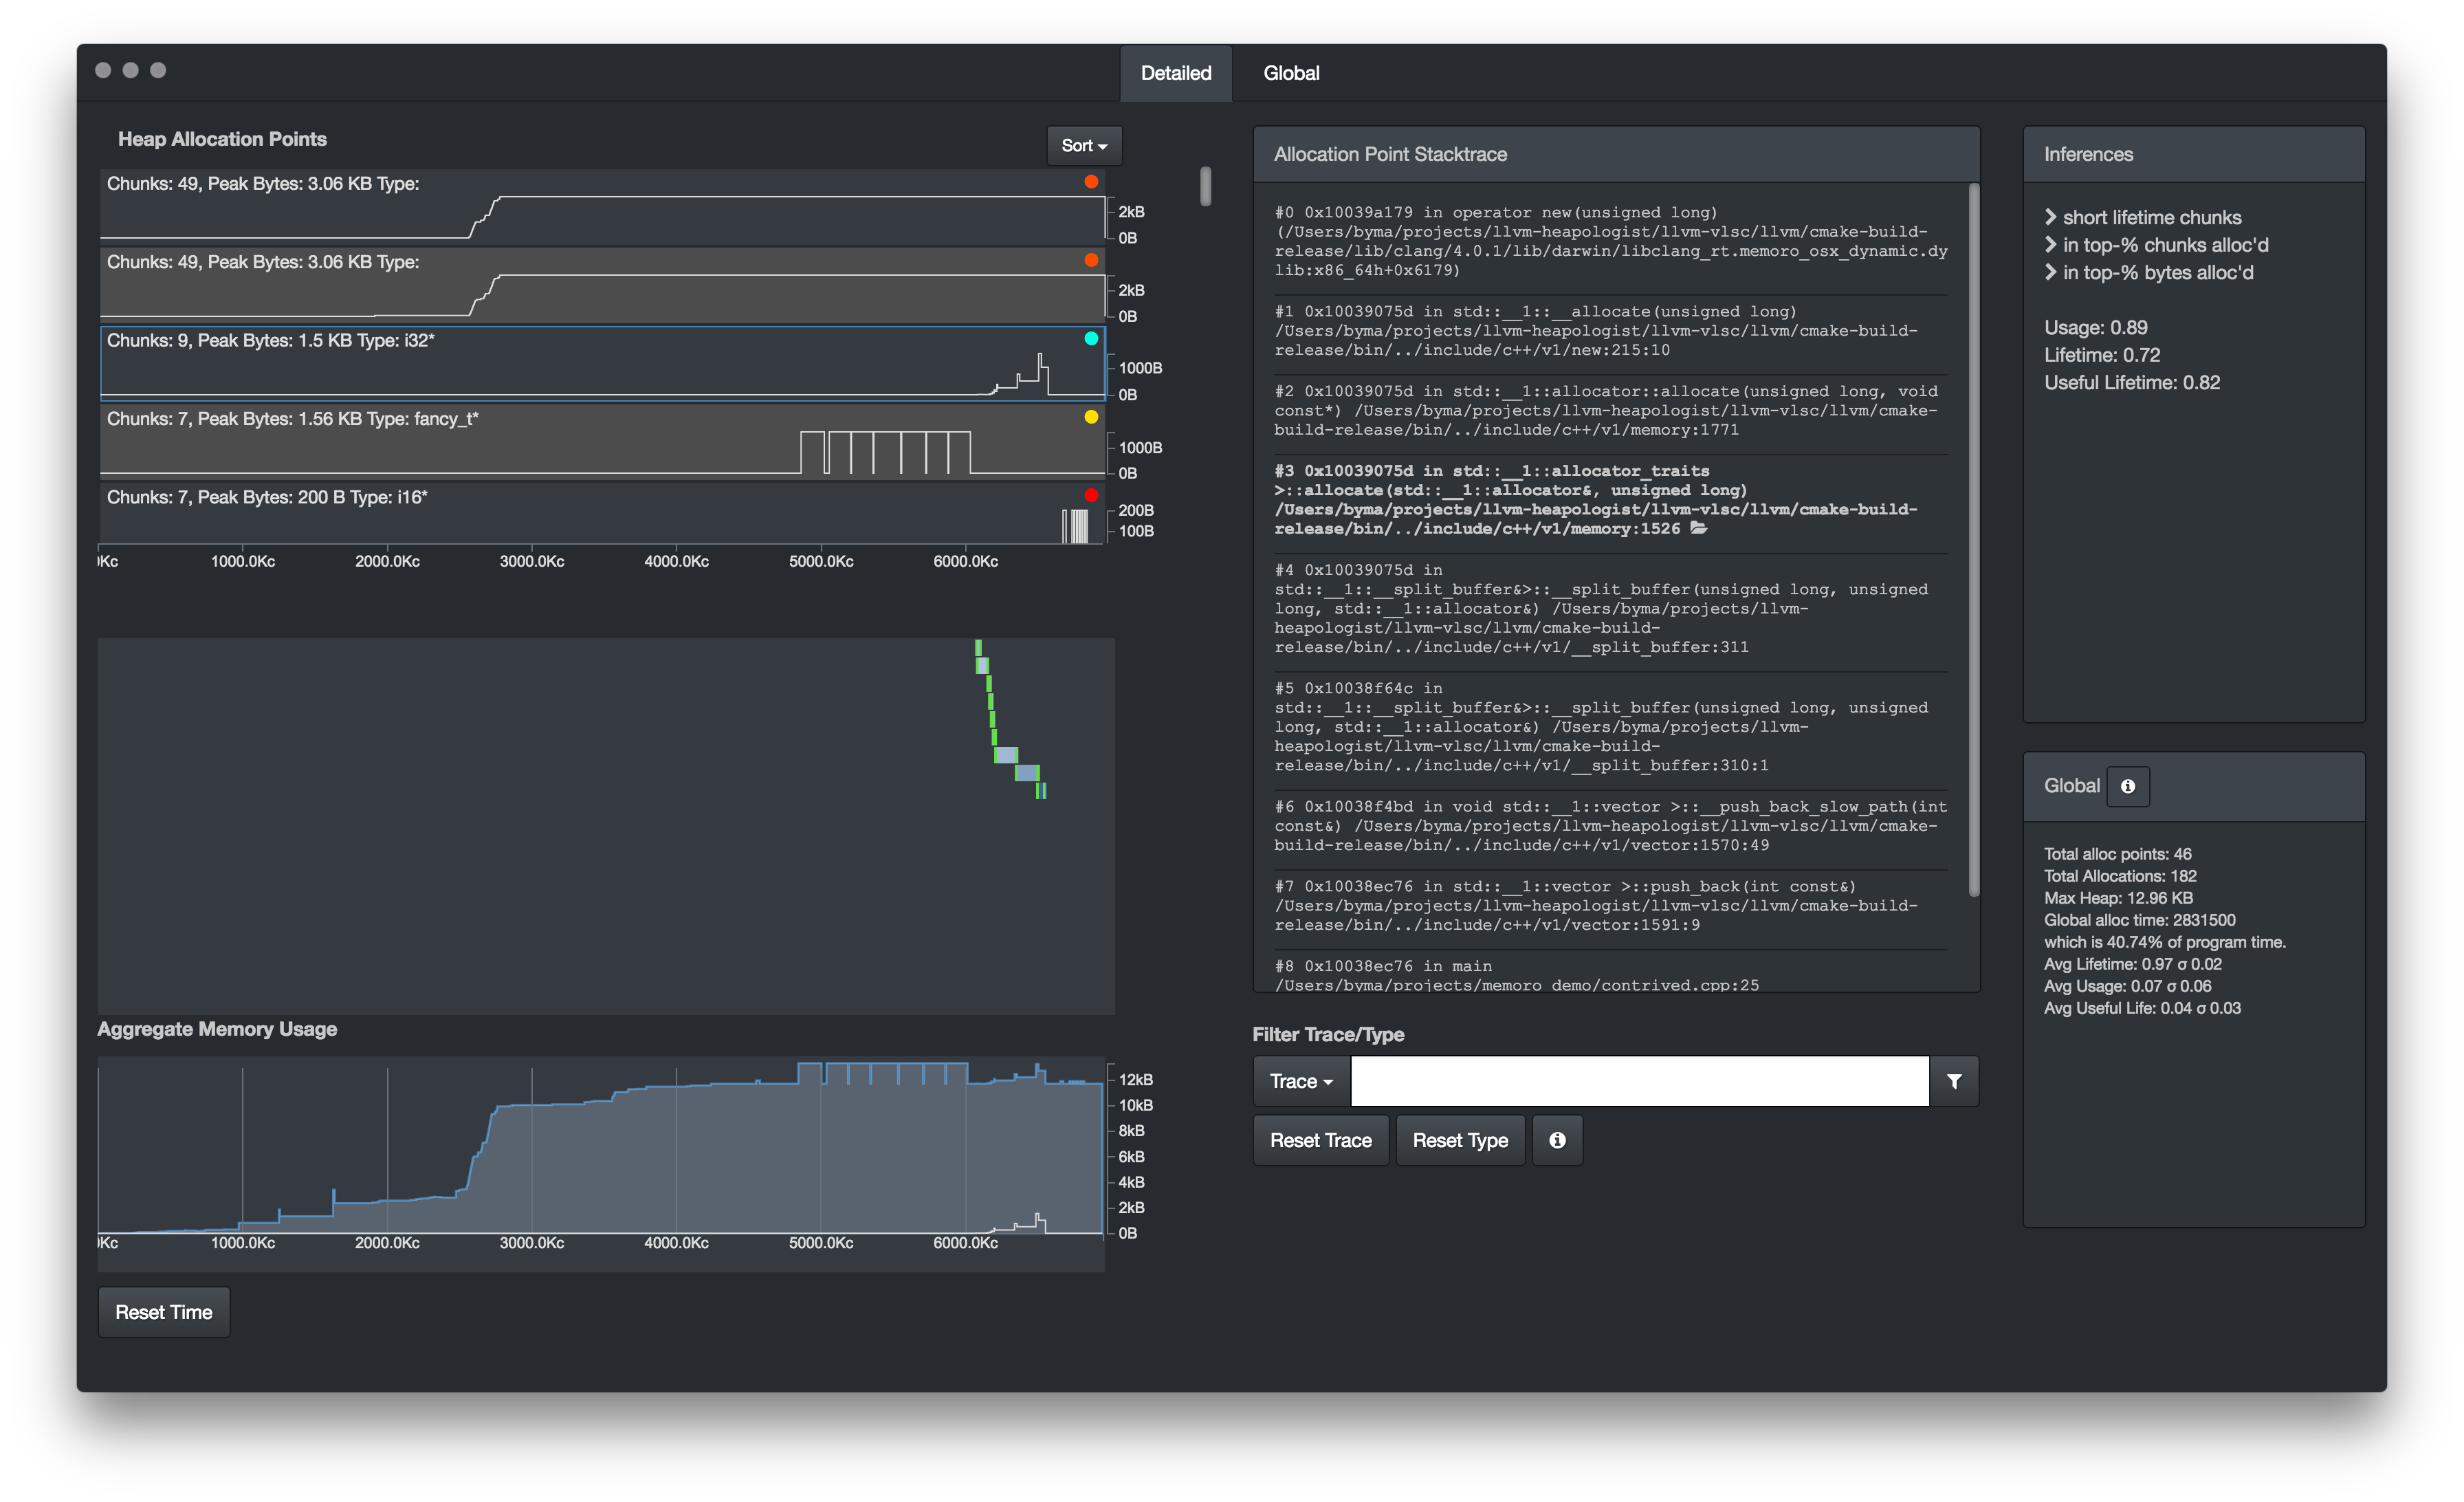 epfl-vlsc/memoro
Memoro: Un profileur de tas détaillé
 nanashili/rea-rust
Portage Rust de REA, un outil de rétro-ingénierie purement local avec des workflows CLI/MCP et un worker Ghidra natif
 deputation/instrumentation_callbacks
Une preuve de concept démontrant les callbacks d'instrumentation sur Windows 10 21h1 avec une variable TLS pour garantir que tous les appels système…
 sfaci/masc
Un scanner de malwares Web
 ohjeongwook/shellcodeemulator
Émulateur de shellcode écrit avec Unicorn Framework avec Process Dump Emulation Environment
 security-prince/resources-for-application-security
Quelques bonnes ressources pour débuter en sécurité des applications
 leandrofroes/gftrace
Un outil de traçage des API Windows en ligne de commande pour les binaires Golang.
 rasetsuu/vmp-devirt
Plateforme de recherche pour la dévirtualisation de VMProtect assistée par trace : les front-ends de version alimentent un backend partagé…
 idiom/pftriage
Outil et bibliothèque Python pour aider à analyser des fichiers lors du tri et de l'analyse de malwares.
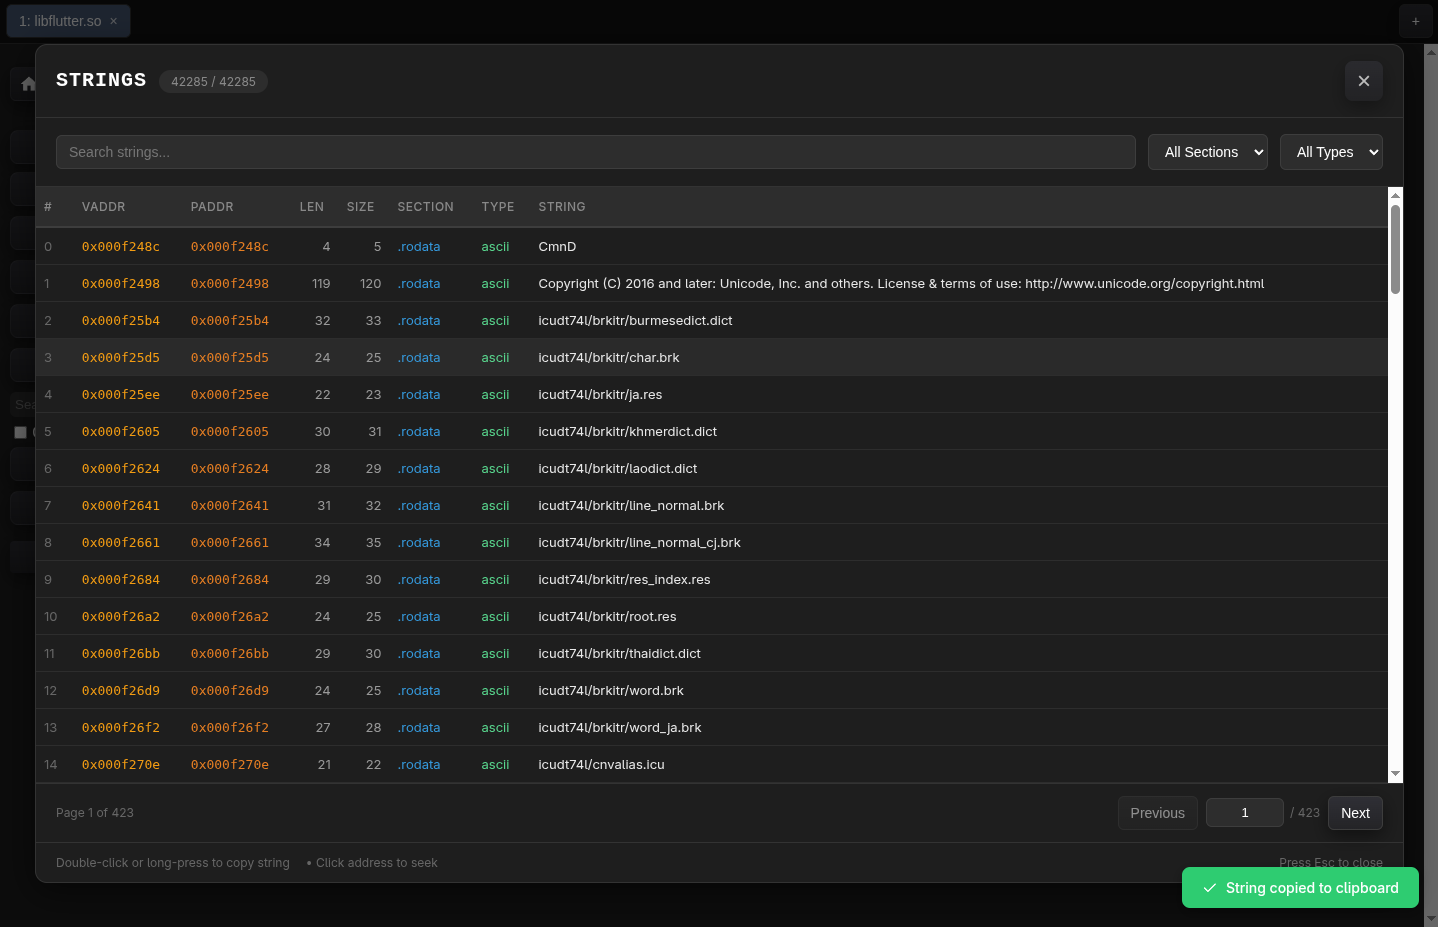 radareorg/r2web
Accédez à radare2 de n'importe où, à tout moment.
 rog3rsm1th/frelatage
Fuzzer basé sur la couverture pour applications Python
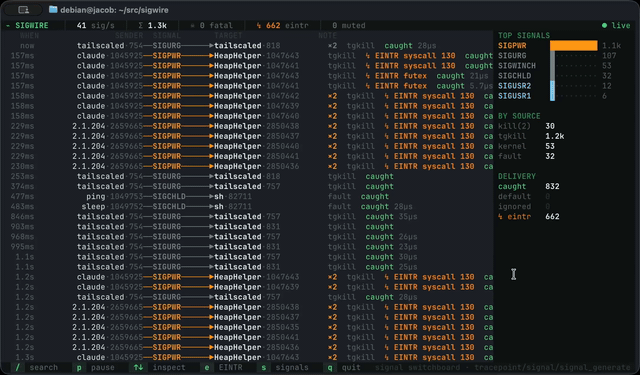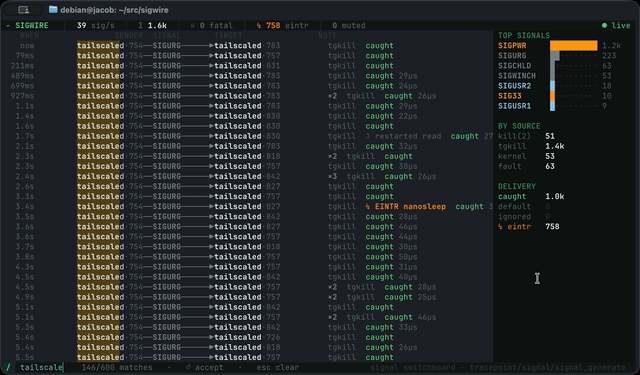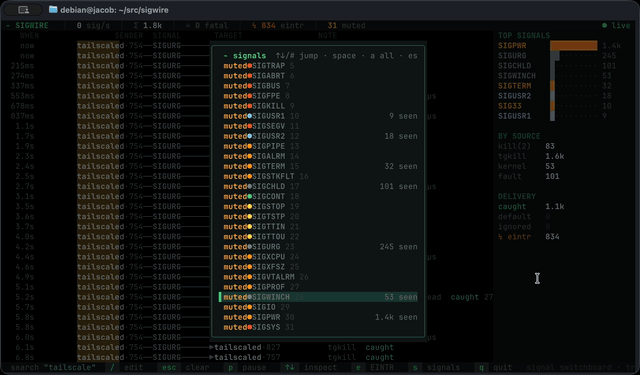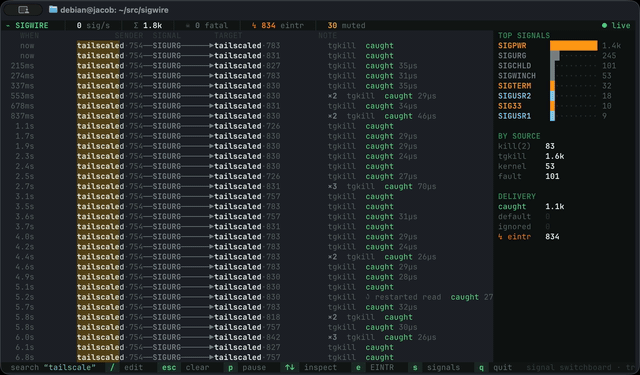 yeet-src/sigwire
Outil d'observabilité en direct des signaux du noyau utilisant des points de trace eBPF pour diffuser en continu chaque signal levé sur un hôte…
 hamz-a/frida-android-libbinder
Script Frida (PoC) pour visualiser le trafic libbinder d'Android
 0x742/noia
Outil web pour parcourir les sandboxes d'applications mobiles, prévisualiser les bases de données SQLite et les fichiers binaires, et télécharger les…