
 #2
Outils pour l'observation du comportement des logiciels malveillants dans des environnements isolés afin de comprendre leurs actions et leur impact.
Recommandé par Kitploit
 argos83/ritm
Ruby In The Middle (Proxy d'interception HTTP/HTTPS)
 mandiant/flashmingo
Analyse automatique de fichiers SWF basée sur certaines heuristiques. Extensible via des plugins.
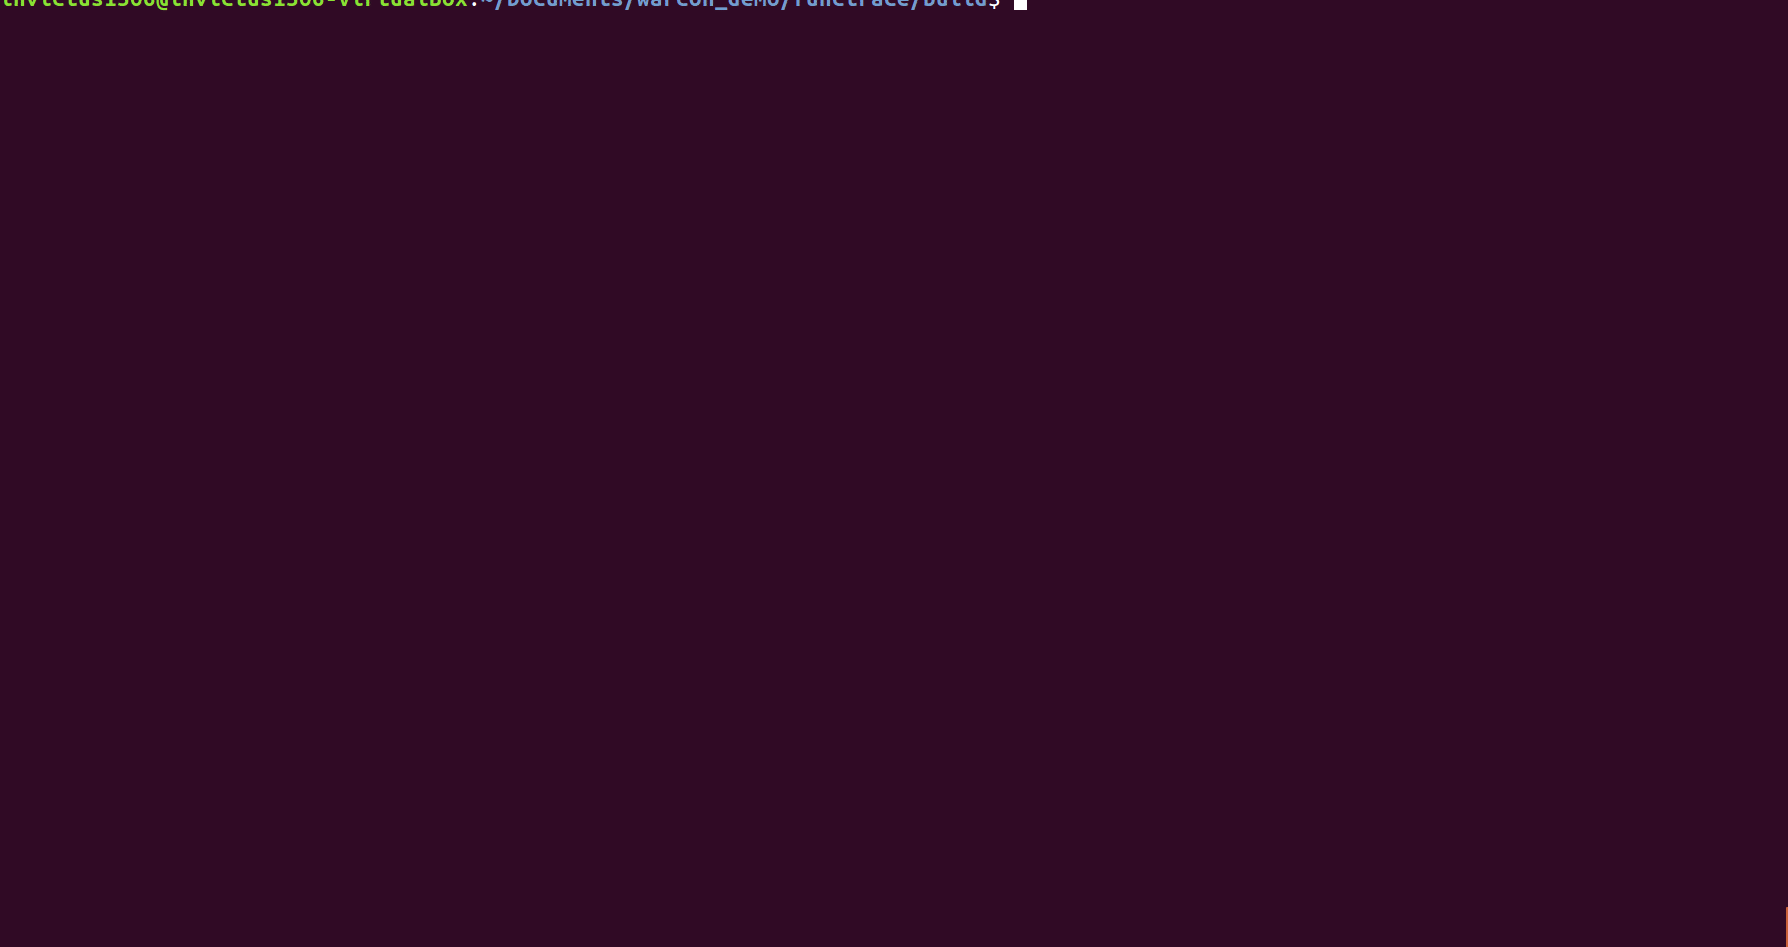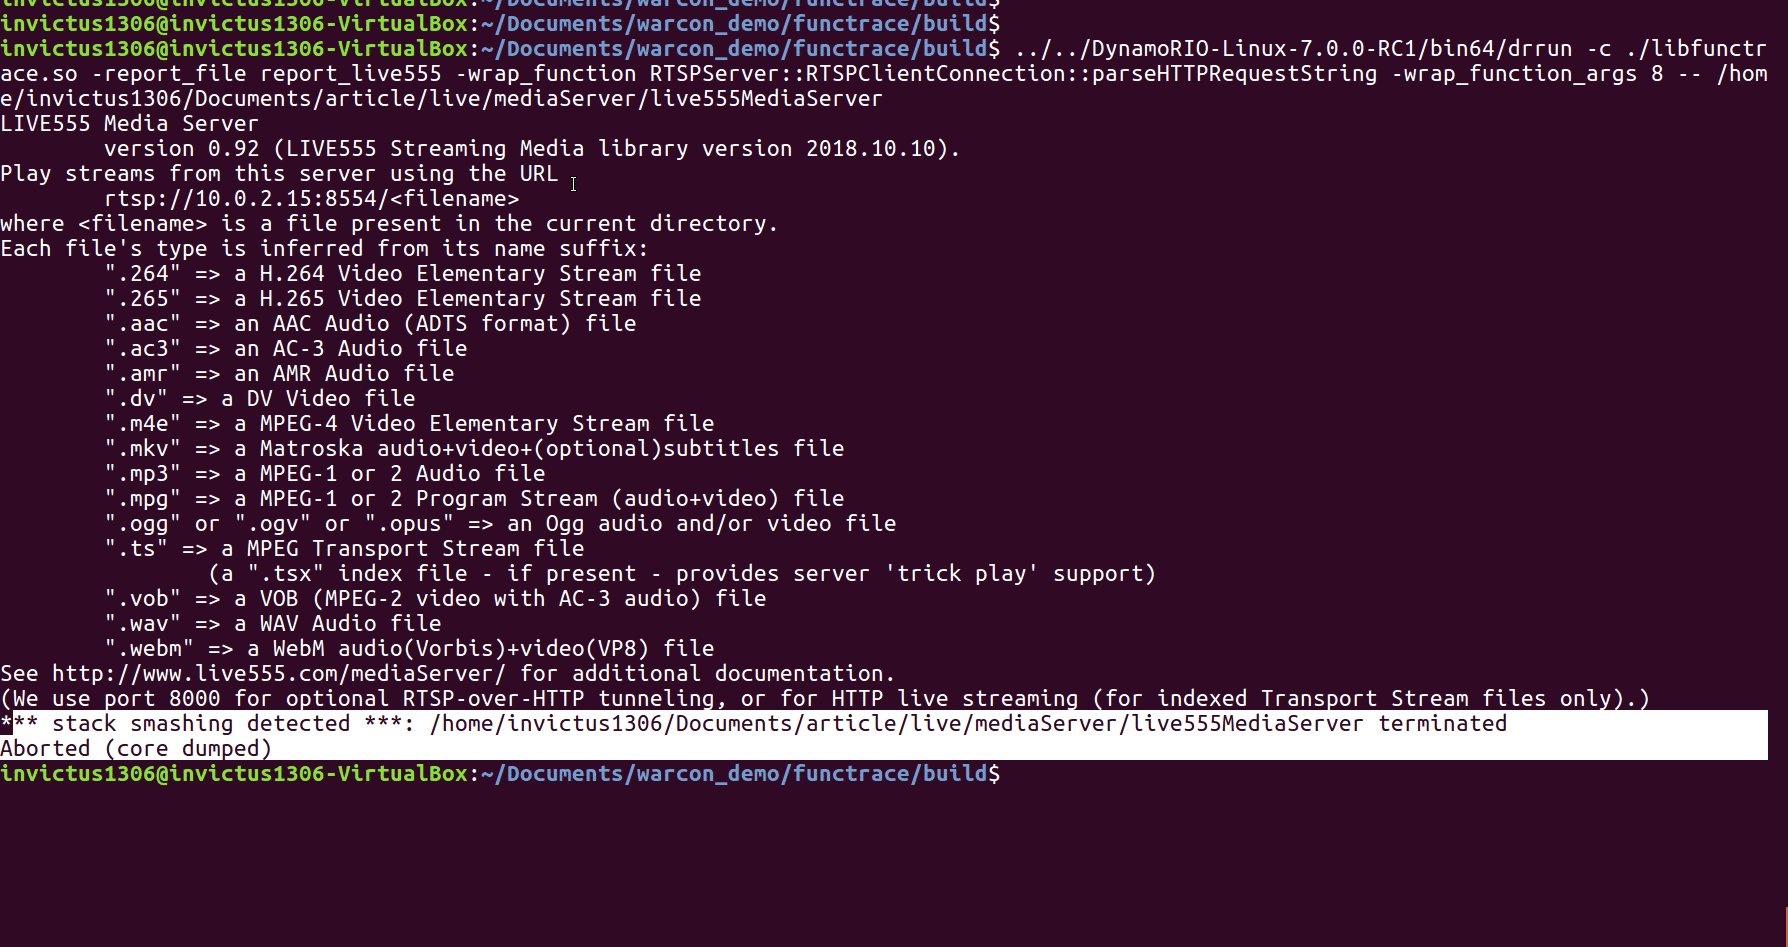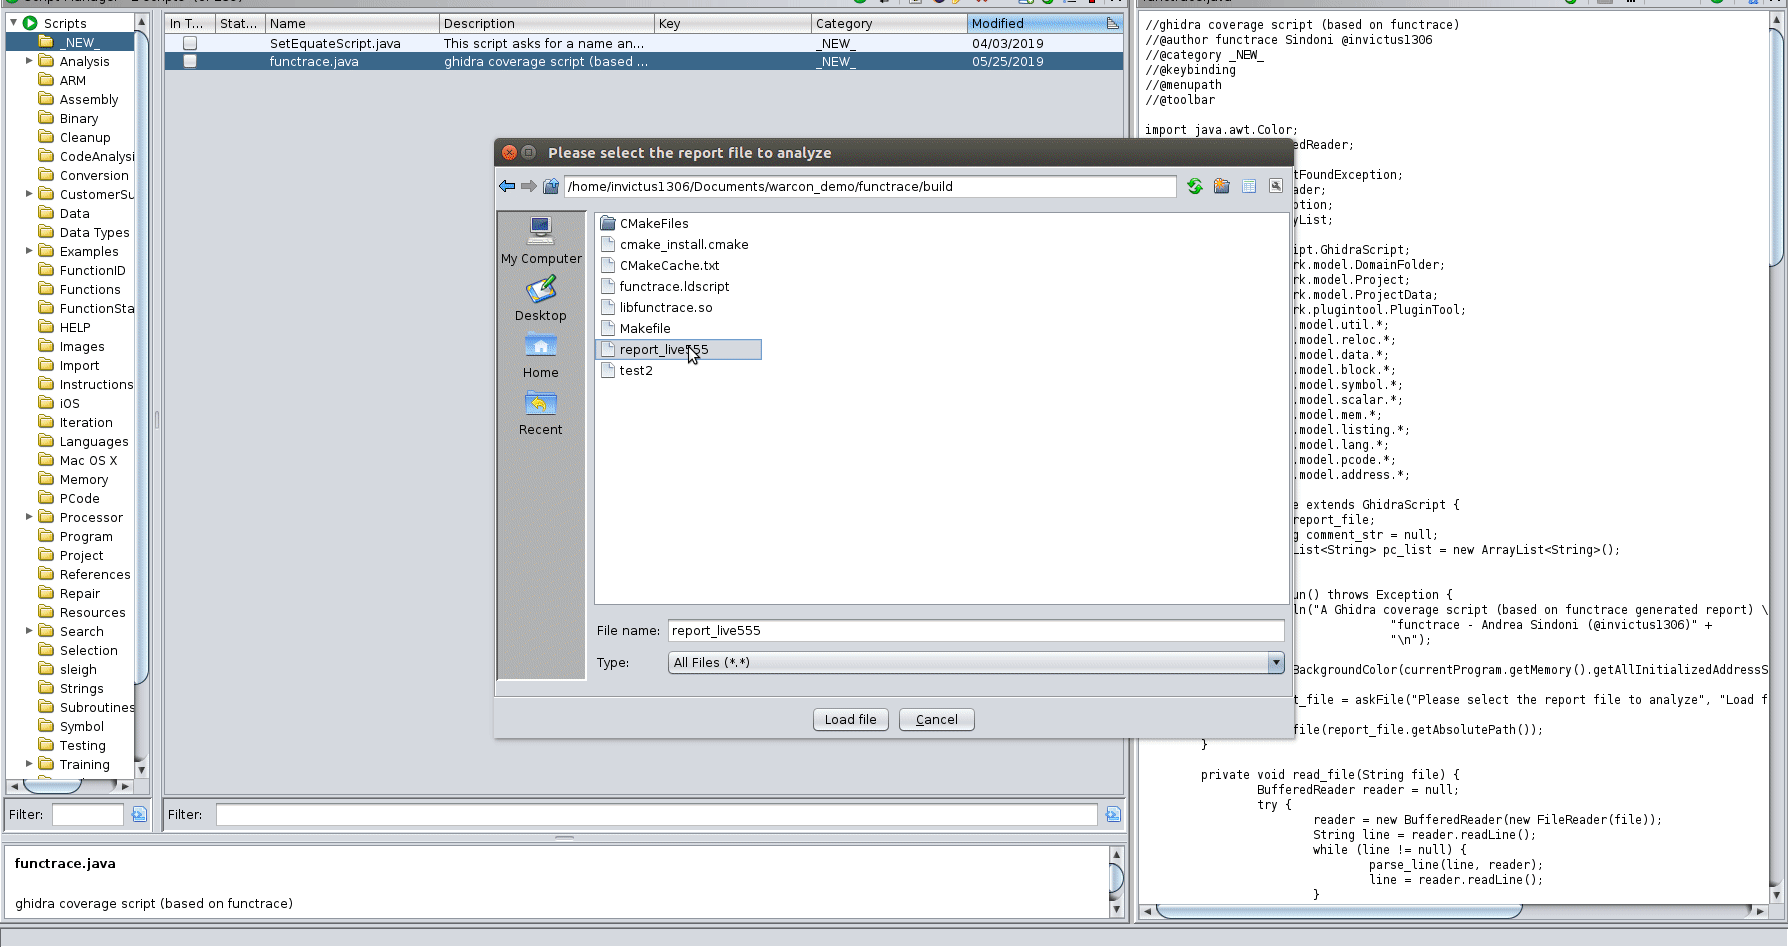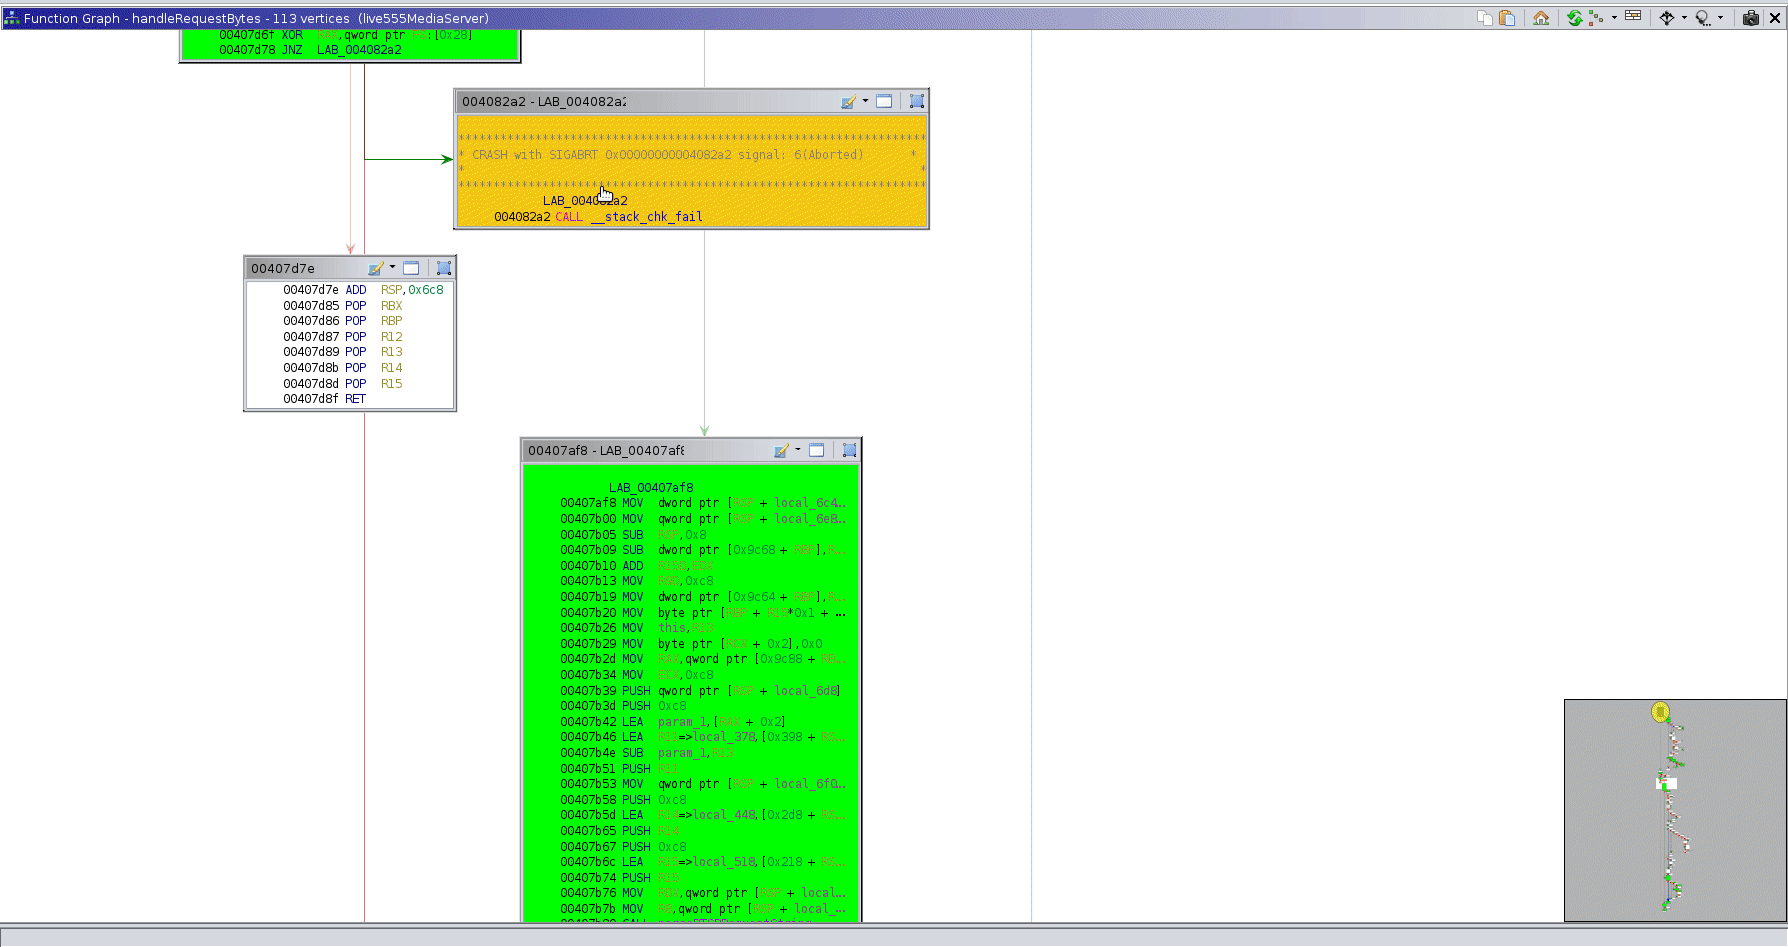 invictus1306/functrace
Un traceur de fonctions
 jacobpimental/nanocore_extractor
Extrait un échantillon nanocore d'un script AutoIT compilé
 olacabs/jackhammer
Jackhammer - Un outil d'évaluation/gestion des vulnérabilités de sécurité pour résoudre tous les problèmes de l'équipe sécurité.
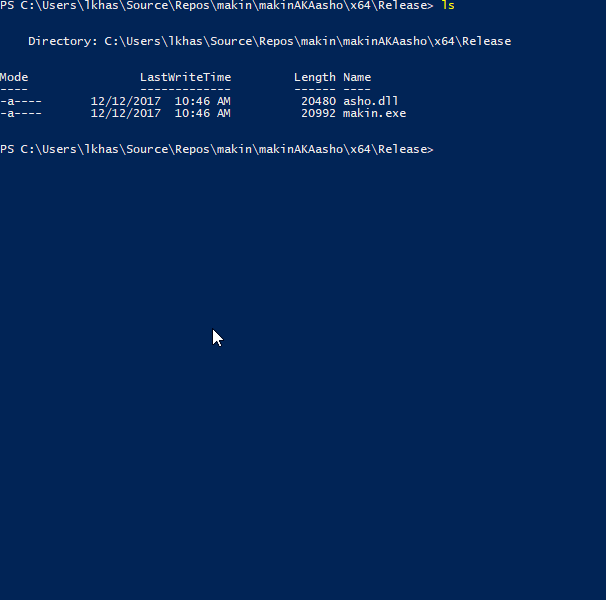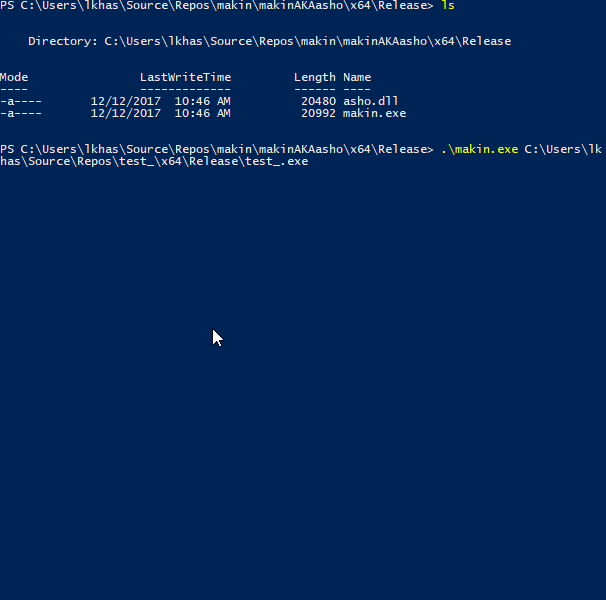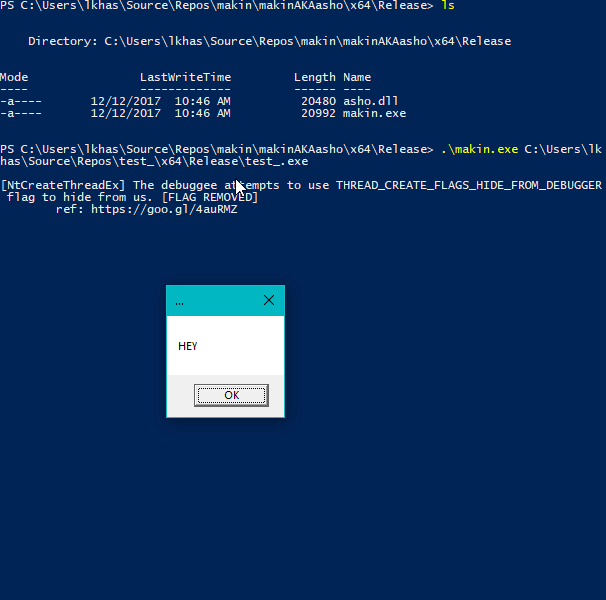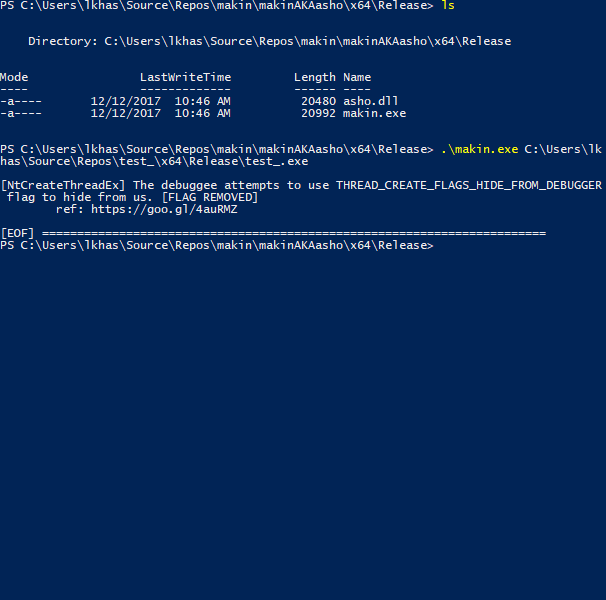 secrary/makin
makin - révéler les astuces anti-débogage et anti-VM [Ce projet n'est plus maintenu]
 wtsxdev/reverse-engineering
Liste de ressources géniales pour le reverse engineering
 openrce/sulley
Un framework de fuzzing en pur Python, entièrement automatisé et sans supervision.
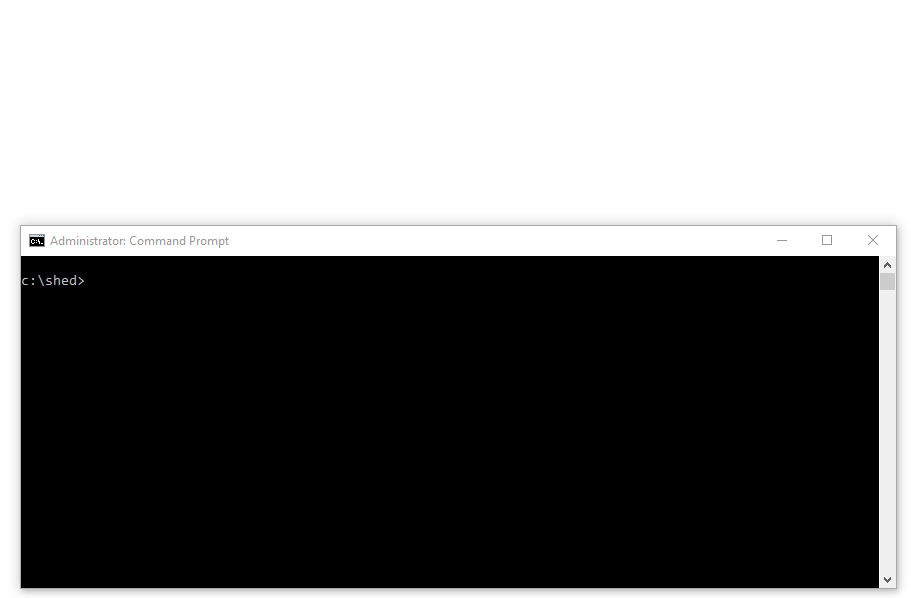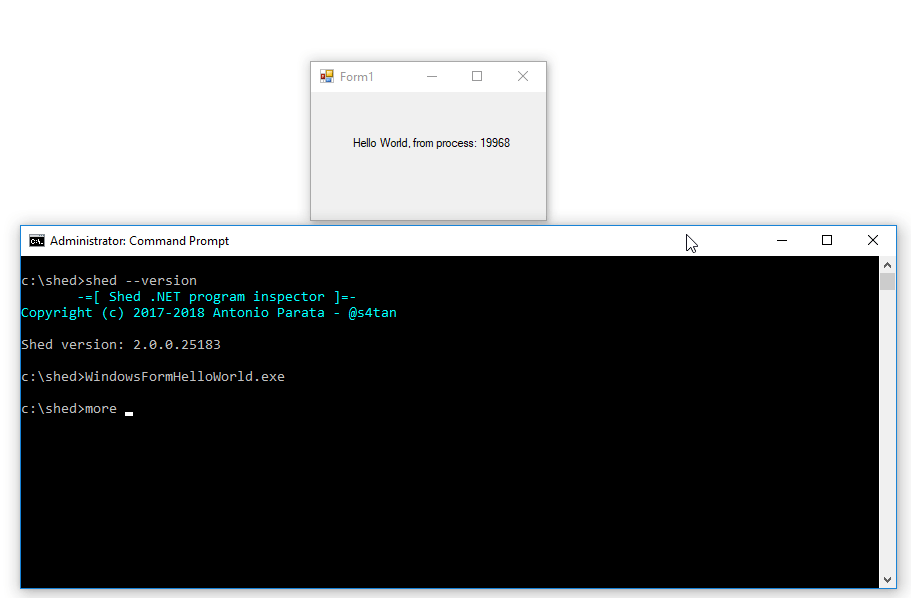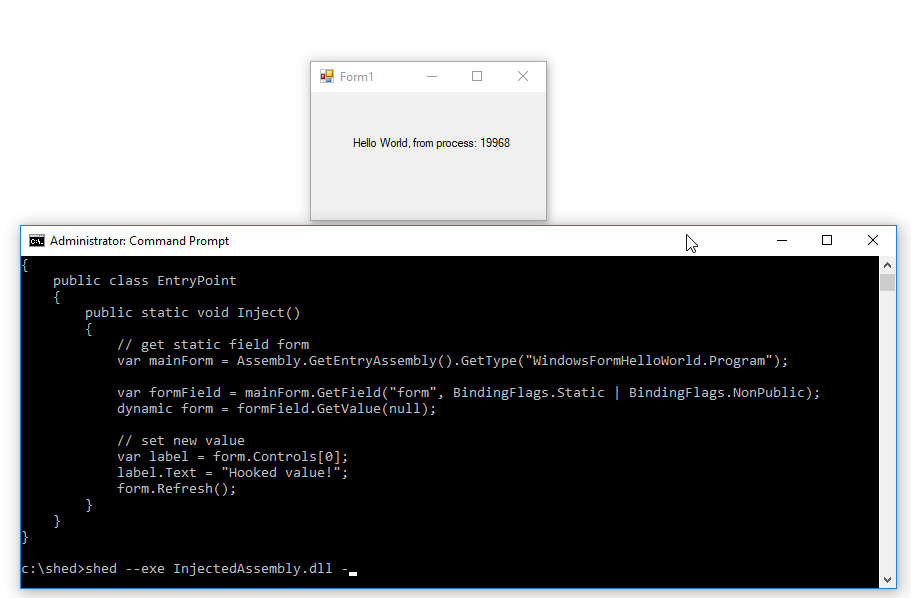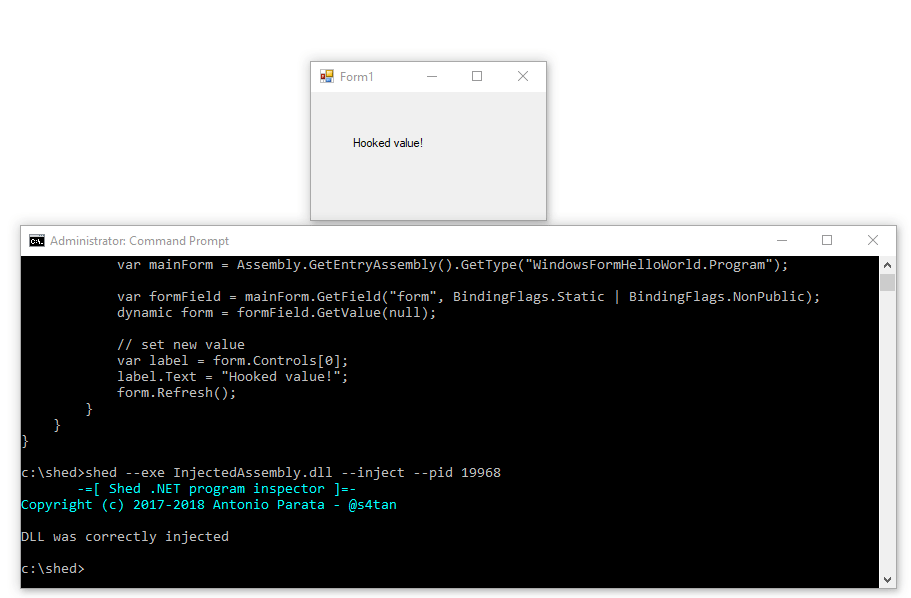 enkomio/shed
Inspecteur du runtime .NET
 mitre/multiscanner
Cadre modulaire de scan/analyse de fichiers
 gamozolabs/applepie
Un hyperviseur pour le fuzzing construit avec WHVP et Bochs
 cmatthewbrooks/r2kit
Un ensemble de scripts pour un workflow d'analyse de code malveillant basé sur radare
 superandroidanalyzer/super
Analyseur Android Rust sécurisé, unifié, puissant et extensible
 malwaretech/appcontainersandbox
Un exemple de sandbox utilisant AppContainer (Windows 8+)
 crowdstrike/crowdfms
# Système de gestion de flux CrowdStrike. CrowdFMS est un framework permettant d'automatiser la collecte et le traitement d'échantillons depuis…
 amossys/memitm
Outil pour réaliser un homme du milieu en mémoire
 ac-pm/inspeckage
Android Package Inspector - analyse dynamique avec hooks API, lancer des activités non exportées et plus. (Xposed Module)
 buguroo/cuckooautoinstall
Script d'installation automatique pour Cuckoo Sandbox








