
 #2
Outils pour l'observation du comportement des logiciels malveillants dans des environnements isolés afin de comprendre leurs actions et leur impact.
Recommandé par Kitploit
 nccgroup/house
Un kit d'analyse d'applications mobiles en runtime avec une interface Web, propulsé par Frida, écrit en Python.
dnspy/dnspyDébogueur .NET et éditeur d'assembly
 enkomio/sojobo
Un framework d'analyse binaire
 spiralbl0ck/bunch-of-fuzzers-developed-using-libfuzzer-and-asan
Collection de fuzzers construits avec libFuzzer et AddressSanitizer pour la détection automatisée de bugs dans le code C/C++.
 0x742/noia
Outil web pour parcourir les sandboxes d'applications mobiles, prévisualiser les bases de données SQLite et les fichiers binaires, et télécharger les…
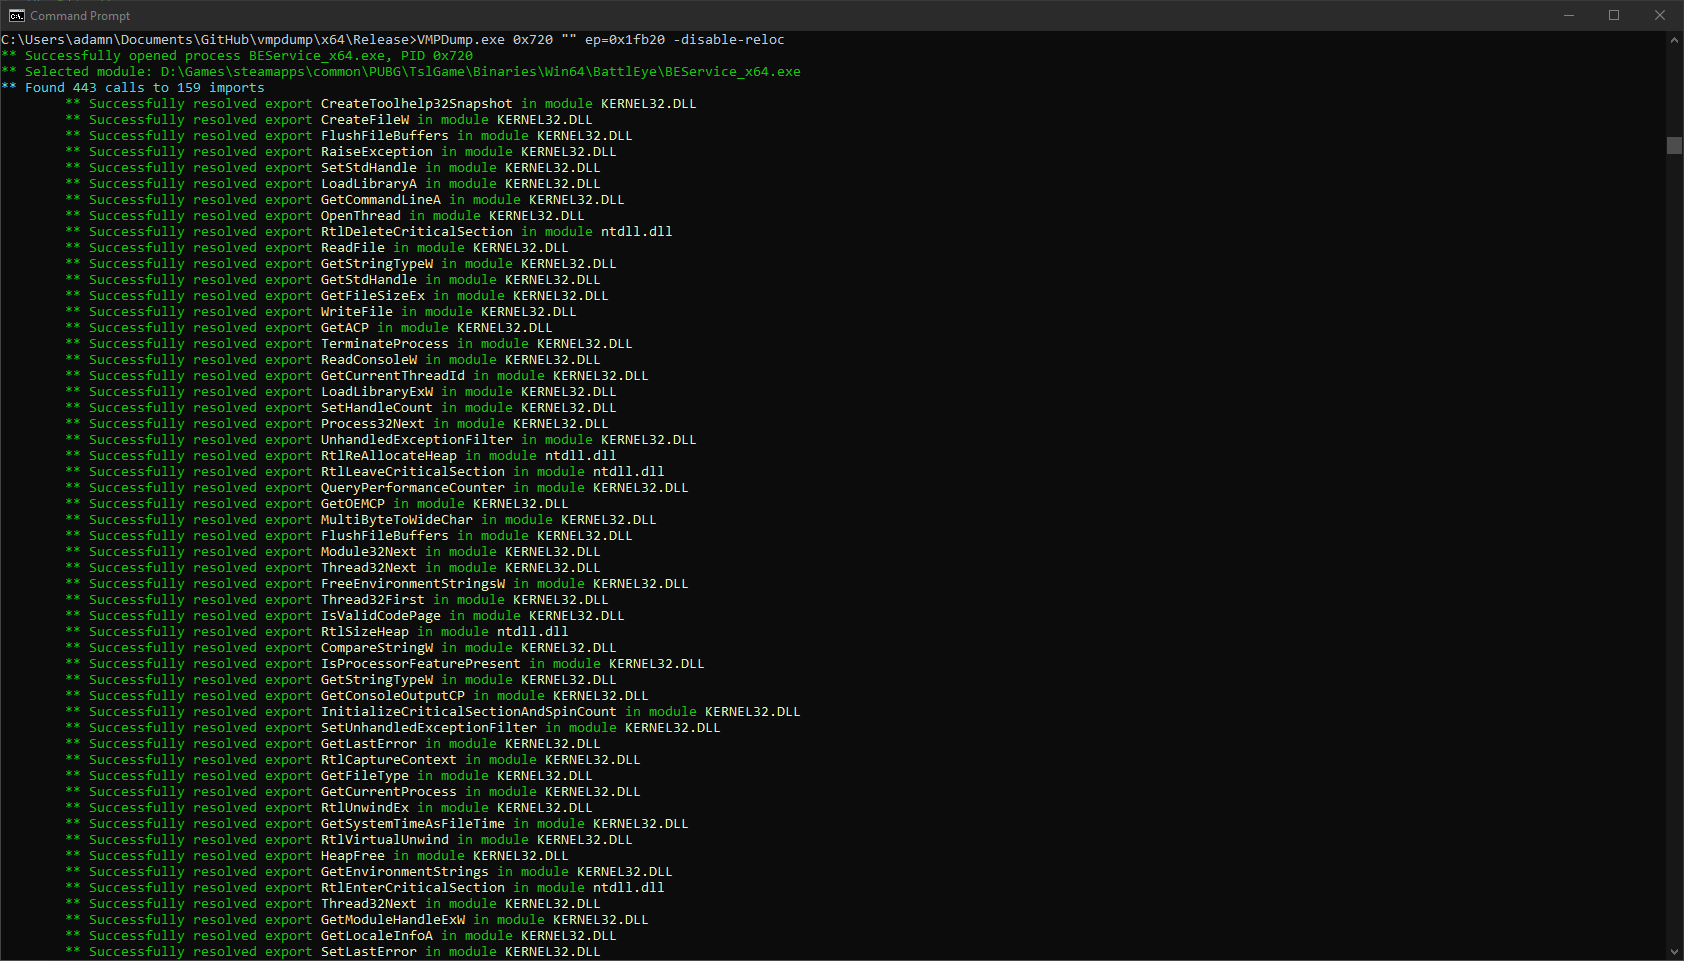 0xnobody/vmpdump
Un dumper dynamique VMP et un réparateur d'imports, propulsé par VTIL.
 nccgroup/icpin
Un Pintool de surveillance de l'intégrité
 reverseclabs/needle
Le framework de test de sécurité iOS
 withsecureopensource/see
Environnement d'exécution sandboxé
 ohjeongwook/shellcodeemulator
Émulateur de shellcode écrit avec Unicorn Framework avec Process Dump Emulation Environment
 hasan-khalil/cve-2020-6514
Exploit pour CVE-2020-6514 ciblant la corruption mémoire SCTP WebRTC dans les applications Android. Utilise Frida pour hooker les fonctions natives…
 security-prince/resources-for-application-security
Quelques bonnes ressources pour débuter en sécurité des applications
 mxmssh/drltrace
Drltrace est un traceur d'appels de bibliothèque pour les applications Windows et Linux.
 d0c-s4vage/resmack-fuzz-test
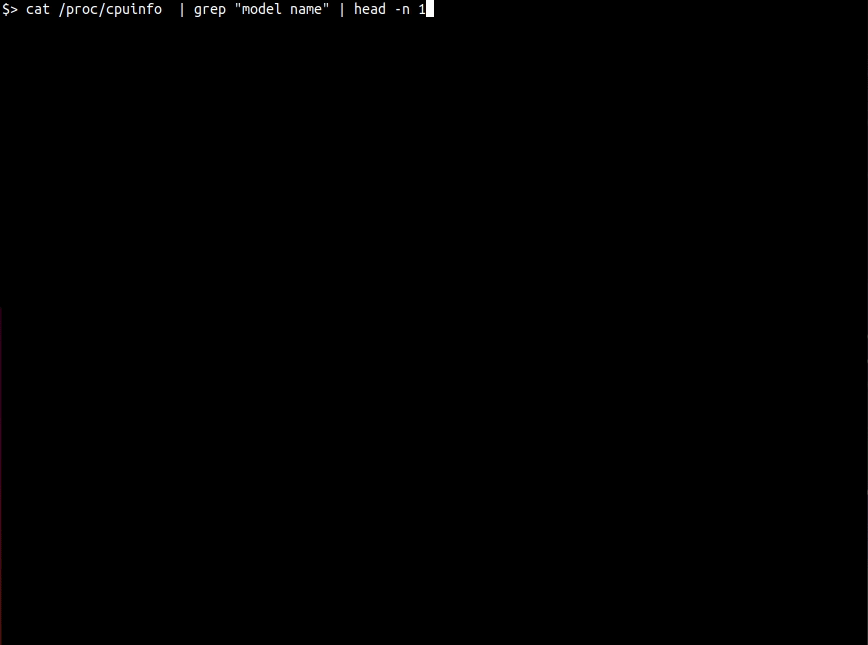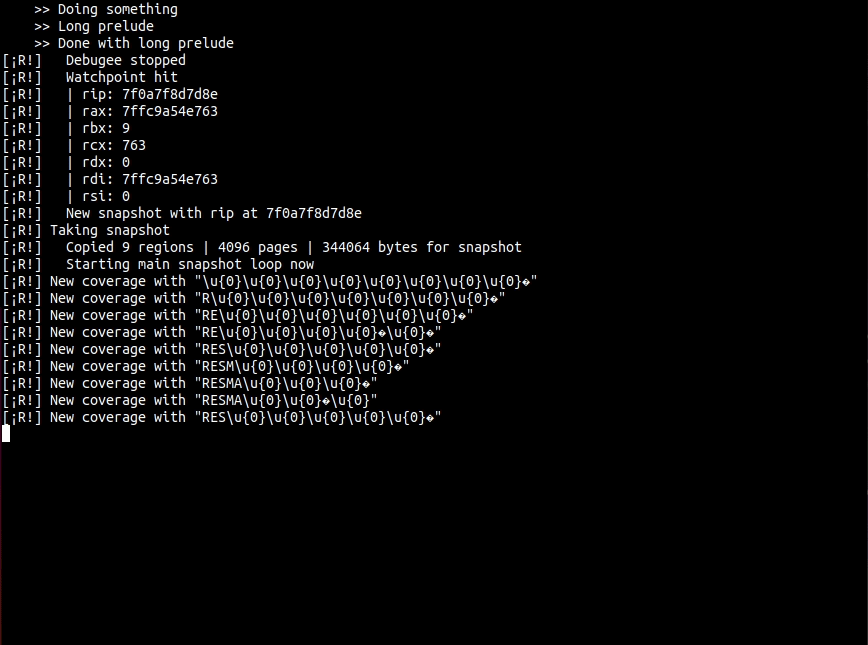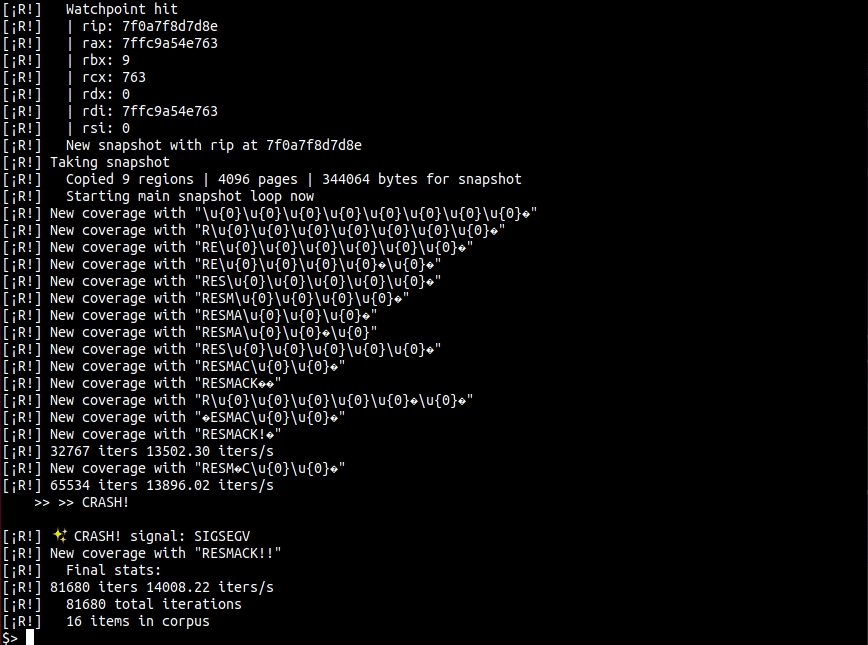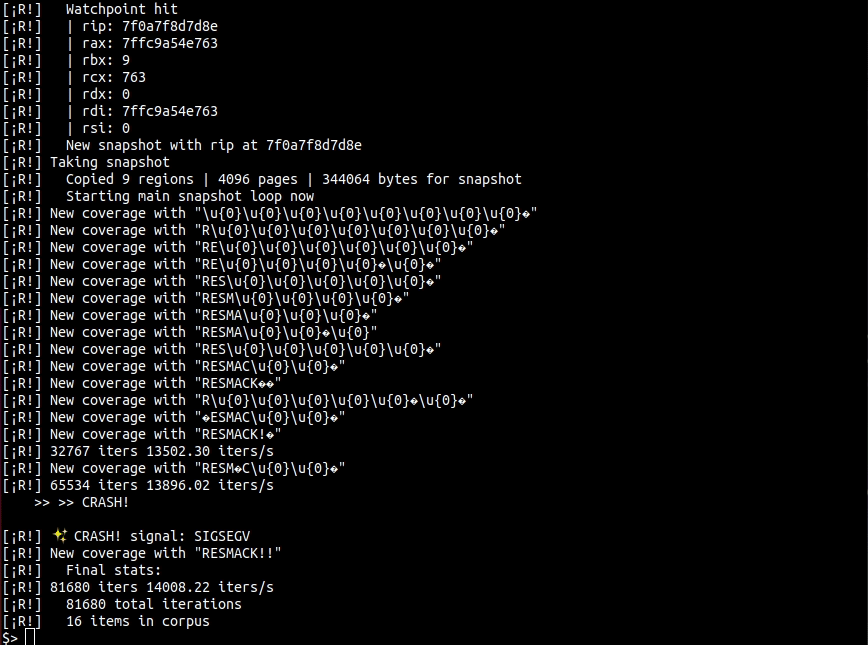
Ceci est un projet expérimental pour [resmack](https://gitlab.com/d0c-s4vage/resmack) afin de déterminer les meilleures méthodes pour instrumenter…
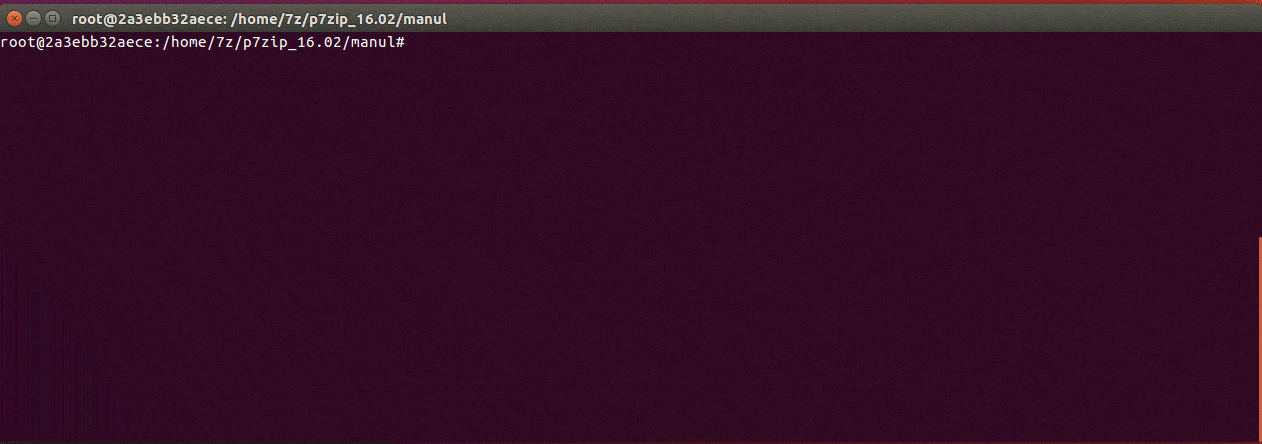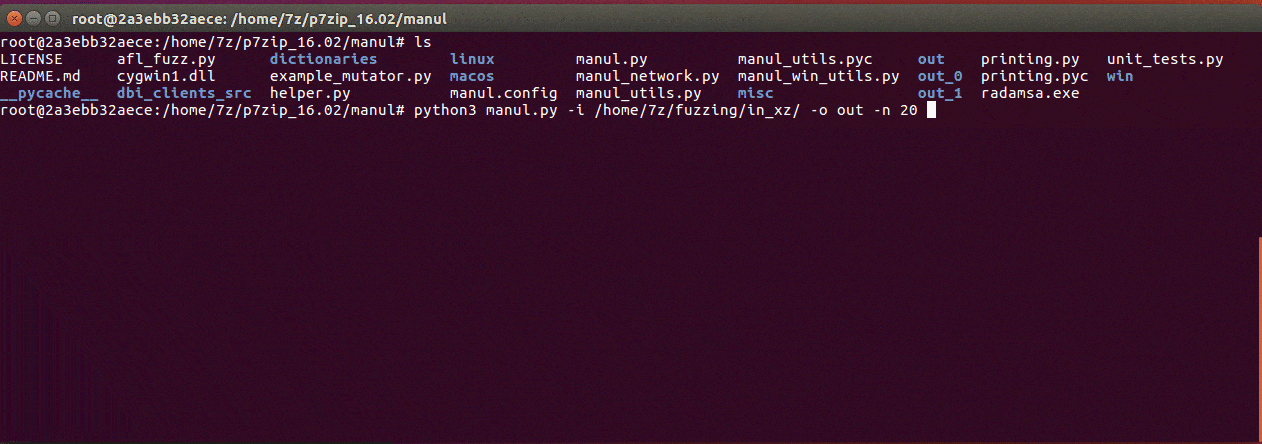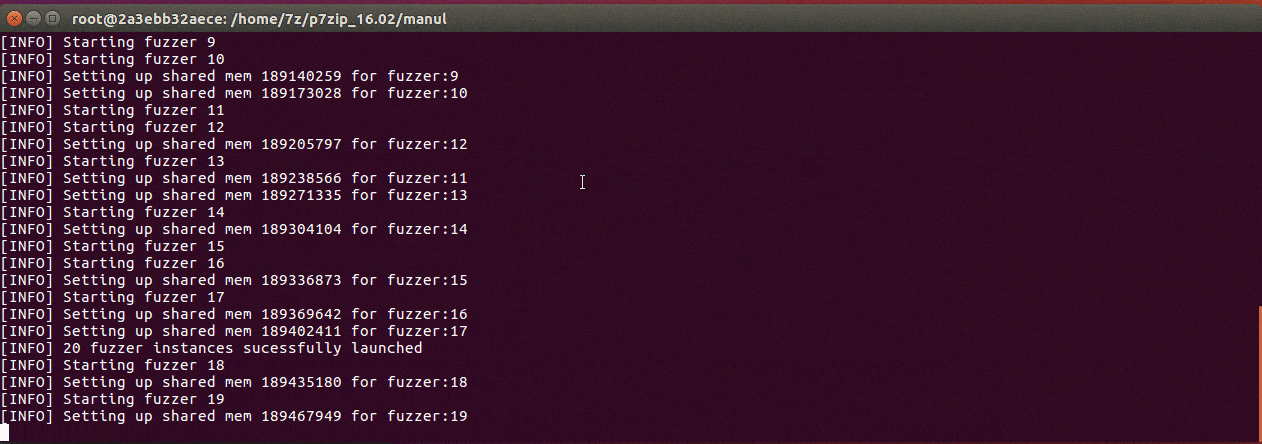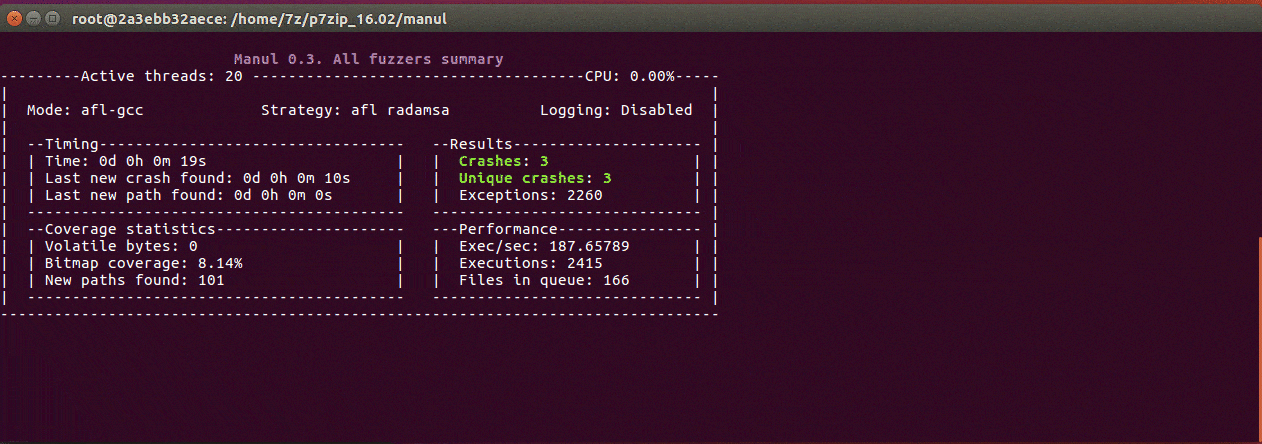 mxmssh/manul
Manul est un fuzzer parallèle guidé par la couverture pour binaires open-source et blackbox sur Windows, Linux et MacOS
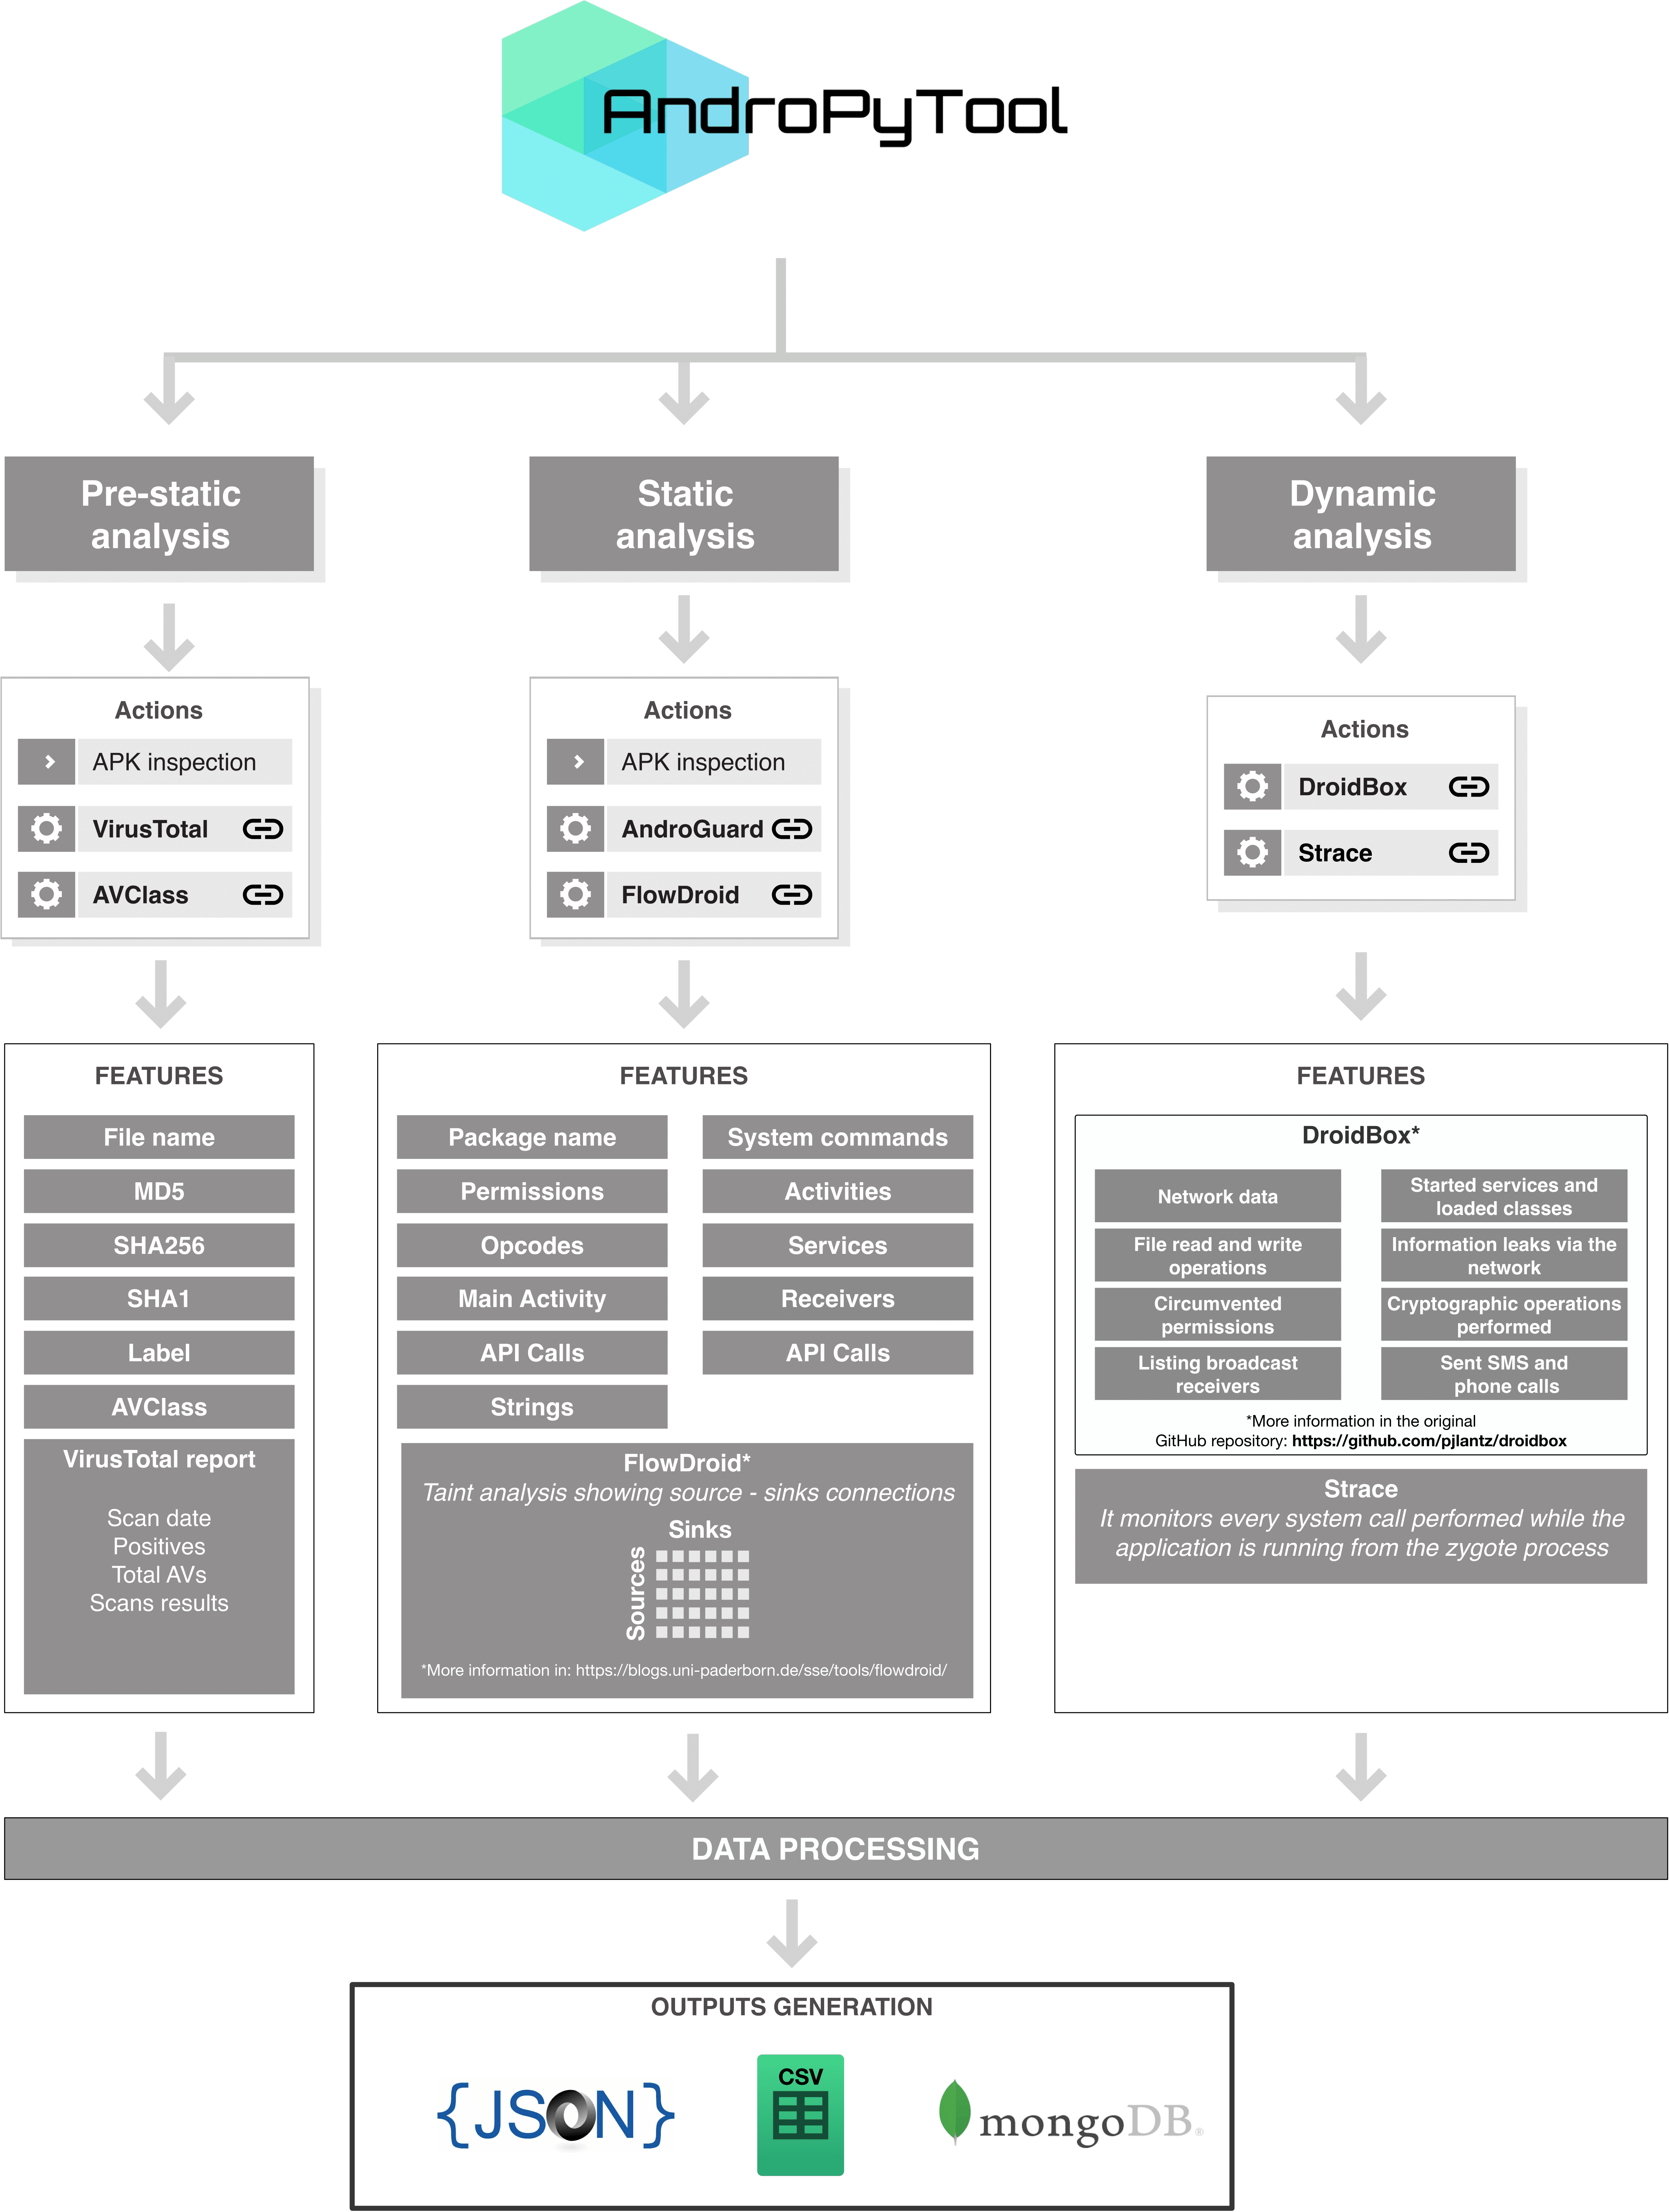 alexmyg/andropytool
Un framework pour l'extraction automatisée de caractéristiques statiques et dynamiques d'applications Android.
 idiom/pftriage
Outil et bibliothèque Python pour aider à analyser des fichiers lors du tri et de l'analyse de malwares.
 andreafioraldi/frida-fuzzer
Ce fuzzer expérimental est destiné à être utilisé pour le fuzzing en mémoire d'API.









