
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Catégories

Analyse Dynamique (Sandboxing)

Outils pour l'observation du comportement des logiciels malveillants dans des environnements isolés afin de comprendre leurs actions et leur impact.

Recommandé par Kitploit
Meilleurs outils

10 sélectionnés
cuckoo3 preview#2

cuckoo3

GitHubcert-ee/cuckoo3
823il y a 10 mois
IntelOwl preview#4

IntelOwl

GitHubintelowlproject/intelowl
4.7kil y a 1 mois
flare-vm preview#5

flare-vm

GitHubmandiant/flare-vm
8.9kil y a 19 jours
distro preview#6

distro

GitHubremnux/distro
119il y a 12 jours
commando-vm preview#7

commando-vm

GitHubmandiant/commando-vm
7.8kil y a 1 an
metasploitable3 preview#8

metasploitable3

GitHubrapid7/metasploitable3
5.7kil y a 1 an
firecracker preview#9

firecracker

GitHubfirecracker-microvm/firecracker
37.6kil y a 1 mois
gvisor preview#10

gvisor

GitHubgoogle/gvisor
19.8kil y a 1h 18m
kata-containers preview#11

kata-containers

GitHubkata-containers/kata-containers
8.5kil y a 2 jours
yara-x preview#13

yara-x

GitHubvirustotal/yara-x
1.2kil y a 13h 11m
Plus récentsPertinencePlus populairesMis à jour récemment
684 résultats
jspanda preview

jspanda

GitHubredsection/jspanda

scanner de vulnérabilités de pollution de prototype côté client
vulnerability-scannersdynamic-analysis-sandboxingstatic-code-analysis+1
46il y a 5 ans
smalien preview

smalien

GitHubh1nayoshi/smalien

Outil d'analyse des flux d'informations pour applications Android
android-securitystatic-analysisdynamic-analysis-sandboxing+2
12il y a 5 ans
PowerShellArsenal preview

PowerShellArsenal

GitHubmattifestation/powershellarsenal

Un module PowerShell dédié à la rétro-ingénierie

static-analysisdynamic-analysis-sandboxingencryption-decryption-tools+6
900il y a 5 ans
LittleCorporal preview

LittleCorporal

GitHubconnormcgarr/littlecorporal

LittleCorporal: Un générateur automatisé de Maldoc en C#
dynamic-analysis-sandboxingpayload-generationcode-analysis+7
227il y a 5 ans
aDLL preview

aDLL

GitHubideaslocas/adll

Outil automatisé de découverte de vulnérabilités de détournement de DLL qui analyse les binaires PE au moment du chargement et lors de l'exécution…
dynamic-analysis-sandboxingvulnerability-analysisexploitation+1
73il y a 5 ans
umap2 preview

umap2

GitHubnccgroup/umap2

Umap2 est la deuxième révision de l'outil d'évaluation de la sécurité des hôtes USB basé sur Python de NCC Group.
embedded-systems-securitydynamic-analysis-sandboxingvulnerability-analysis+4
282il y a 5 ans
flare-qdb preview
Archived

flare-qdb

GitHubmandiant/flare-qdb

Débogueur en ligne de commande et Python pour instrumenter et modifier le comportement de logiciels natifs sous Windows et Linux.
dynamic-analysis-sandboxingreverse-engineeringscripting-automation+3
164il y a 5 ans
simplify preview

simplify

GitHubcalebfenton/simplify

Machine virtuelle Android et désobfuscateur
android-securitydynamic-analysis-sandboxingreverse-engineering+2
4.7kil y a 5 ans
redexer preview

redexer

GitHubplum-umd/redexer

Le framework d'instrumentation binaire Redexer pour le bytecode Dalvik
android-securitystatic-analysisdynamic-analysis-sandboxing+4
174il y a 5 ans
CAPE preview

CAPE

GitHubctxis/cape

Configuration de malware et extraction de payload
dynamic-analysis-sandboxingreverse-engineeringdebuggers+2
761il y a 5 ans
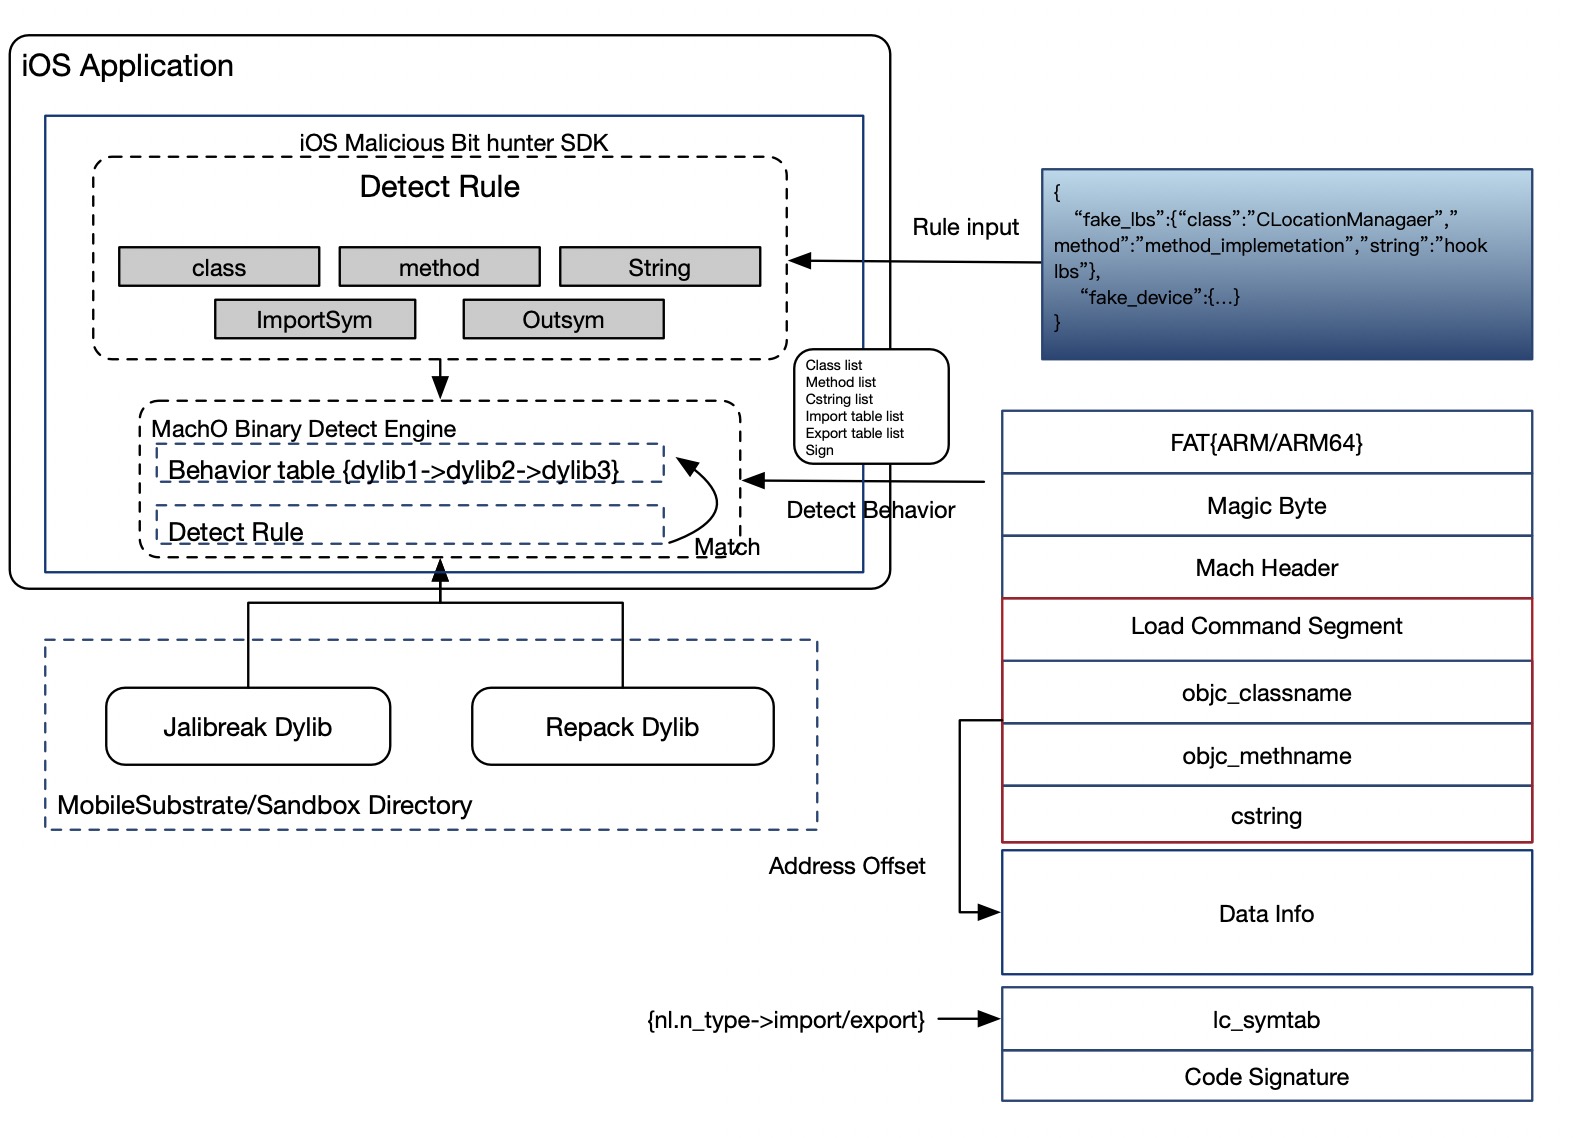
ios-malicious-bithunter preview

ios-malicious-bithunter

GitHubalipay/ios-malicious-bithunter

iOS Malicious Bit Hunter est un moteur de détection de plug-ins malveillants pour les applications iOS. Il peut analyser l'en-tête du fichier macho…
static-analysisdynamic-analysis-sandboxingios-security+3
88il y a 5 ans
ATFuzzer preview

ATFuzzer

GitHubsysnets/atfuzzer

Grammar-guided evolutionary fuzzer for dynamic analysis of AT command interfaces on Android smartphones via Bluetooth and USB, uncovering DoS,…
android-securitybluetooth-securitydynamic-analysis-sandboxing+2
158il y a 5 ans
IPCDump preview

IPCDump

GitHubguardicore/ipcdump

Traceur IPC Linux basé sur BPF pour les pipes, signaux, sockets Unix, loopback et pseudo-terminaux avec capture de métadonnées et de contenu,…
dynamic-analysis-sandboxingdebuggersforensics+1
247il y a 5 ans
static-arm-bins preview

static-arm-bins

GitHubtherealsaumil/static-arm-bins

Binaires ARM compilés statiquement pour le débogage et l'analyse à l'exécution
embedded-systems-securitygeneral-purpose-utilitiesdynamic-analysis-sandboxing+6
529il y a 5 ans
efi_fuzz preview
Archived

efi_fuzz

GitHubsentinel-one/efi_fuzz

Fuzzer guidé par couverture pour les variables NVRAM UEFI utilisant l'émulation Qiling et AFL++ pour découvrir des vulnérabilités du firmware via la…
embedded-systems-securitydynamic-analysis-sandboxingvulnerability-analysis+3
154il y a 5 ans
mapped-dumper preview

mapped-dumper

GitHubgmh5225/mapped-dumper

Un programme écrit en C++ pour dumper à distance des modules mappés manuellement.
defensive-toolsdynamic-analysis-sandboxingmemory-forensics+4
2il y a 5 ans
CallObfuscator preview

CallObfuscator

GitHubd35ha/callobfuscator

Obfusquer des API Windows spécifiques avec différentes API
defensive-toolsstatic-analysisdynamic-analysis-sandboxing+4
1.0kil y a 5 ans
DECAF preview

DECAF

GitHubdecaf-project/decaf

DECAF (acronyme de Dynamic Executable Code Analysis Framework) est une plateforme d'analyse binaire basée sur QEMU. C'est également le foyer de la…


android-securitydynamic-analysis-sandboxingreverse-engineering+2
837il y a 5 ans
Précédent1…323334…38Suivant
Analyse Dynamique (Sandboxing) — Page 33 | Kitploit







