
 #2
Outils pour l'observation du comportement des logiciels malveillants dans des environnements isolés afin de comprendre leurs actions et leur impact.
Recommandé par Kitploit
 monnappa22/limon
Limon est un sandbox développé dans le cadre d'un projet de recherche écrit en Python, qui collecte, analyse et génère automatiquement des rapports…
 oalabs/frida-wshook
Outil d'analyse de scripts basé sur Frida.re
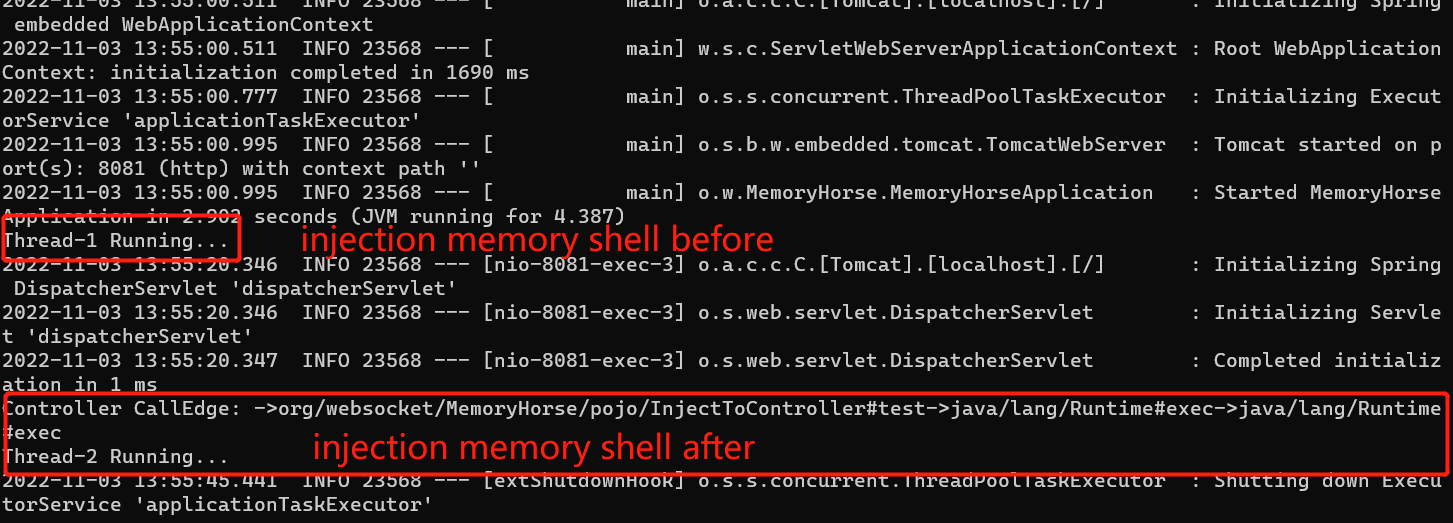 sf197/memoryshellhunter
Scanner de Java Agent memory horse combiné avec le mode Call Graph
 charis3306/cve-2025-24813
Outil d'exploitation CVE-2025-24813
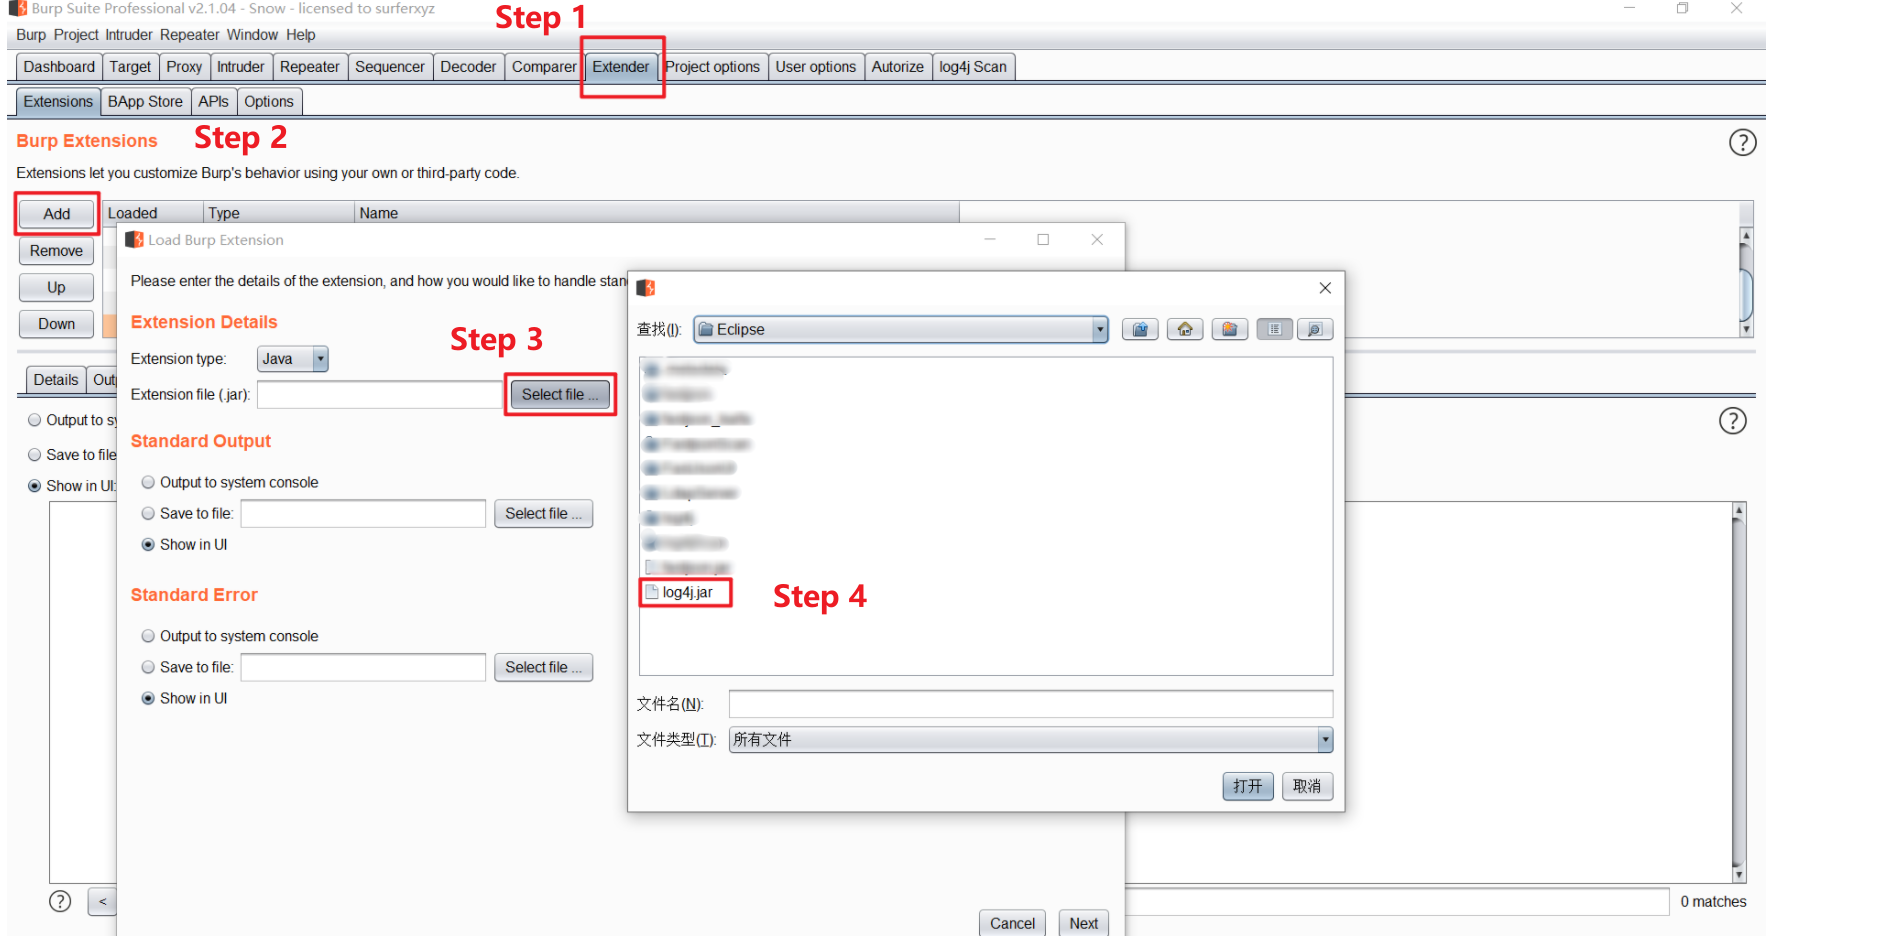 snow0715/log4j-scan-burpsuite
Plugin Burpsuite de détection de la vulnérabilité Log4j (CVE-2021-44228)
 hasan-khalil/cve-2020-6514
Exploit pour CVE-2020-6514 ciblant la corruption mémoire SCTP WebRTC dans les applications Android. Utilise Frida pour hooker les fonctions natives…
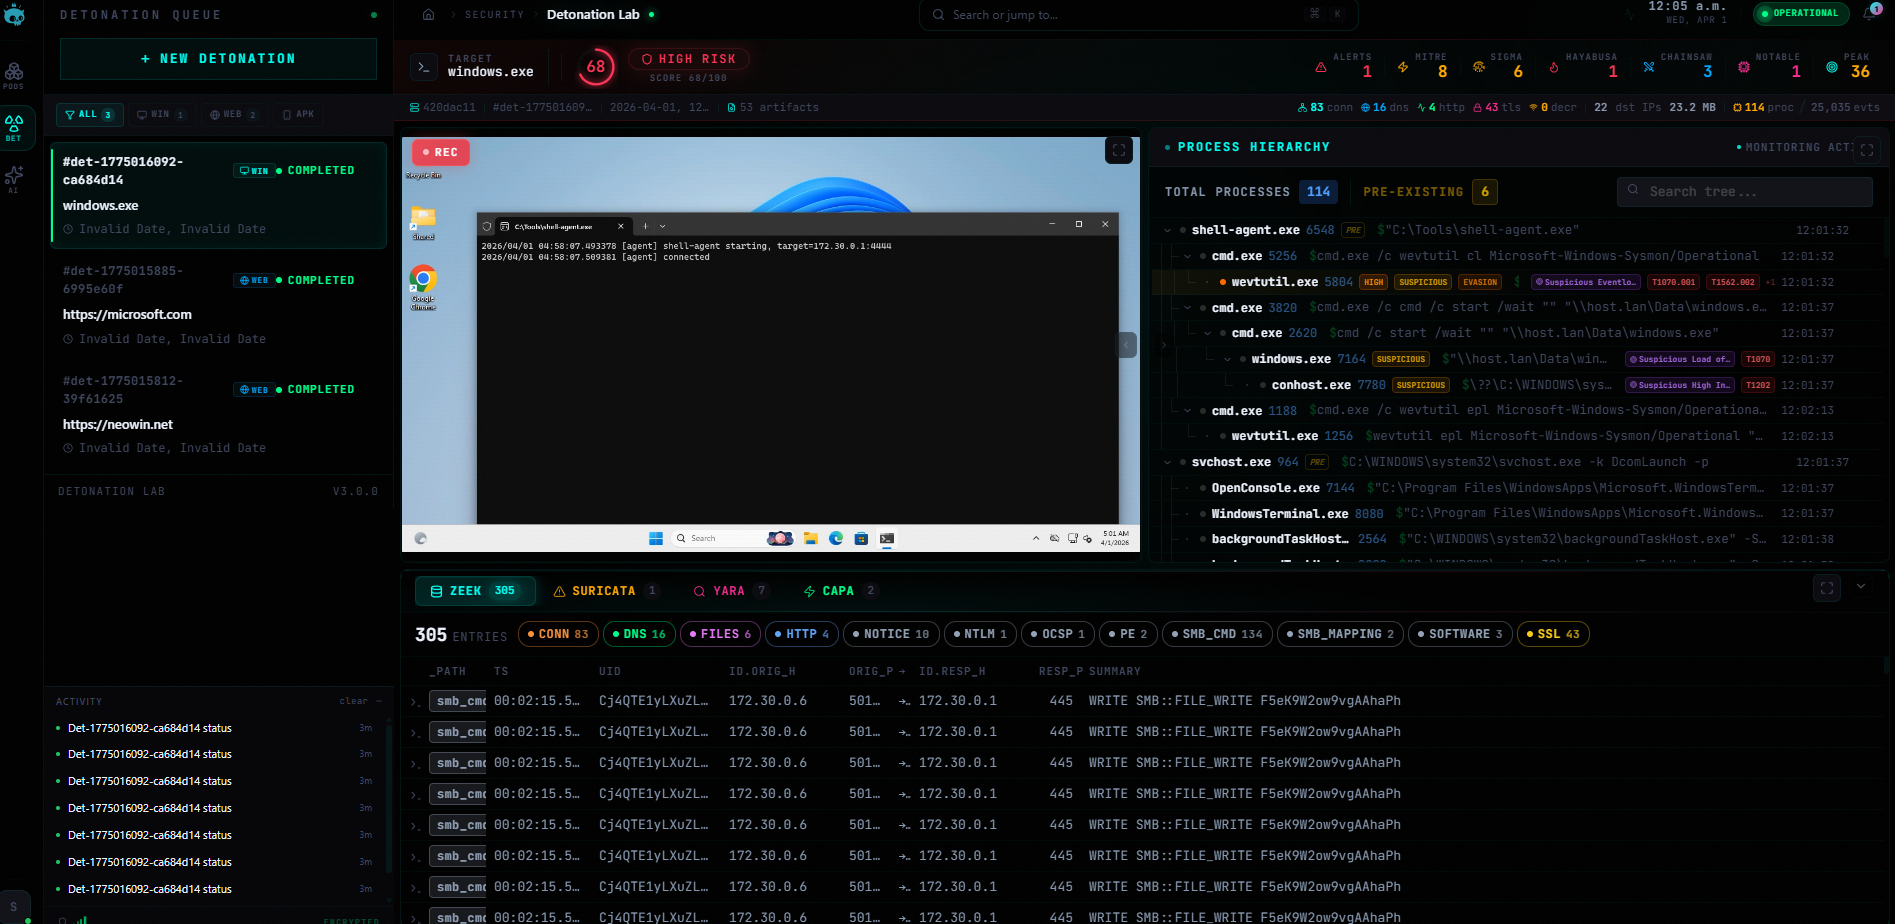 sunchero/naga
plateforme de détonation de logiciels malveillants
 horkimhab/cve-2026-39813
CVE-2026-39813 - Fortinet Sandbox - Projet
 dbrumley/extract75-cve-2020-13995
Exploit de détournement de flux de contrôle pour CVE-2020-13995 avec déploiement basé sur Docker et intégration du fuzzing Mayhem pour les tests de…
 darthton/hyperbone
Hyperviseur VT-x minimaliste pour Windows x64 offrant des hooks syscall, MSR, IDT et inline kernel, ainsi qu'une substitution de pages basée sur…
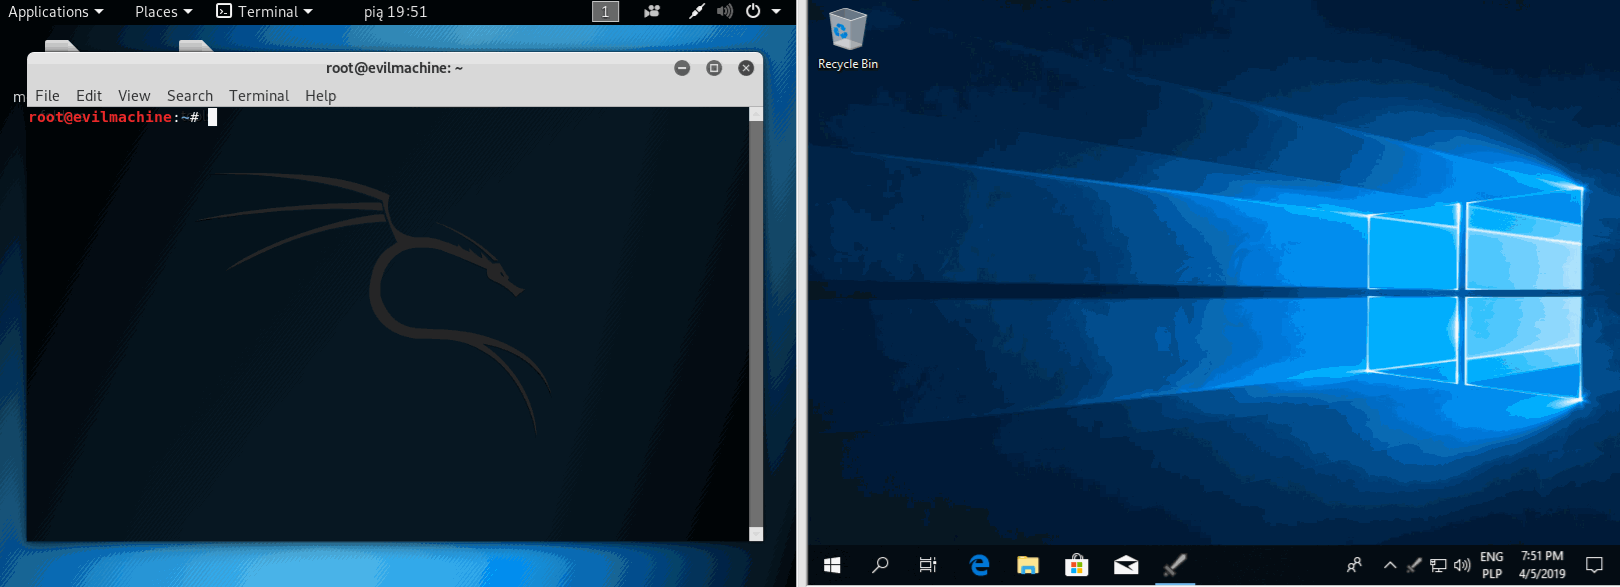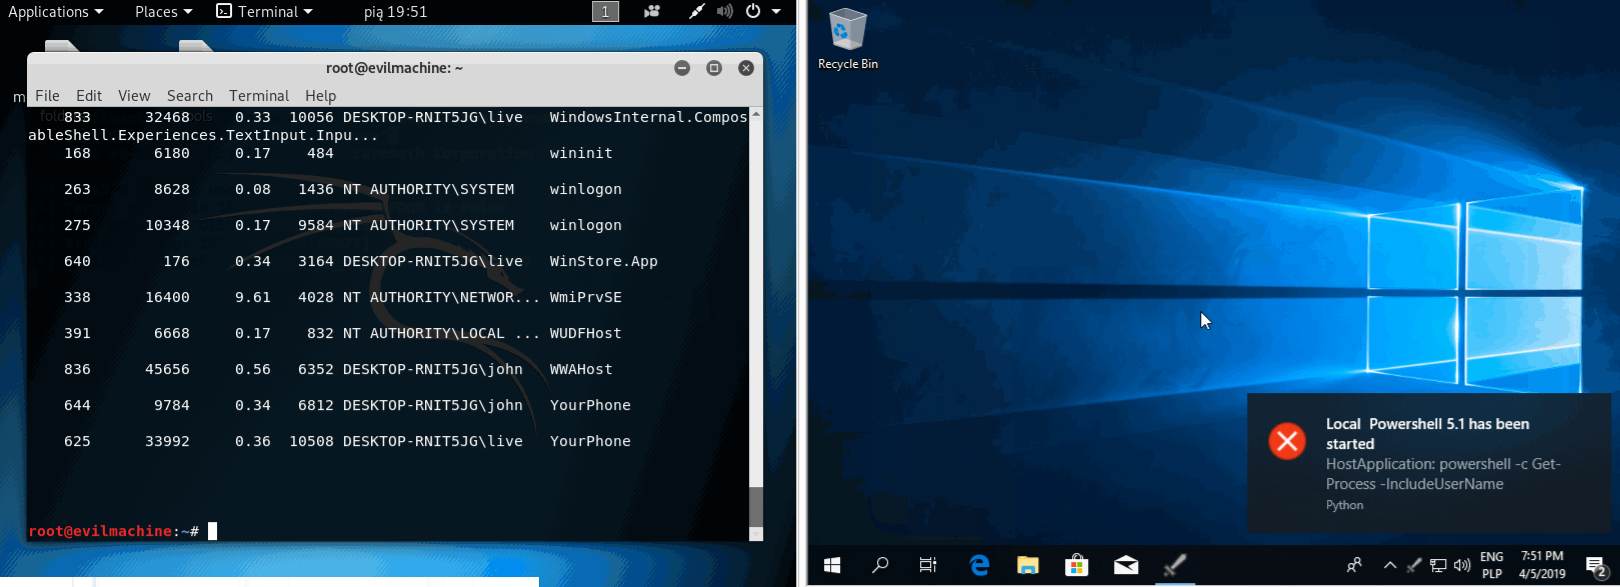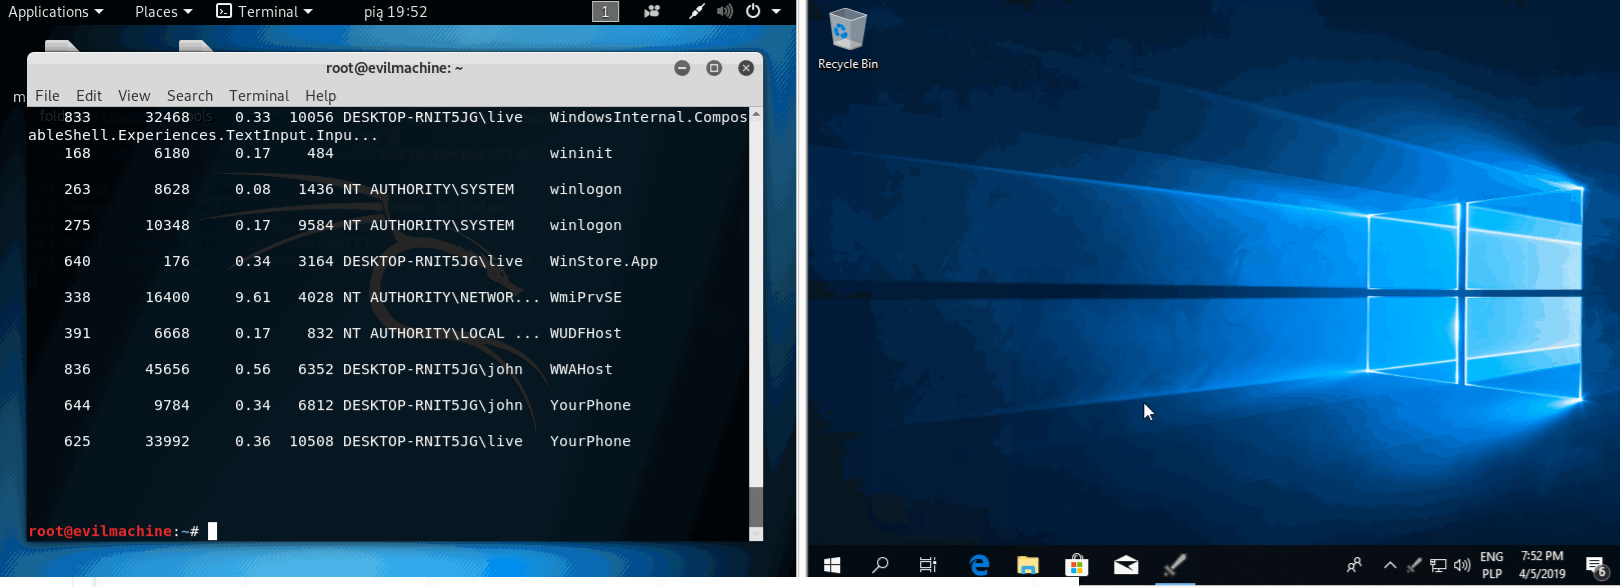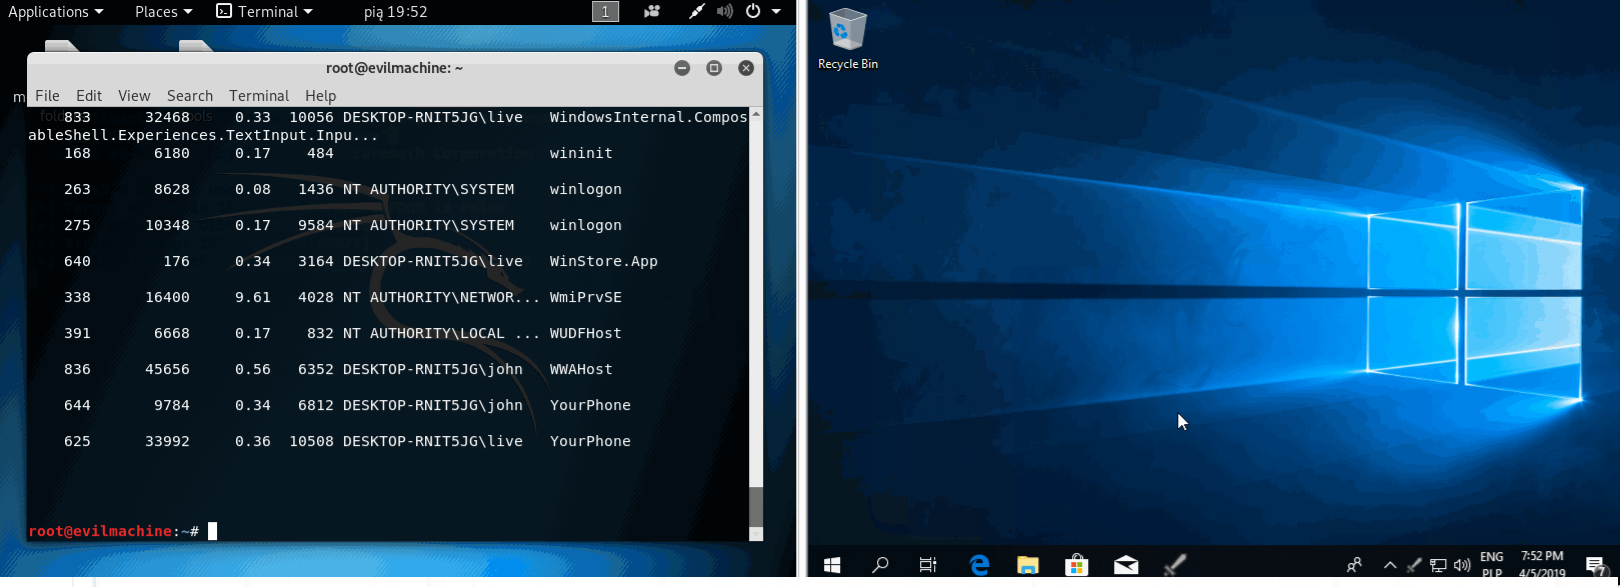 yarox24/attack_monitor
Logiciel de détection des points de terminaison et d'analyse des logiciels malveillants
 buffer/pylibemu
Un wrapper Cython pour Libemu
 crackercat/cve-2023-4863-
Déclencher la célèbre vulnérabilité 0day de libweb avec libfuzzer
 horkimhab/cve-2026-39808
CVE-2026-39808 - Fortinet Sandbox - Brouillon
 andrii-kovalenko-celonis/log4j-vulnerability-demo
Point de terminaison pour tester CVE-2021-44228 – Log4j 2
 gmh5225/ntstrace
Traceur d'appels système basé sur frida-stalker sous Windows (x64).
 gmh5225/linux-kernel-debugger
Module de débogage matériel du noyau permettant de vider les opérations des rootkits et d'inspecter l'activité au niveau du noyau pour l'analyse de…
 gmh5225/fracture-
🐈⬛ Suite WIP pour le reverse engineering d'applications JVM








