
 #2
Outils pour l'observation du comportement des logiciels malveillants dans des environnements isolés afin de comprendre leurs actions et leur impact.
Recommandé par Kitploit

 theqmaks/phantom-frida
Compilez un serveur Frida anti-détection à partir des sources. ~90 correctifs couvrant 16 vecteurs de détection, auto-compilations hebdomadaires avec…
 frida/frida
Dépôt principal pour héberger les binaires de version
 kaandemir993/amadey-loader-multi-stage-malware-with-keylogging-clipboard-hijack-privilege-escalation-analysis
Rétro-ingénierie d'Amadey Loader avec x64dbg : résolution dynamique des API, élévation des privilèges de jeton, hooks de keylogger, capture du…
 lkimuk/reark
Outil intelligent de rétro-ingénierie et d'analyse assistée par IA pour HarmonyOS NEXT (HAP/APP/ABC), Android (APK/AAB), iOS (IPA) et les binaires…
 firecracker-microvm/firecracker
MicroVMs sécurisées et rapides pour l'informatique serverless.
 amd2g2zz/kunglao-agent
L'agent expert en rétro-ingénierie : planifie son propre parcours d'analyse, déduit chaque fait à partir de preuves brutes et converge sous des…
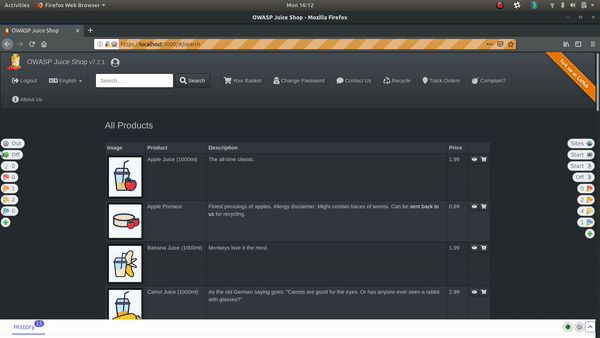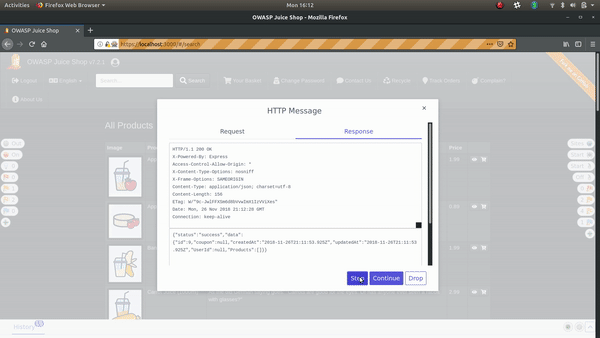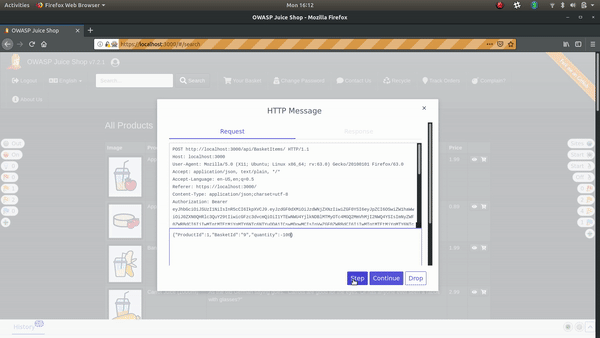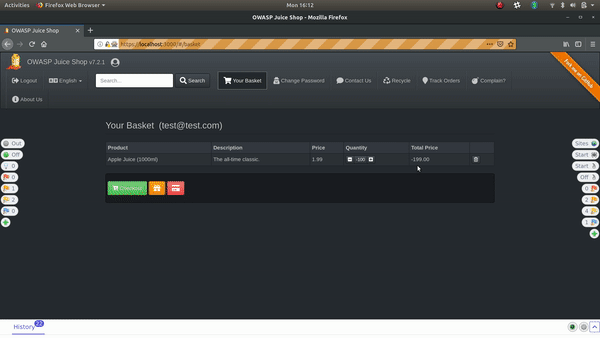 zaproxy/zap-hud
L'affichage tête haute ZAP (HUD)
 x64dbg/x64dbg
Un débogueur open-source en mode utilisateur pour Windows. Optimisé pour la rétro-ingénierie et l'analyse de logiciels malveillants.
 idiom/pftriage
Outil et bibliothèque Python pour aider à analyser des fichiers lors du tri et de l'analyse de malwares.
 lfi-project/lfi
Dépôt de premier niveau pour LFI : Sandboxing logiciel pratique, efficace et sécurisé
 security-prince/resources-for-application-security
Quelques bonnes ressources pour débuter en sécurité des applications
 aflplusplus/aflplusplus
AFL++ est un fuzzer de pointe, et n°1 dans les benchmarks. Il était à l'origine basé sur AFL. Aujourd'hui, il est livré avec qemu 5.1, une couverture…
 vaib25vicky/awesome-mobile-security
Un effort pour construire un lieu unique pour toutes les choses utiles liées à la sécurité android et iOS. Toutes les références et outils…
 vighnesh91/-logicsentry-ai
Moteur de triage SAST/DAST hors ligne qui analyse le code source et rejoue le trafic HAR pour détecter les failles de logique métier, les BOLA, les…
 sandboxie-plus/sandboxie
Sandboxie Plus & Classic
 pdb333/cortex
Une boîte à outils d'analyse d'exécution Windows combinant analyse de mémoire, débogage, automatisation et API adaptées à l'IA.
 microsoft/mxc
Piloté par des politiques, isolation et confinement en couches
 anthropic-experimental/sandbox-runtime
Un outil de sandboxing léger pour appliquer des restrictions de système de fichiers et de réseau à des processus arbitraires au niveau du système…







