
 #1
Outils de reconnaissance DNS, surveillance, détection de tunnels et analyse de sécurité DNS.
Recommandé par Kitploit
 connormcgarr/cve-2020-1350
Preuve de concept d'exploitation pour CVE-2020-1350, une vulnérabilité critique d'exécution de code à distance dans le serveur DNS Windows. Démontre…
 internon/inter-recon
Script pour effectuer une reconnaissance automatique initiale du web et des vulnérabilités
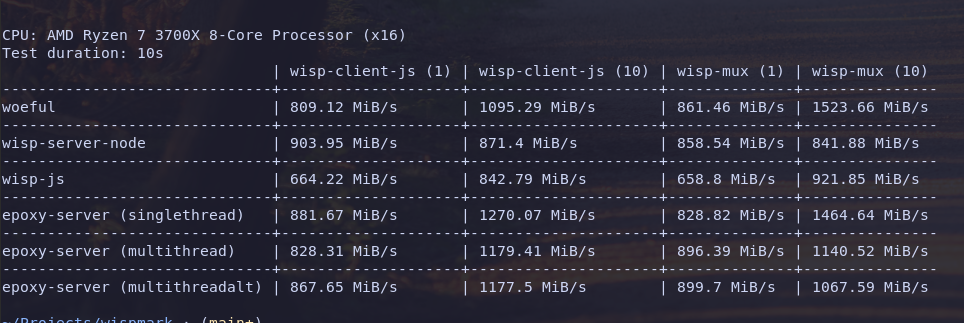 mercuryworkshop/woeful
Woeful est un outil qui permet aux applications web de se connecter à Internet de manière sûre et sécurisée sans backend complexe.
 aarocy/recon-scan
Recon-Scan : reconnaissance passive open source avec analyse de sécurité basée sur l'IA. Zéro intervention, axé développeur et respectueux de la vie…
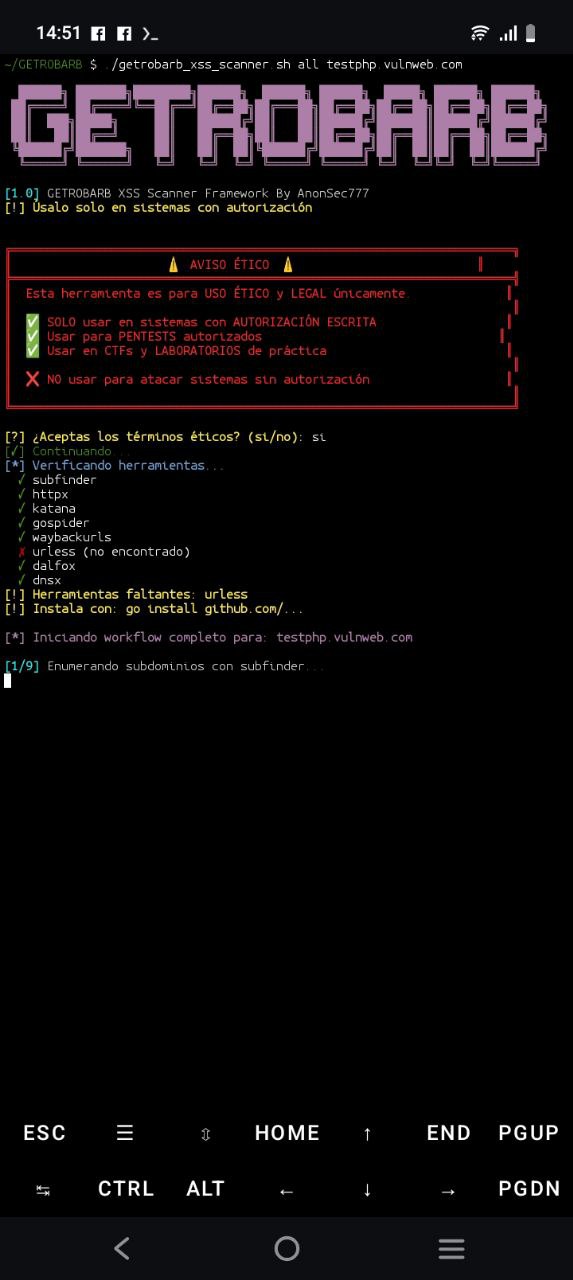 hackingteamoficial/getrobarb
Cadre automatisé de reconnaissance et de détection XSS intégrant subfinder, httpx, katana, gospider, waybackurls et dalfox en un pipeline à 9 étapes…
 tegal1337/pocketpentester
Boîte à outils de sécurité offensive Android priorisant le mode hors ligne, avec 21 modules pour la reconnaissance, le scan de ports, l'énumération…
 jgajek/cve-2015-7547
Serveur d'exploitation PoC pour CVE-2015-7547
 ipfinder-io/ip-finder-cli
Le client en ligne de commande officiel pour IPFinder
 mattimustang/firepwner
Exploit pour CVE-2015-6357 Cisco FireSIGHT Management Center - Vulnérabilité de validation de certificat
 flex36ty/ps5-pihost
Serveur Web d'Exploit PS5 sur un Raspberry Pi Alimenté par le Port USB de la PS5
 msadministrator/czds
Un package Python pour télécharger les fichiers de zone depuis le service centralisé de données de zone hébergé par l'ICAAN.
 awesom3alex/osint-menace
Console de tri OSINT passif pour la reconnaissance d'emails, noms d'utilisateur, domaines, IP et portefeuilles crypto. Comprend la gestion de cas,…
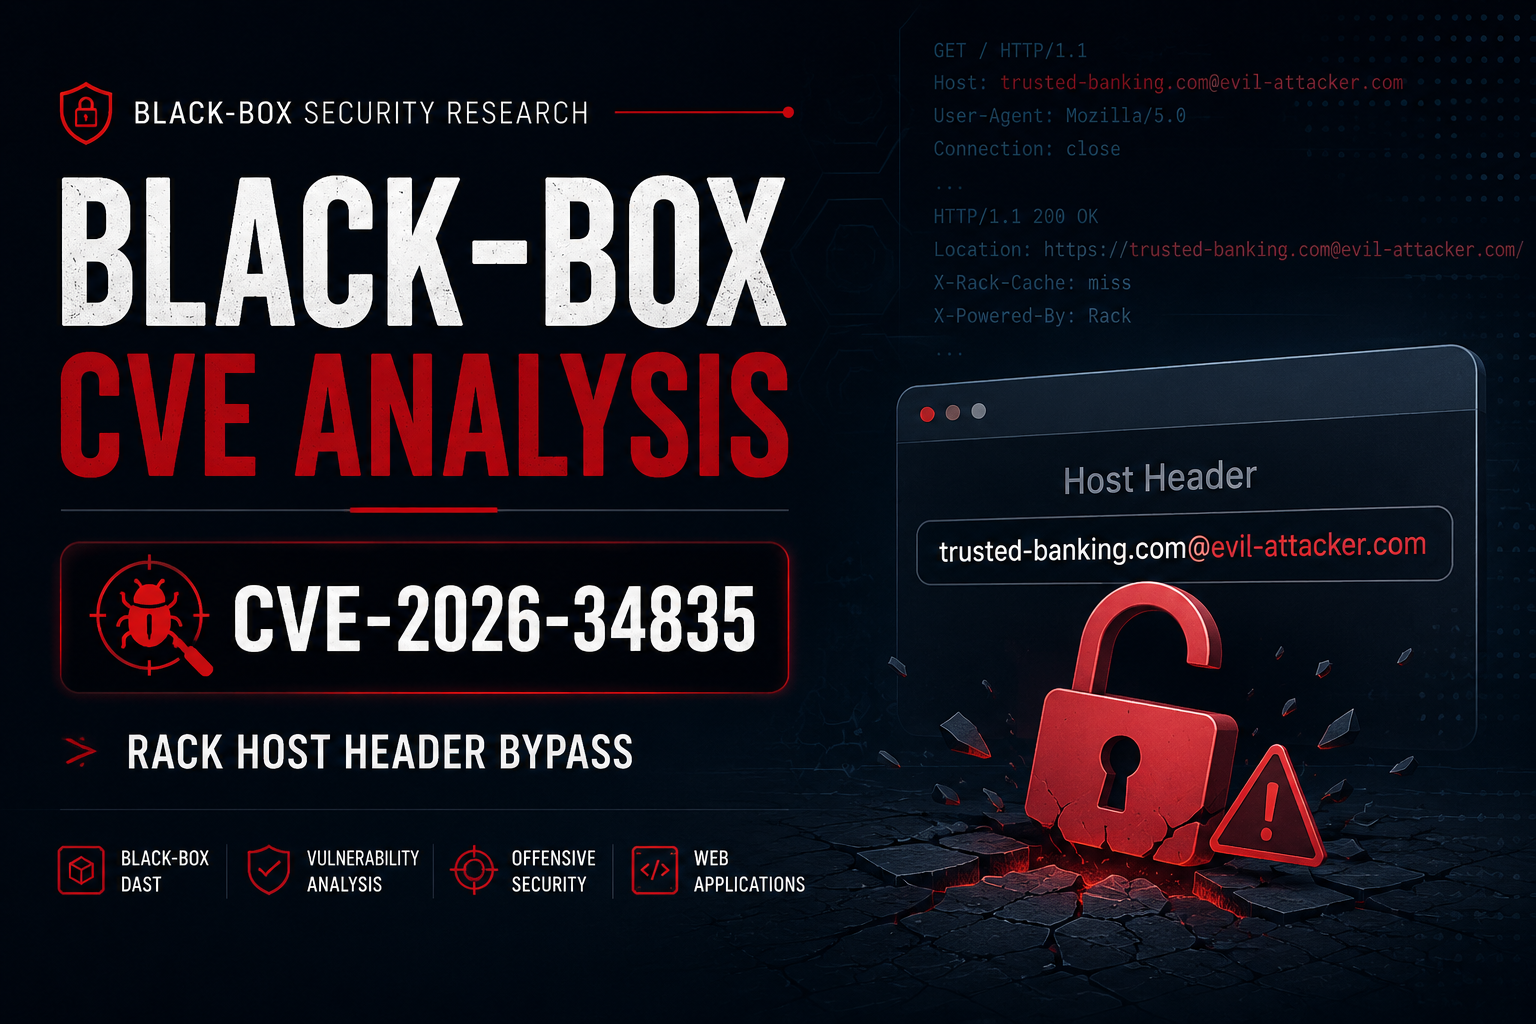 cyber-note/cve-2026-34835-black-box-analysis
Une analyse de sécurité black-box (DAST) de la CVE-2026-34835 axée sur la méthodologie de validation externe, le comportement observable, l'impact…
 chundefined/torward
Force tout le trafic système à passer par le réseau Tor avec prévention des fuites IPv6, des règles iptables strictes et un routage DNS pour…
 corelight/icanntld
Script Zeek utilisant la liste officielle des domaines de premier niveau (TLD) de l'ICANN avec le framework Input pour extraire les informations…
 qruiqai/leakish
Détecteur de fuites de confidentialité dans le navigateur — huit modules de détection, évaluation des risques et historique par compte, le tout dans…
 papayajackal/ipeeyoupeewepee
Scanner et suite d'attaque pour les hôtes qui transfèrent des paquets non authentifiés via les protocoles IPIP et GRE. (CVE-2020-10136 CVE-2024-7595)
 principlebreach/waybend
Atelier auto-hébergé pour les redirections SSRF, les payloads, les callbacks et le DNS








