
 #1
Outils pour l'acquisition, la préservation et l'analyse des preuves numériques à des fins légales ou d'enquête.
Recommandé par Kitploit

 forrest-orr/moneta
Moneta est un outil d'analyse mémoire en mode utilisateur en direct pour Windows, capable de détecter des IOC de malwares.
 0x36/pixel_gpu_exploit
# Exploit du noyau Android 14 pour Pixel7/8 Pro
 intezer/linux-explorer
Boîte à outils de forensique en direct facile à utiliser pour les terminaux Linux
 pwndorei/cve-2024-22532
Preuve de concept d'exploit pour CVE-2024-22532 : débordement de tampon basé sur le tas dans XnView Classic 2.51.5 et NConvert 7.163 via un fichier…
 spiralbl0ck/skypeaclkeygen.exe-analysis-for-hacking-team
SkypeACLKeyGen.exe analysis for hacking team
 colaoo123/cve-2022-22555
Exploit pour CVE-2022-22555, une vulnérabilité de débordement de tampon du tas du noyau Linux permettant une élévation locale de privilèges. Comprend…

 cisco-talos/pyrebox
Sandbox de rétro-ingénierie scriptable en Python, un framework d'instrumentation et d'inspection de machines virtuelles basé sur QEMU
 gmh5225/evilkaspersky
Expérience de pilote de noyau Windows basée sur KasperskyHook qui utilise des appels système directs pour la copie de mémoire interprocessus, avec…
 rogeliopumajulca/test-cve-2023-32233
CVE-2023-32233
 mister-turtle/cve-2023-32784
Extrait les mots de passe principaux KeePass des dumps de mémoire des bases de données déverrouillées, produisant des caractères potentiels par…
 ctm1/cve-2023-32784-keepass-linux
KeePass Extraction du mot de passe principal - Preuve de concept pour Linux
 jstrosch/malware-samples
Échantillons de logiciels malveillants, exercices d’analyse et autres ressources intéressantes.
 malgamy/scripts-with-malware-analysis
Une collection de scripts Python pour analyser des échantillons de malwares, extraire des indicateurs de compromission et soutenir les investigations…
 mikeroyal/digital-forensics-guide
Guide de la criminalistique numérique. Apprenez tout sur la criminalistique numérique, la criminalistique informatique, la criminalistique des…
 s1lkys/cve-2023-30367-mremoteng-password-dumper
PoC original pour CVE-2023-30367
 anvilsecure/ulexecve
Exécute des binaires ELF arbitraires directement depuis la mémoire sous Linux sans toucher au disque, permettant des opérations furtives de…
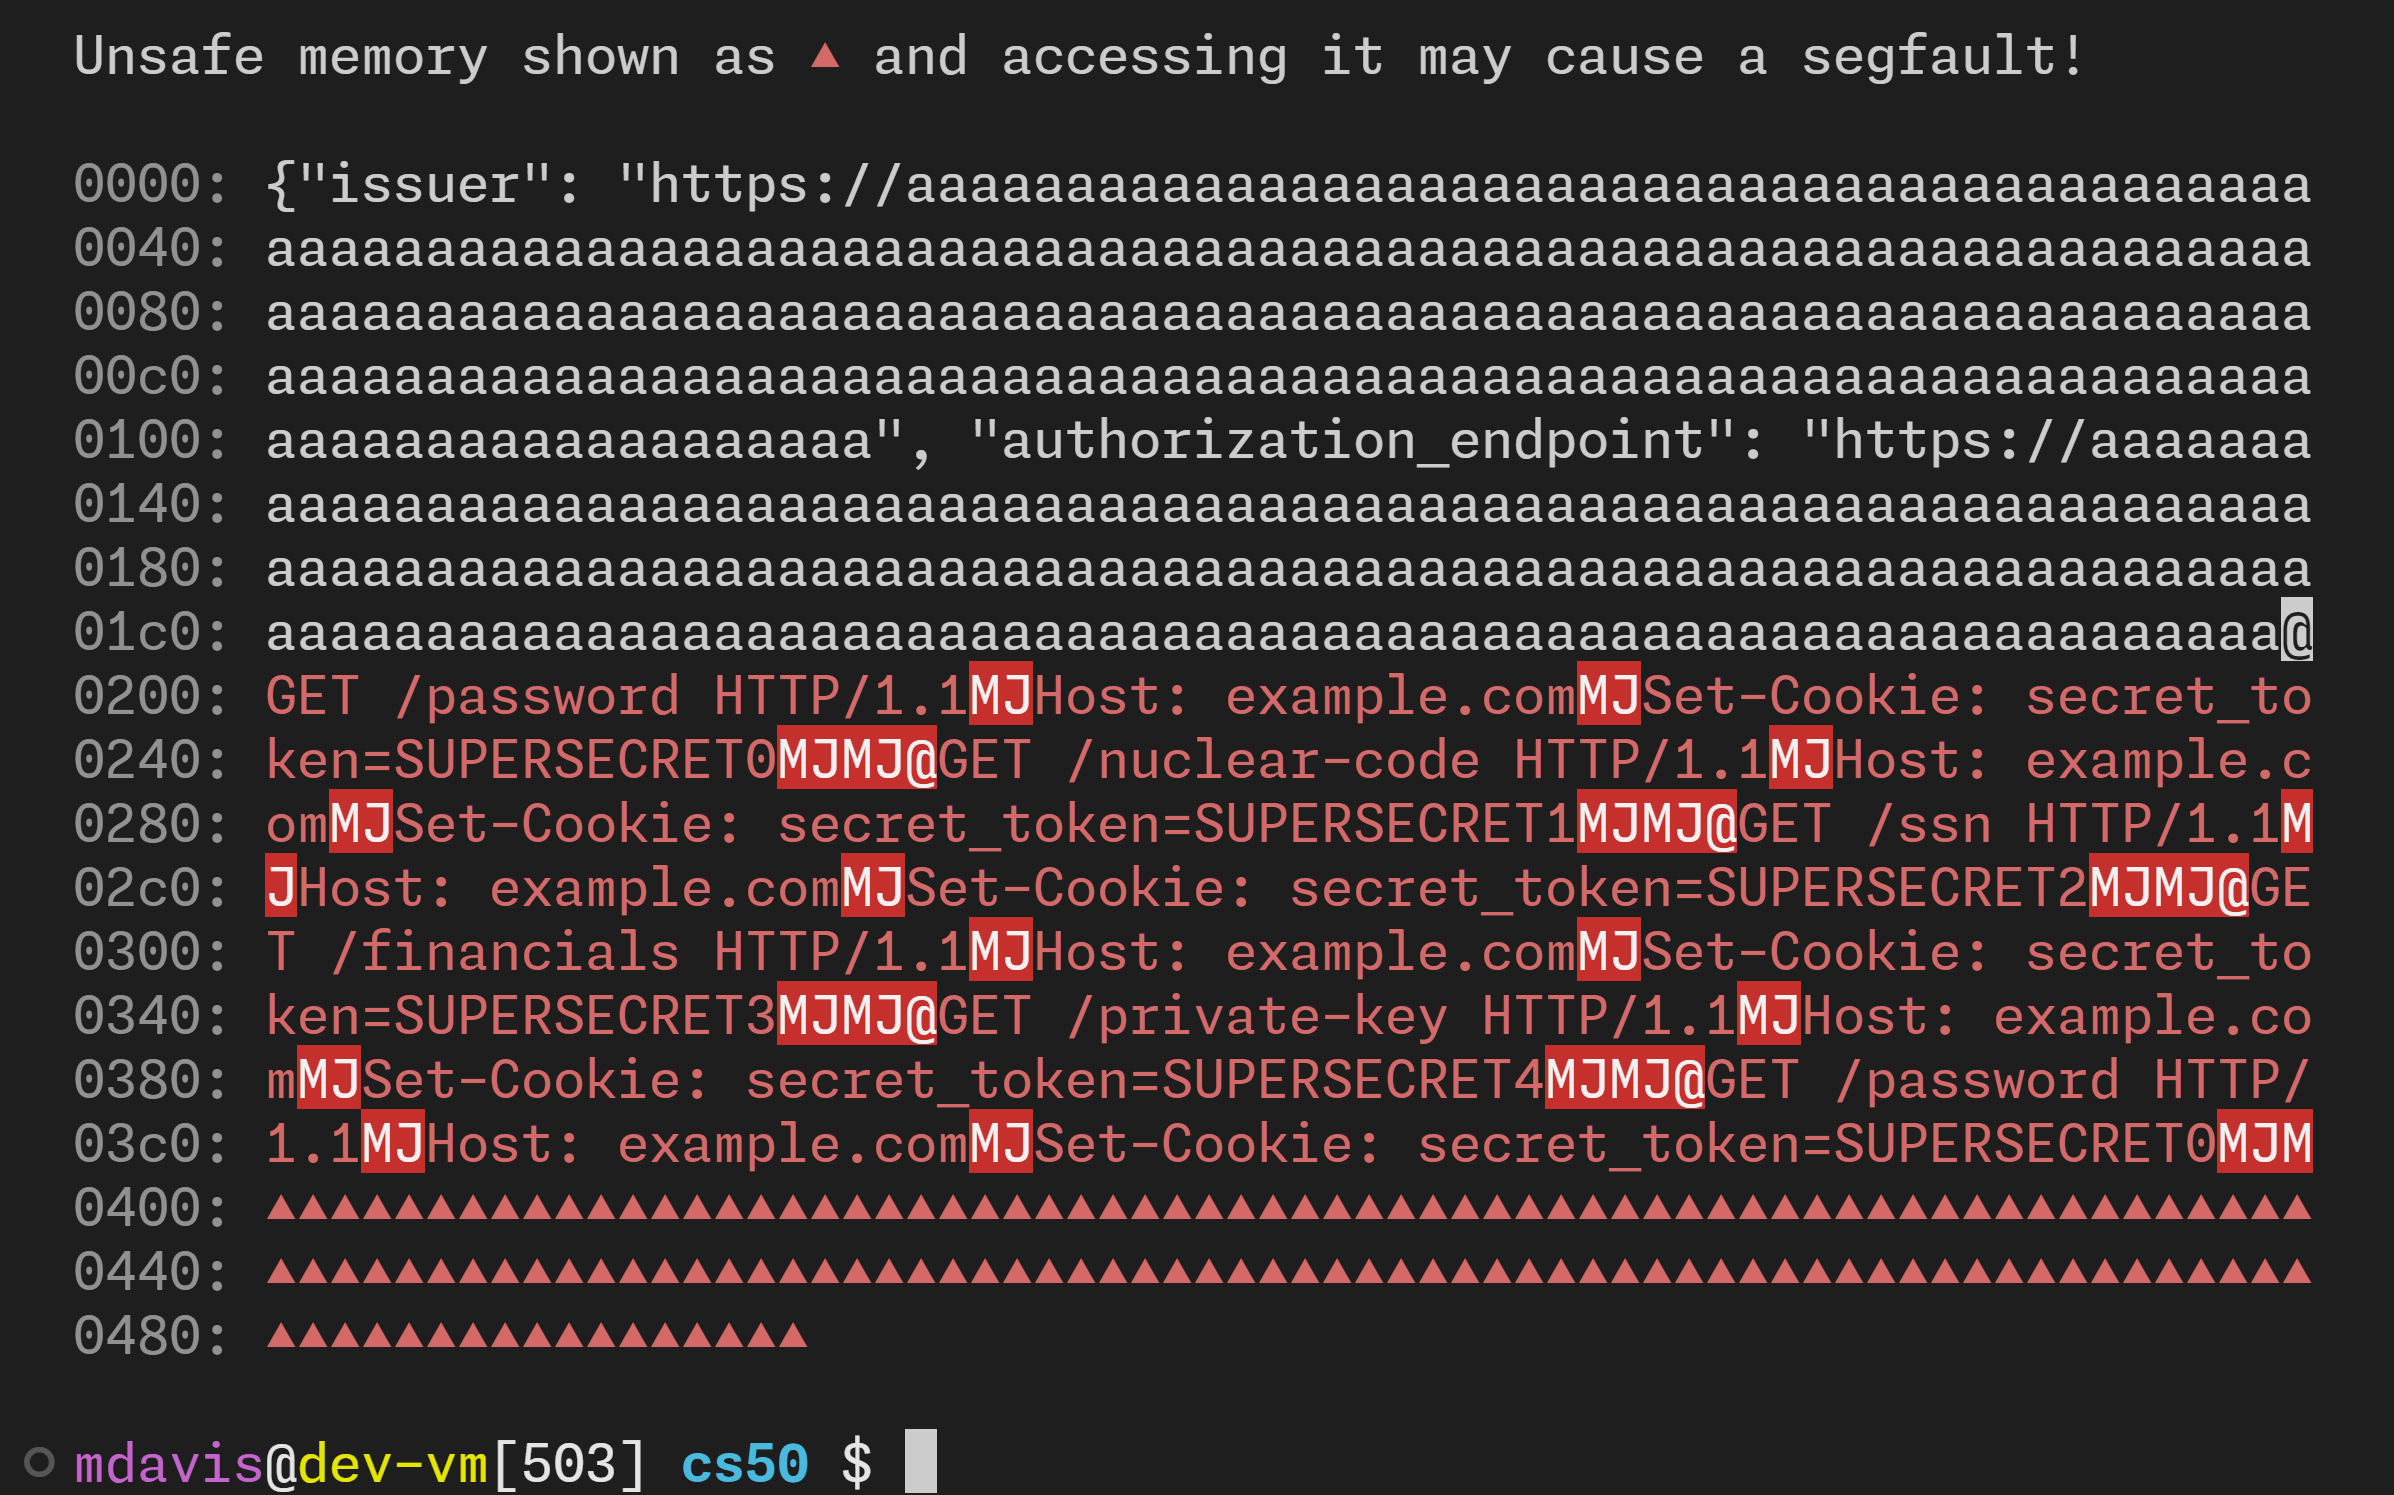 morganwdavis/overread
Simule le bug d'overread Citrix Bleed (CVE-2023-4966)








