

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Catégories

Criminalistique Numérique

Outils pour l'acquisition, la préservation et l'analyse des preuves numériques à des fins légales ou d'enquête.

Recommandé par Kitploit

Meilleurs outils

10 sélectionnés
autopsy preview#1

autopsy

GitHubsleuthkit/autopsy
3.3kil y a 6 mois
sleuthkit preview#2

sleuthkit

GitHubsleuthkit/sleuthkit
3.2kil y a 6 jours
volatility3 preview#3

volatility3

GitHubvolatilityfoundation/volatility3
4.3kil y a 1 mois
plaso preview#4

plaso

GitHublog2timeline/plaso
2.2kil y a 3 jours
bulk_extractor preview#5

bulk_extractor

GitHubsimsong/bulk_extractor
1.4kil y a 1 mois
velociraptor preview#6

velociraptor

GitHubvelocidex/velociraptor
4.2kil y a 3h 15m
timesketch preview#7

timesketch

GitHubgoogle/timesketch
3.5kil y a 7 jours
mvt preview#8

mvt

GitHubmvt-project/mvt
16.1kil y a 1 jour
androidqf preview#9

androidqf

GitHubmvt-project/androidqf
230il y a 12 jours
avml preview#10

avml

GitHubmicrosoft/avml
1.1kil y a 7 jours
Plus récentsPertinencePlus populairesMis à jour récemment
1451 résultats
AIL-framework preview

AIL-framework

GitHubcircl/ail-framework

AIL framework - Cadre d'analyse des fuites d'informations. Projet déplacé vers https://github.com/ail-project

ioc-managementosintthreat-feeds-aggregators+8
1.4kil y a 1 jour
ghidra preview

ghidra

GitHubnationalsecurityagency/ghidra

Ghidra est un framework de rétro-ingénierie logicielle (SRE)

android-securityembedded-systems-securitystatic-analysis+17
71.1kil y a 1 jour
CVE-2026-98260 preview

CVE-2026-98260

GitHubyukonga/cve-2026-98260

Android kernel POSIX CPU timer use-after-free exploit for 6.12.69 that achieves uid=0 shell or KernelSU late-load via fake credentials.

android-securityprivilege-escalationmemory-forensics+4
68il y a 1 jour
rizin preview

rizin

GitHubrizinorg/rizin

Framework de rétro-ingénierie de type UNIX et ensemble d'outils en ligne de commande.

embedded-systems-securitystatic-analysisexploitation+7
4.2kil y a 1 jour
PcapPlusPlus preview

PcapPlusPlus

GitHubseladb/pcapplusplus

Bibliothèque C++ multiplateforme pour la capture, l'analyse, la création et l'analyse de paquets réseau haute performance. Prend en charge libpcap,…

packet-sniffing-analysisnetwork-mappingnetwork-forensics+5
3.1kil y a 1 jour
usbsas preview

usbsas

GitHubcea-sec/usbsas

Outil et cadre pour lire en toute sécurité des périphériques de stockage de masse USB non fiables.

defensive-toolsdata-recoverydigital-forensics+1
373il y a 1 jour
sdrtrunk preview

sdrtrunk

GitHubdsheirer/sdrtrunk

A cross-platform java application for decoding, monitoring, recording and streaming trunked mobile and related radio protocols using Software Defined…

wireless-securitydigital-forensics
2.2kil y a 1 jour
CVE-2026-114938 preview

CVE-2026-114938

GitHubalt3kx/cve-2026-114938

Preuve de concept et outillage de laboratoire pour CVE-2026-114938 (Java4Shell), un débordement de tas dans l'intrinsèque Base64 d'OpenJDK HotSpot,…
memory-forensicsvulnerability-analysisexploitation+5
4il y a 1 jour
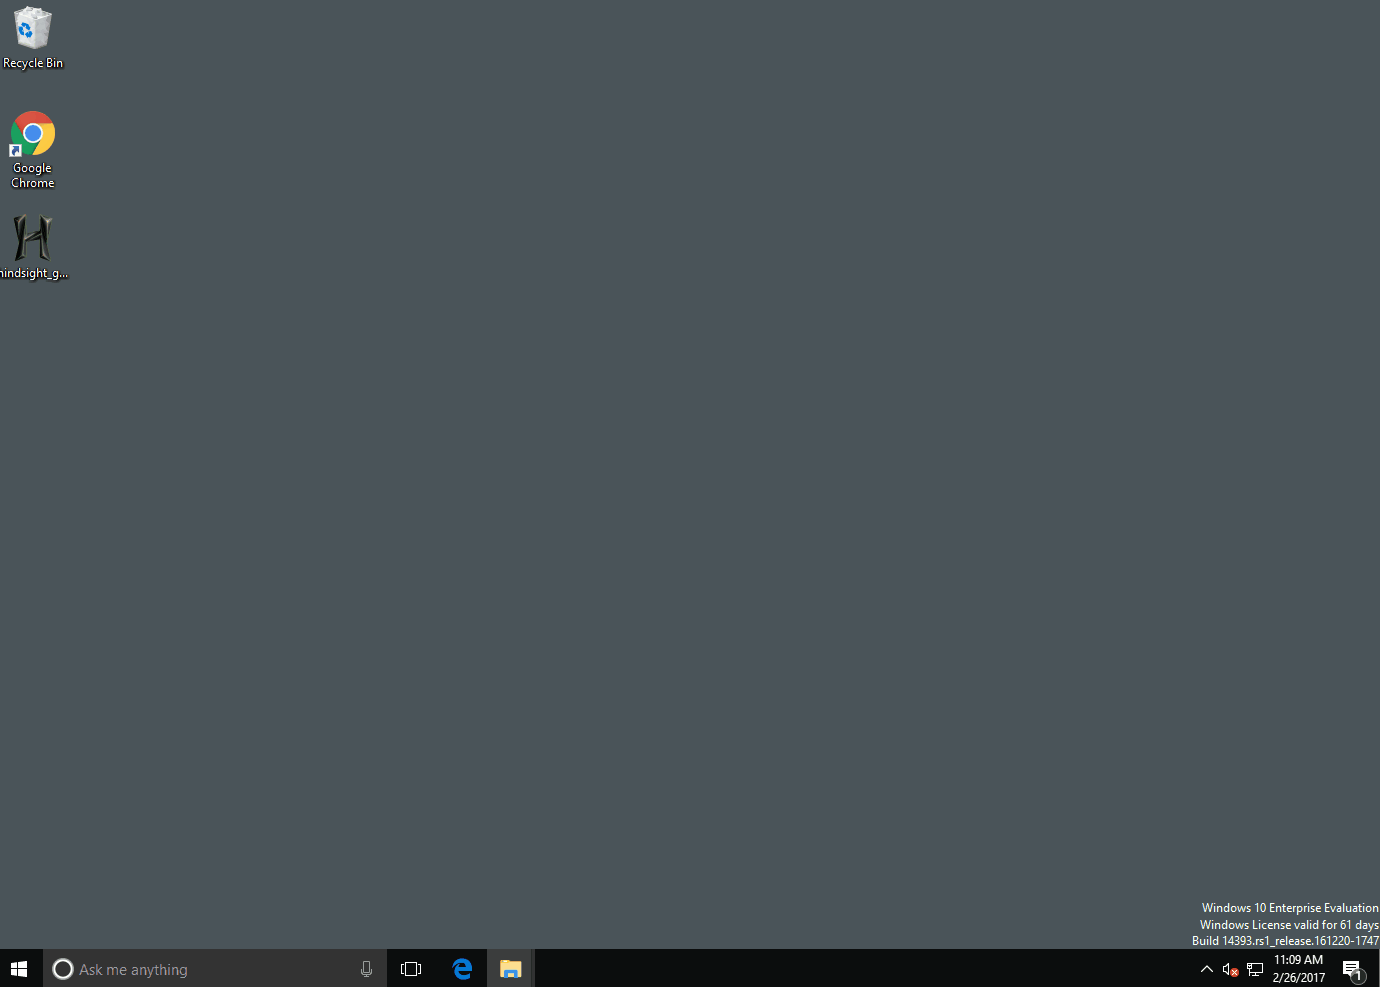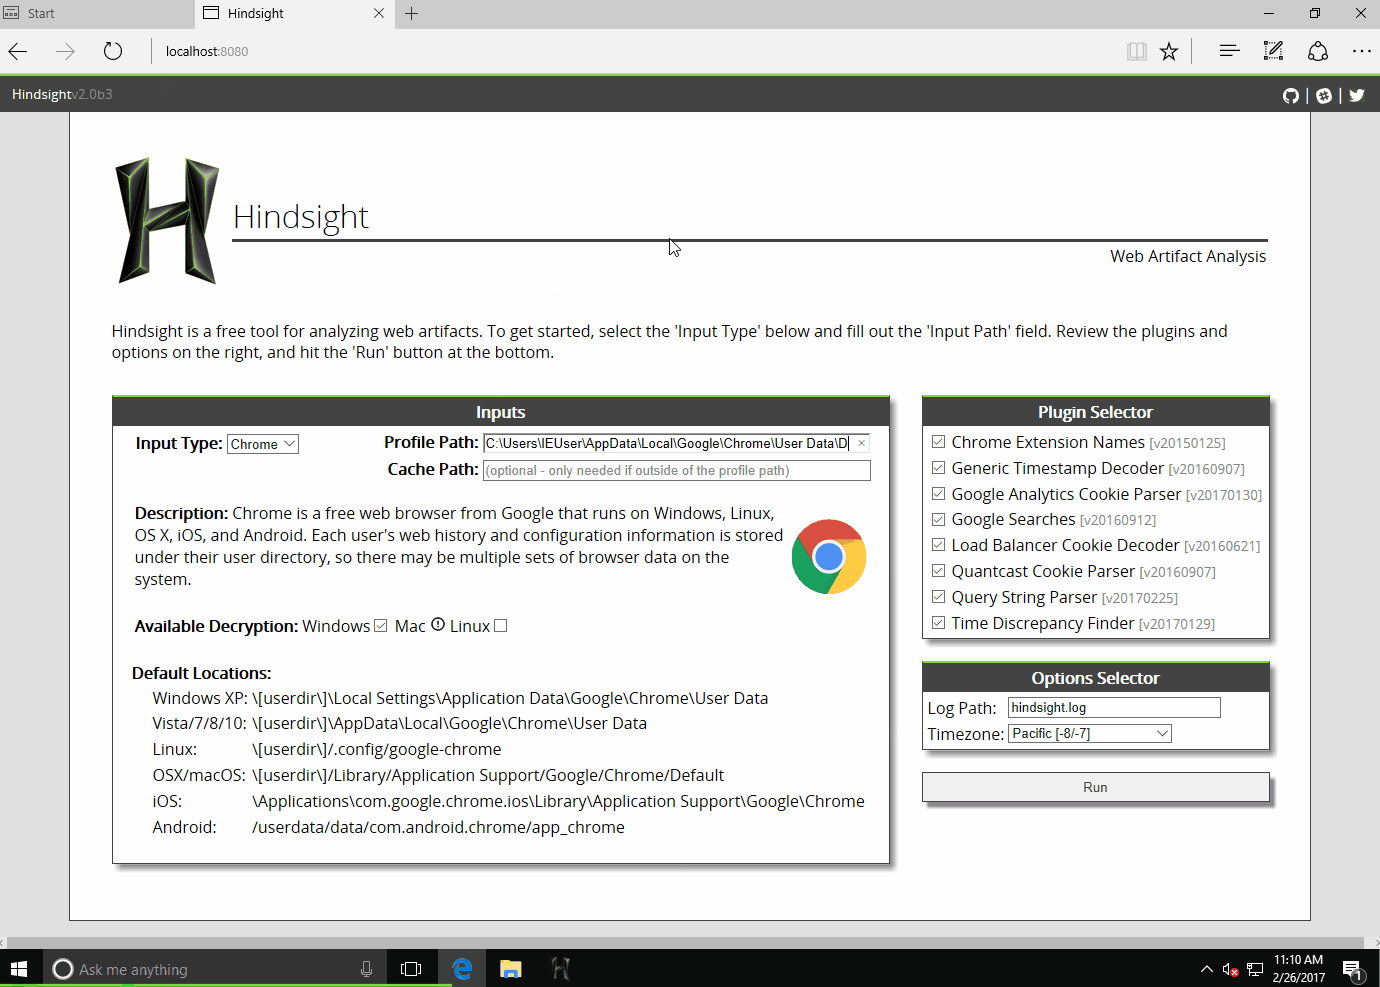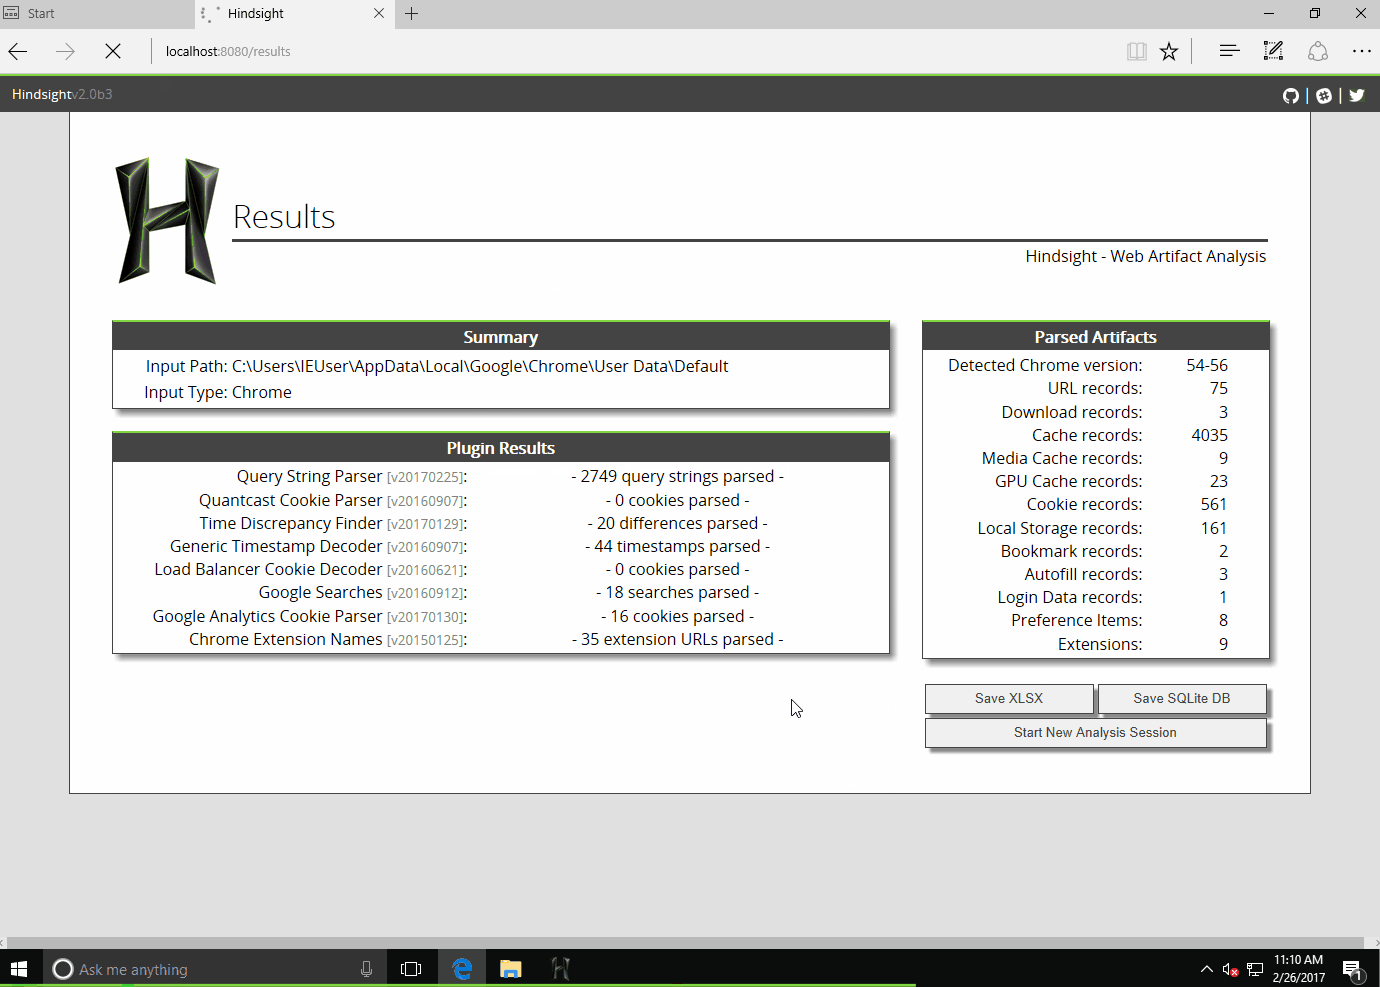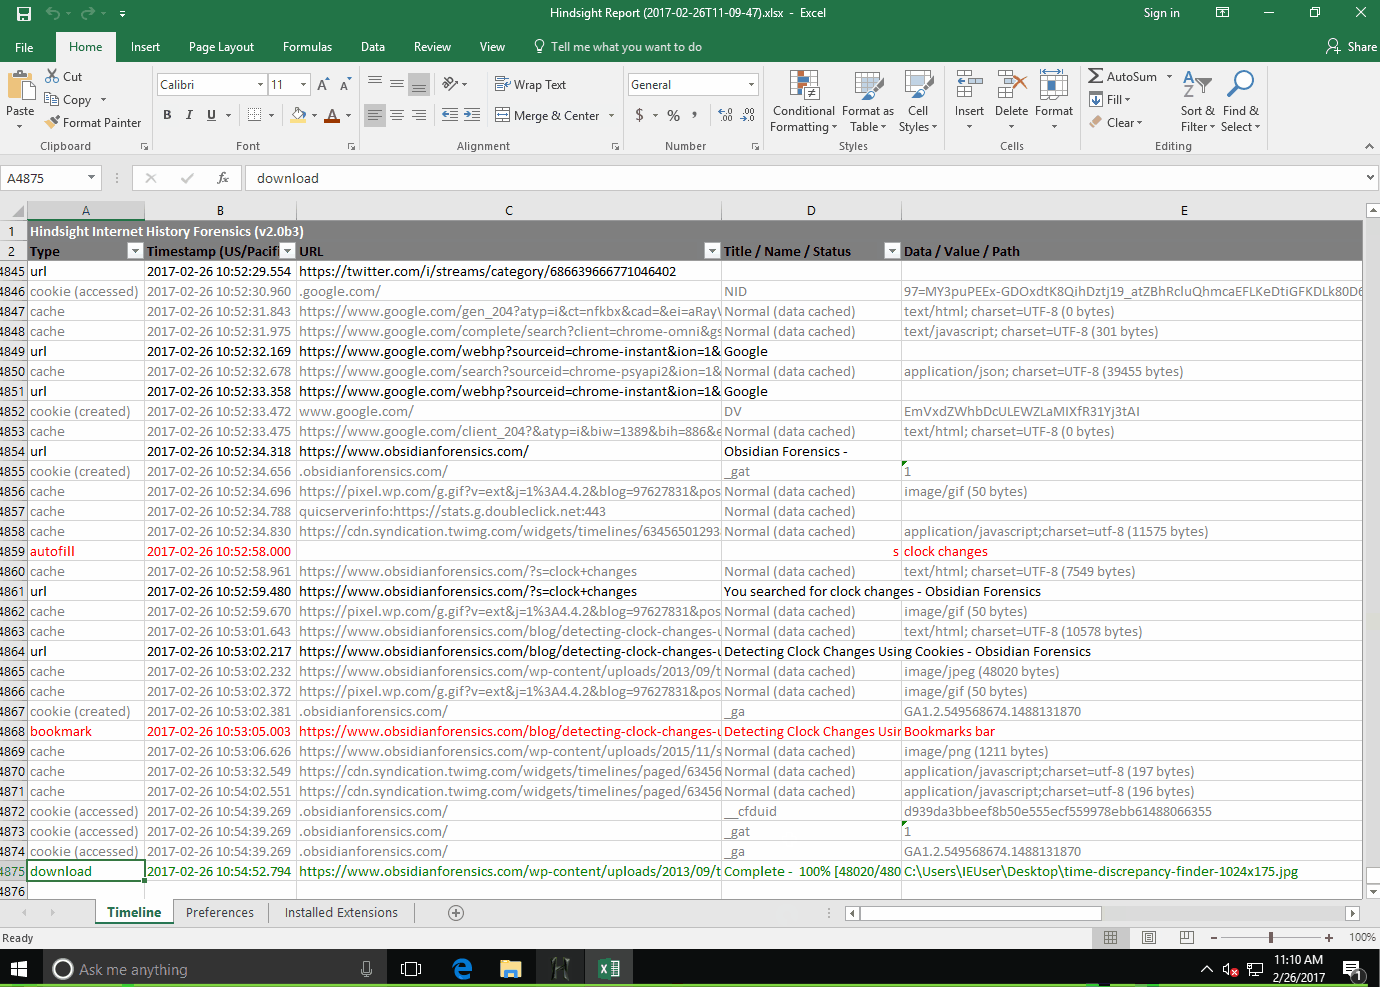
hindsight preview

hindsight

GitHubryandfir/hindsight

Browser forensics tool for Google Chrome, other Chromium-based browsers, and Mozilla Firefox

osintforensicsinformation-gathering+1
1.5kil y a 1 jour
Hayabusa-Bulk-Runner preview

Hayabusa-Bulk-Runner

GitHubrorywag/hayabusa-bulk-runner

Exécuter Hayabusa en masse sur un dossier de collectes de triage, une exécution par hôte, avec des rapports par hôte et un tableau de bord de triage…

defensive-toolsioc-managementscripting-automation+5
23il y a 1 jour
scapy preview

scapy

GitHubsecdev/scapy

Bibliothèque interactive de manipulation de paquets basée sur Python pour forger, décoder, envoyer, capturer et analyser des paquets réseau sur une…

general-purpose-utilitiespacket-sniffing-analysiswi-fi-auditing+23
12.5kil y a 1 jour
pwndbg preview

pwndbg

GitHubpwndbg/pwndbg

Développement d'exploits et rétro-ingénierie simplifiés avec GDB et LLDB

embedded-systems-securitystatic-analysismemory-forensics+12
10.8kil y a 1 jour
arkime preview

arkime

GitHubarkime/arkime

Arkime est un système open source de capture, d'indexation et de base de données de paquets complets à grande échelle.

defensive-toolspacket-sniffing-analysisnetwork-forensics+7
7.4kil y a 1 jour
game-of-kingshot-re preview

game-of-kingshot-re

GitHubkdbugk/game-of-kingshot-re

Étude de rétro-ingénierie éducative d'un jeu Android Unity/IL2CPP. Documente le décodage du protocole de passerelle, l'analyse du SDK natif…

android-securitypacket-sniffing-analysisdynamic-analysis-sandboxing+5
31il y a 1 jour
angr preview

angr

GitHubangr/angr

Une plateforme d'analyse binaire puissante et conviviale !

embedded-systems-securitystatic-analysisdynamic-analysis-sandboxing+12
9.0kil y a 1 jour
dnSpy preview

dnSpy

GitHubdnspyex/dnspy

Renaissance non officielle du célèbre débogueur et éditeur d'assemblage .NET, dnSpy

static-analysisdynamic-analysis-sandboxingencryption-decryption-tools+10
10.9kil y a 1 jour
x64dbg preview

x64dbg

GitHubx64dbg/x64dbg

Un débogueur open-source en mode utilisateur pour Windows. Optimisé pour la rétro-ingénierie et l'analyse de logiciels malveillants.

static-analysisdynamic-analysis-sandboxingmemory-forensics+7
49.1kil y a 1 jour
SwishDbgExt preview

SwishDbgExt

GitHubmagnetforensics/swishdbgext

Extension de débogage pour la réponse aux incidents et la criminalistique numérique

memory-forensicsreverse-engineeringdebuggers+3
401il y a 1 jour
Précédent1234…81Suivant








