
 #1
Outils pour l'acquisition, la préservation et l'analyse des preuves numériques à des fins légales ou d'enquête.
Recommandé par Kitploit

 0x0allenace/windows-malware-behavioral-analysis
Analyse comportementale d'un échantillon de malware Windows multi-étapes simulé à l'aide de FLARE-VM et REMnux. Investigation DFIR fondée sur les…
 karitamw/printnightmare-detection-mitigation-lab
Laboratoire de sécurité Windows assaini démontrant l'administration d'Active Directory, la détection hôte et réseau, et l'atténuation en couches de…
 b16f00t/whapa
Kit d'outils forensiques graphique pour analyser, décrypter et extraire les données WhatsApp des appareils Android et iOS, y compris les sauvegardes…
 jpcertcc/logontracer
Enquêter sur les connexions Windows malveillantes en visualisant et en analysant les journaux d'événements Windows
 zedocun/incident-analysis-response-check-point-security-gateway-cve-2024-24919-lfi-exploitation
Étude de cas de réponse à incident (IR) documentant l’investigation d’une tentative d’exploitation ciblant CVE-2024-24919 (lecture arbitraire de…
 rails/rails-forensics-cve-2026-66066
Boîte à outils d'investigation numérique et compétences d'agent pour enquêter sur Rails Active Storage/libvips CVE-2026-66066 : détecte les…
 6abd/horus
Un outil d'OSINT / de criminalistique numérique développé en Python
 volexity/donut-decryptor
Extrait et déchiffre les charges utiles internes des échantillons de l'obfuscateur Donut en détectant les signatures de shellcode du loader, en…
 0xh3y3/cve-2026-42533
Laboratoire de reproduction pour CVE-2026-42533 (écrasement de capture en deux passes de nginx) : PoC HTTP et stream, tests de fuite de tas/DoS,…
 ivmks74/iiita-iot-security-research
Recherche en sécurité IoT menée lors de mon stage à l'IIIT Allahabad, ayant conduit aux CVE-2026-65893, CVE-2026-65894 et à la note de vulnérabilité…
 lazza/recuperabit
Un outil de reconstruction forensique de systèmes de fichiers.
 korben00/no-gdid
Lisez, comprenez et neutralisez l'identifiant de périphérique GDID de Windows (l'ID qui a permis de tracer un hacker à travers un VPN). Vérifié sur…
 liyuxuan504-byte/cve-2026-14266
Débordement de tampon dans le tas du décodeur XZ de 7-Zip - Analyse complète, cause racine, PoC et feuille de route d'exploitation RCE
 devzinh/ghosttrace
Scanner forensique Windows en lecture seule pour la persistance des traces logicielles, les artefacts d'exécution (Prefetch, Shimcache, BAM),…
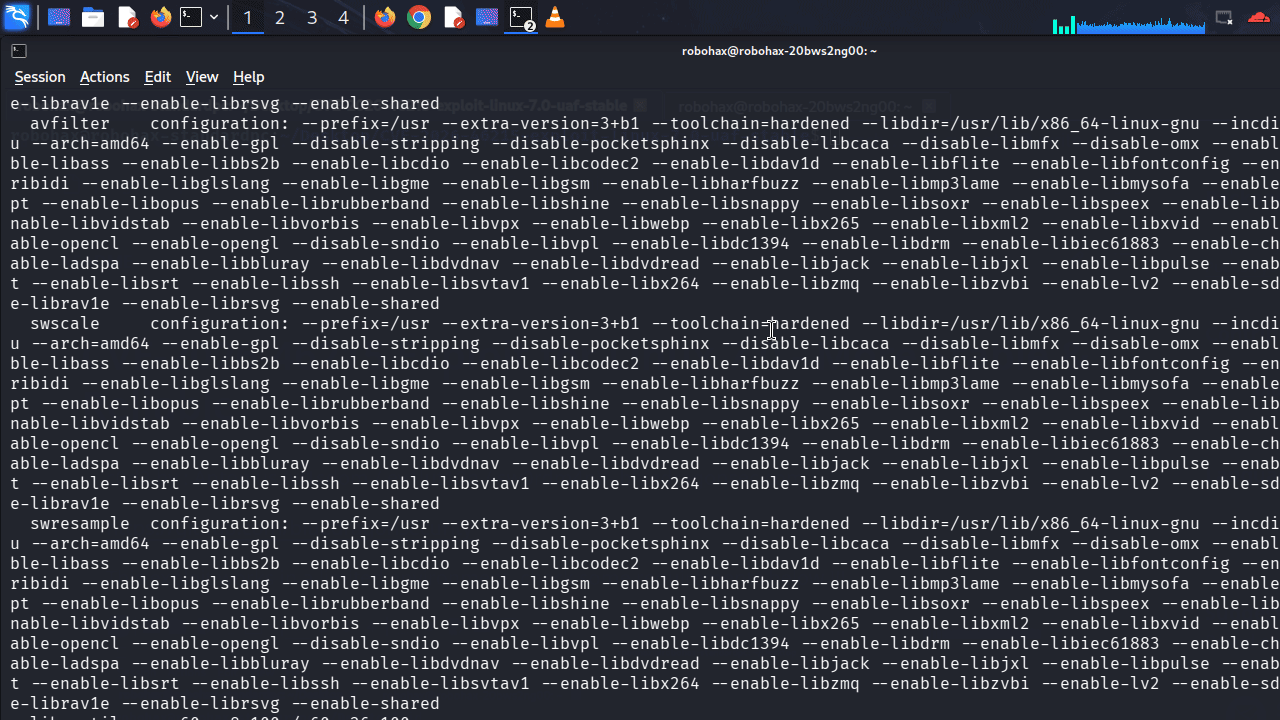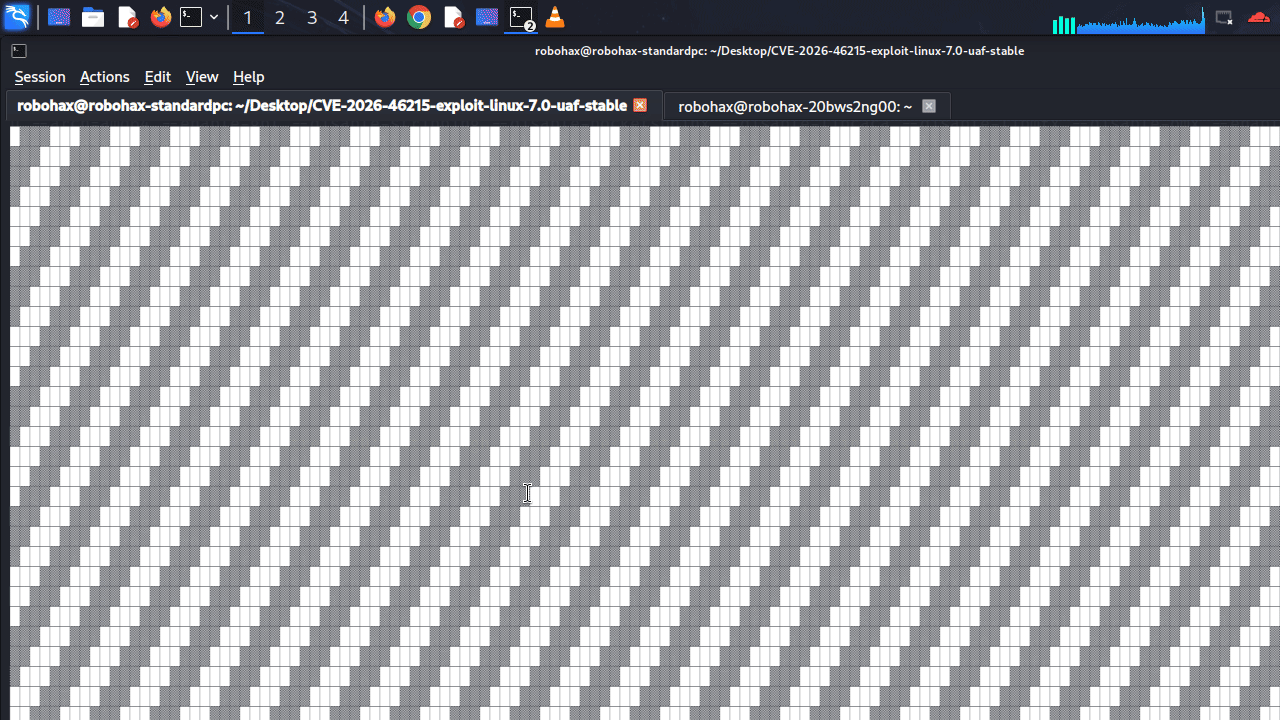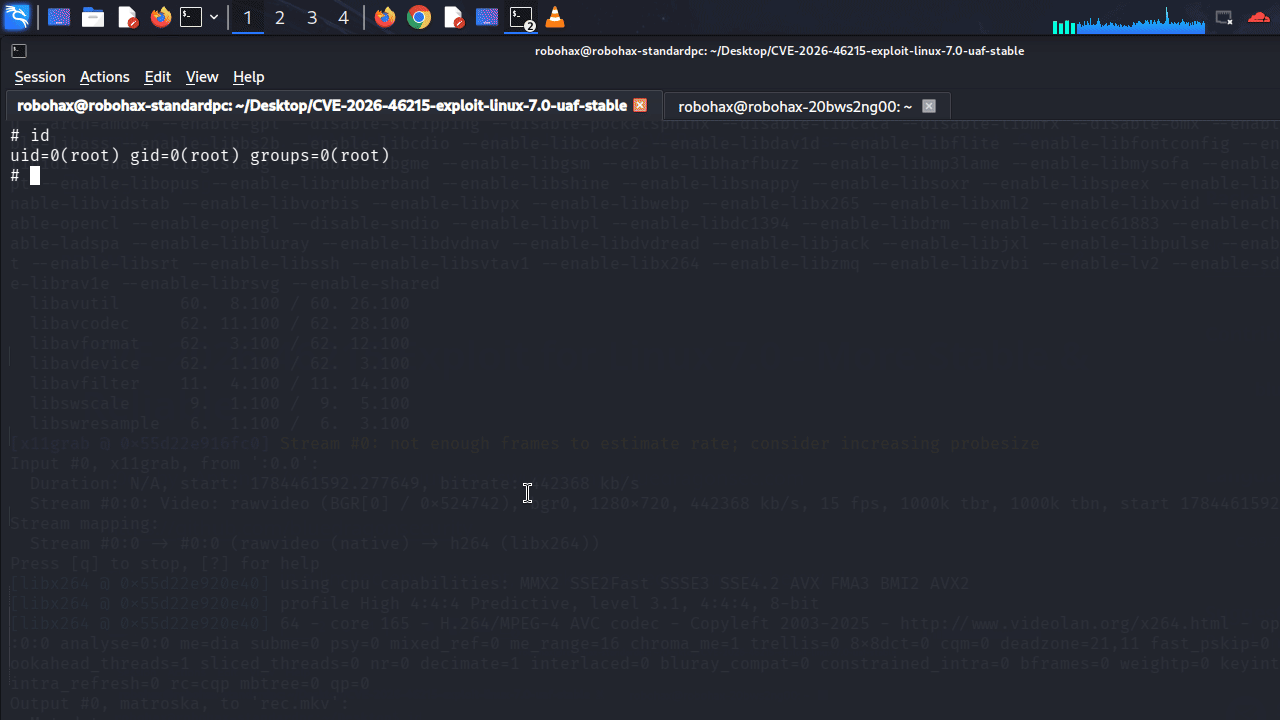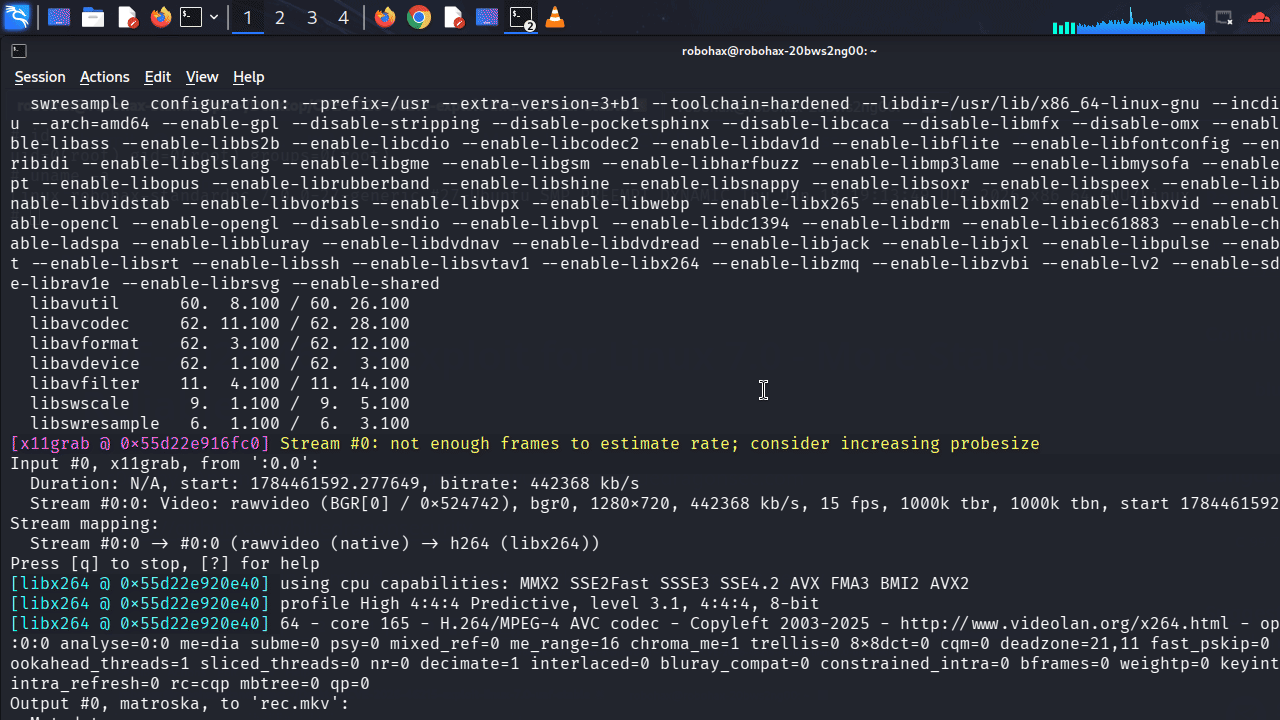 bluedragonsecurity/cve-2026-46215-exploit-linux-7.0-uaf-stable
CVE-2026-46215 Exploit DRM GEM UAF pour Linux 7.0 - Le premier PoC fonctionnel pour le use-after-free du noyau Linux 7 - par Antonius (sw0rdm4n,…
 gmh5225/lithium-kernel
Pilote en mode noyau Windows avec client en mode utilisateur exposant la lecture/écriture de mémoire physique et virtuelle via IOCTL, le parcours de…
 pablolec/recoverpy
Trouvez et récupérez interactivement les fichiers supprimés ou :point_right: écrasés :point_left: depuis votre terminal.
 zavikhttak/follina-msdt-threat-investigation
🔵 Analyse de la menace Follina (CVE-2022-30190) — Zero-day RCE MSDT de Microsoft exploitée dans la nature. Couvre l'analyse statique, VirusTotal,…








