
 #1
Outils pour l'acquisition, la préservation et l'analyse des preuves numériques à des fins légales ou d'enquête.
Recommandé par Kitploit

 a-poc/blueteam-tools
Outils et techniques pour Blue Team / Réponse aux incidents
 nu11secur1ty/pastokrapacefleciks
Analyse les fichiers .pcapng afin de générer des rapports HTML pour l'inspection du trafic réseau et l'examen forensique.
 perkins-fund/malware-bible
Cours éducatifs gratuits en cybersécurité, rétro-ingénierie, analyse de logiciels malveillants et programmation, conçus pour élargir l'accès,…
 basitsajidsoc/soc-investigation-cve-2024-49138
Rapport d'investigation et de réponse aux incidents pour LetsDefend Alert SOC335 (Exploitation de CVE-2024-49138)
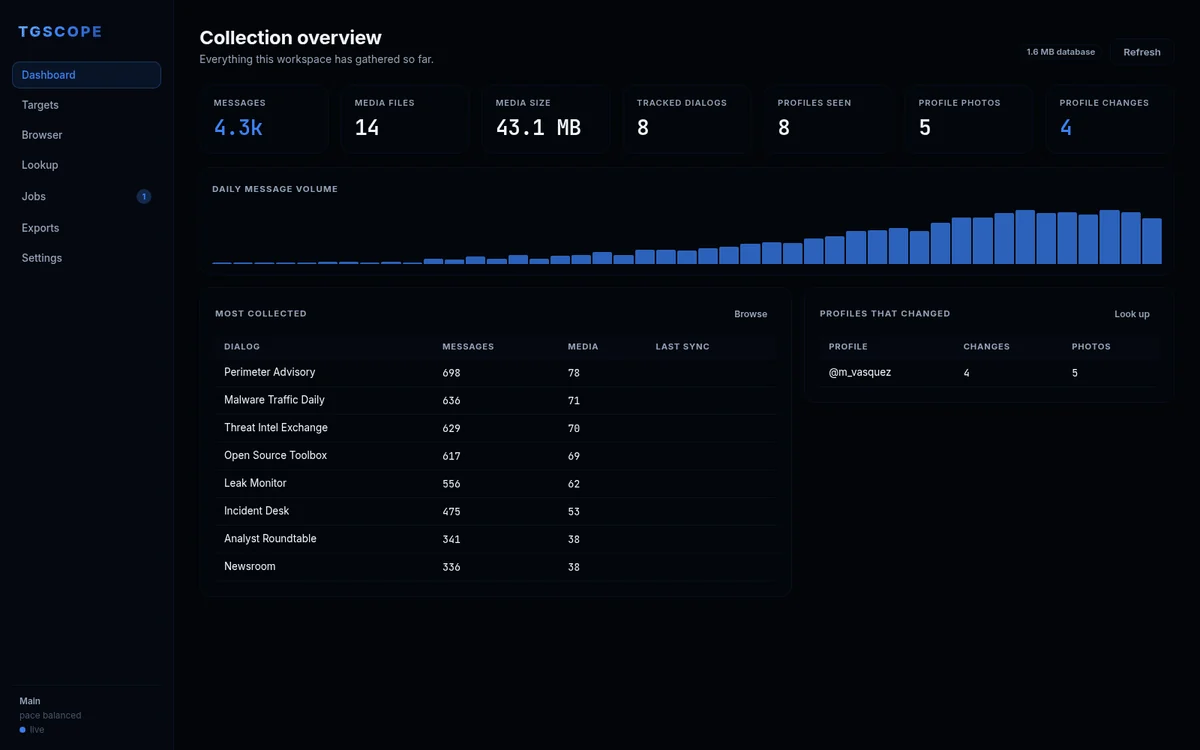 itsmoorgrove/tgscope
OSINT Telegram, scraping et archivage sous forme d'application web locale. Collecte multi-comptes, consultation de profils avec photos historiques et…
 jazho76/house_of_apple_2
Analyse interactive de la technique FSOP House of Apple 2 sous GDB avec glibc 2.43, accompagnée d'un bac à sable reproductible couvrant le…
 m10ust/machscope
Explorateur des IPC macOS, launchd, Mach-O et des relations de confiance — outil forensique natif du terminal, sans dépendance
 sammyenigma/cve-2026-43499-s26
Exploit du noyau Android GKI 6.12 pour CVE-2026-43499, enchaînant un bug de rollback rt_mutex avec un écrasement de pile pselect pour obtenir les…
 cristianzsh/forensictools
Collection d'outils forensiques
 kaandemir993/dropper-gcleaner-c2-infrastructure-kernel-driver-powershell-conhost-payload-analysis
Analyse en rétro-ingénierie du dropper GCleaner, un malware qui utilise une infrastructure C2 résiliente, le chargement de pilotes noyau, l'exécution…

 xe1phix/parrotlinux-public-kiosk-project
Projet systématique de durcissement du noyau Linux mettant en œuvre les paramètres recommandés par KSPP, la mise sur liste noire des modules et la…
 cenobyte-vincit/memdumper
Exploite les entitlements de débogueur de macOS et DYLD_INSERT_LIBRARIES pour dumper ou rechercher la mémoire d'un processus en cours d'exécution…
 ricardojoserf/nativedump
Dumper lsass en utilisant uniquement les fonctions NTAPI en fabriquant manuellement des fichiers Minidump (sans MiniDumpWriteDump!!!)
 ricardojoserf/trickdump
Dump lsass en utilisant uniquement les fonctions NTAPI, créant 3 fichiers JSON et 1 fichier ZIP... et générer le fichier MiniDump plus tard!
 neccie/yellowkey-bitlocker-cve-2026-45585
Gérez les clés de récupération BitLocker, déverrouillez les lecteurs chiffrés et surveillez l'état du chiffrement avec cet utilitaire Windows léger.
 kevin9480/security_incident_report
Projet DFIR reproduisant un scénario de compromission basé sur la vulnérabilité React2Shell (CVE-2025-55182) et analysant/répondant aux incidents de…
 haruu77g/phantomprint
Moteur de reconnaissance d'empreintes hybrides passif — identifier des hôtes sans envoyer un seul paquet
 duyduongduyduong/cve-2021-36934-dll-hijacking-dfir-investigation
Ressources d'investigation DFIR pour CVE-2021-36934, couvrant le détournement de DLL, la détection d'élévation de privilèges et l'analyse forensique…








