
 #1
Outils pour l'acquisition, la préservation et l'analyse des preuves numériques à des fins légales ou d'enquête.
Recommandé par Kitploit

 abraxas/qemu-nvme-sgl-bar
QEMU 11.1.2 - Élevé - Local - UAF - NVMe SGL span into BAR0 incomplete CVE-2021-3929
 abraxas/qemu-colo-l4-oob
QEMU 11.1.2 - Élevé - Local/Distant - OOB - Débordement de tas L4 IPv4 court dans le filtre-rewriter COLO
 abraxas/qemu-xhci-complete-uaf
QEMU 11.1.2 - Élevé - Local - UAF - xhci_complete résidu de CVE-2026-17588 doorbell DMA
 ivancabrera02/whfb-pincapture
Capture les codes PIN Windows Hello à la saisie en injectant une DLL dans LogonUI.exe qui place un point d'arrêt matériel CPU sur…
 hoodoer/vsockdrop-adapted-cve-2026-53365
Une version légèrement plus robuste du POC de MaherAzzouzi, créée par mon agent à la volée pendant les tests.
 manalejandro/cve-2026-64507
Outillage de PoC et de détection pour CVE-2026-64507 : démontre le JIT spray BPF classique, la réutilisation de mémoire JIT et vérifie l'atténuation…
 dwexi/entropystrip
Désobfuscateur PE algorithmique, radar d'entropie de Shannon et moteur de triage d'incidents
 0xblackash/cve-2026-110912
Preuve de concept Python/scapy pour CVE-2026-110912 (ARPBleed), une lecture hors limites ar_hln/ar_pln d'ARP dans DragonFly BSD qui divulgue la…
 fox-it/dissect.cobaltstrike
Bibliothèque Python pour disséquer et analyser des données liées à Cobalt Strike telles que les payloads Beacon et les profils Malleable C2
 spydomain/cve-2021-22555-poc
Exploitation de dépassement de tas pour CVE-2021-22555 permettant une élévation de privilèges locale vers root sur Ubuntu 20.04 avec le noyau…
 princessauroraj/chinese-cybercrime-research
Ressources pour en savoir plus sur les acteurs de la cybercriminalité en langue chinoise.
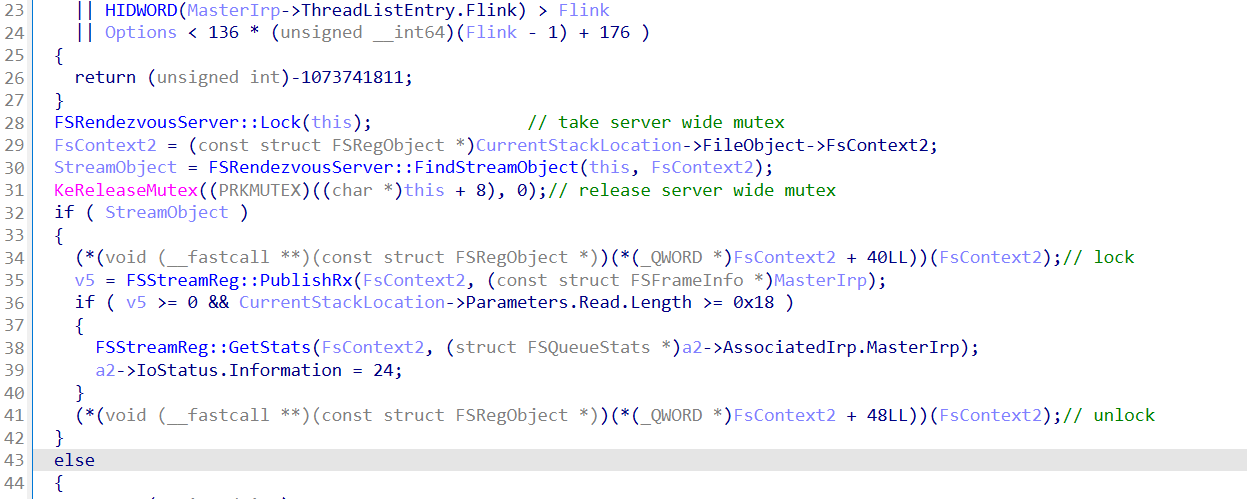 wkpwn/cve-2026-83834
Analyse d'une course use-after-free dans FSRendezvousServer::PublishRx et ConsumeTx, où Close() peut libérer un objet FSStreamReg entre la libération…
 zenyxx-xd/rootmyvivo-exploit
GhostLock (CVE-2026-43499) fork d'exploit pour RootMyVivo Neo — iQOO Neo 11 (PD2520, SM8750, 6.6.89). Pour la recherche autorisée sur ses propres…
 remnux/distro
Fournit des fichiers supplémentaires et des sources de paquets Debian pour une distribution Linux spécialisée axée sur l'analyse de logiciels…
 jamezx32/cve-2026-85046
Confusion de type d'éléments dans Array.prototype.sort inliné de V8 - PoC + addrof (recherche N-day)
 olafhartong/sysmon-modular
Un référentiel de modules de configuration sysmon
 didierstevens/didierstevenssuite
Collection de scripts Python pour l'analyse de logiciels malveillants, l'analyse de formats de fichiers, le hachage et le triage forensique, incluant…
 cisagov/untitledgoosetool
Untitled Goose Tool est un outil de chasse et de réponse aux incidents robuste et flexible qui ajoute des méthodes novatrices d'authentification et…








