
 #1
Outils pour l'acquisition, la préservation et l'analyse des preuves numériques à des fins légales ou d'enquête.
Recommandé par Kitploit

 gmh5225/ransmap-ransomware-binary-classification
Notebook Jupyter analysant le jeu de données RanSMAP pour classer les familles de rançongiciels à partir des motifs d'accès mémoire (GPA, entropie,…
 tahaqaisar/hashprint
Outil forensique en ligne de commande qui identifie plus de 90 algorithmes de hachage (MD5, bcrypt, SHA256) à partir de valeurs uniques, de fichiers…
 masriyan/cve-2026-85097
Boîte à outils de détection, de vérification et de réponse aux incidents pour CVE-2026-85097 : évaluation à distance de Bricksforge, recherche d'IOC…
 jamezx32/cve-2026-85046
Confusion de type d'éléments dans Array.prototype.sort inliné de V8 - PoC + addrof (recherche N-day)
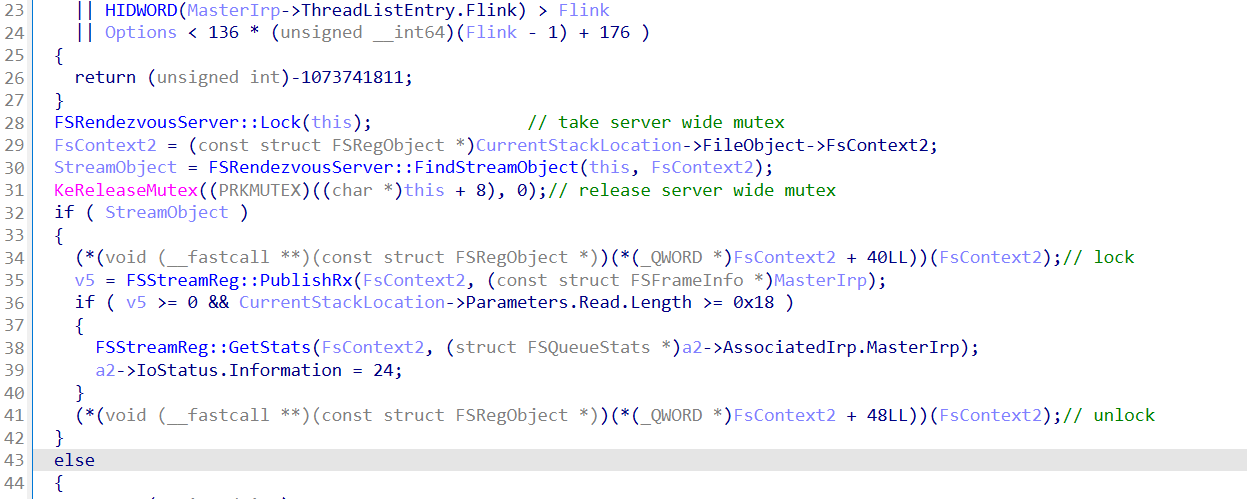 wkpwn/cve-2026-83834
Analyse d'une course use-after-free dans FSRendezvousServer::PublishRx et ConsumeTx, où Close() peut libérer un objet FSStreamReg entre la libération…
 saretawa/cve-2026-77396
Preuve de concept qui fabrique un fichier AVI malveillant pour déclencher une écriture hors limites dans le tas dans le parseur AVI de PJSIP…
 34zy/cve-2026-86950
Framework d'exploitation pour CVE-2026-86950, un débordement d'entier dans CoreGraphics : il fabrique des polices TrueType et des PDF malveillants,…
 0xsemizzz/cve-2026-86476
Preuve de concept pour CVE-2026-86476 : lecture/écriture hors limites dans le tas de GStreamer GstVideoMeta via la désérialisation unixfd, avec…
 ylh440104/infinitycore-android-cve-2026-98260
Preuve de concept Android ARM64 pour CVE-2026-98260, une UAF de minuterie POSIX dans le sous-système Timer du noyau, avec une chaîne complète de…
 01luyicheng/cve-2026-99999
Simulation-only proof of concept for CVE-2026-99999, a Linux kernel virtio-net IPv4 csum_start validation bug enabling guest-to-host heap memory…
 gandli/cve-2026-99999-pwnescape
Reproduction et analyse de la faille de validation csum_start d'IPv4 sous Linux (CVE-2026-99999) : réécriture d'en-tête, divulgation de 32 octets du…
 01luyicheng/cve-2026-99999-analysis
CVE-2026-99999 Educational Analysis — attack chain simulation of Linux kernel csum_start bug (CVSS 9.3). See also: CVE-2026-99999-exploit (Working…
 offline-ant/tcp2kaslr
CVE-2026-98432 : un simple serveur TCP IPv4 est vulnérable, MPTCP n'est pas le déclencheur. Déclenchement du bug, preuves et analyse.
 addxemmm/cve-2026-98260-pudding-android
Port de recherche CVE-2026-98260 Android spécifique à la cible pour Xiaomi 17 (pudding)
 janewas/cve-2026-98260-vivo-gki-research
Research notes: porting CVE-2026-98260 to vivo/iQOO GKI 6.6.127 (no exploit code; coordinated disclosure planned)
 jadedfella/lpe-study-notes
Une exploration lente, depuis zéro, d'une faille d'élévation de privilèges dans le noyau Linux (CVE-2026-98260)
 sganggs/cve-2026-98260-brm-an00
CVE-2026-98260 root temporaire pour HONOR Win2 BRM-AN00, remis à BakaSU. Aucun flashage.
 yukonga/cve-2026-98260
Android kernel POSIX CPU timer use-after-free exploit for 6.12.69 that achieves uid=0 shell or KernelSU late-load via fake credentials.








