
 #1
Outils pour l'acquisition, la préservation et l'analyse des preuves numériques à des fins légales ou d'enquête.
Recommandé par Kitploit

 forensicworks/hopline
Bitcoin investigation tools in your browser: follow the money, label wallets, flag patterns with reasons and write a verifiable report. Nothing to…
 djad04/php2shell-deep-dive
Analyse technique approfondie de PHP2Shell : enchaînement de deux CVE du cœur de PHP, depuis un plantage par épuisement de mémoire et un…
 iartorias/coffee_explorer
L'éditeur PE bien connu, repensé avec une esthétique Visual Studio, la prise en charge des écrans haute résolution (high DPI) et bien plus encore.
 nighth4wkk/pe-parser
Parser C léger pour les fichiers Portable Executable sous Linux : extrait les en-têtes, les sections, les imports, les exports, les ressources,…
 macawad/whatsapp-valleyrat-analysis
Stager Winos 4.0 / ValleyRAT livré via WhatsApp : chargement latéral de DLL, neutralisation de Defender par BYOVD (CVE-2026-36425), protocole C2…
 0xh3y3/cve-2026-42533
Laboratoire de reproduction pour CVE-2026-42533 (écrasement de capture en deux passes de nginx) : PoC HTTP et stream, tests de fuite de tas/DoS,…
 wtcyj/cve-2026-43805-analysis
Analyse en une journée + PoC de désinfection de CVE-2026-43805 (course RPC DriverKit IODMACommand IOKit, CWE-362)
 manalejandro/cve-2026-64507
Outillage de PoC et de détection pour CVE-2026-64507 : démontre le JIT spray BPF classique, la réutilisation de mémoire JIT et vérifie l'atténuation…
 chayewuu/prague-cve-2026-64560-os4.0
Chaîne d'exploitation UAF du noyau pour CVE-2026-64560 sur REDMI K90 Max (Android 17) : condition de course dans posix-cpu-timers, fuite KASLR,…
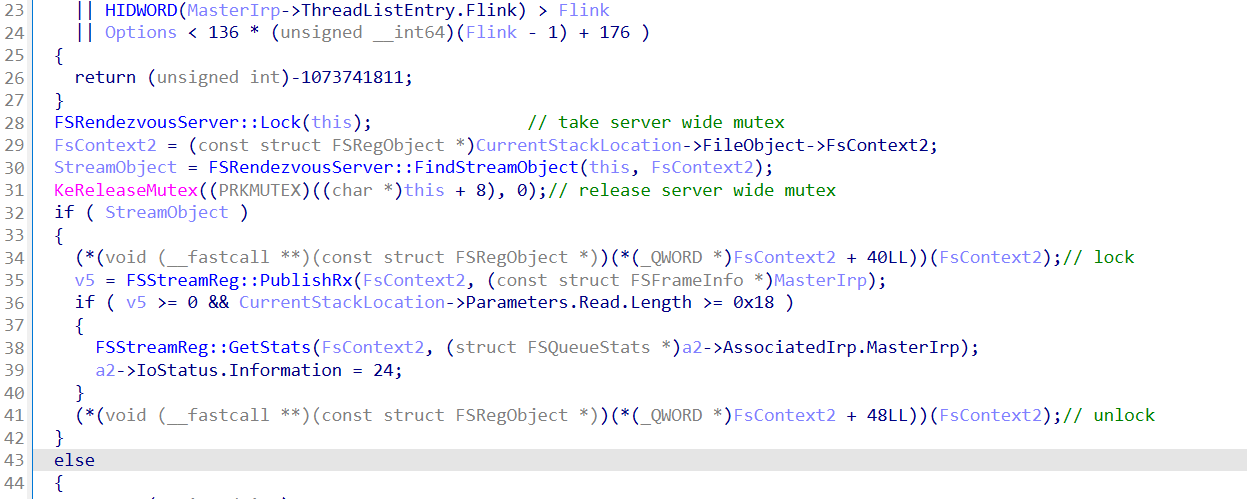 wkpwn/cve-2026-83834
Analyse d'une course use-after-free dans FSRendezvousServer::PublishRx et ConsumeTx, où Close() peut libérer un objet FSStreamReg entre la libération…
 ylh440104/infinitycore-android-cve-2026-98256
Portage Android ARM64 du PoC officiel pour CVE-2026-98256, une élévation de privilèges locale par condition de concurrence dans le sous-système noyau…
 tani2shell/node2shell-lab
Node.js Brotli OOB-write (CVE-2026-111497) practice lab — black-box, crash-gated double flag, AI-calibrated kill chain.








