
 #1
Outils pour l'acquisition, la préservation et l'analyse des preuves numériques à des fins légales ou d'enquête.
Recommandé par Kitploit
 hyhy100/chrome-skia-cve-2024-8193
PoC pour une vulnérabilité de débordement d'entier dans Chrome -> écriture hors limites (OOB), que j'ai signalée à Google dans Skia.
 ga0/netgraph
Un sniffer HTTP multiplateforme avec une interface web
 codewhitesec/unmarshalpwn
POC pour CVE-2018-0824
 maldiohead/cve-2019-8540
Fuite d'informations de la pile du noyau dans la fonction exportObjectToClient
 synacktiv/cve-2020-27950
Exploit CVE-2020-27950
 android-rooting-tools/libmsm_vfe_read_exploit
Exploit CVE-2014-4321
 matthw/malware_analysis
Boîte à outils Python pour l’analyse de malwares, conçue pour inspecter les fichiers suspects et extraire les indicateurs de compromission pour les…
 d4rkks/cve-2025-7771-vulnerability-exploration
Escalade de privilèges dans le système à partir d'un pilote non signé en utilisant la vulnérabilité throttlestop
 whu-enjoy/cve-2016-5195
Une partie du code d'exploitation de la vulnérabilité Dirty COW est conservée ici.
 snapattack/damn-vulnerable-log4j-app
Application web vulnérable pour tester CVE-2021-44228 / log4shell et les artefacts médico-légaux d'un exemple d'attaque
 hoangprod/cve-2021-31956-poc
Exploit de preuve de concept pour CVE-2021-31956, une vulnérabilité d'élévation de privilèges dans le noyau Windows NTFS. Démontre des techniques…
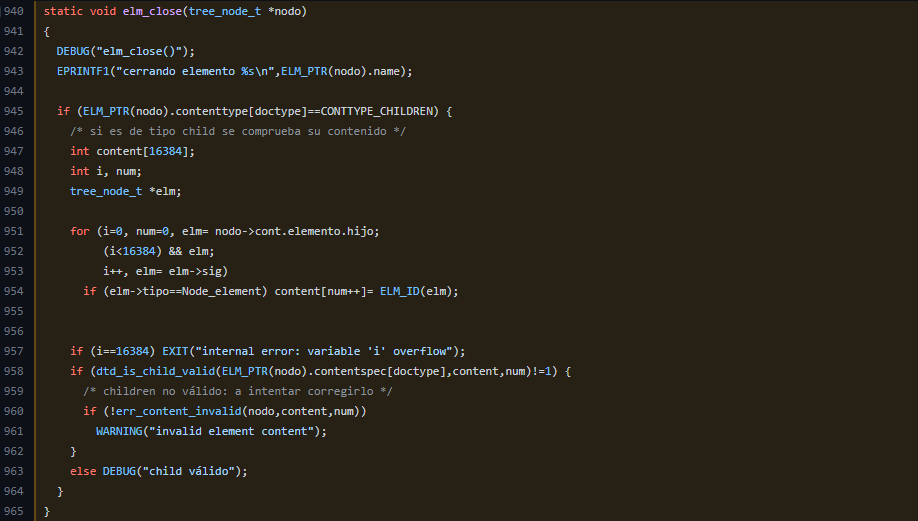 desmondsanctity/cve-2022-44311
Lecture hors limites dans html2xhtml : CVE-2022-44311
 fy-poc/full-poc-cve-2025_21298
Analyse complète de CVE-2025-21298, une vulnérabilité de double libération liée à la bibliothèque ole32 dans Windows.
 areebashoaib42/keepass-cve-2023-32784-exploitation-and-defense
Stratégies d'exploitation et d'atténuation en profondeur pour la vulnérabilité de fuite mémoire de KeePass (CVE-2023-32784).
 0xblackash/cve-2026-110912
Preuve de concept Python/scapy pour CVE-2026-110912 (ARPBleed), une lecture hors limites ar_hln/ar_pln d'ARP dans DragonFly BSD qui divulgue la…
 memn0ps/illusion-rs
Rusty Hypervisor - Hyperviseur de type 1 Blue Pill UEFI Windows en Rust (Nom de code : Illusion)
 jprx/cve-2024-54507
Exploit de preuve de concept pour CVE-2024-54507, une vulnérabilité de confusion de type entier dans le noyau XNU, avec analyse technique et détails…
 adamkadaban/cve-2024-30085
Exploit de preuve de concept pour CVE-2024-30085, un débordement de tampon basé sur le tas dans le pilote Windows CLDLFT conduisant à une élévation…








