
 #1
Outils pour l'acquisition, la préservation et l'analyse des preuves numériques à des fins légales ou d'enquête.
Recommandé par Kitploit

 imvihanga03/static-malware-analysis-follina-cve-2022-30190
Analyse statique du malware Follina (CVE-2022-30190) de Blue Team Labs Online
 zedocun/sharepoint-toolshell-cve-2025-53770-incident-analysis
Analyse technique d'une tentative d'exploitation de SharePoint ToolShell (CVE-2025-53770) impliquant RCE, déploiement de webshell et extraction de…
 busindre/mozcache
Script shell simple pour effectuer une analyse forensique du cache des navigateurs Mozilla (Firefox, Iceweasel et Seamonkey).
 satheesh575555/linux-4.1.15_cve-2022-45934
Code source du noyau Linux 4.1.15 avec un accent sur CVE-2022-45934, fournissant une référence pour l'analyse de vulnérabilités et la recherche…
 0xatharv/cve-2025-40019-poc
Une preuve de concept pour CVE-2025-40019
 abraxas/sqlite-wal-pagesize
SQLite 3.53.4 - Élevé - Local - Fuite d'informations - Incohérence de taille de page WAL/DB sur la fin de page non initialisée
 fabianch20/soc335---cve-2024-49138-exploitation-detected
Procédure de réponse aux incidents SOC335 pour l'élévation de privilèges CLFS CVE-2024-49138, couvrant le triage des alertes, l'enrichissement du…
 talha-nazeef-ahmed/alpc-enumerator
Un outil Windows en espace utilisateur pour énumérer et classifier les ports ALPC, y compris les processus protégés par PPL.
 nongiach/sudo_inject
[Linux] Deux techniques d'élévation de privilèges abusant du token sudo
 antoniococo/malseclogon
Un petit outil pour jouer avec le service Seclogon
 zerozenxlabs/cve-2023-36424
Élévation de privilèges par corruption du pool du noyau Windows (clfs.sys)
 leandrofroes/malware-research
Analyse générale de malwares
 synacktiv/cachedata_decrypt
Un toolkit simple pour bruteforcer et déchiffrer Windows EntraId CacheData
 raymontag/cve-2021-29627
Déclencheur uniquement pour CVE-2021-29627
 3ndg4me/cve-2016-6415-benigncertain-monitor
Réimplémentation du benigncertain-monitor de VirtueSecurity
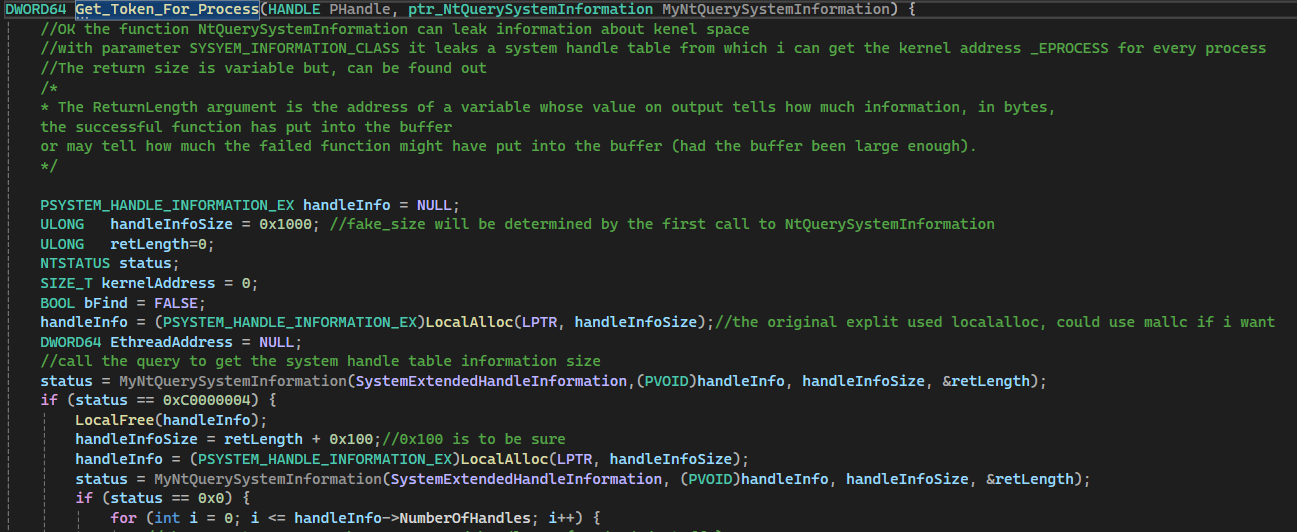 emilc3978/cve-2022-37969poc
Tutoriel sur CVE-2022-37969 axé sur la méthodologie d'exploitation du noyau, et non sur les causes internes de la CVE.
 z3usx01/cve-2021-23017-poc
Le problème n'affecte nginx que si la directive "resolver" est utilisée dans le fichier de configuration. De plus, l'attaque n'est possible que si un…
 fengjixuchui/cve-2009-4049
Débordement de tampon basé sur le tas dans aswRdr.sys (également connu sous le nom de pilote TDI RDR) dans avast! Home et Professional 4.8.1356.0…








