
 #1
Outils pour l'acquisition, la préservation et l'analyse des preuves numériques à des fins légales ou d'enquête.
Recommandé par Kitploit

 opensourcemalware/vercel-april2026-incident-response
Ceci est un playbook de réponse aux incidents que nous avons créé pour la compromission d'avril 2026 de Vercel.
 forensicmatt/rswindowsthingies
Boîte à outils forensique Windows basée sur Rust pour la surveillance en temps réel de la MFT, la diffusion en continu des journaux d'événements et…
 szymonh/rndis-co
CVE-2022-25375 - Exploit de démonstration du gadget USB RNDIS
 dorkerdevil/cve-2020-28018
Exploit pour la faille use-after-free d'Exim (CVE-2020-28018) permettant une exécution de code à distance via des primitives de corruption mémoire,…
 k0keoyo/cve-2017-0038-exp-c-js
Exploit C et JavaScript pour CVE-2017-0038, démontrant l'exploitation de corruption mémoire avec observation de fuite mémoire basée sur le débogage.
 pray3r/cve-2015-8088
Crash PoC
 onsec-fr/cve-2019-19781-forensic
Script forensique automatisé à la recherche de cve-2019-19781
 synacktiv/lehack-2026-challenge
Sources du challenge de Synacktiv pour leHack 2026
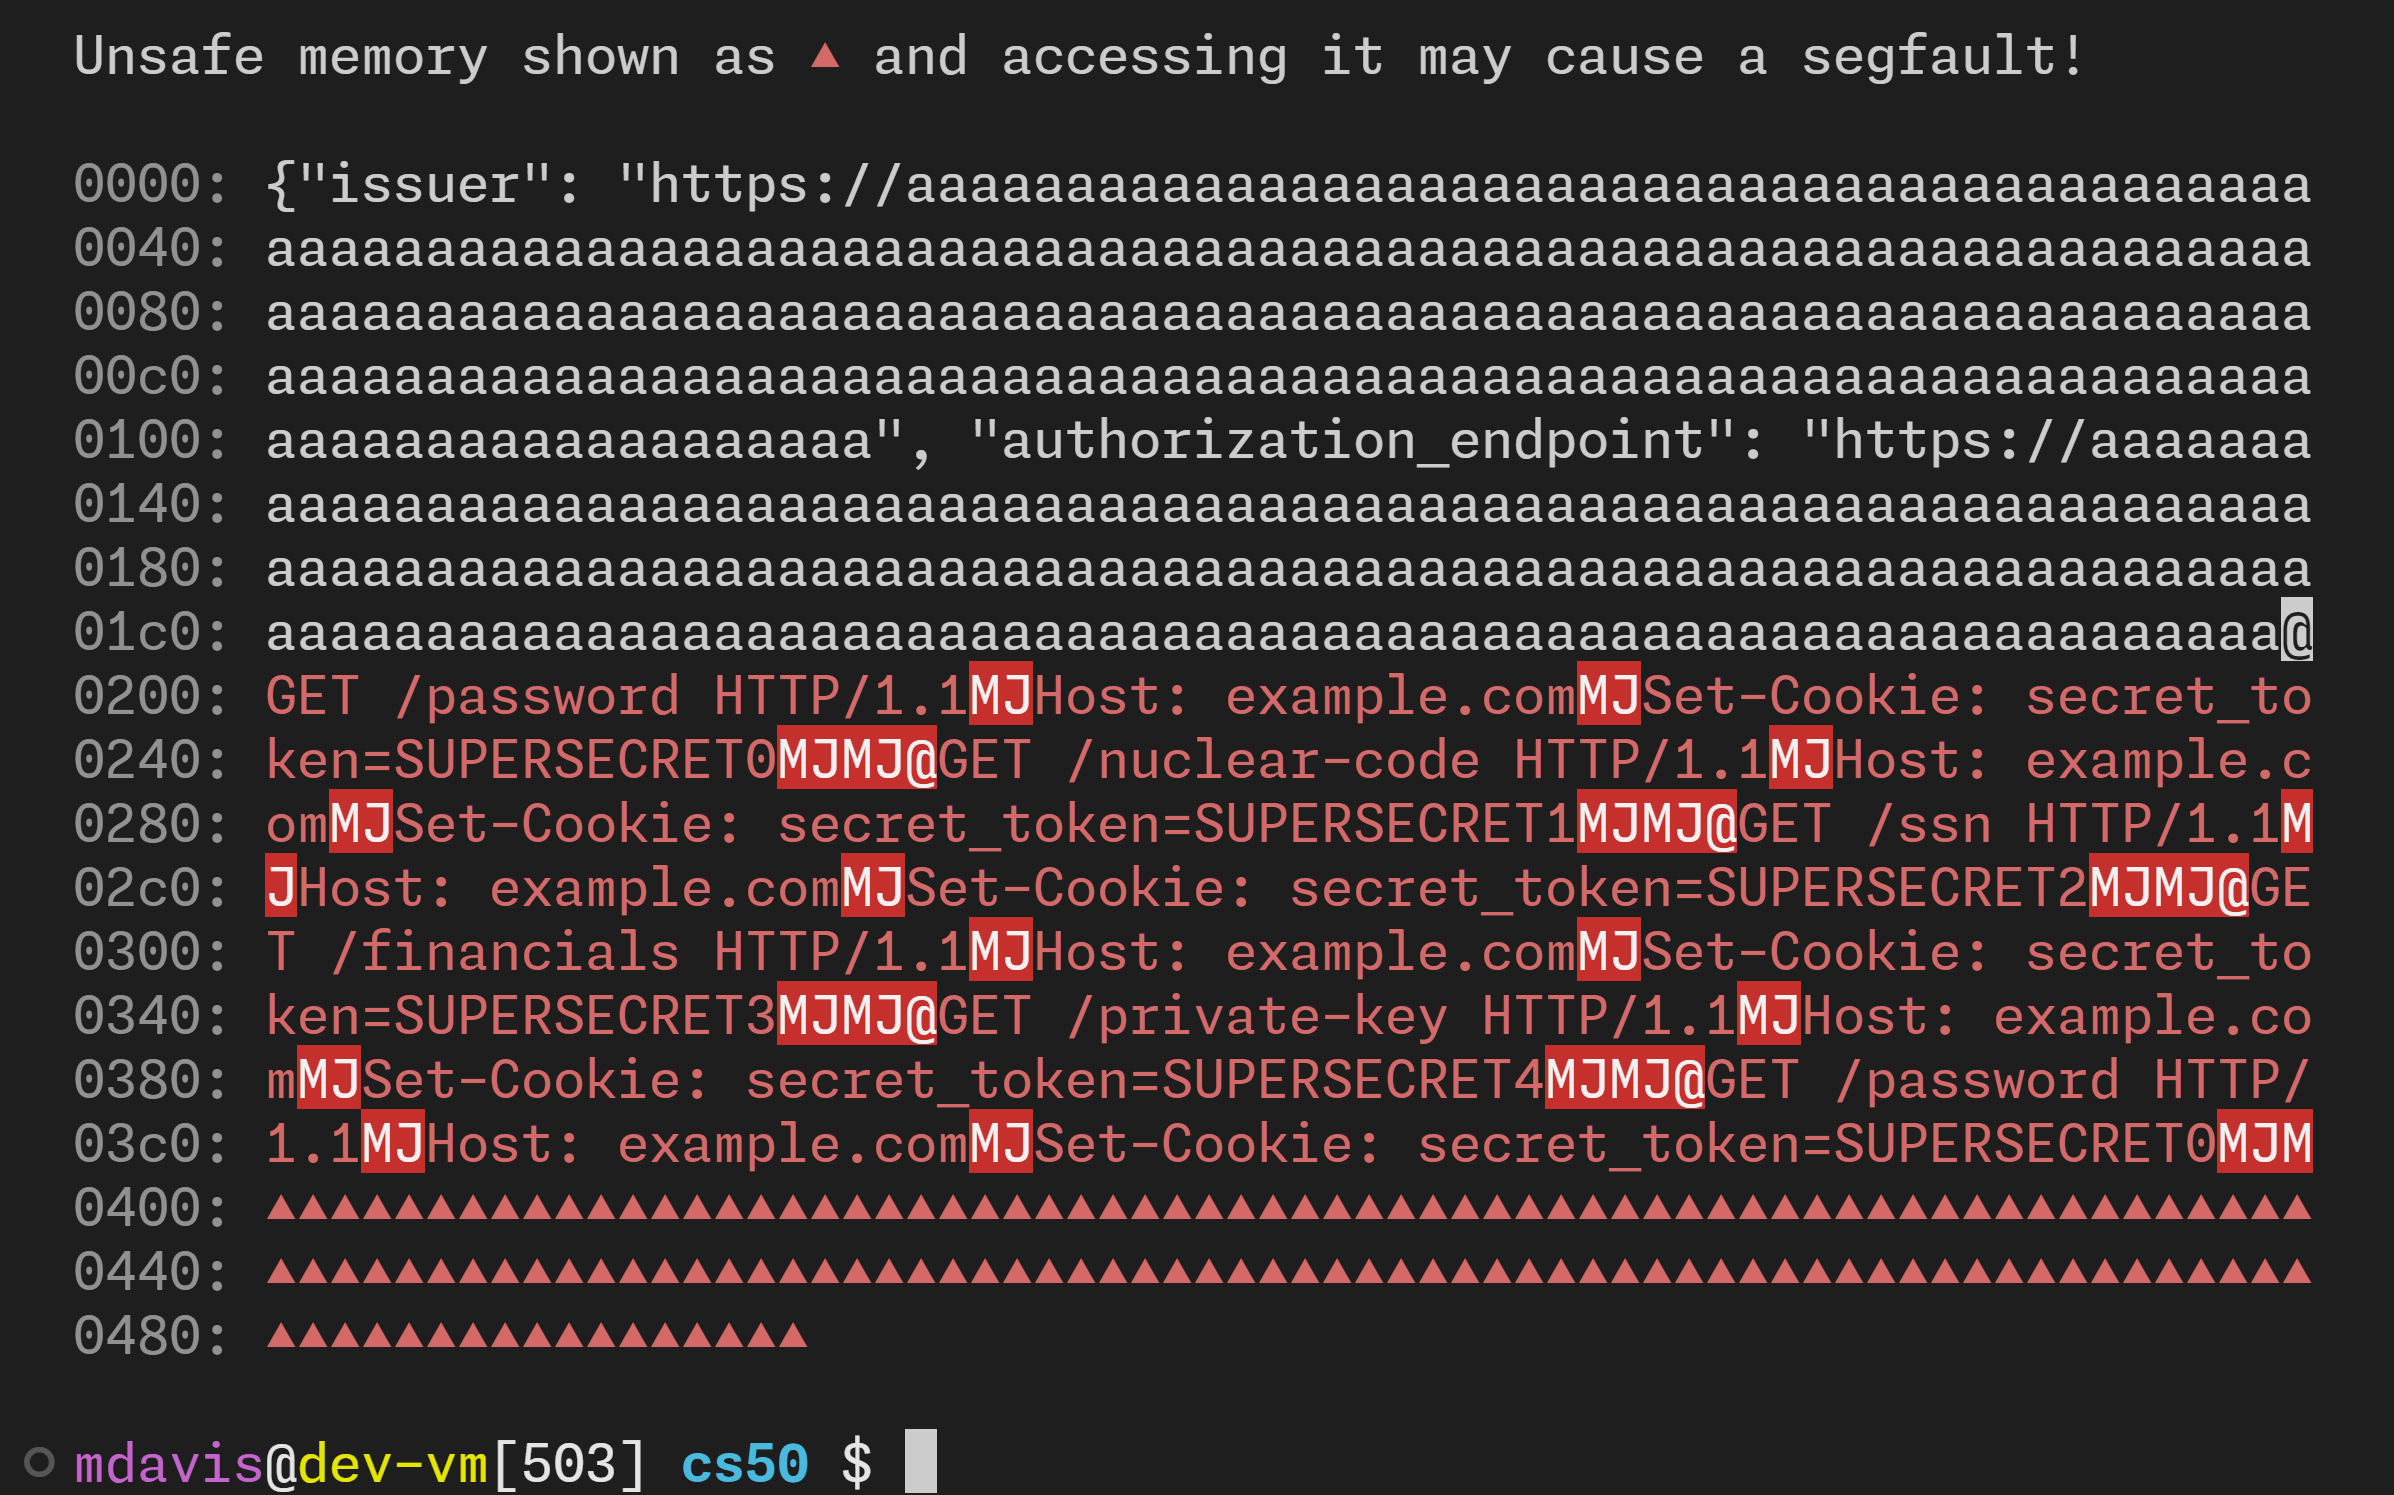 morganwdavis/overread
Simule le bug d'overread Citrix Bleed (CVE-2023-4966)
 quasarbinary/cve-2024-43630-poc
POC de dépassement de tampon de pile NtCopyFileChunk
 zedocun/pan-os-cve-2024-3400-command-injection-investigation
Investigation d'une tentative d'injection de commande PAN-OS CVE-2024-3400, analysant la livraison de la charge utile, le traitement interne et la…
 spydomain/cve-2022-0435-poc
Exploit de dépassement de pile pour CVE-2022-0435 dans le module TIPC, fournissant une élévation de privilèges locale vers root sur les noyaux Ubuntu.
 wismansec/sharepoint-2026-poc
PoC, IOCs et logique de détection pour la chaîne de désérialisation BinaryFormatter WS-Federation SharePoint /_trust. Reconstruction en laboratoire…
 justjeff211/conti-ransomware-writeup
Mené une enquête SOC complète sur un compromis de ransomware Conti sur un serveur Exchange à l'aide de Splunk 8.2.2. Analysé 28 145 événements issus…
 nipund513/exploiting-uaf-by-ret2bpf-in-android-kernel-cve-2021-0399-
Exploit de UAF du noyau Android utilisant la technique ret2bpf pour CVE-2021-0399. Démontre l'exploitation de vulnérabilité use-after-free dans le…
 mkdemir/activemq-lockbit-analysis
Analyse de bout en bout d'un cas d'intrusion de 419 heures s'étendant de la vulnérabilité Apache ActiveMQ (CVE-2023-46604) à la phase de ransomware…
 fengjixuchui/cve-2003-0358
En passant une chaîne trop longue lors de l'invocation de nethack, il est possible de corrompre la mémoire. jnethack et falconseye sont également…
 abraxas/qemu-nvme-sgl-bar
QEMU 11.1.2 - Élevé - Local - UAF - NVMe SGL span into BAR0 incomplete CVE-2021-3929








