
 #1
Outils pour l'acquisition, la préservation et l'analyse des preuves numériques à des fins légales ou d'enquête.
Recommandé par Kitploit

 franksec42/mongobleed-exploit-cve-2025-14847
Explot, Lab, Scanner - externe et conteneur Docker, pour SMongobleed-CVE-2025-14847 plus phoenix security uploader
 demining/scalar-venom-attack
Dépôt d'exploitation et de recherche analysant CVE-2025-60013, une vulnérabilité critique d'initialisation HSM permettant la récupération de clés…
 sprushed/cve-2022-30292
Documentation technique et analyse de CVE-2022-30292, un débordement de tampon sur le tas dans Squirrel 3.2 menant à un déni de service, une évasion…
 x3ero0/android712-blueborne
Android Blueborne RCE CVE-2017-0781
 liyuxuan504-byte/cve-2026-14266
Débordement de tampon dans le tas du décodeur XZ de 7-Zip - Analyse complète, cause racine, PoC et feuille de route d'exploitation RCE
 landw-hub/cve-2025-50422
Preuve de concept pour CVE-2025-50422 : démontre une divulgation de mémoire tas dans pdftocairo de Poppler, permettant à des attaquants locaux de…
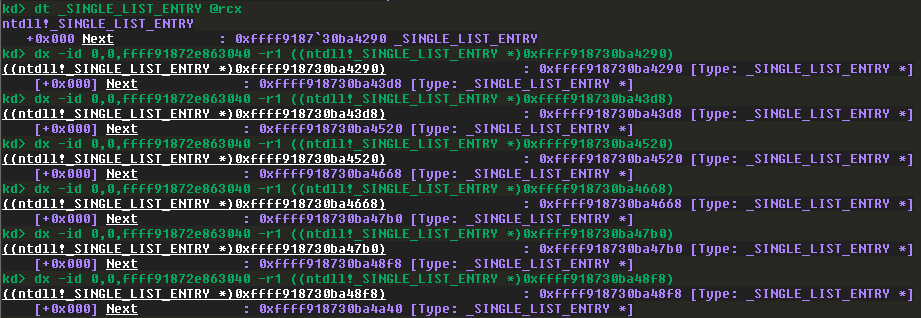 faizan-khanx/cve-2024-38063
CVE-2024-38063 - Exploitation à distance du noyau via IPv6
 tylepr96/cve-2018-1000030
Python 2.7.14 - preuve de concept de condition de concurrence UAF
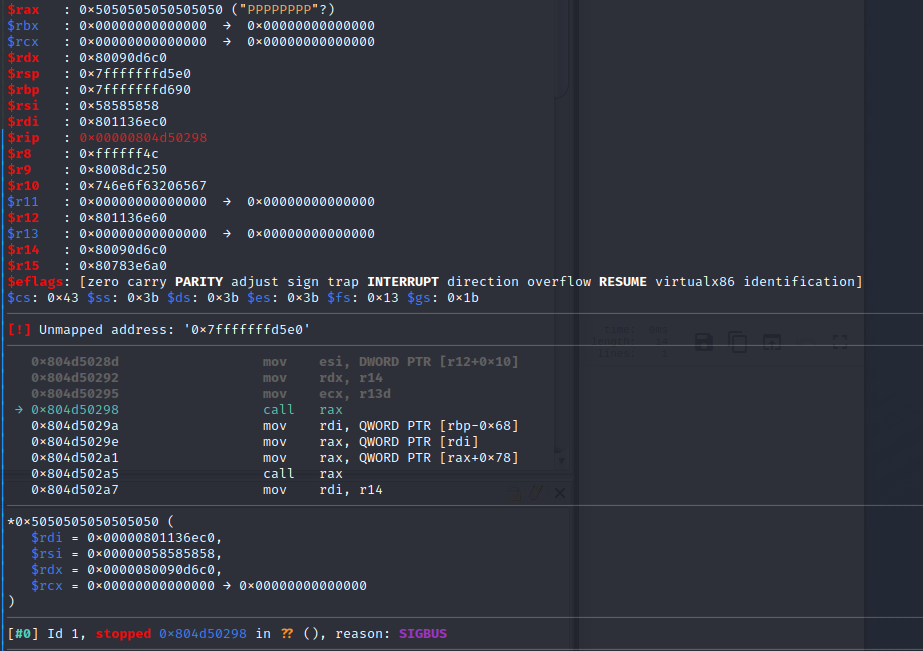 ly1g3/cisco-cve-2023-31488
Appliance de sécurité email Cisco : Email vers RCE zero-click en tant que root - Exécution de code à distance / Corruption mémoire / Chaîne ROP
 devianntsec/cve-2024-30051
Mémoire de recherche de Master sur CVE-2024-30051 (débordement de tas DWM Windows). Comprend un exploit à haute fiabilité avec optimisation…
 0xblackash/cve-2026-31402
CVE-2026-31402
 pazhanivelmani/libexif_android10_r33_cve-2016-6328
Bibliothèque en C pour l'analyse, l'édition et la sauvegarde de métadonnées EXIF d'images JPEG, avec un accent sur l'exploitation de CVE-2016-6328…
 kuyrathdaro/cve-2025-14847
MongoBleed : outil de découverte de fuites de mémoire pour CVE-2025-14847
 jaf0rk/cve-2026-5281
Exploit de preuve de concept pour CVE-2026-5281, une vulnérabilité de type use-after-free dans l'implémentation WebGPU Dawn de Chromium, avec journal…
 day6reak/cve-2014-1773
Analyse technique de CVE-2014-1773, une vulnérabilité de corruption du tas dans le moteur MSHTML d'Internet Explorer, avec une pile d'appels de crash…
 colaoo123/cve-2022-22555
Exploit pour CVE-2022-22555, une vulnérabilité de débordement de tampon du tas du noyau Linux permettant une élévation locale de privilèges. Comprend…
 shaikusaf/linux-4.19.72_cve-2020-10757
# Arborescence source du noyau Linux modifiée pour démontrer CVE-2020-10757, une vulnérabilité use-after-free dans la socket AF_PACKET, à des fins…
 gmh5225/linux-kernel-debugger
Module de débogage matériel du noyau permettant de vider les opérations des rootkits et d'inspecter l'activité au niveau du noyau pour l'analyse de…








