
 #1
Outils pour l'acquisition, la préservation et l'analyse des preuves numériques à des fins légales ou d'enquête.
Recommandé par Kitploit

 withsecurelabs/memory-carving-scripts
Scripts pour extraire des informations utiles à partir de dumps mémoire infectés
 ngksiva/cpanel-forensics
# Forensique après CVE-2026-41940 (cPanel/WHM) — script bash et liste de contrôle
 crowdstrike/supermem
Un script Python développé pour traiter les images mémoire Windows en fonction du type de triage.
 lethal-forensics/collect-memorydump
Script PowerShell automatisé pour l'acquisition de mémoire Windows médico-légale, incluant les vidages sur incident/bruts, la collecte du fichier…
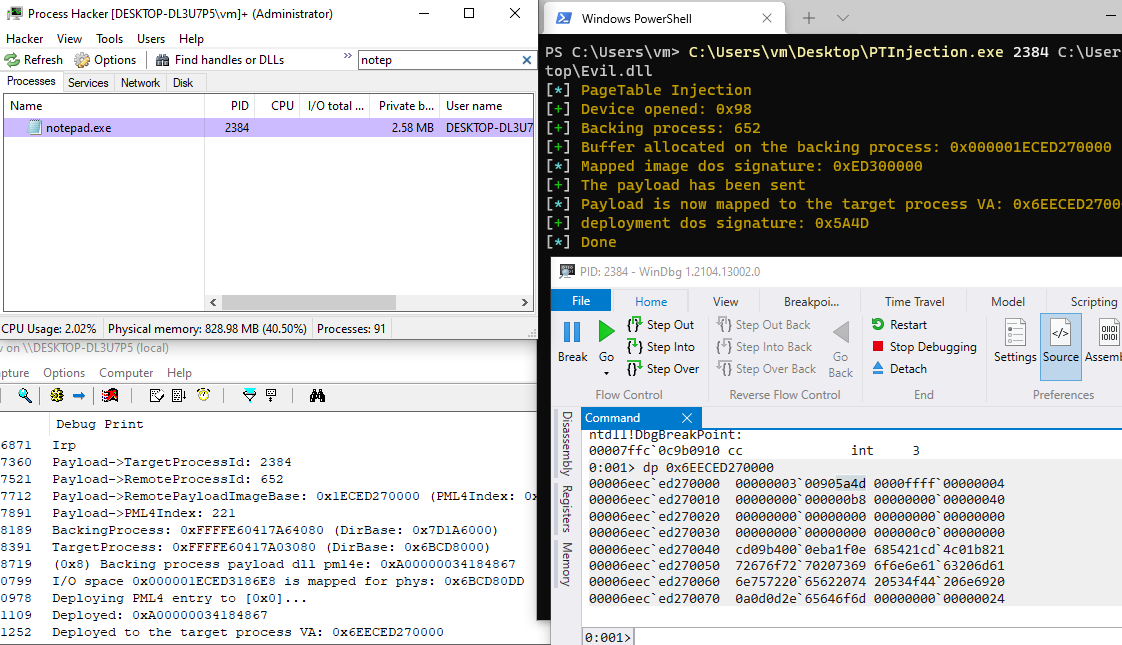 kkent030315/pagetableinjection
Injection de code, injecter un payload malveillant via les tables de pages pml4.
 h4k6/cve-2023-0179-poc
Exploitation de la vulnérabilité (CVE-2023-0179) Cette vulnérabilité, identifiée sous le nom CVE-2023-0179, affecte toutes les versions de Linux de…
 ffri/cve-2025-24204
PoC et détails techniques de CVE-2025-24204
 enferex/pdfresurrect
Analyser et aider à extraire les anciennes versions "cachées" d'un pdf à partir du pdf actuel.
 infobyte/cve-2023-21036
Détection et assainissement pour Acropalypse Now - CVE-2023-21036
 reecdeep/hivev5_keystream_decryptor
Mauvaises choses par des méchants
 m0n1x90/exif-gps-tracer
Un script Python qui vous permet d'extraire les données de géolocalisation de vos fichiers image stockés dans un ensemble de données. Il produit…
 hasherezade/pesieve-go
Bindings Golang pour PE-sieve
 eurecom-s3/linux_screenshot_xwindows
Plugin Volatility pour extraire X captures d'écran d'un dump mémoire
 iomoath/filewatchtower
FWT est un outil d'analyse de sécurité et de surveillance de fichiers qui utilise les événements Sysmon.
 bicurico/vaxd
Outil léger de désassemblage Windows, d'inspection PE et d'aide au patch pour les fichiers EXE/DLL natifs.
 amberchalia/norm-edr
Projet de recherche expérimental sur un EDR en mode noyau, axé sur la détection explicable de schémas d'exécution suspects en mémoire, produisant des…
 sijido/cve-2022-22947
Outil d'injection de shell mémoire basé sur Python pour CVE-2022-22947, prenant en charge les shells mémoire Spring, Netty et Godzilla avec une…
 synacktiv/forensic-msvpn
Ce dépôt contient l'artefact Velociraptor et les règles Chainsaw pour aider à détecter l'activité du VPN Microsoft Remote Access.








