
 #1
Outils pour l'acquisition, la préservation et l'analyse des preuves numériques à des fins légales ou d'enquête.
Recommandé par Kitploit

 kd8bny/limeaide
Une application Python conçue pour vider à distance la RAM d'un client Linux et créer un profil volatility pour une analyse ultérieure sur votre hôte…
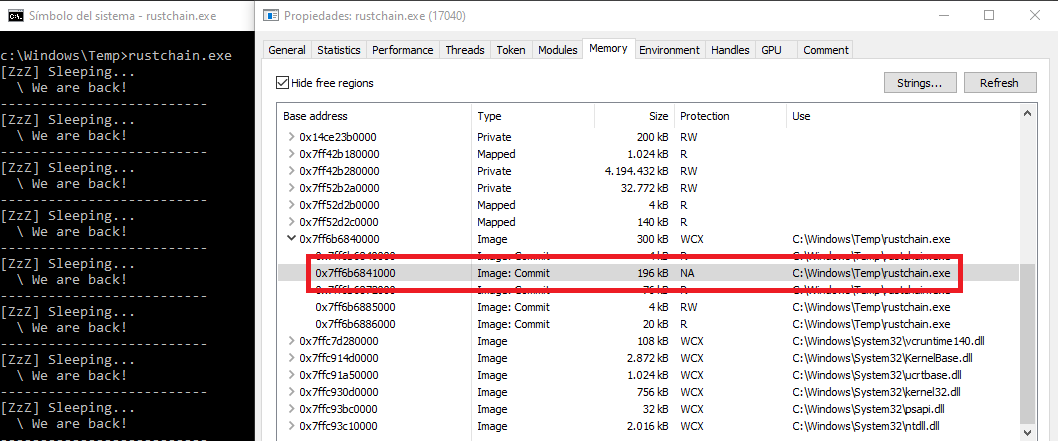 kudaes/rustchain
Cacher les artefacts mémoire en utilisant la ROP et les points d'arrêt matériels.
 smolfiddle/sentinelnav
SentinelNav: outil de visualisation binaire et d'analyse forensique en Python pur, sans dépendance.
 attackercan/teamviewer-dumper
Extraire l'ID et le mot de passe TeamViewer depuis la mémoire. Fonctionne bien mieux que les autres outils.
 airbus-cert/yara-ttd
Utiliser les règles YARA sur les traces Time Travel Debugging
 packtpublishing/learning-linux-binary-analysis
Apprentissage de l'analyse binaire Linux, publié par Packt
 almandin/ntdsdotsqlite
Un petit utilitaire pour convertir les fichiers NTDS.dit au format SQLite.
 essexrich/threatactors-ttps
Référentiel créé pour partager des informations sur les tactiques, techniques et procédures utilisées par les acteurs de la menace. Initialement avec…
 fishermavis/bsod_bitlocker_recover
Script Python pour extraire les clés VMK BitLocker
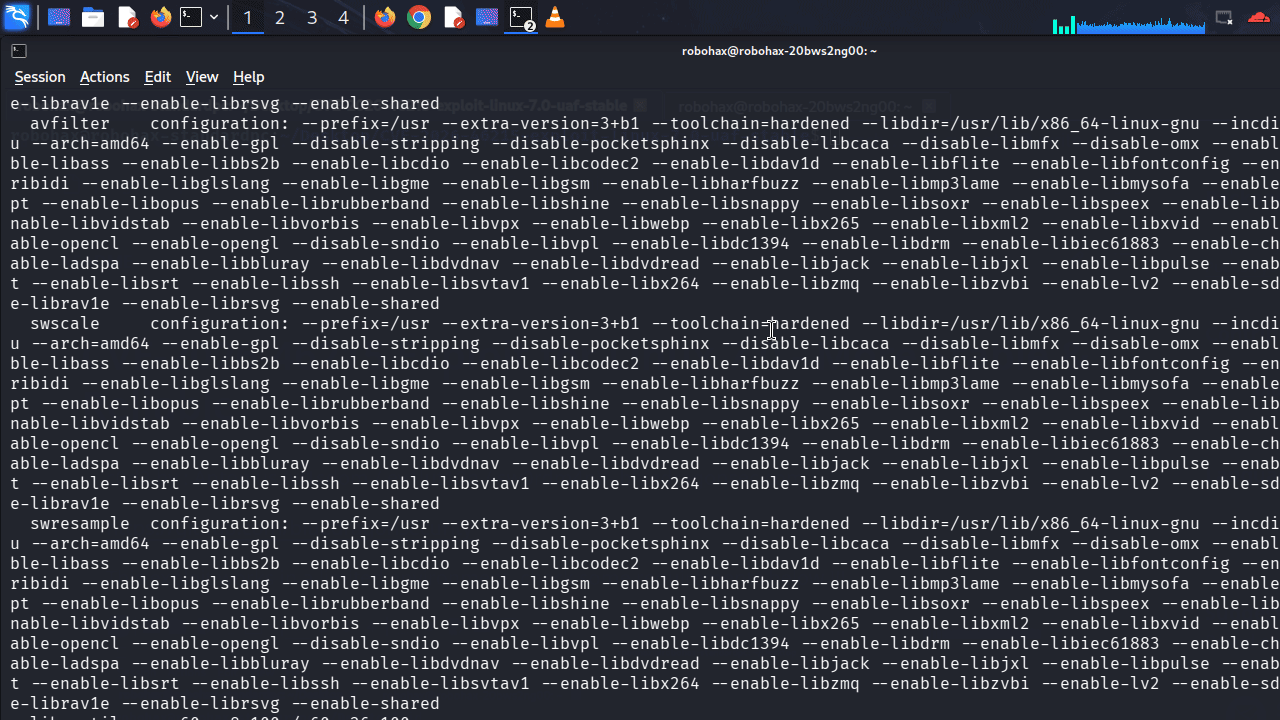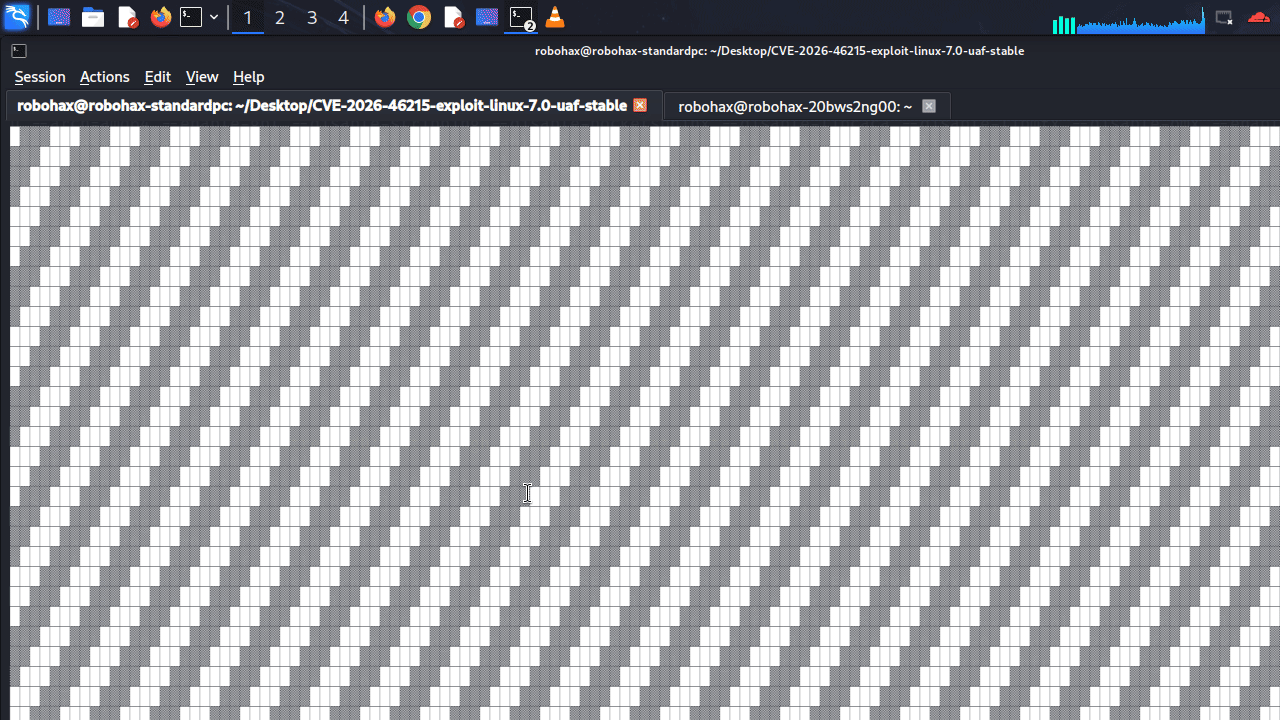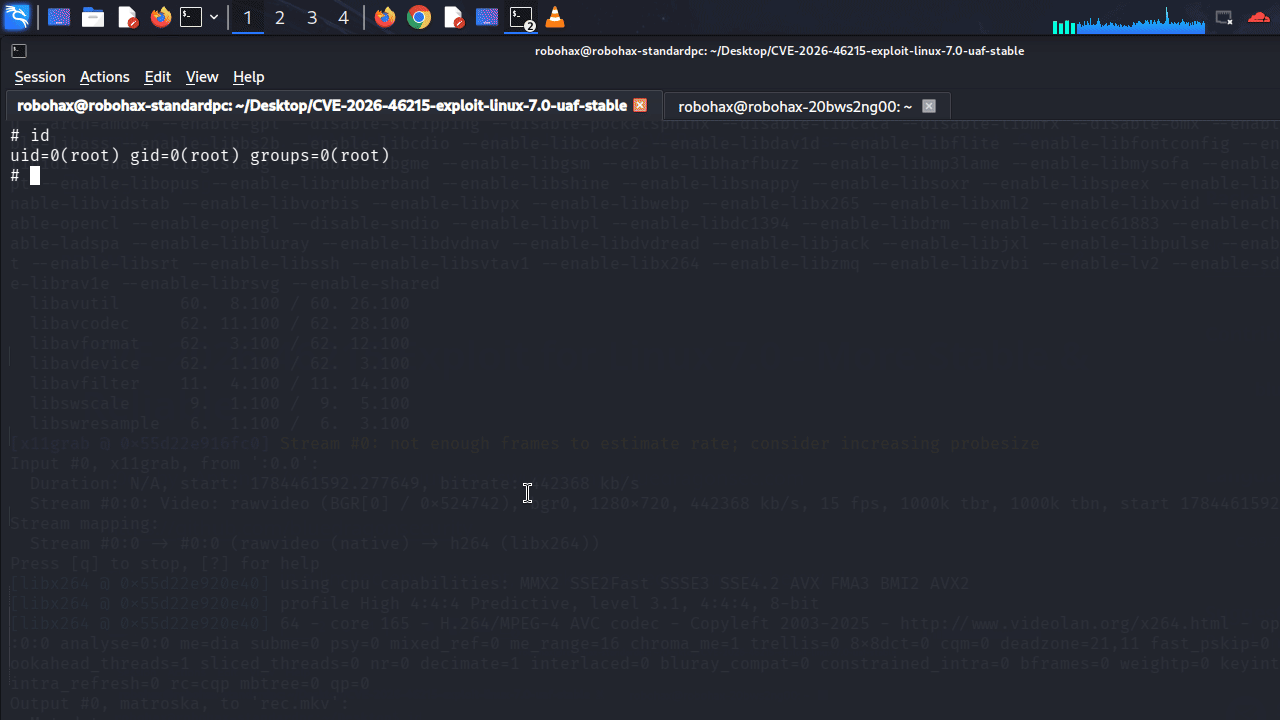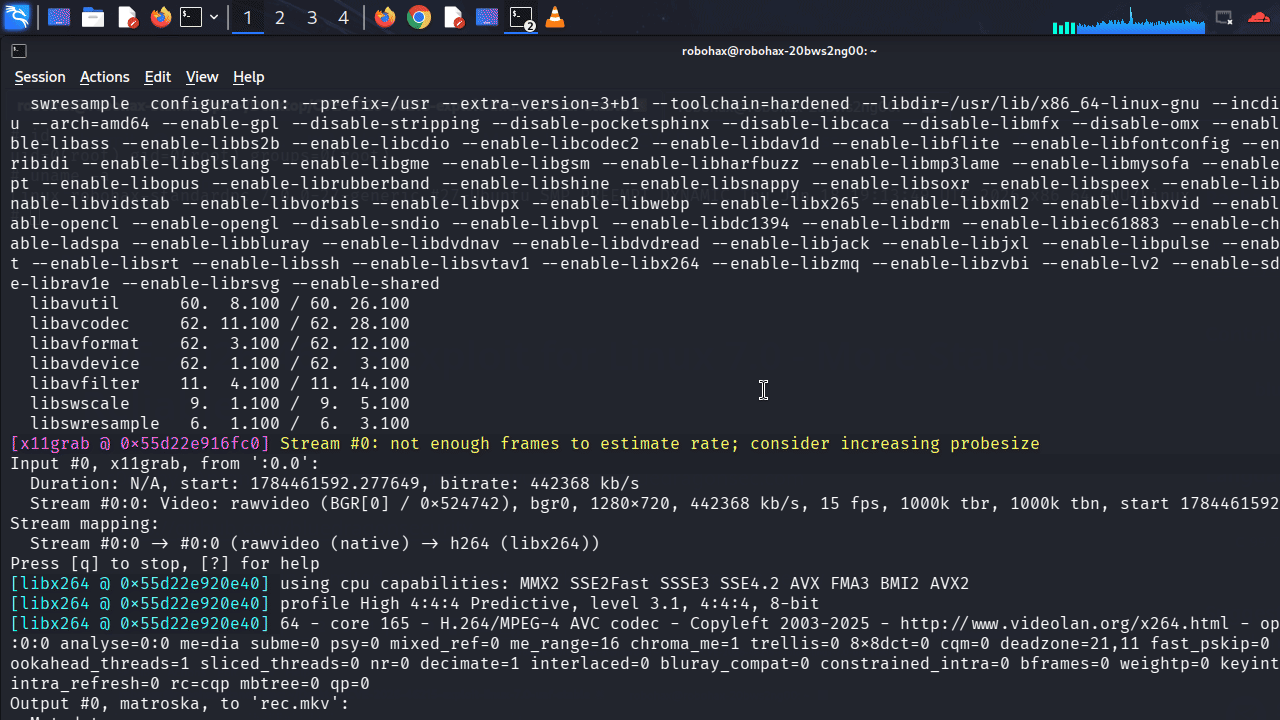 bluedragonsecurity/cve-2026-46215-exploit-linux-7.0-uaf-stable
CVE-2026-46215 Exploit DRM GEM UAF pour Linux 7.0 - Le premier PoC fonctionnel pour le use-after-free du noyau Linux 7 - par Antonius (sw0rdm4n,…
 nao-sec/ramnit_traffic_parser
Analyse du trafic de Ramnit
 salaheldinfikri/kalim_backdoor
Kalim backdooe Rapport sur les logiciels malveillants
 securest8/npm-incident-response
Scanner pour l'attaque de la chaîne d'approvisionnement keyv/cacheable : détecte les paquets npm compromis, vérifie les hashs des payloads et…
 zach115th/toolshellfinder
Analyse les journaux IIS Windows à la recherche de signes de CVE-2025-53770 & CVE-2025-53771
 tarunbharathe/zero-click-rce-incident-response-cve-2025-21298
Investigation technique et confinement d'hôte d'une exploitation RCE zero-click de sévérité Critique (CVE-2025-21298) utilisant la télémétrie EDR et…
 ra3edaj/lab-dfir-cve-2023-38831
d
 renukaselvar/libunwind_cve-2015-3239_after
Bibliothèque pour dérouler les piles d'appels du processeur, prenant en charge plusieurs architectures et systèmes d'exploitation, avec des…
 clausing/scripts
Collection de scripts Python et Perl pour la criminalistique numérique, la réponse aux incidents et l'analyse réseau, incluant des outils de…








