
 #1
Outils pour l'acquisition, la préservation et l'analyse des preuves numériques à des fins légales ou d'enquête.
Recommandé par Kitploit

 lcbower33/stegoscan
Outil automatisé de détection de stéganographie qui scanne les sites web, les serveurs web et les répertoires locaux en utilisant la reconnaissance…
 lethal-forensics/macos-collector
macos-collector - Collecte automatisée des artefacts forensiques macOS pour le DFIR
 theevidencehunter/forensix
Framework de renseignement en forensique numérique
 kaandemir993/vidar-stealer-chrome-injection-malicious-js-targeting-google-reddit-sessions-analysis
Rétro-ingénierie de Vidar Stealer : des chaînes en mémoire obfusquées à l'injection de processus Chrome, à l'exécution de JS malveillant et au…
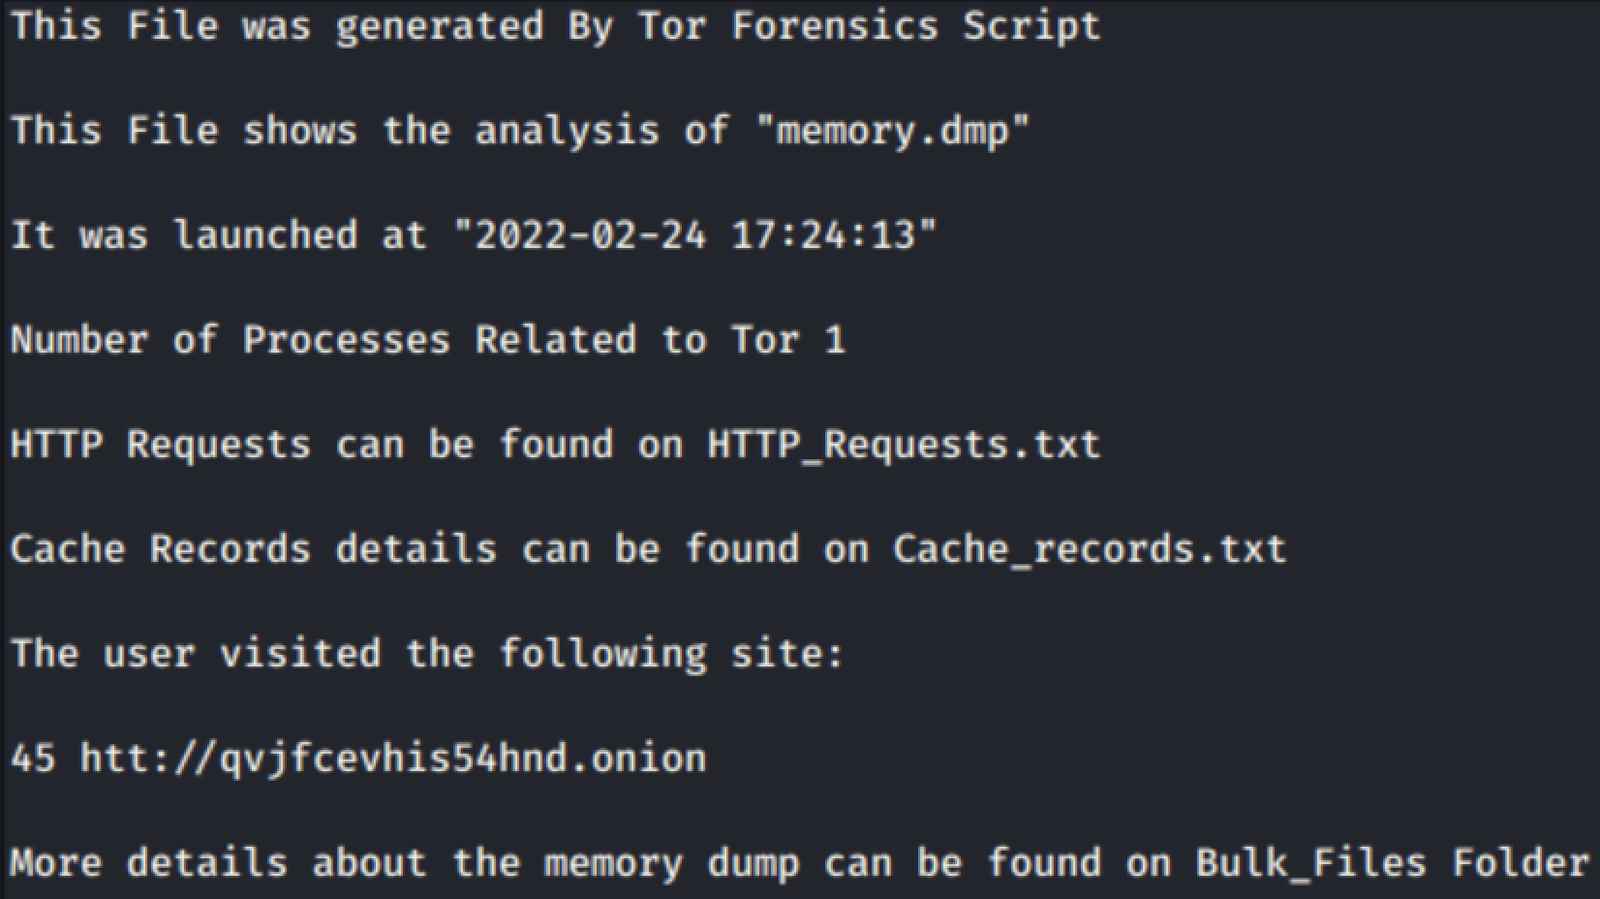 exmak-s/cve-2021-46702
Script de preuve de concept qui analyse les dumps mémoire Windows pour récupérer les services onion Tor visités, contournant l'anonymat du navigateur…
 0xcomposure/fftstegpic
Un script Python pour la stéganographie d'images numériques utilisant la transformée de Fourier rapide.
 mmozeiko/aes-finder
Utilitaire pour trouver des clés AES dans les processus en cours
 itm4n/ppldump
Vider la mémoire d'un PPL avec un exploit userland.
 memn0ps/matrix-rs
Rusty Hypervisor - Hyperviseur Blue Pill de type 2 du noyau Windows en Rust (Nom de code : Matrix)
 certcc/keyfinder
Un outil pour trouver et analyser des fichiers de clés privées (et publiques), incluant le support des fichiers APK Android.
 packetsifter/packetsiftertool
PacketSifter est un outil/script conçu pour aider les analystes à passer au crible une capture de paquets (pcap) afin de trouver le trafic…
 3nou9h/cve-2026-9256-poc
Démontre le débordement de tas CVE-2026-9256 dans le module ngx_http_rewrite_module de nginx avec des scripts PoC pour les fuites de tas/libc et le…
 star-laboratory/prism
PrISM : une atténuation probabiliste et évolutive de RowHammer (ISCA 2026). Code source de Ramulator2 et scripts d'évaluation.
 dwexi/entropystrip
Désobfuscateur PE algorithmique, radar d'entropie de Shannon et moteur de triage d'incidents
 bobikl/cve-2026-43499-t807d
Package de recherche sur l'exploitation du noyau Android pour CVE-2026-43499, contenant le code source de l'exploit popsicle, une charge utile su…
 jithinkrishnanrs/cve-2026-67401-cpanel-emailtrack-sqli
# Boîte à outils de scan IOC en lecture seule et d’atténuation pour l’injection SQL EmailTrack de cPanel & WHM (CVE-2026-67401) Effectue l’empreinte…
 adilkurtulmus/linux-copy-fail-cve-2026-31431
Preuve de concept d'exploitation pour CVE-2026-31431 (Copy-Fail), une faille du noyau Linux AF_ALG et splice() permettant l'empoisonnement du cache…
 libyal/libvmdk
Bibliothèque et outils pour accéder au format VMware Virtual Disk (VMDK)








