
 #1
Outils pour l'acquisition, la préservation et l'analyse des preuves numériques à des fins légales ou d'enquête.
Recommandé par Kitploit

 corelight/zeek-netsupport-detector
Un détecteur NetSupport basé sur Zeek. NetSupport est souvent détourné par les attaquants dans des malwares.
 magentabear/cve-2019-11043-vulnerability
Laboratoire pratique reproduisant la RCE CVE-2019-11043 PHP-FPM derrière nginx, démontrant la persistance par tunnel inversé, la forensique mémoire…
 jemhadar/mongobleed-dfir-triage-script-cve-2025-14847
Le script se concentre d'abord sur l'acquisition sécurisée d'artefacts, suivie d'une analyse facultative sur l'hôte, et produit une archive…
 hotstartlabs/sift
Triage des expositions d'identifiants et de données sensibles pour les partages de fichiers
 yelparchive/osxcollector
Un kit d'outils de collecte et d'analyse de preuves forensiques pour OS X
 ion28/bluespawn
Un logiciel de défense active et EDR pour renforcer les équipes bleues.
 dump-guy/malware-analysis-and-reverse-engineering
Certains de mes analyses de malwares et rétro-ingénierie disponibles publiquement.
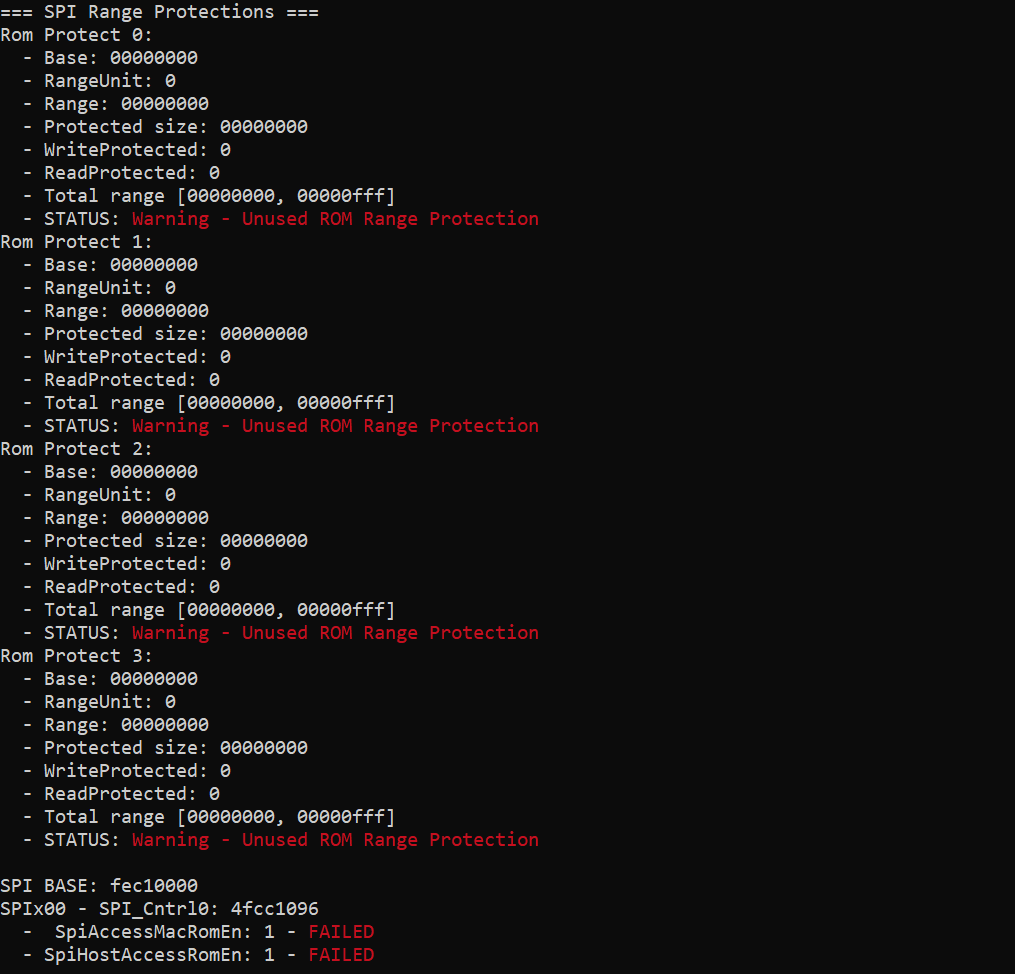 ioactive/platbox
Outil d'évaluation de la sécurité des plateformes pour le dump et l'analyse des registres UEFI/SMM, de l'espace de configuration PCI, de la mémoire…
 0x0v1/audix
Audix est un outil PowerShell pour configurer rapidement les politiques d'audit des événements Windows pour la surveillance de la sécurité
 0xsp-srd/aether
Outil de forensique mémoire et de chasse aux menaces pour Windows qui analyse la mémoire des processus en direct à la recherche de motifs…
 tc4dy/cve-2026-64638-poc-exploit
🛡️ CVE-2026-64638 - Suite d'évaluation de sécurité WordPress (CVSS 8.9) | Boîte à outils de pentest WordPress 4.7.0-7.0.2. Comprend des modules…
 ivancabrera02/whfb-pincapture
Capture les codes PIN Windows Hello à la saisie en injectant une DLL dans LogonUI.exe qui place un point d'arrêt matériel CPU sur…
 ymsniper/umbra
Overlay de jeu externe en lecture seule pour Linux. Décalages dérivés, squelettes composés, module noyau optionnel pour des lectures mémoire…
 s4larie/walletool
Un utilitaire pour extraire les données de portefeuilles de cryptomonnaies à partir de fichiers wallet.dat.
 jwa7470/cve-2026-20131-post-incident-written-report
# Rapport post-incident sur CVE-2026-20131 (CVSS 10.0) Une vulnérabilité de désérialisation non sécurisée dans Cisco FMC, exploitée par le…
 0x0allenace/soc-analyst-portfolio
Un portfolio organisé présentant mes investigations SOC, mes projets de threat hunting, mes laboratoires DFIR, mon ingénierie de détection, mes blogs…
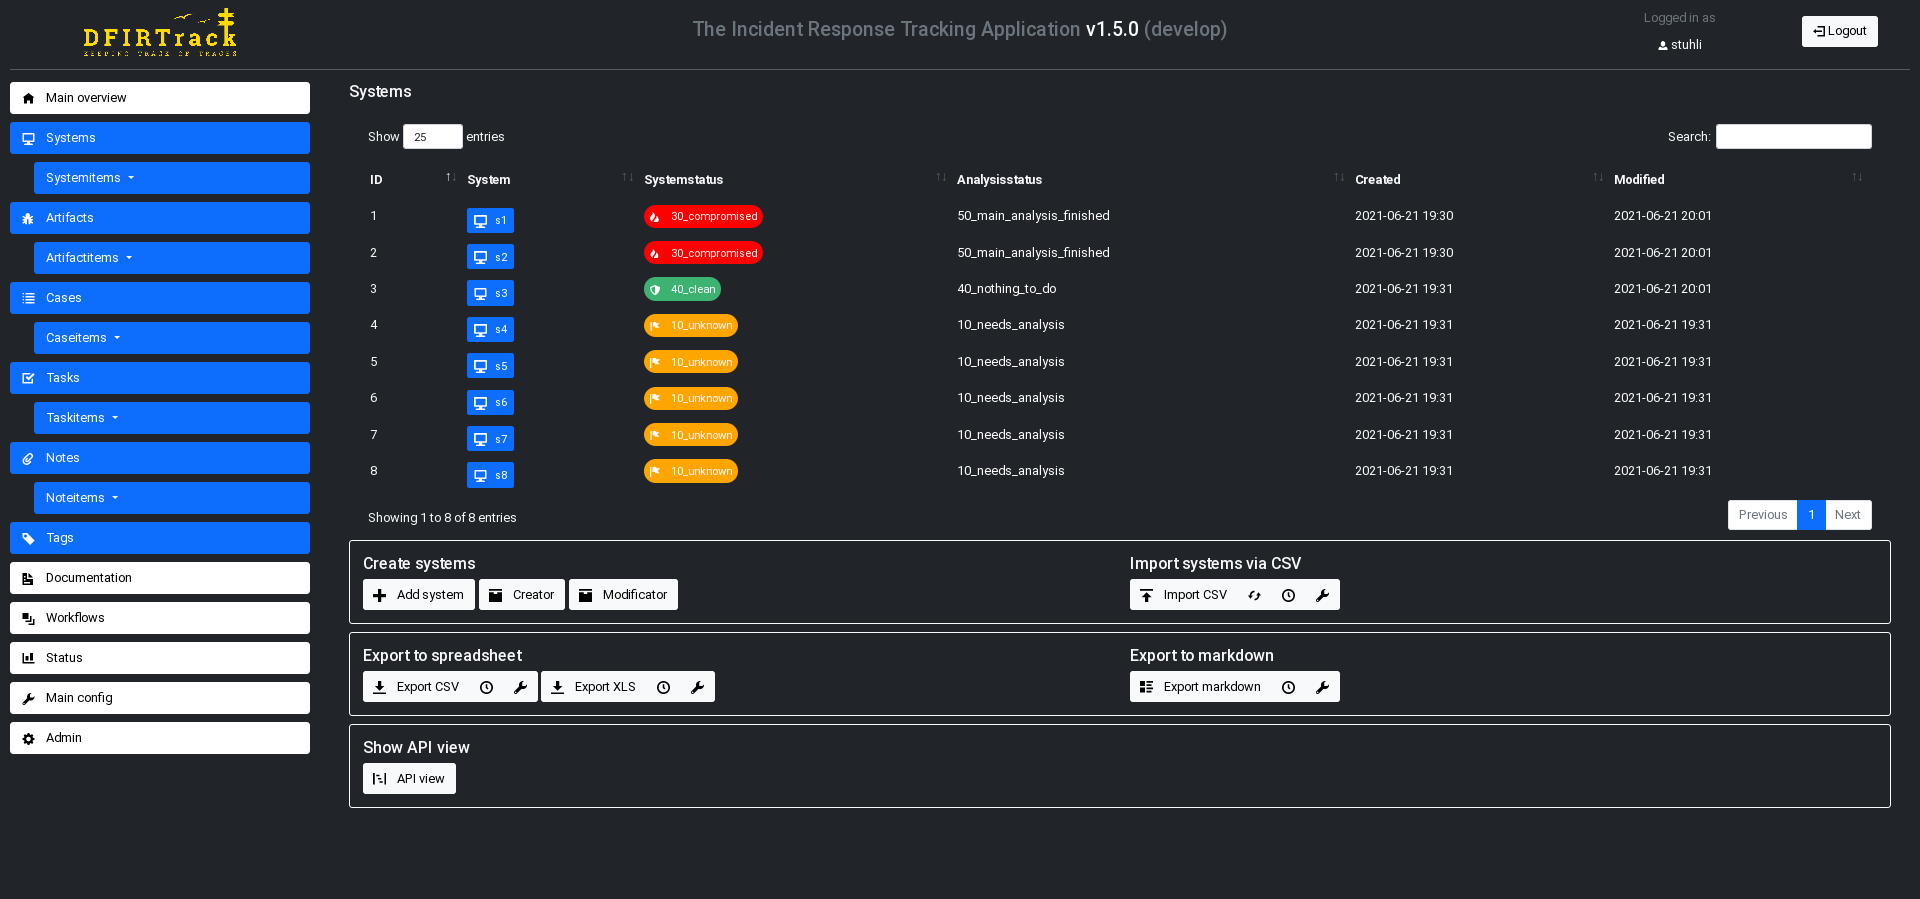 dfirtrack/dfirtrack
Application de suivi des incidents basée sur un système pour la gestion de cas DFIR à grande échelle, avec import/export, workflows de tâches et…
 mitre/brawl-public-game-001
Données d'un exercice d'émulation d'adversaires automatisé BRAWL








