
 #1
Outils d'intégration de la sécurité dans les pipelines CI/CD, shift-left et automatisation de la sécurité DevOps.
Recommandé par Kitploit

 nvidia/nemoclaw
Exécutez des agents comme Hermes, LangChain Deep Agents et OpenClaw de manière plus sécurisée dans NVIDIA OpenShell avec managed inference.
 digitalocean/nginxconfig.io
⚙️ Générateur de configuration NGINX dopé aux stéroïdes 💉
 zaproxy/zaproxy
Scanner de sécurité d'application web open-source pour la détection automatisée des vulnérabilités, les tests de pénétration manuels et les tests de…
 nvidia/openshell
Runtime sandboxé pour agents IA autonomes avec des politiques YAML déclaratives appliquant des contraintes sur le système de fichiers, le réseau et…
 nvidia/skillspector
Security scanner for AI agent skills. Detect vulnerabilities, malicious patterns, security risks, prompt injection, data exfiltration, and…
 getsops/sops
Outil simple et flexible pour gérer les secrets
 prowler-cloud/prowler
Prowler est la plateforme de sécurité cloud open source la plus largement utilisée au monde, qui automatise la sécurité et la conformité sur tout…
 facebook/infer
Un analyseur statique pour Java, C, C++ et Objective-C
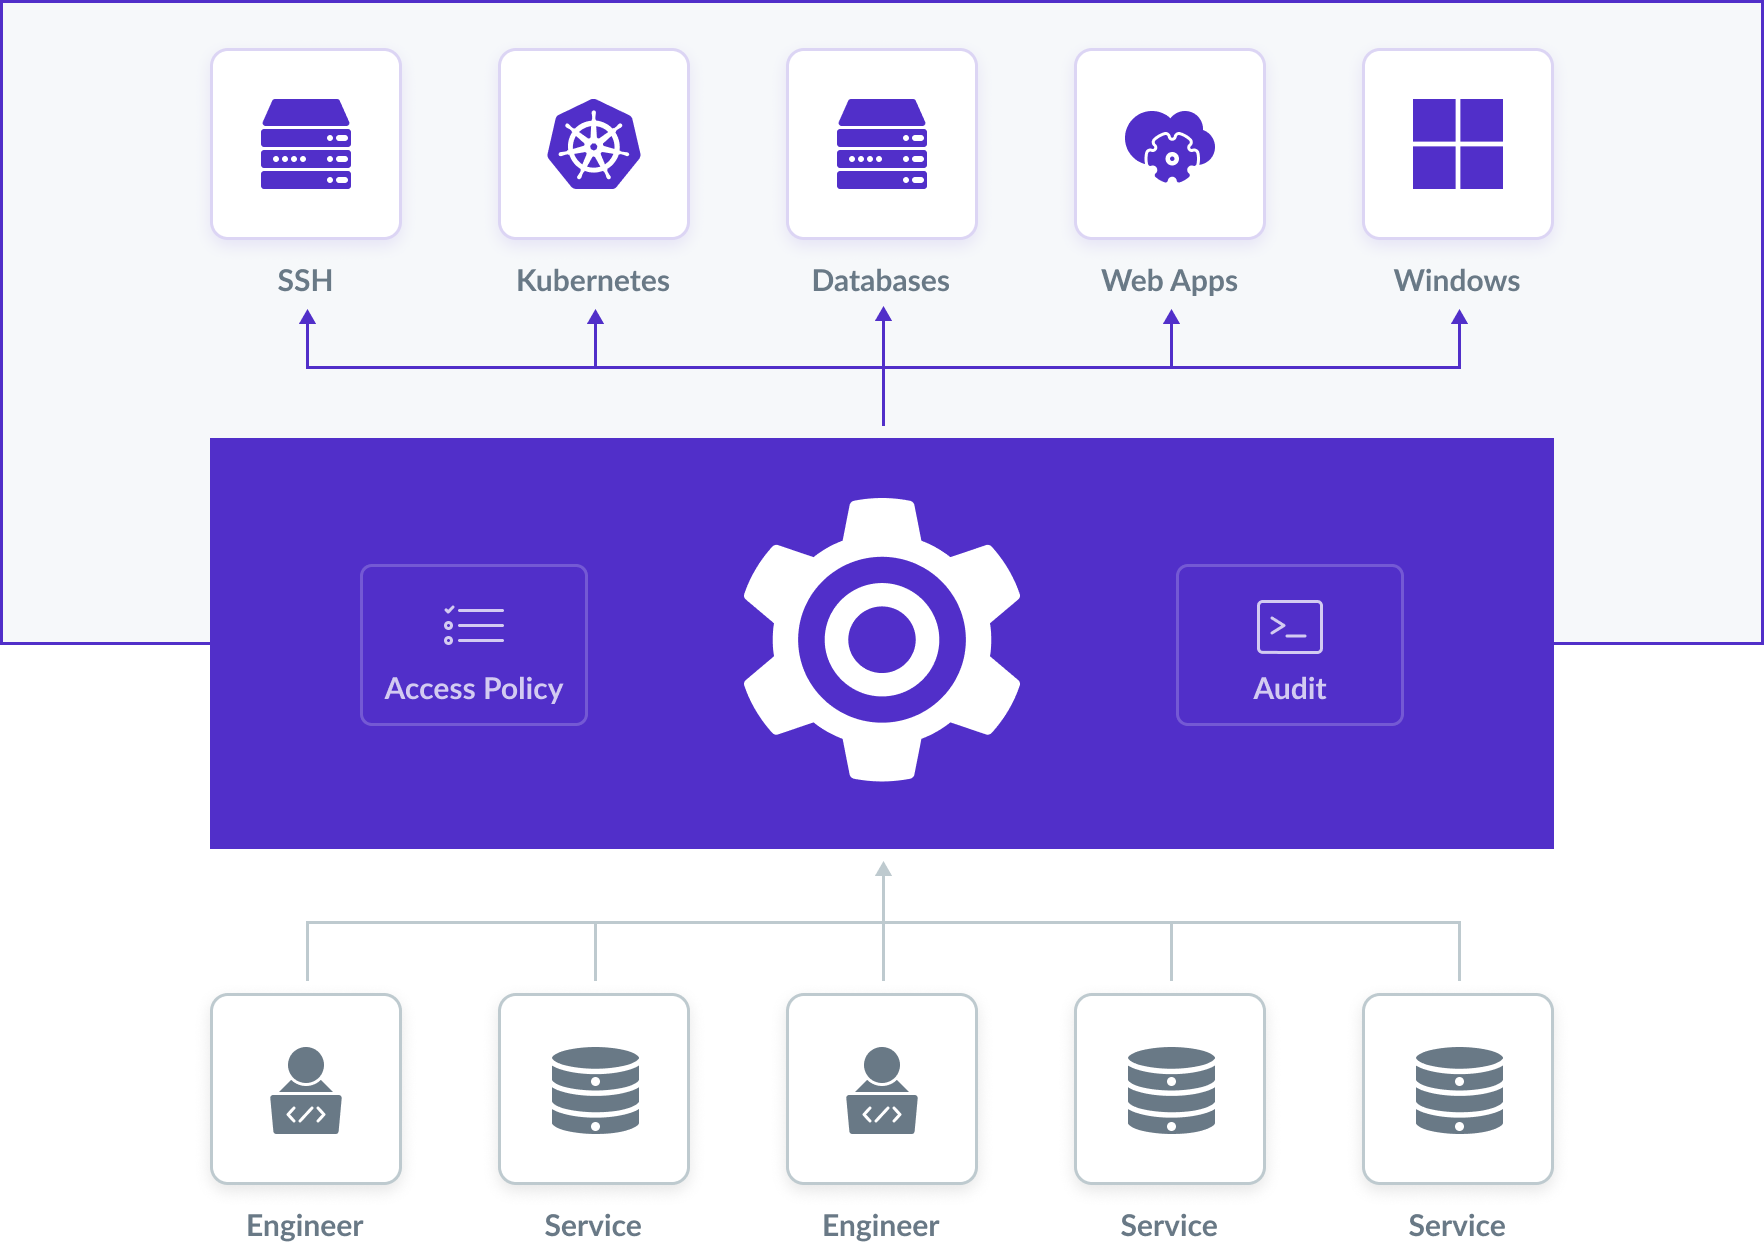 gravitational/teleport
Le moyen le plus simple et le plus sûr d'accéder à l'ensemble de votre infrastructure et de la protéger.
 semgrep/semgrep
Analyse statique légère pour de nombreux langages. Trouvez des variantes de bogues avec des motifs qui ressemblent à du code source.
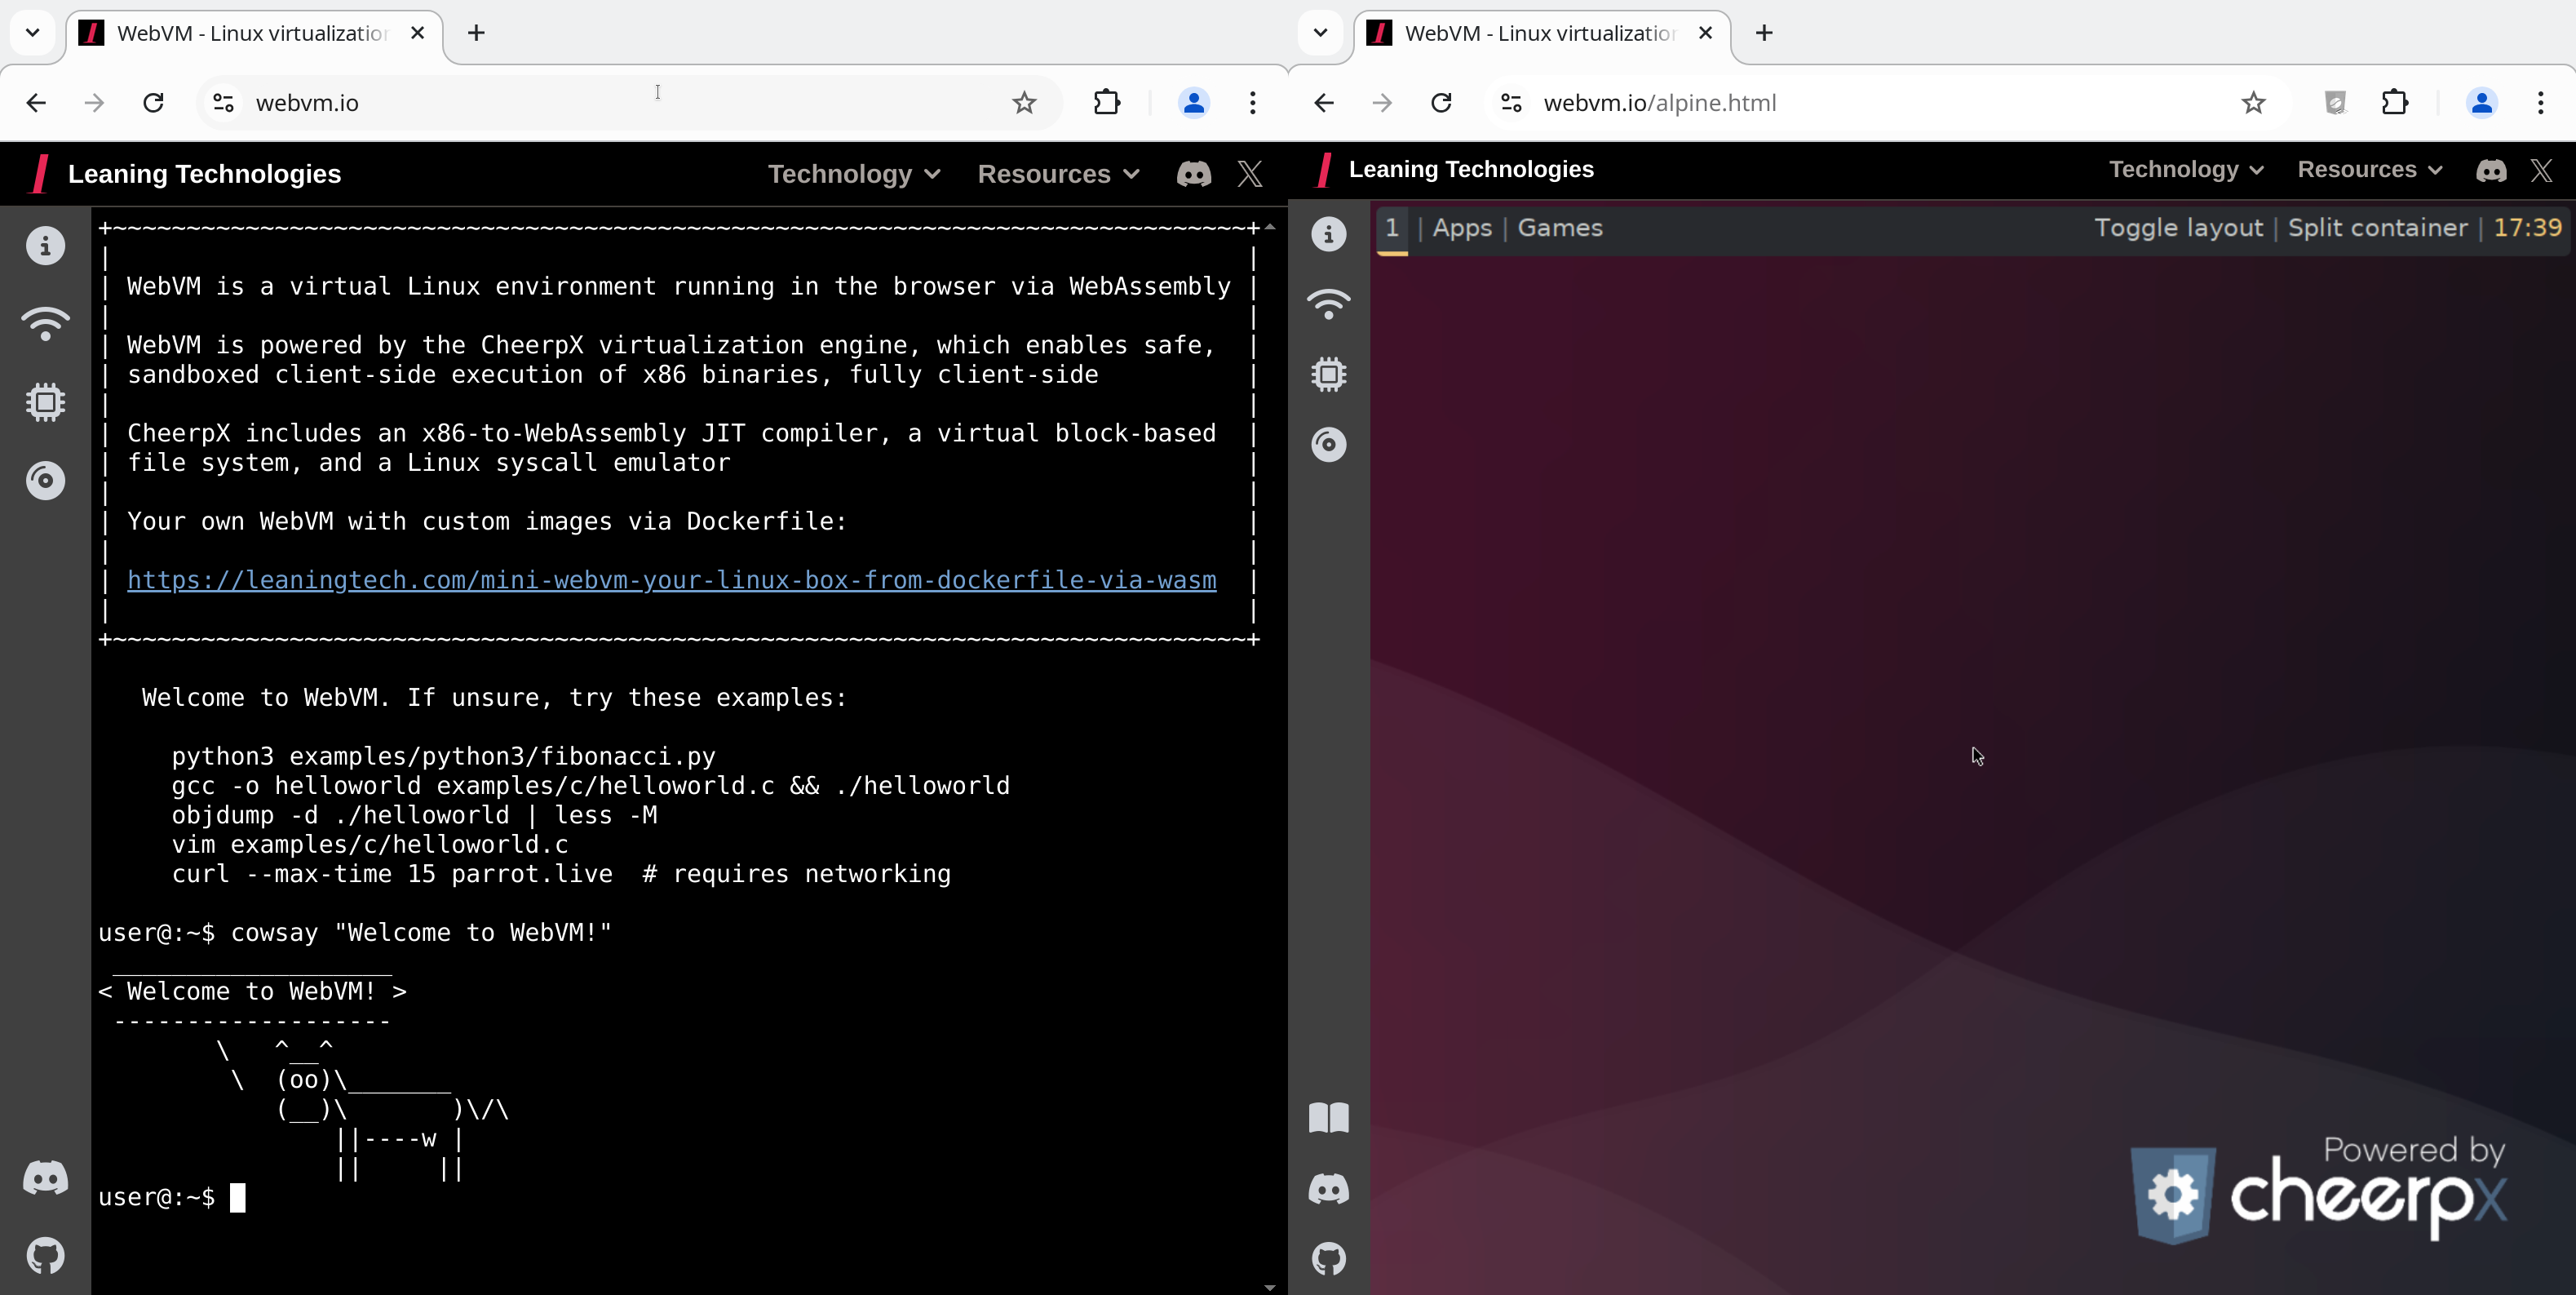 leaningtech/webvm
Machine virtuelle Linux côté client s'exécutant dans le navigateur via WebAssembly, avec réseau Tailscale, images personnalisées basées sur…
 trailofbits/skills
Compétences de Trail of Bits Claude Code pour la recherche en sécurité, la détection de vulnérabilités et les workflows d'audit
 github/codeql
CodeQL : les bibliothèques et requêtes qui alimentent les chercheurs en sécurité du monde entier, ainsi que l'analyse de code dans GitHub Advanced…
 ccfos/nightingale
Moteur d'alerte open-source pour données de surveillance de séries temporelles. Se connecte à Prometheus, VictoriaMetrics, ElasticSearch et d'autres…
 1n3/sn1per
Automated penetration testing & attack surface management platform. Recon, scan, exploit, report - 600+ exploits, 90+ integrations, 10K+ detections.
 future-architect/vuls
Scanner de vulnérabilités sans agent pour Linux, FreeBSD, Conteneur, WordPress, Bibliothèques de langages de programmation, Équipements réseau
 open-policy-agent/opa
Moteur de politiques déclaratif qui permet l'autorisation et l'application de politiques à travers les services, Kubernetes, Terraform, Docker et les…
 anchore/grype
Un scanner de vulnérabilités pour les images de conteneurs et les systèmes de fichiers






