
 #1
Outils d'intégration de la sécurité dans les pipelines CI/CD, shift-left et automatisation de la sécurité DevOps.
Recommandé par Kitploit
 dev-sec/ssh-baseline
Référentiel SSH DevSec - Profil InSpec
 safedep/gryph
Couche de sécurité pour les agents de codage IA. Fonctionne avec Claude Code, Cursor, Windsurf, Gemini CLI, OpenCode, Pi Agent et plus encore.
 projectdiscovery/depx
Intelligence sur les paquets malveillants et la chaîne d'approvisionnement
 kstenerud/yoloai
Votre agent est un risque de sécurité, alors traitez-le comme tel. yoloAI maîtrise le sandboxing des agents IA.
 videns/vulners-scanner
Scanner de vulnérabilités basé sur l'API d'audit de vulners.com
 node9-ai/node9-proxy
Access control for AI agents. Set what Claude Code, Codex, Gemini, Cursor and any MCP server are allowed to do, review risky actions before they run,…
 praetorian-inc/trajan
Un outil de détection des vulnérabilités CI/CD et d'automatisation des attaques multi-plateforme pour identifier les faiblesses de sécurité dans les…
 shipsecai/studio
Automatisation des workflows pour les équipes de sécurité
 robocoder/rips-scanner
RIPS - Un analyseur statique de code source pour les vulnérabilités dans les scripts PHP
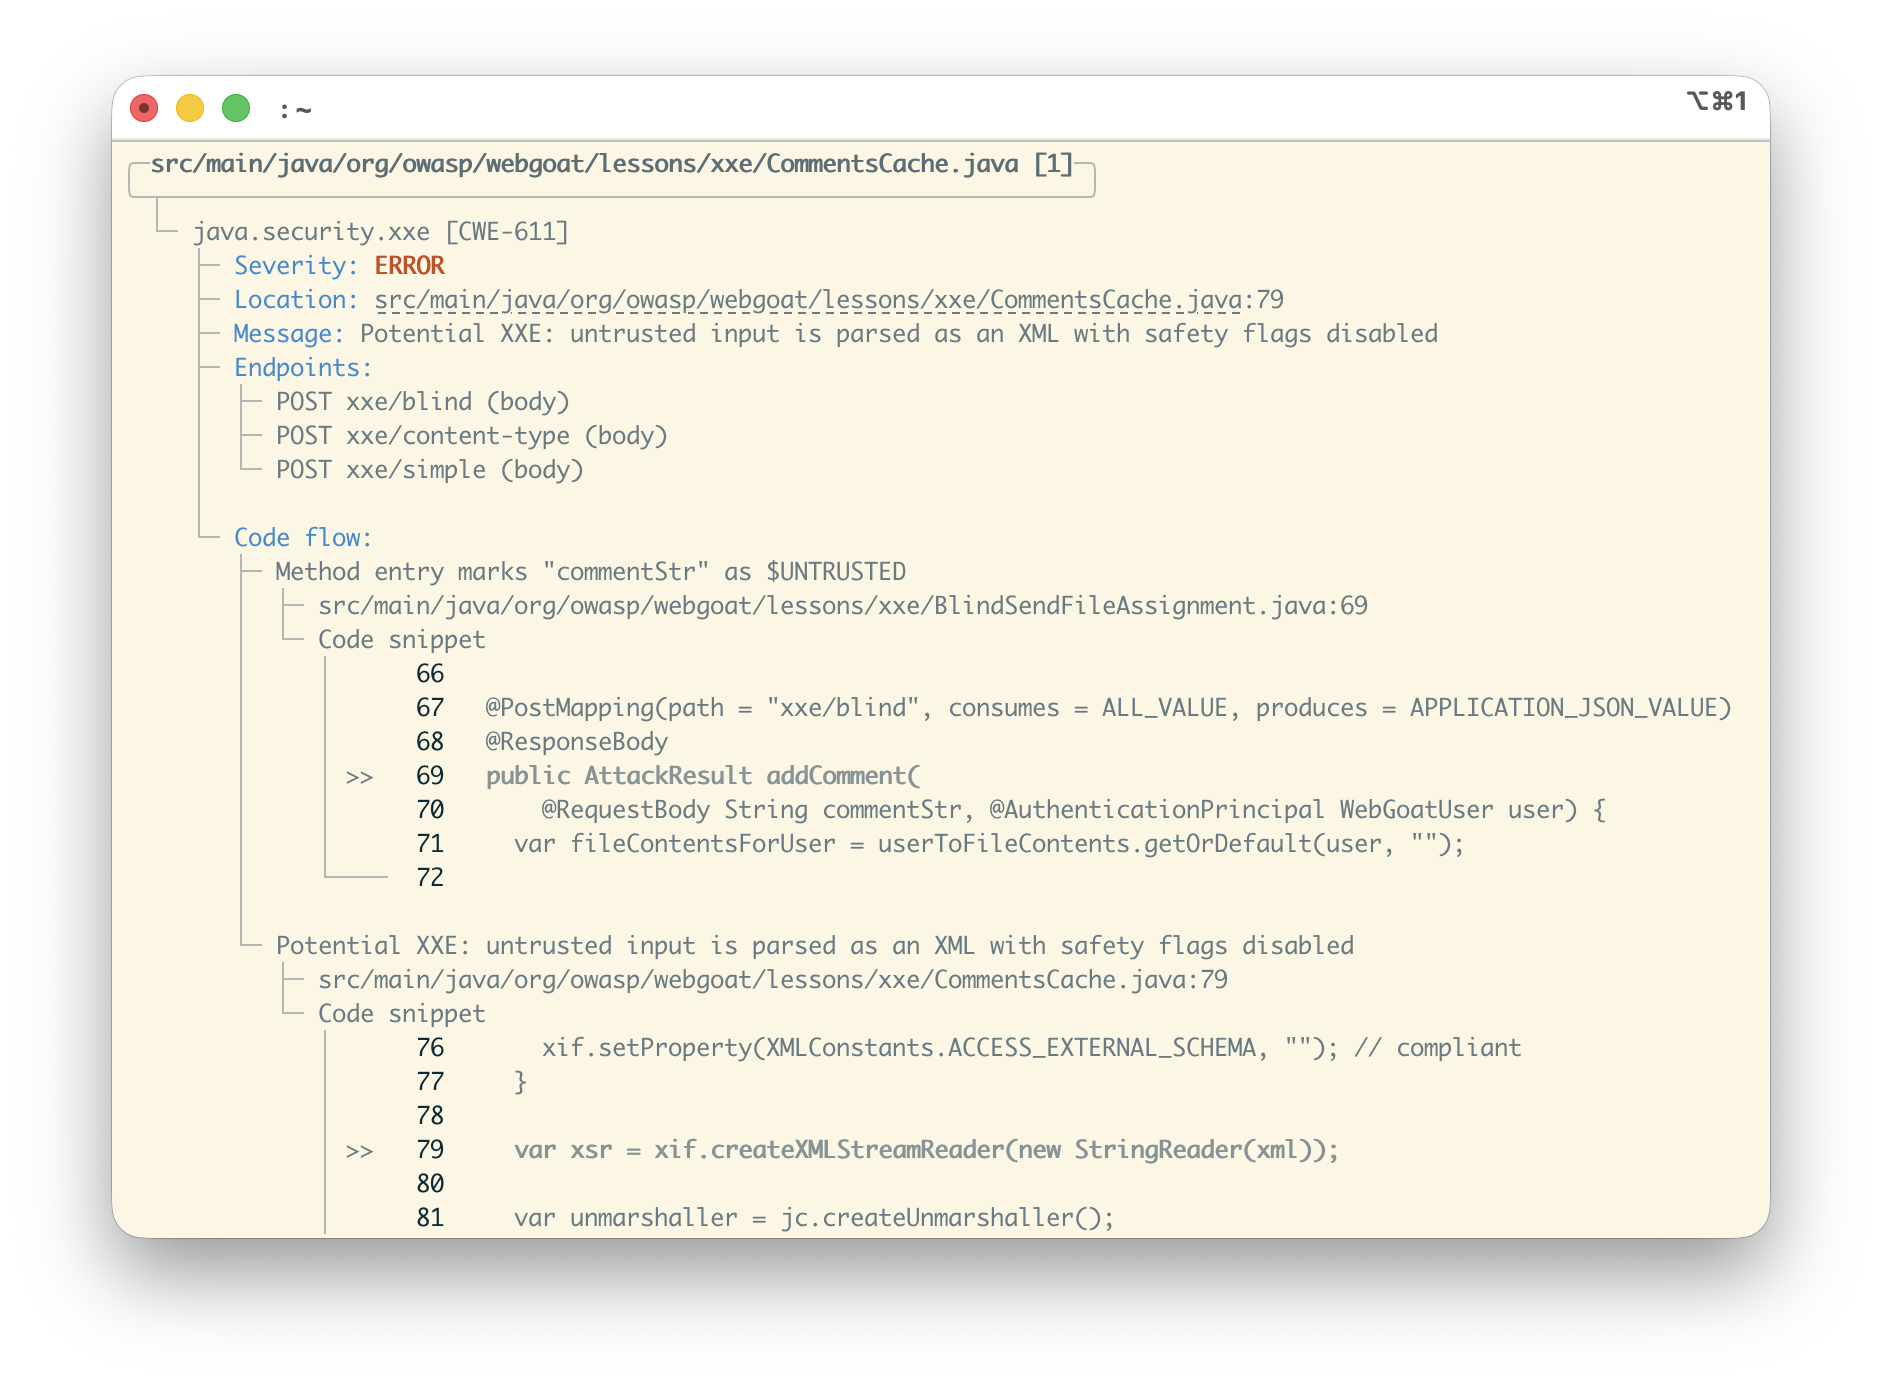 seqra/opentaint
Moteur formel d'analyse de flux de données inter-procédurale pour la sécurité des applications. Suit les données non fiables à travers les limites de…
 dipjyotimetia/hybridtestframework
Tests de bout en bout du Web, des API, du Cloud, des événements et de la sécurité.
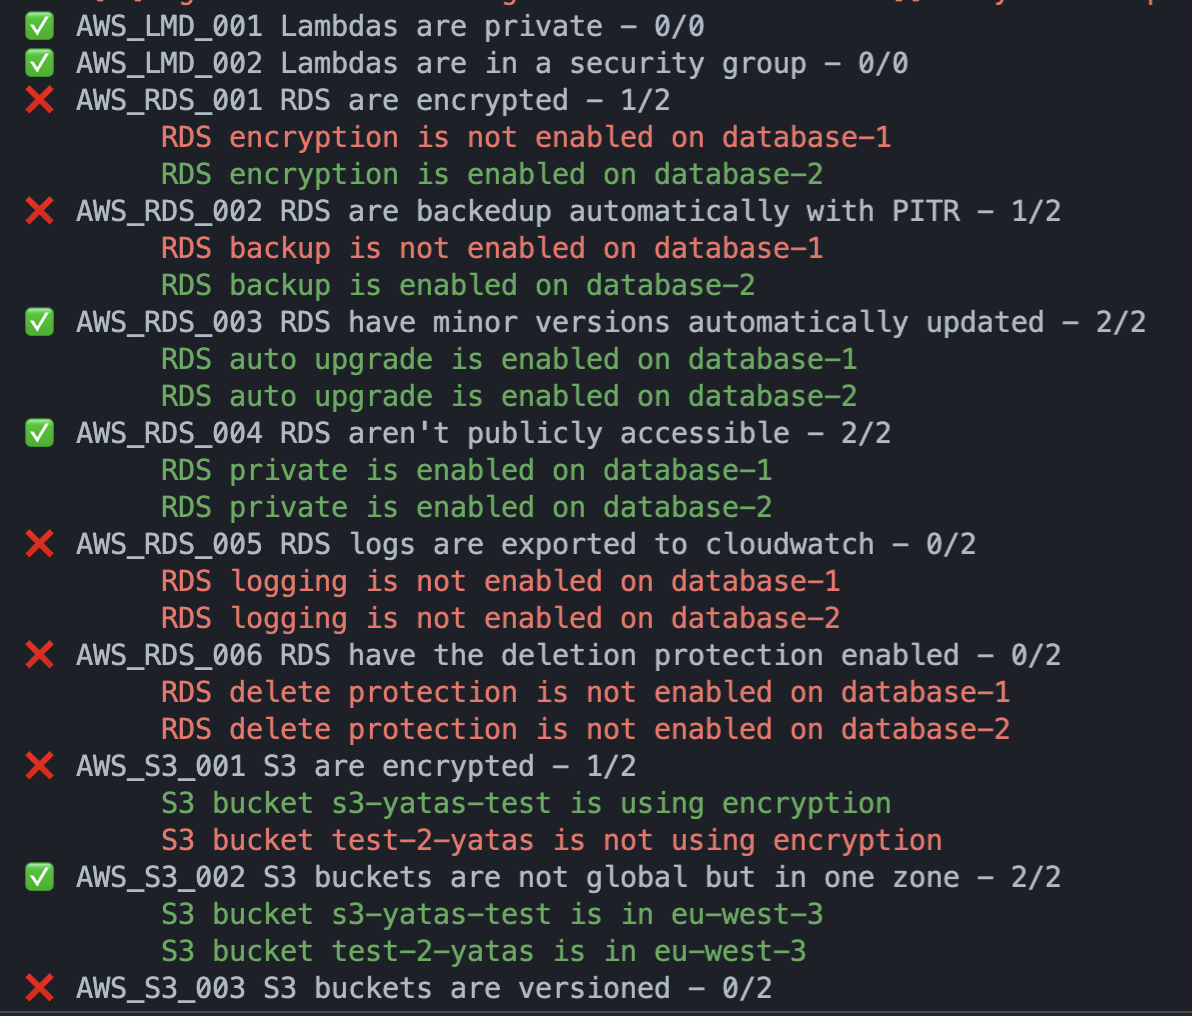 padok-team/yatas
:owl::mag_right: Un outil simple pour auditer votre infrastructure AWS/GCP afin de détecter les mauvaises configurations ou les problèmes de sécurité…
 navikt/cplt
Sandbox for AI coding agents. Runs Copilot CLI, Claude Code, OpenCode, Gemini CLI, Antigravity, Pi, goose or a plain shell inside a kernel-level…
 owasp/user-security-stories
Repo pour contenir le mappage des user stories de sécurité
 dsccommunity/certificatedsc
Ressources DSC pour simplifier l'administration des certificats sur un Windows Server.
 arnica/depsguard
Renforcez vos configurations de gestionnaire de paquets contre les attaques de la chaîne d'approvisionnement.
 pii-shield/pii-shield
Zero-code K8s sidecar for log sanitization. Detects secrets via Entropy Analysis, preserves JSON integrity, and redacts PII deterministically. 🛡️
 mhaskar/bughound
Outil d'analyse statique de code basé sur Elasticsearch








