
 #1
Outils d'intégration de la sécurité dans les pipelines CI/CD, shift-left et automatisation de la sécurité DevOps.
Recommandé par Kitploit
 check-spelling/check-spelling
Action de vérification orthographique pour vérifier l'orthographe dans les dépôts / pull requests / commits
 bbva/apicheck
La boîte à outils DevSecOps pour les API REST
 cynative/cynative
Agent IA en lecture seule qui interroge votre infrastructure cloud, code et runtime pour mettre en évidence les erreurs de configuration, les secrets…
 sigstore/root-signing
Maintient le dépôt TUF qui fournit de manière sécurisée la racine de confiance Sigstore (trusted_root.json) aux clients, en utilisant la signature…
 jsdelivr/globalping-probe
Le code de la sonde globalping qui s'exécute sur votre matériel et se connecte au réseau communautaire mondial de sondes
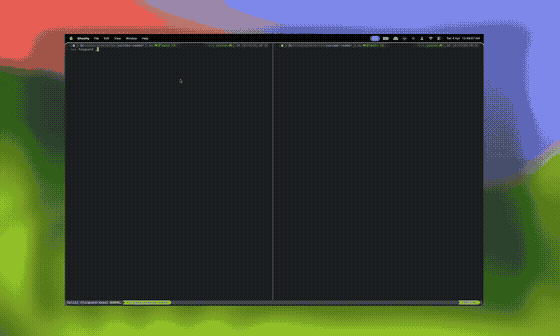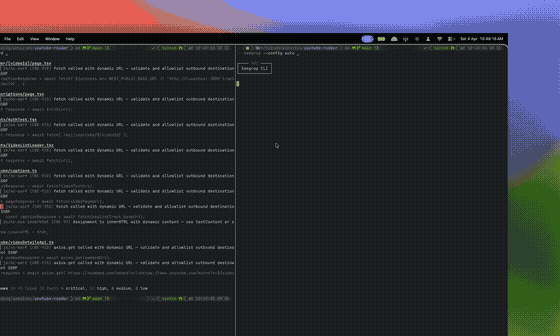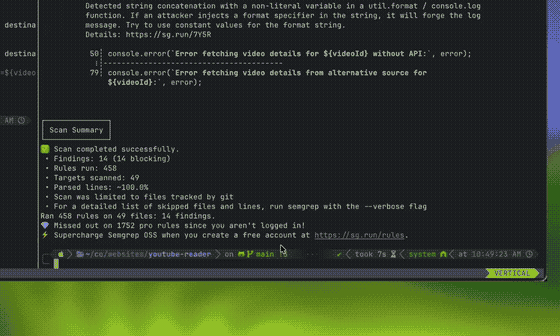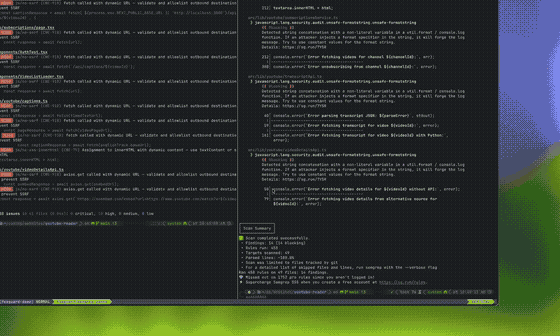 0sec-labs/foxguard
A fast universal code security scanner, written in Rust. Batteries included: supports 14 languages, TUI for triage, secrets, post-quantum audits,…
 cyberark/vulnhalla
Pipeline d'analyse de sécurité automatisé qui exécute des requêtes CodeQL sur les dépôts GitHub et utilise des LLM pour classer et filtrer les vraies…
 agent-field/sec-af
Auditeur de sécurité de code natif IA sur AgentField qui prouve l'exploitabilité avec des verdicts, des traces et des preuves actionnables.
 hubblestack/hubble
Hubble est un framework modulaire et open-source de conformité en sécurité. Le projet fournit un audit basé sur des profils à la demande, des…
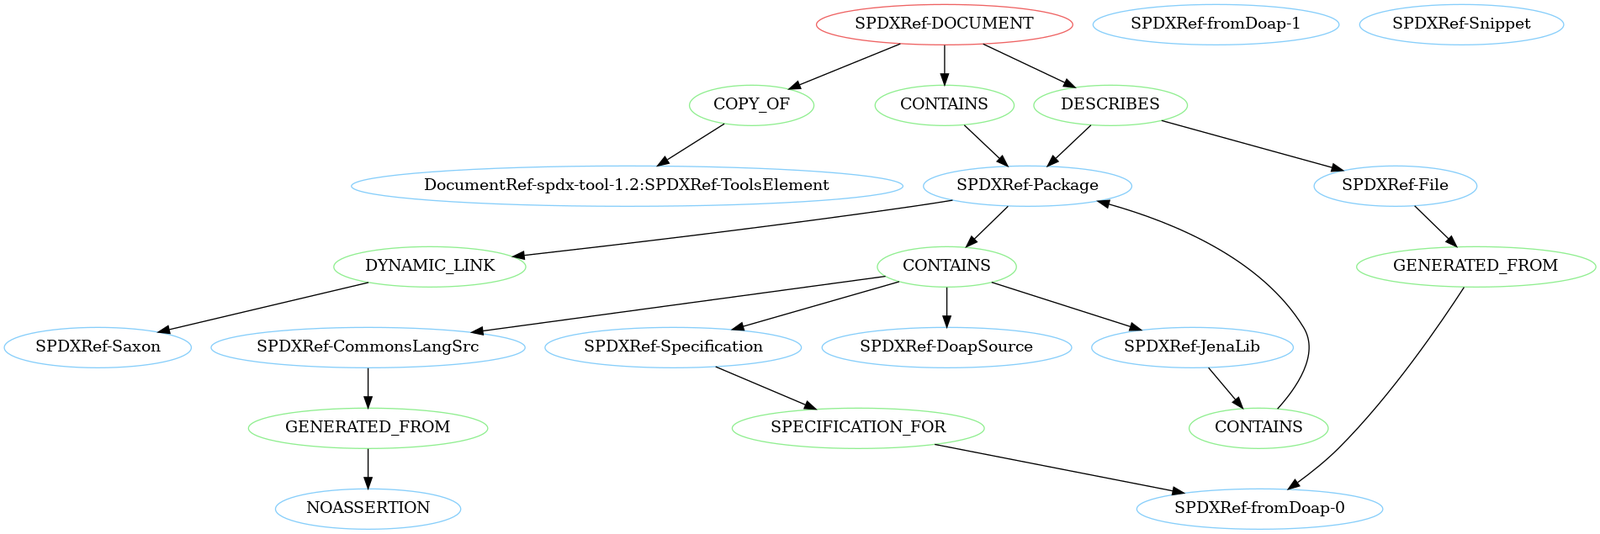 spdx/tools-python
Une bibliothèque Python pour analyser, valider et créer des documents SPDX.
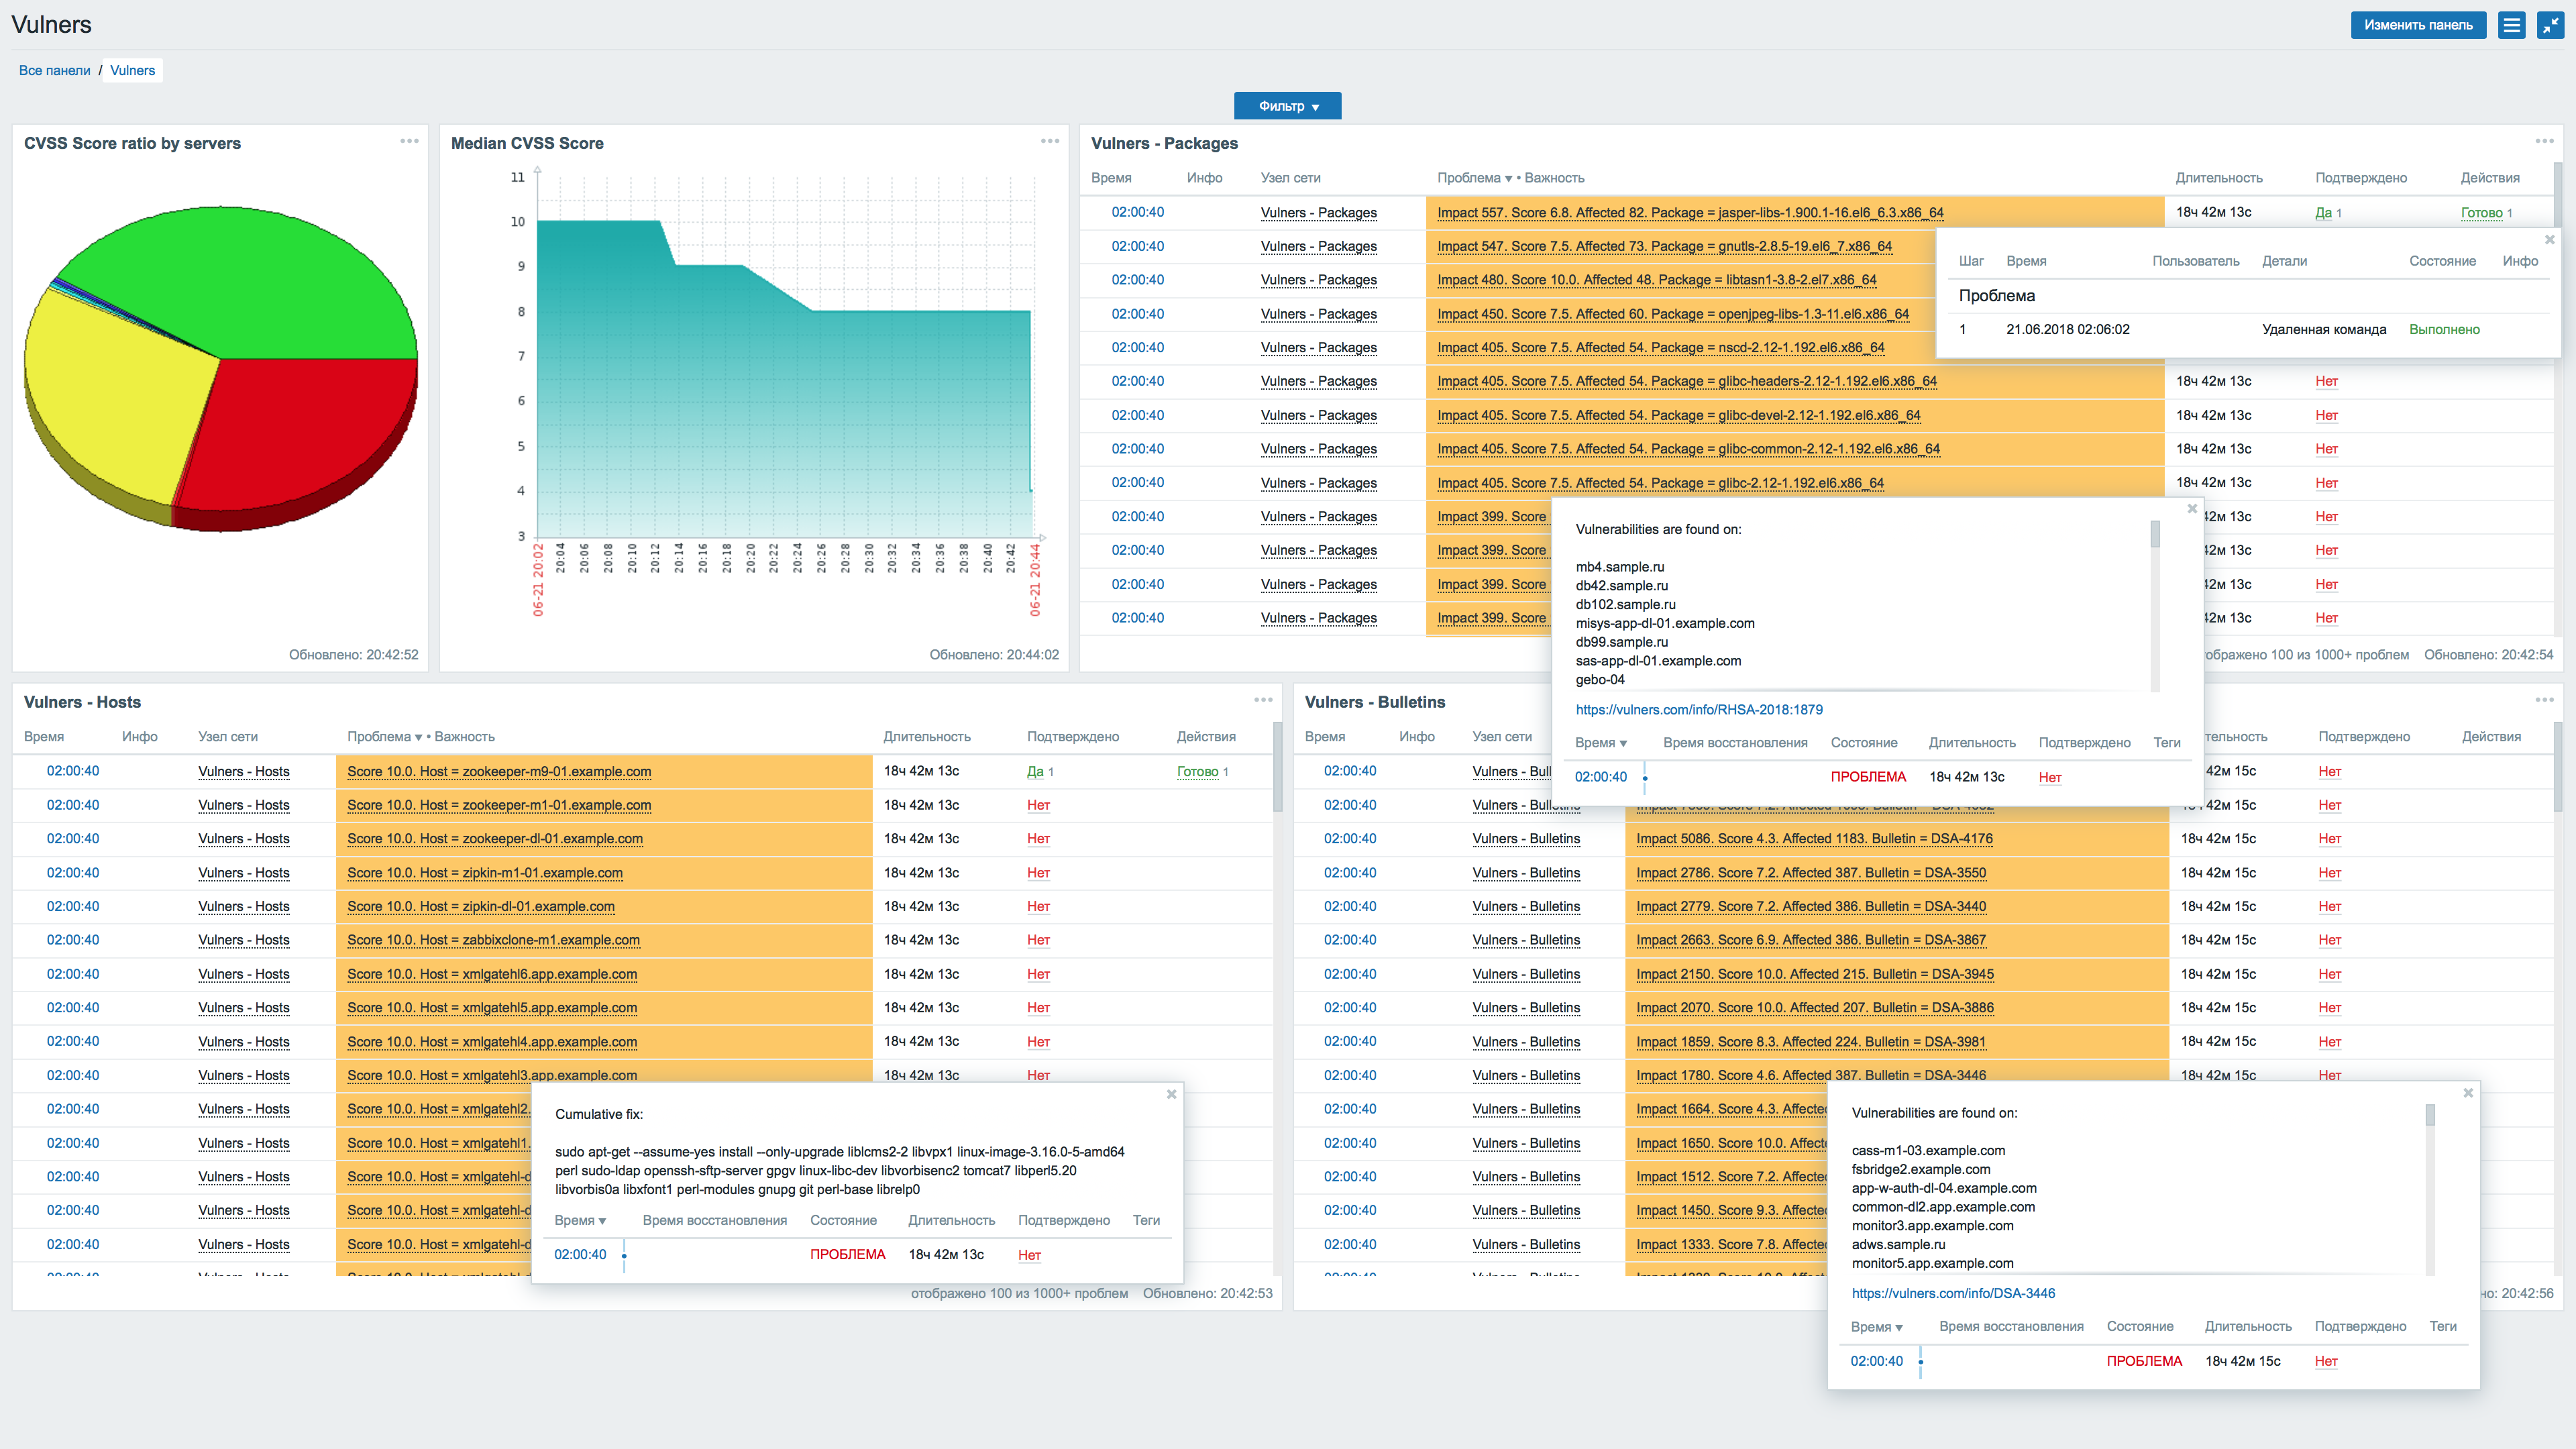 vulnerscom/zabbix-threat-control
Plugin d'évaluation des vulnérabilités Zabbix
 threatspec/threatspec
threatspec - modélisation continue des menaces, à travers le code
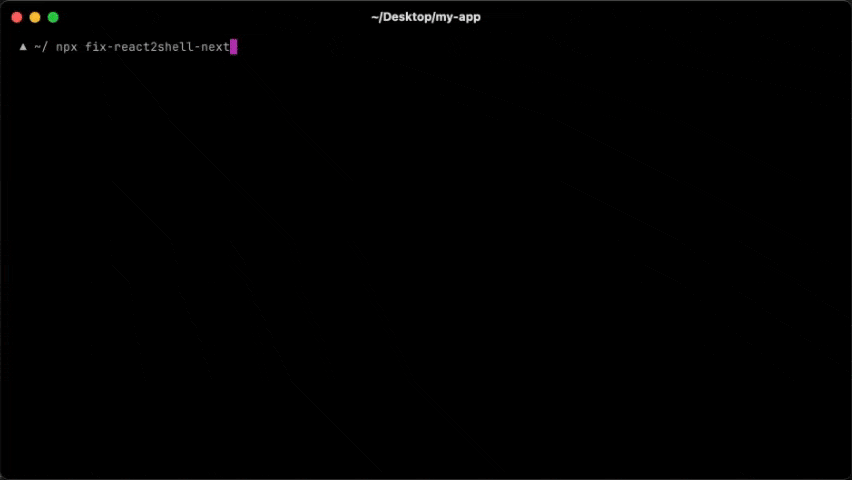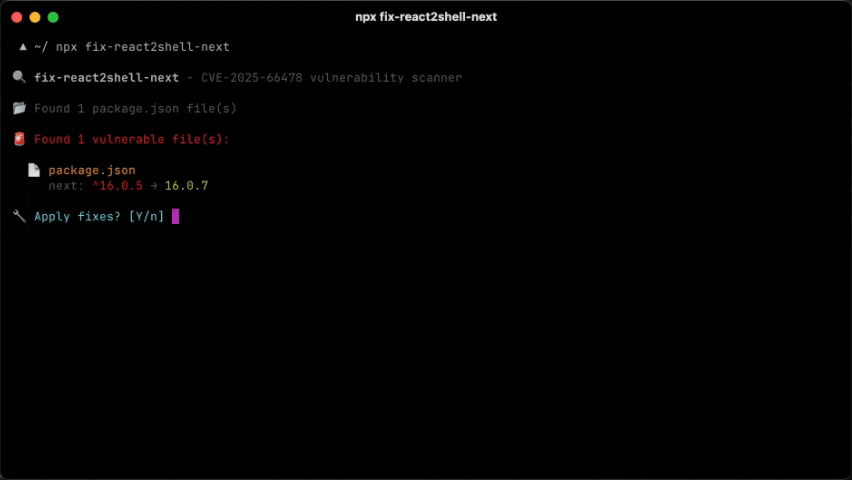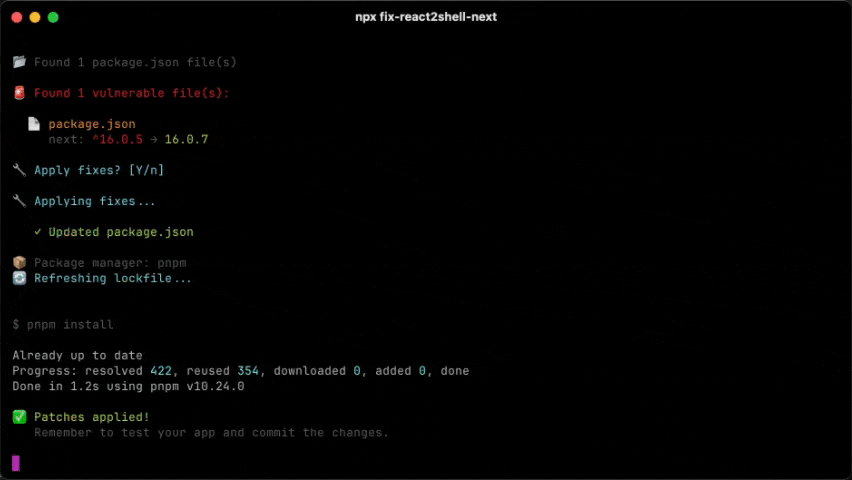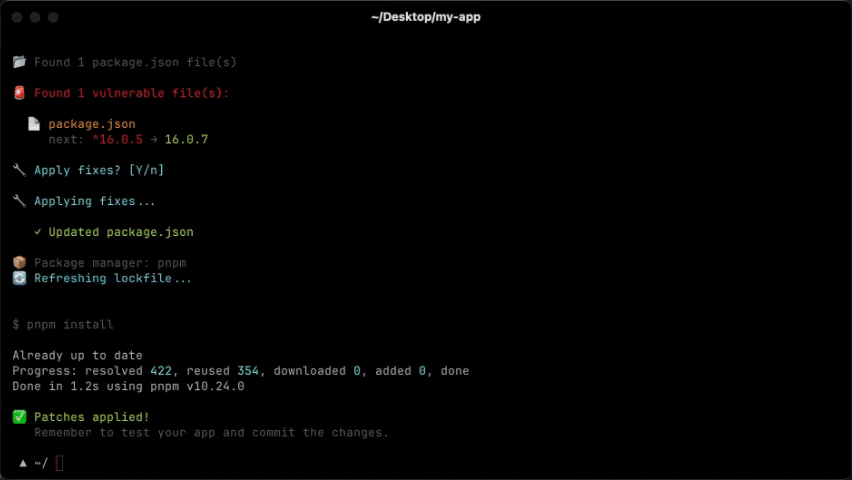 vercel-labs/fix-react2shell-next
Une seule commande pour corriger CVE-2025-66478 (React 2 Shell RCE) dans votre application Next.js / React RSC.
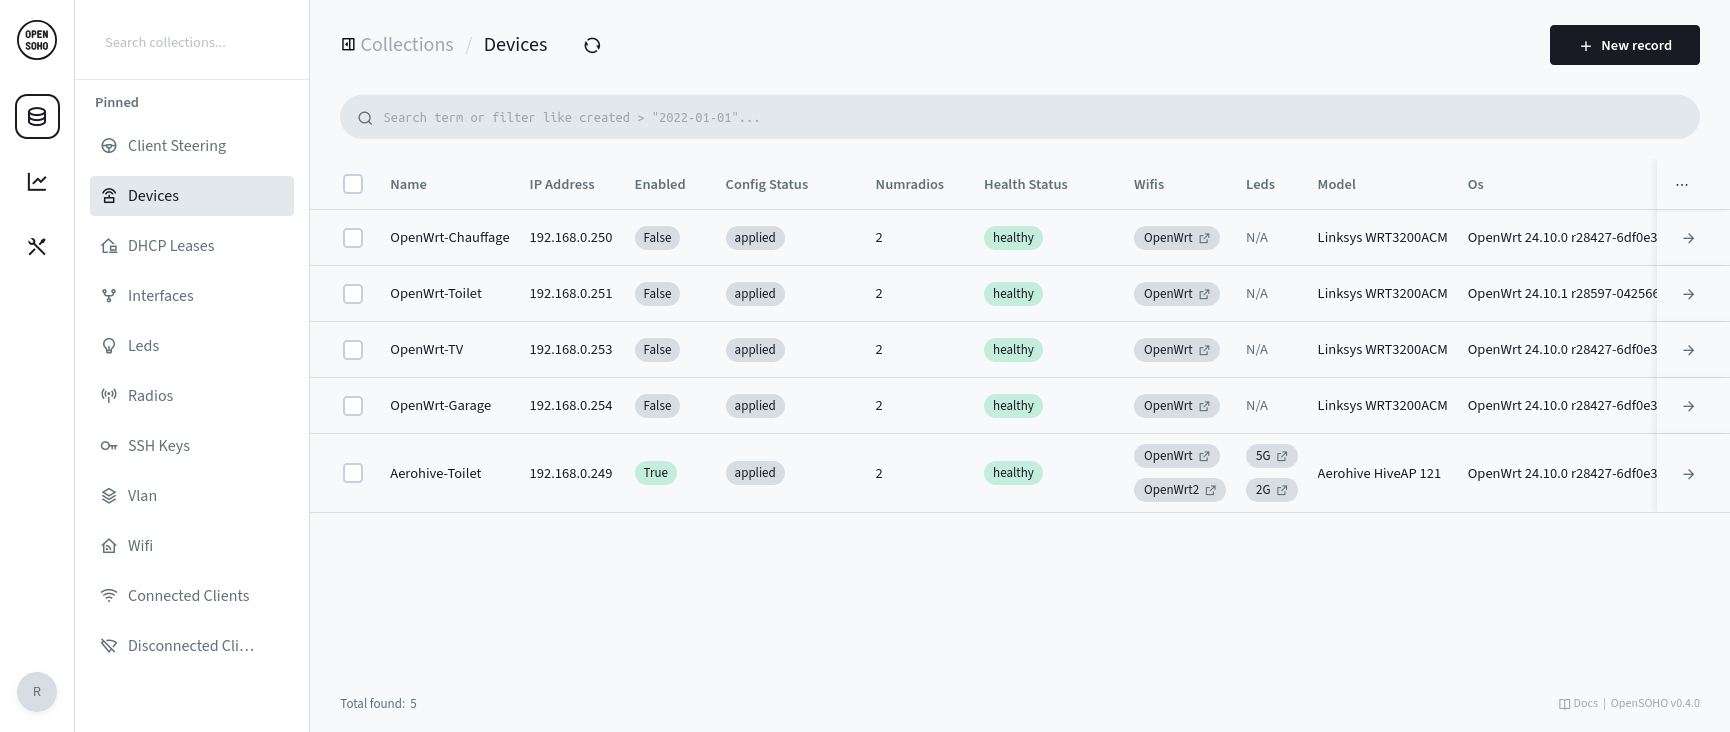 rubenbe/opensoho
Lightweight OpenWRT device management platform for small networks. Centralized configuration, monitoring, and WiFi management for 2–20 devices with…
 dev-sec/puppet-os-hardening
Ce module Puppet fournit de nombreuses configurations liées à la sécurité, offrant une protection de base complète.
 google/safetext
Bibliothèque Go pour la génération sécurisée de YAML et de shell, utilisant des modèles sensibles à la syntaxe pour détecter et bloquer les attaques…
 linnix-os/linnix
Observabilité Linux basée sur eBPF avec détection d'incidents par IA. Sous licence AGPL-3.0.
 awslabs/threat-modeling-mcp-server
Serveur MCP pour la modélisation de menaces structurée basée sur STRIDE avec validation automatique du code, analyse du contexte métier et génération…








