
 #1
Outils de débogage spécifiquement pour analyser le flux d'exécution des malwares et identifier les vulnérabilités.
Recommandé par Kitploit

 krixx1337/reagentlive
Let AI agents explore a running game from the inside. Live, safe, instant.
 xv4l3x/hermit
Inspecte, décompile et applique des correctifs structurels au bytecode Hermes (HBC) des applications React Native, avec un REPL de style GDB, un CFG,…
 aethervm/aethervm
Plateforme d'analyse et d'émulation de binaires native LLVM qui élève le code machine AArch64 et x86_64 vers LLVM IR pour l'instrumentation, la…
 gallopsled/pwntools
Framework CTF et bibliothèque de développement d'exploits
 grammatech/ddisasm
Désassembleur basé sur Datalog produisant un assemblage réassemblable à partir de binaires ELF/PE, avec représentation intermédiaire GTIRB pour…
 geo-tp/esp32-bit-pirate
Un outil de hacking matériel avec une CLI basée sur le web qui parle tous les protocoles
 nazeeh111/capsulith
Run preserved ARM64 code in Node or a browser and inspect its image output and memory.
 hyperdbg/hyperdbg
Outils de débogage natifs de pointe
 riscv-software-src/riscv-isa-sim
Simulateur de jeu d'instructions RISC-V fonctionnel supportant de multiples extensions (RV32/64, V, cryptographie) avec mode de débogage interactif,…
 vmoranv/jshookmcp
A search-first, profile-aware reverse-engineering workspace for AI agents — 735 tools across 36 domains in one MCP server.
 jeanextreme002/pymemoryeditor
Une bibliothèque, une application et un MCP en Python pur qui vous permettent d'inspecter, de modifier et de rechercher la mémoire de n'importe quel…
 go-delve/delve
Débogueur au niveau source pour Go avec modes CLI, API et headless ; prend en charge les points d'arrêt, l'inspection des variables et le traçage de…
 sunghoojung/reverse-engineering-browser
Navigateur de recherche macOS local-first construit sur une version personnalisée de Brave qui capture le trafic réseau, les empreintes, les scripts…
 hugsy/gef
GEF (GDB Enhanced Features) - une expérience moderne pour GDB avec des capacités de débogage avancées pour les développeurs d'exploits et les…
 mytechnotalent/reverse-engineering
A FREE comprehensive reverse engineering tutorial covering x86, x64, 32-bit/64-bit ARM, 8-bit AVR and 32-bit RISC-V architectures.
 proxymanapp/atlantis-android
Capturez le trafic HTTP/HTTPS des applications Android et envoyez-le à Proxyman pour débogage.
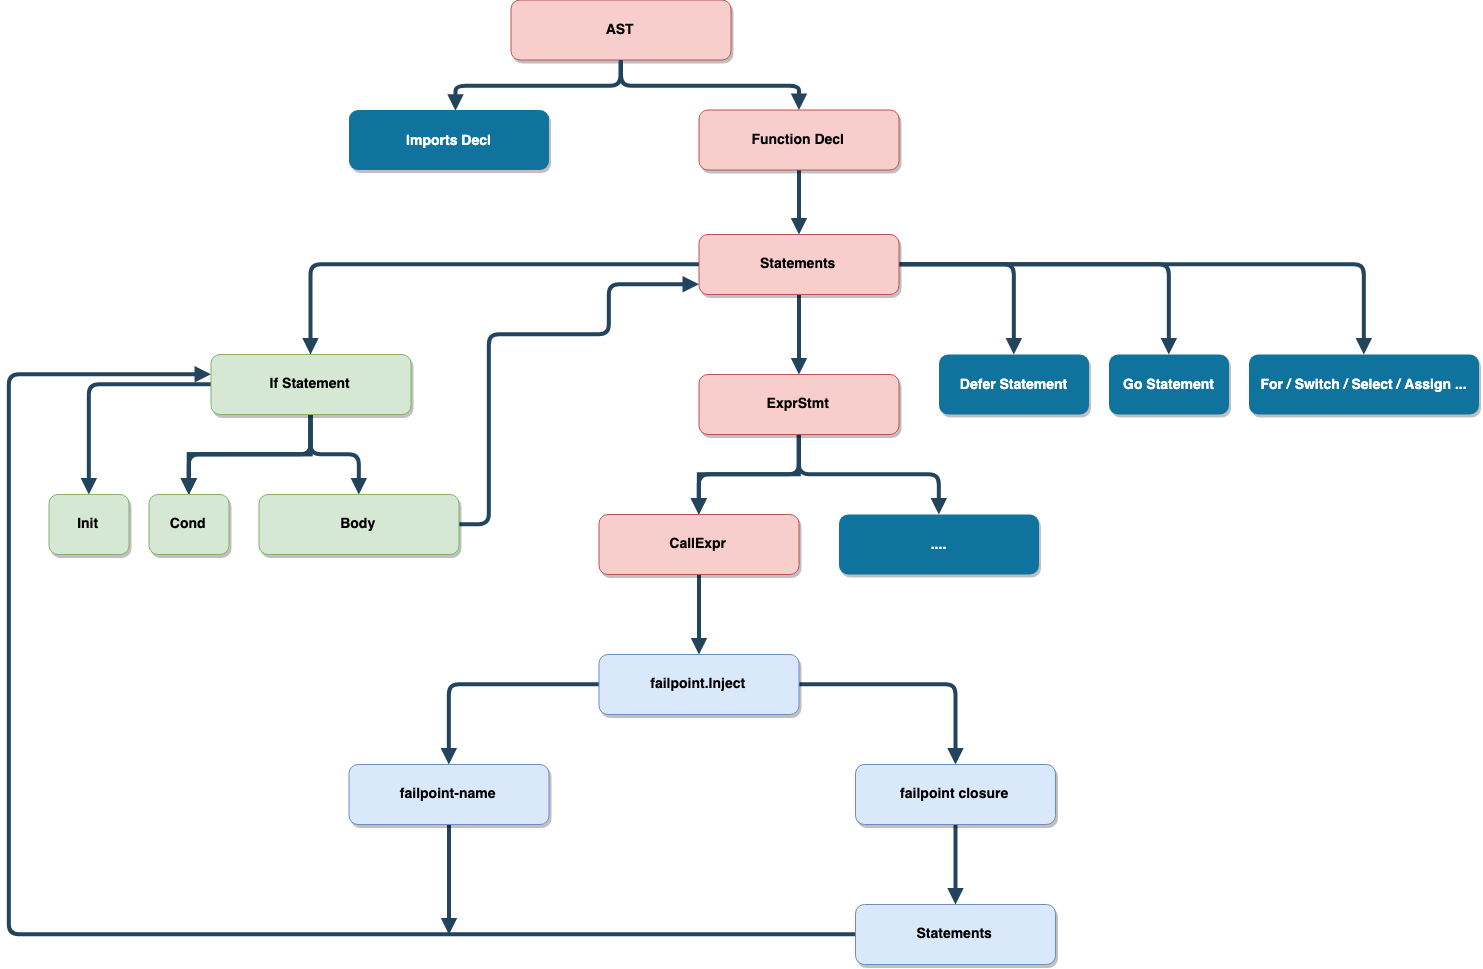 pingcap/failpoint
Bibliothèque d'injection de fautes pour Go qui ajoute des failpoints contrôlables au runtime pour déclencher des panics, des mises en veille, des…
 strace/strace
Traceur d'appels système Linux utilisant ptrace pour surveiller, déboguer et analyser les appels système, les livraisons de signaux et les…






